 Bouygues Telecom a été victime d'un piratage massif, qui a entraîné le vol des données personnelles de 6,4 millions d'abonnés, comprenant notamment des IBAN. De quoi risquer des prélèvements SEPA non autorisés… Bouygues Telecom a été victime d'un piratage massif, qui a entraîné le vol des données personnelles de 6,4 millions d'abonnés, comprenant notamment des IBAN. De quoi risquer des prélèvements SEPA non autorisés…
Les équiptes de sécurité de GitLab viennent de publier une campagne d'attaque sur la chaîne logicielle en utilisant une pratique de typosquatted de packages Python depuis PyPi. Comme le rappelle proofpoint, "Le typosquatting ou typosquattage, également connu sous le nom de détournement d’URL, est une forme de cybercriminalité opportuniste qui exploite les erreurs de frappe commises par les internautes lorsqu’ils saisissent l’adresse d’un site web.". Simple et effiace. Ce n'est pas la première fois que PyPi subit ce type d'attaque.
GitLab a repéré l'attaque en monitorant les packages et l'activité anormale sur les paquets Bittensor. Le 6 août dernier, plusieurs packages suspects ont été identifiés :
bitensor@9.9.4 (02:52 UTC)bittenso-cli@9.9.4 (02:59 UTC)qbittensor@9.9.4 (03:02 UTC)bitensor@9.9.5 (03:15 UTC)bittenso@9.9.5 (03:16 UTC)Ces paquets imitent les paquets officiells bittensor et bittensor-cli. "Notre analyse a révélé un vecteur d'attaque soigneusement conçu, où les attaquants ont modifié une fonctionnalité de jalonnement légitime pour voler des fonds. Les packages malveillants contiennent une version détournée de la fonction stake_extrinsic dans bittensor_cli/commands/stake/add.py. Les hackers ont réussi à insérer du code malveillant à la ligne 275 trompant ainsi l'utilisateur qui s'attend à un fonctionnement normal. Plusieurs usages illégals ont été observés dont :
Hashcat est un outil open source pour retrouver les mots de passe. Certains diront qu'il est l'ultime casseur de mot de passe ! Il supporte plus de 300 algos de hashage et 5 modes d'attaques. Il est optimisé pour les CPU, GPU et tout hardware accéléré sous Linux, macoS et Windows. La version 7 est disponible depuis quelques jours.

Les changements sont importants :
- 900 000 lignes de code modifiées, changées, optimisées !
- plus de 105 contributeurs
- refonte de la documentation avec les dernières évolutions
Les principales nouveautés sont :
- plugin Python Bridge pour pouvoir faire un hashage directement en Python, pas de recompilation
- Virtual Backend Devices : pour mieux supporter les différents matériels
- autodection du mode de hash
- support de Docker Build
La v7 inclut des dizaines de nouveaux types de hashages, de nouveaux hashs génériques pour le web, de nouvelles primitives pour les librairies de cryptographie, de nouveaux outils pour extraire le hash d'environnements tels que AFPS, VirtualBox, etc... L'autre priorité de la version est la performance : une nette amélioration sur de nombreuses fonctionnalités.
Note de version : https://hashcat.net/forum/thread-13330.html
C'est LA saga de l'été : les Etats-Unis, la Chine et NVIDIA au milieu... Le 14 juillet, il fut annoncé que le fondeur allait reprendre la vente des H20 IA, des GPU dédiées à l'IA. Il s'agit d'une variante du modèle H100. Pour ce faire, NVIDIA doit se conformer aux restrictions américaines. Le fondeur avait publié un post sur une visite de Jensen Huang et d'une intense négociation avec le gouvernement américain. "Huang a également informé ses clients que NVIDIA déposait des demandes pour la commercialisation du GPU NVIDIA H20. Le gouvernement américain a assuré NVIDIA que les licences seraient accordées, et NVIDIA espère commencer les livraisons prochainement. Enfin, Huang a annoncé un nouveau GPU NVIDIA RTX PRO, entièrement conforme, « idéal pour l'IA de type jumeau numérique dans les usines et la logistique intelligentes »." expliquait le post officiel. Mais une confusion semble régner dans la réalité de la licence d'exportation qui n'aurait pas encore été donnée à NVIDIA.
Pour le fondeur, la Chine est un marché stratégique et l'embargo sur les GPU les plus puissantes pénalise NVIDIA et favorise la montée en puissance des puces chinoises.
Depuis, des rumeurs de portes dérobées intégrées aux puces ont circulé... La Cyberspace Administration of China évoquait fin juillet des doutes sur la sécurité des "nouvelles" puces H20 et de la possibilité de l'existence de backdoors. Le fondeur a été interrogé et affirme qu'il n'y a aucune porte dérobée dans les puces.
Fin juillet, l'administration américaine a émis l'idée d'implémenter dans les puces IA les plus avancées un contrôle de localisation pour vérifier le lieu d'exploitation du composant et éviter toute localisation non autorisée. Le congrès soutient cette recommandation. Pour le moment, une telle obligation n'a pas été déposée, ni votée.
 La plateforme aux 4,6 millions d'utilisatrices a été victime de deux intrusions dans ses bases de données. Les pirates y ont dérobé des informations sensibles, dont 13 000 cartes d'identité et des conversations très personnelles.
Le domaine de la santé est régulièrement ciblé par les hackers et malheureusement les hôpitaux publics sont des cibles encore trop faciles. Les failles sont multiples : erreurs humaines, structures obsolètes, systèmes non patchés. En 2022, l'ANSSI estimait que 60 % des établissements français utilisaient des infrastructures non patchées.
Cisco a publié une série de conseils et d'actions pour améliorer les sécurité :
Comment savoir si des caméras envoient des flux RTSP sur un réseau ? C'est l'idée de l'outil Cameradar. Il permet de détecter les flux RTSP, connaître le matériel qui fait le streaming. Surtout, l'outil peut profiter des caméras mal sécurisées. L'outil est écrit en Go. Il peut attaquer une caméra en utilisant un dictionnaire pour trouver les identifiants et pouvoir capter les flux envoyés?
Il s'installe dans une image Docker. Il suffit de lancer un scan sur un réseau. De nombreuses options permettent des scans précis. L'outil permet de créer son propre dictionnaire.
Bien entendu, vous ne pouvez pas utiliser cet outil pour hacker des caméras si ce ne sont pas les notres ou si vous n'avez l'autorisation de la faire...
Site : https://github.com/Ullaakut/cameradar
Il n'y pas que Kali Linux dans la vie. BountyOS est une distribution basée sur Debian 12 et créée par Cyber-KRD Team. BountyOS se dédie aux experts du bug bounty et tout ce qui est AppSec Web.

Les points forts :
- les outils travaillent en live mode
- installation rapide
- fonctionne sur amd64 et arm64
- plus de 75 outils disponibles par défaut
- les mises à jour sont réalisées par Cyber-KRD Team
Les outils couvrent tous les domaines attendus : scans, réseaux, OSINT, testing, attaque par force brute, etc.
Il nécessite minimum 4 Go de RAM, 25 Go sur le disque, il peut booter sur un clé ou un VM.
Pour en savoir plus : https://bountyos.github.io/
Sysdig continue à promouvoir la sécurité open source. Il y a quelques jours, la société a annoncé Sysdig Open Source Community pour rassembler les utilisateurs des outils de sécurité open source. « L’avenir de la sécurité repose sur l’open source, et j’en suis aussi convaincu aujourd’hui qu’il y a plus de 20 ans, lors de la création de Wireshark », déclare Loris Degioanni, créateur de Falco et fondateur et CTO de Sysdig. « Les acteurs malveillants collaborent entre eux – partageant tactiques, scripts et désormais techniques d’IA. Plutôt que de mener une bataille asymétrique, les professionnels de la sécurité doivent faire de même. Non seulement la Sysdig Open Source Community leur offre un espace pour collaborer et façonner les outils qu’ils utilisent, mais elle fournit aussi un forum ouvert pour partager ce qu’ils observent sur le terrain et bâtir une défense collective plus forte. »
La Sysdig Open Source Community offre un espace dédié à la collaboration des utilisateurs autour de :
NodeJS annonce la distribution des patchs de sécurité le 15 juillet. Cette mise à jour concerne les versions 20.x, 22.x et 24.x. Deux failles critiques seront fixées sur les versions 24. Aucun détail n'a été fourni au moment de cette informatique.
Annonce : https://nodejs.org/fr/blog/vulnerability/july-2025-security-releases
Qu'est-ce que le Secure by Design, l'AppSec ? Est-ce que la sécurité change quand on parle de code et quand on parle d'infrastructure ? Nous échangeons avec Franck Farre et Sébastien Roche chez Sopra Steria.
Et aussi, écoutez notre podcast 75 : l'expérience développeur (DevEx) devient un levier clé pour attirer les talents, réduire le turnover et maximiser la performance.. Selon IDC, plus d’un milliard de nouvelles applications seront créées d’ici 2028 (IDC FutureScape), ce qui met une pression inédite sur les équipes de développement.
Les contenus à caractère pédopornographique pullulent sur le net. Ils sont issus de la terrible exploitation d’enfants, et ce qui est montré constitue avant tout un crime réellement perpétré. Ils sont également dangereux pour les gens qui les voient, notamment les enfants.
Ces contenus criminels font donc l’objet de plus en plus de régulations et de détection automatisées. Mais comment concilier la protection des mineurs avec la préservation de la vie privée, la protection des données personnelles, et les libertés fondamentales — sans ouvrir la voie à une surveillance de masse ?
Certaines entreprises, comme Apple, Google et Meta, pratiquent déjà la détection de contenus pédopornographiques sur certains services (hormis les messageries chiffrées de bout en bout comme WhatsApp ou Signal). La France est particulièrement concernée, avec plus de 310 000 signalements reçus. Ces entreprises procèdent volontairement à ces détections grâce à une dérogation européenne à la directive ePrivacy.
Aujourd’hui, le Conseil de l’Europe envisage, dans sa proposition de régulation communément appelée ChatControl, de rendre obligatoire le scan des communications privées pour y détecter les contenus pédopornographiques — y compris sur les applications chiffrées de bout en bout.
En effet, bien que ces contenus soient illégaux, leur détection automatique ne fait pas encore l’objet d’une régulation. Mais une telle mesure généraliserait la surveillance : chaque média échangé par chaque citoyen devrait être scanné. Quelle est aujourd’hui l’efficacité de la détection de contenu à caractère pédocriminel et de leur signalement ?
À lire aussi : Peut-on détecter automatiquement les deepfakes ?
Le chiffrement « de bout en bout » (de l’émetteur au récepteur) et sans accès possible aux données par les fournisseurs est de plus en plus populaire avec les applications comme WhatsApp, Signal ou iMessage.
Cependant, depuis 2010, les gouvernements réclament plus fermement l’affaiblissement du chiffrement, tandis que les experts en cybersécurité mettent en garde contre les risques de failles exploitables par des acteurs malveillants.
En effet, une fois les moyens techniques de surveillance instaurés, il est extrêmement difficile de s’assurer qu’ils ne seront pas, par exemple, exploités à des fins de répression politique. On l’a vu avec le logiciel espion Pegasus et, plus récemment, avec l’affaire TeleMessage, quand des membres du gouvernement américain pensaient utiliser une version sécurisée de Signal, alors que leurs communications étaient en fait accessibles quasi publiquement.
Tous les quinze jours, de grands noms, de nouvelles voix, des sujets inédits pour décrypter l’actualité scientifique et mieux comprendre le monde. Abonnez-vous gratuitement dès aujourd’hui !
On distingue deux types de contenus à caractère pédocriminel.
D’une part, les contenus déjà identifiés, qui représentent la grande majorité des contenus à caractère pédocriminel en ligne.
D’autre part, les contenus nouveaux, qu’ils soient réels ou générés par IA (et donc des « faux » à proprement parler, mais présentant quand même un caractère pédocriminel), qui sont très minoritaires en pratique aujourd’hui.
Pour identifier les contenus à caractère pédocriminel connus, on pourrait être tenté de les stocker dans une base de données qui servirait de base de comparaison. Cependant, un tel stockage est illégal dans la plupart des pays, et dangereux (car des personnes pourraient y être exposées).
C’est pour cela que les plates-formes – à qui incombe la responsabilité de scanner les contenus — stockent uniquement une « signature », et non les images elles-mêmes. Ces signatures sont générées par des « fonctions de hachage perceptuelles ».
Ces fonctions produisent des signatures similaires pour des contenus visuellement proches. Par exemple, une photo légèrement modifiée (en appliquant un filtre par exemple) conserve une signature proche de celle de la photo d’origine, alors que deux images différentes (un chien et un chat) donneront des signatures bien distinctes.
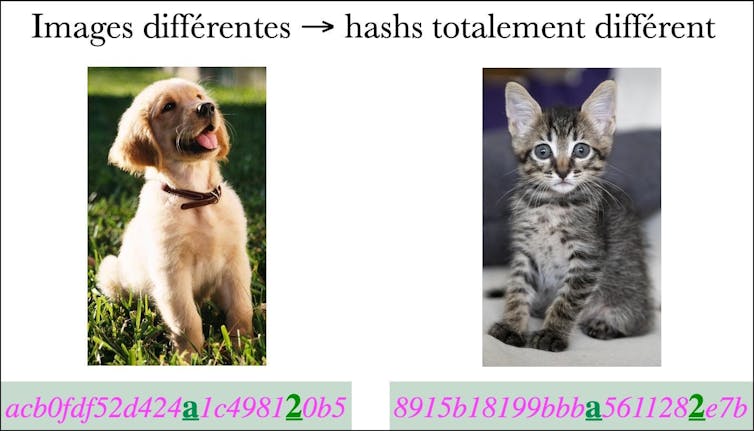
Ainsi, si une plate-forme veut détecter un contenu à caractère pédocriminel, elle calcule le « haché perceptuel » (la signature) de l’image et le compare aux signatures de contenus connus.
C’est le seul moyen de détection automatique qui existe aujourd’hui — les systèmes d’intelligence artificielle sont pour l’instant moins performants et nécessitent systématiquement une vérification humaine. Il est déjà utilisé à grande échelle, puisque les GAFAM utilisent ce système pour scanner uniquement les informations que les utilisateurs choisissent de partager sur les réseaux sociaux, Internet ou via des messageries non chiffrées de bout en bout.
Si une correspondance est trouvée entre la signature d’une image d’un utilisateur et celle d’un contenu pédocriminel, l’image est signalée automatiquement au NCMEC (National Center for Missing and Exploited Children ou Centre national pour les enfants disparus et exploités), une organisation américaine à but non lucratif qui centralise et coordonne les signalements à l’échelle mondiale et agit comme un intermédiaire entre les plates-formes numériques, les forces de l’ordre et les autorités nationales. Les plates-formes peuvent également suspendre le compte de l’utilisateur.
En 2023, moins de 64 000 rapports automatiques, sur plus de 36 millions reçus par le NCMEC, ont été reconnus « urgents » par les autorités — soit 0,2 %.
Si aucun organisme n’a communiqué sur l’efficacité réelle des fonctions de hachage perceptuelles, il est établi qu’elles peuvent être attaquées avec succès et que le système de détection peut être mis en échec. Il est par exemple possible de modifier légèrement une image pour que sa signature corresponde à celle d’une image anodine, ce qui permettrait à des individus malveillants de faire passer un contenu dangereux pour anodin (faux négatifs).
Les fonctions de hachage perceptuelles génèrent aussi de nombreux faux positifs : des images différentes peuvent partager la même signature, ce qui pourrait mener à accuser à tort des centaines de milliers de citoyens.
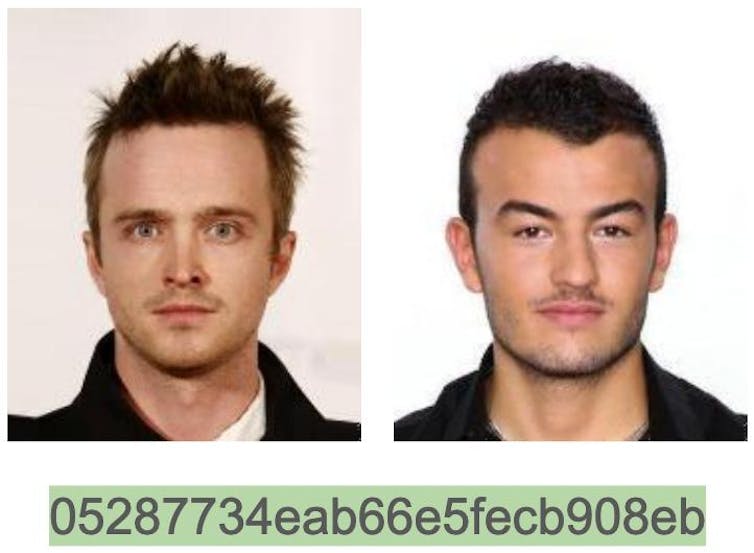
Aujourd’hui, le Conseil de l’Union européenne souhaite rendre la détection obligatoire, y compris aux applications de messageries qui, pour la plupart, ne font pas encore de détection de contenus à caractère pédocriminel.
Or, pour détecter automatiquement des contenus illégaux, il faut y avoir accès… ce qui est compliqué puisqu’une grande part des communications passe par des messageries chiffrées « de bout en bout », c’est-à-dire pour lesquelles un tiers ne peut pas scanner les contenus échangés entre deux personnes.
Rendre la détection possible même sur des messageries chiffrées reviendrait à intégrer une porte dérobée dans le protocole de chiffrement afin de fournir l’accès aux données chiffrées à un tiers. Une telle porte dérobée représente une faille de cybersécurité — ce qui rend cette option inenvisageable en pratique.
À lire aussi : Confidentialité, géolocalisation : la 5G est-elle plus sûre que la 4G et la 3G ?
En pratique, ce que recommande donc aujourd’hui le Conseil de l’Union, sur la base d’un rapport technique de 2022 analysant les options disponibles (qui n’ont pas évolué depuis la publication du rapport), c’est de recourir au client-side scanning, c’est-à-dire scanner les photos directement sur les téléphones des utilisateurs.
Cela impliquerait un accès aux photos de tous les appareils en Europe, posant des risques majeurs : détection automatique de contenus légitimes (par exemple des photos d’enfants partagées avec un médecin) ou de nudes échangés volontairement entre adolescents.
De plus, cet accès pourrait permettre la consultation de tout ou partie des photos stockées sur téléphone, sans que les citoyens n’en soient informés, ce qui représenterait une atteinte potentielle à la vie privée, en contradiction avec la Convention européenne des droits de l’homme.
Enfin, l’efficacité limitée des fonctions actuelles pourrait entraîner de nombreux faux positifs, tout en laissant passer des contenus pédocriminels légèrement modifiés.
L’un des principaux dangers liés à l’affaiblissement du chiffrement est le phénomène du « function creep » : une technologie conçue pour un usage précis finit par dériver, au détriment des libertés.
L’histoire de la surveillance numérique montre que des outils mis en place sous couvert de sécurité ont régulièrement été réutilisés pour d’autres finalités, parfois abusives.
Un exemple emblématique est le programme de surveillance PRISM mis en place par la National Security Agency (NSA) des États-Unis. Ce programme illustre bien comment des outils de surveillance créés pour des motifs de sécurité nationale afin de lutter contre le terrorisme (notamment après les attentats du 11 septembre 2001) ont été utilisés pour collecter des données de masse, y compris sur des citoyens ordinaires et des alliés des États-Unis.
De façon semblable, dans un premier temps, les autorités pourraient justifier la nécessité d’un accès aux communications chiffrées par la lutte contre la pédocriminalité et le terrorisme, deux causes auxquelles l’opinion publique est particulièrement sensible. Mais une fois l’infrastructure technique en place, il pourrait devenir tentant d’élargir leur usage à d’autres types d’infractions : criminalité organisée, fraudes, voire délinquance économique.
Ainsi, un système conçu pour détecter des images pédopornographiques dans les messages chiffrés pourrait être détourné pour identifier des documents sensibles partagés par des journalistes d’investigation ou des opposants politiques, comme les affaires Pegasus et Telemessage l’ont montré récemment. Mais finalement, le plus grand problème de ces systèmes imposés à large échelle est simplement qu’ils seront facilement contournés par les criminels.
Le projet DIGISOV ANR-23-CE53-0009 est soutenu par l’Agence nationale de la recherche (ANR), qui finance en France la recherche sur projets. L’ANR a pour mission de soutenir et de promouvoir le développement de recherches fondamentales et finalisées dans toutes les disciplines, et de renforcer le dialogue entre science et société. Pour en savoir plus, consultez le site de l’ANR.

Aurélien Francillon a reçu des financements de la commission européenne via le projet ORSHIN (Horizon 101070008), l'ANR via le projet PEPR REV (ANR-22-PECY-0009 France 2030) et les entreprises Eviden et SAP.
Diane Leblanc-Albarel reçoit des financements du Fonds Wetenschappelijk Onderzoek (Fonds de recherche scientifique flamand, FWO).
Francesca Musiani reçoit des financements de l'Agence Nationale de la Recherche (projets ANR DIGISOV et ORA ClaimSov).
Pierrick Philippe a reçu des financements de CREACH LABS.
Sudo est une commande largement utilisée sur les systèmes Linux. Malheureusement, régulièrement, des failles critiques apparaissent. Récemment, deux vulnérabilités ont été publiées :
- CVE-2025-32462
- CVE-2025-32463
Elles permettent d'élever les droits sans être root. La 32462 permet une élevation des privilèges en utilisant l'option host dans la commande sudo. Cette faille existe depuis 12 ans. On peut ainsi forcer la commande à voir les privlèges d'un autre user. Cette CVE concerne les versions 1.8.8 à 1.8.32 et 1.9.0 à 1.9.17.
La seconde CVE est une faille critique permettent d'exploiter un accès root via l'option chroot. Cette faille cible les versions 1.9.14 à 1.9.17.
Solution : patcher sans délai avec la version 1.9.17p1.
La version 5.2.4 de Django est une mise à jour mineure pour corriger plusieurs bugs connus :
- bug de regression sur HttpRequest.get_preferred_type()
- bug de regression quand Value(None, JSONField()) utilisé dans une condition When fait une mauvaise sérialisation : SQL NULL au lieu d'un JSON null
- fixation d'un crash de Django 5.2 en utilisation __in
Bref : mettez à jour
Note de version : https://docs.djangoproject.com/en/5.2/releases/5.2.4/
Cc'est au tour de Brother de subir une série de failles de sécurité concernant quasiment 700 modèles d'imprimantes ! 8 failles ont été annoncées. C'est le résultat de plusieurs mois de travail entre Rapid7 et le constructeur japonaise. Au-delà de Brother, des dizaines de modèles Fujifilm, Ricoh, Toshiba et Konica sont impactés.
Les failles :
- CVE-2024-51977 : un attaquant non autorisé peut accéder à des données sensibles, en cause le port 80 HTTP, HTTPS port 443 et IPP port 631
- CVE-2024-51978 : génération d'un mot de passe administration par un utilisateur non authentifié !
- CVE-2024-51979 : possibilité d'un buffer overflow
- CVE-2024-51980 : forcer l'ouverture d'une connexion TCP par un utilisateur non autorisé
- CVE-2024-51981 : forcer une imprimante à faire une requête HTTP !
- CVE-2024-51982 : un utilisateur non autorisé peut faire crasher l'imprimante, voire, la briquer totalement
- CVE-2024-51983 : un utilisateur non autorisé peut faire crasher l'imprimante, voire, la briquer totalement
- CVE-2024-51984 : divulgation d'une mot de passe d'un service externe... En lien avec LDAP et FTP.
La plupart des failles impactent l'ensemble des modèles. Le constat est inquiétant et illustre la faiblesse de sécurité liée aux matériels comme les imprimantes. Heureusement, 7 CVE peuvent être comblées par une mise à jour du firmware :
Malheureusement, la CVE-2024-51978 est la plus critique et le constructeur indique qu'aucune correction complète n'est possible !
Annonce : https://www.rapid7.com/blog/post/multiple-brother-devices-multiple-vulnerabilities-fixed/
Alexandre Pujol, travaillant chez Linagora, a imagé une machine totalement isolé avec AppArmor. AppArmor offre un environnement restreint pour faire fonctionner des systèmes hôtes. Play Machine propose un accès root à tous les utilisateurs ! Elle se base sur un Ubuntu 24.04. 2 idées motivent ce choix surprenant :
- montrer que AppArmor est sécurisé pour permettre un accès root
- montrer que le root n'est pas un graal de la sécurité actuelle, ni les diverses autorisations Unix
L'auteur veut montrer que les autorisations systèmes ne sont pas les remparts contre les attaques et les hackers. Le rôle de sécurité est dévolu à AppArmor qui fonctionne avec des règles de sécurité, dit Full System Policies. Un environnement isolé comme AppArmor peut suffir à assurer la sécurité et en cas de problème, la machine virtuelle en cause est déjà isolé et ne peut pas corrompre une autre machine.
Pour en savoir plus : https://github.com/roddhjav/apparmor.d
 Vous pensiez que votre smartphone ne craignait rien, bien à l'abri dans votre main ? Pourtant, un gadget en vente libre sur Internet est capable de le brouiller et de pirater de nombreux autres appareils.
Nouvelle vulnérabilité de grande ampleur sur WordPress. Aujourd'hui, le problème vient du thème Motors du CMS. Il permet de voler les comptes administrateurs pour prendre le contrôle complet des sites en modifiant les droits. Cette faille est la CVE-2025-4322. Il faut mettre à jour immédiatement.
Le thème Motors est développé par StylemixThemes. Des dizaines de milliers sites fonctionnent avec ce thème. La faille a été découverte début mai. Le problème vient d'une validation mal définie de l'identitié des utilisateurs. Cela permet aux hackers non référencés de modifier les mots de passe des utilisateurs y compris ceux des administrateurs. Et ensuite : c'est open bar !
Un fix a été distribué en urgence le 14 mai : Motors 5.6.68.
A la conférence Wordfence, une session a expliqué la faille et a montré qu'elle a été largement exploitée. En 2 semaines, plus de 23 000 attaques ont pu être identifiées. La faille est relativement simple à exploiter.
Les détails techniques : https://www.bleepingcomputer.com/news/security/wordpress-motors-theme-flaw-mass-exploited-to-hijack-admin-accounts/
Azul et Chainguard veulent mieux sécuriser les images de conteneurs Java. Chainguard produira à partir du code source des images de conteneurs Java intégrant la version OpenJDK supportée par Azul.
Java est au coeur des des applications critiques. Il faut fournir aux entreprises des mises à jour régulières et sécurisées. Azul répond à ce besoin en fournissant des distributions OpenJDK entièrement supportés, pouvant remplacer Oracle Java sans modification — aidant ainsi les organisations à rester conformes et sécurisées tout en réduisant leurs coûts et en libérant leurs équipes pour qu’elles se concentrent sur l’innovation. Les entreprises sont confrontées à une complexité croissante et à des risques accrus pour sécuriser chaque couche de leur pile logicielle — du système d’exploitation au runtime Java en passant par les outils. Les équipes d’ingénierie et de sécurité ont du mal à suivre le rythme des vulnérabilités signalées, des délais de correctifs incohérents, et du besoin de renforcer la sécurité des conteneurs et des machines virtuelles sans nuire à la rapidité de développement ni à la productivité des développeurs. Ces défis sont particulièrement critiques pour les workloads Java, qui nécessitent des mises à jour fréquentes, un support commercial et des environnements de déploiement sécurisés et légers.
Une étude récente de NetRise a montré qu'en moyenne un conteneur contenait 604 vulnérabilités, souvent en incluant des composants obsolètes. De plus, selon le récent rapport State of Java 2025 d’Azul, 33 % des répondants indiquent que leurs équipes DevOps perdent plus de la moitié de leur temps à traiter de faux positifs liés à des vulnérabilités Java, et 49 % des entreprises rencontrent encore des failles Log4j en production — trois ans après leur découverte. Sécuriser le cycle de développement logiciel exige de verrouiller toutes les couches de la pile, du système d’exploitation à l’environnement d’exécution et à la chaîne d’outils.
Les deux éditeurs veulent élever la qualité des conteneurs incluant une OpenJDK et réduire au maximum les vulnérabilités.
Kali Linux est une des distributions les plus utilisées pour le pentesting et le (bon) hacking. La version 2025.2 est disponible depuis quelques jours.

Cette version propose 13 nouveaux outils et d'autres évolutions :
- mise à jour et nouveaux nomx pour les outils dédiés aux hackings de voitures
- mise à jour de NetHunter : support de nouveaux matériels Xiomi, Realme et Samsung
- outil d'analyse de firmware binwalk3
- crfluzz : outil de scan de vulnérabilité CRFL
- dotnut shellcode
- gitxray : scan de dépôts GitHub
- ldeep : utilitaire pour voir en profondeur les annuaires LDAP
- tinja : CLI pour tester les pages web avec un template d'injection
Annonce : https://www.kali.org/blog/kali-linux-2025-2-release/
 Batterie qui se vide, applis étranges, messages suspects… Et si votre téléphone avait été piraté ? Voici comment détecter une intrusion et les bons gestes à adopter pour protéger vos données et sécuriser votre appareil.
Une vilaine vulnérabilité touche / touchait plus de 46 000 instances de Grafana connectées au Web. La vulnérabilité concerne une redirection côté client permettant l'exécution d'un plugin malveillant et la prise de contrôle du compte. Cette faille est connue sous la référence CVE-2025-4123 : "Une vulnérabilité de script intersite (XSS) existe dans Grafana, causée par la combinaison d'une traversée de chemin client et d'une redirection ouverte. Cela permet aux attaquants de rediriger les utilisateurs vers un site web hébergeant un plugin frontend exécutant du JavaScript arbitraire. Cette vulnérabilité ne nécessite pas d'autorisations et, si l'accès anonyme est activé, le XSS fonctionne. Si le plugin Grafana Image Renderer est installé, il est possible d'exploiter la redirection ouverte pour obtenir un SSRF en lecture complète. La politique de sécurité du contenu (CSP) par défaut de Grafana bloque le XSS via la directive « connect-src »".
Grafana indique que la faille est patchée dans les versions : v10.4.18+security-01, v11.2.9+security-01, v11.3.6+security-01, v11.4.4+security-01, v11.5.4+security-01, v11.6.1+security-01, and v12.0.0+security-01