KrISS feed 8.11 - A simple and smart (or stupid) feed reader. By Tontof

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Monday 08 June 2026 - 09:58

    Empiler les outils de sécurité ne suffit plus : les entreprises paient désormais la facture de la complexité. Face aux ransomwares, au cloud, à l’IA générative et aux contraintes budgétaires, la simplification devient une arme cyber à part entière. Les entreprises évoluent dans un climat économique particulièrement instable. La multiplication des tensions géopolitiques, particulièrement au […]

    L’article Simplifier pour résister – Comment les entreprises peuvent renforcer leur sécurité tout en réduisant leurs coûts… <br/><em>Par Jérôme Beaufils, Sasety</em> est apparu en premier sur InformatiqueNews.fr.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Monday 08 June 2026 - 09:20

    Les systèmes d’exploitation modernes sont conçus pour se méfier des appareils externes. Ils multiplient les protections afin d’empêcher l’exécution de commandes malveillantes à distance. 

    En théorie, compromettre un ordinateur demande donc souvent une série d’étapes complexes. Pourtant, un chercheur en cybersécurité a montré qu’une simple enceinte connectée pouvait servir de passerelle vers un PC. Et ce, sans aucun contact physique avec la machine ciblée.

    Cette découverte concerne la Sound Blaster Katana V2X, une barre de son commercialisée par Creative Technologies. Compatible avec Windows, macOS et Linux via USB ou Bluetooth, elle est appréciée pour ses performances audio. 

    Seulement, derrière ses haut-parleurs se cache un comportement inattendu qui pourrait intéresser bien plus que les amateurs de musique.

    Une découverte née d’une simple curiosité

    Cette découverte est l’œuvre du chercheur Rasmus Moorats. Tout a commencé lorsqu’il a acheté l’enceinte Sound Blaster Katana V2X. Il s’est demandé s’il pouvait développer un outil Linux capable de communiquer avec elle. 

    En analysant son fonctionnement, il est tombé sur un protocole propriétaire baptisé CTP. Probablement pour « Creative Transport Protocol ». Ce système permet aux appareils connectés en USB ou en Bluetooth de modifier différents paramètres de l’enceinte. Par exemple, les effets lumineux ou les réglages audio. 

    En explorant son fonctionnement, le chercheur a découvert qu’un appareil Bluetooth pouvait se connecter directement à l’enceinte. Cela, alors même qu’elle était reliée à un ordinateur par USB. 

    Plus surprenant encore, cette connexion ne nécessitait ni authentification ni appairage préalable. Ses investigations ont également révélé la présence d’une commande permettant de téléverser un nouveau firmware. 

    Et là encore, aucune signature numérique ni aucun contrôle de sécurité ne vérifiaient l’authenticité du logiciel avant l’installation. 

    Sound Blaster Katana V2X : de barre de son à clavier pirate

    Pour vérifier ses conclusions, Moorats a remplacé le firmware officiel par une version personnalisée affichant simplement le mot « patched » sur l’écran LED de l’enceinte. Une fois cette étape franchie, il s’est intéressé à FreeRTOS, le système d’exploitation embarqué dans l’appareil. 

    Il y a découvert des fonctions HID, la même catégorie de technologies utilisée par les claviers, les souris ou certaines webcams. À l’origine, ces fonctions servaient uniquement à contrôler le volume ou la lecture musicale. 

    Mais en modifiant le descripteur USB de l’enceinte, un document qui indique à l’ordinateur les capacités du périphérique connecté, le chercheur a réussi à faire reconnaître la barre de son comme un clavier. 

    Il a ensuite utilisé du code déjà présent dans le firmware pour envoyer des frappes clavier vers le PC. Cette découverte lui a donné une idée particulièrement inquiétante. 

    En utilisant une connexion Bluetooth pour transmettre des commandes à l’enceinte, celle-ci pouvait ensuite les injecter directement sur l’ordinateur auquel elle était reliée. 

    En quoi cette enceinte repésente une menace ?

    Eh bien, après plusieurs essais,le chercheur a réussi à installer un firmware modifié à distance puis à exécuter automatiquement une commande sur Sound Blaster Katana V2X. 

    Dans sa démonstration, l’enceinte a simplement lancé une commande affichant le message « pwned ». Dans une attaque réelle, un pirate pourrait cependant ouvrir PowerShell ou un autre outil système afin d’exécuter du code malveillant. 

    Le chercheur souligne également qu’un attaquant pourrait modifier davantage le firmware afin d’empêcher toute mise à jour ou restauration ultérieure. Une telle manipulation rendrait beaucoup plus difficile la suppression du logiciel malveillant installé sur l’appareil.

    Le problème est d’autant plus notable que le Bluetooth reste actif même lorsque l’enceinte est en veille. Aucun réglage évident ne permettrait de le désactiver complètement. 

    Une procédure d’authentification existe bien entre l’enceinte et l’ordinateur connecté en USB. Toutefois, elle est relativement simple à contourner puisque les informations nécessaires peuvent être récupérées dans le logiciel fourni par le constructeur. 

    D’ailleurs, cette vérification n’est même pas exigée pour les appareils se connectant en Bluetooth. Malgré tous les risques qu’on peut imaginer, les ingénieurs du Creative Technologies estiment que ce comportement ne constitue pas une vulnérabilité. 

    Cet article Plus besoin de lien suspect : cette enceinte Bluetooth peut infecter votre PC à distance a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Sunday 07 June 2026 - 20:43

    Vous avez certainement déjà entendu parler de sanctions économiques, d'embargos, de pays mis au ban de l'économie mondiale. La Corée du Nord. La Russie, depuis 2022. L'Iran. Des régimes que la communauté internationale cherche à priver de ressources.

    Mais voilà le problème : ces ressources, ils les trouvent quand même. Et une partie vient de chez vous. 


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Sunday 07 June 2026 - 00:54
    J'ai quitté Free et Gmail pour Proton Mail et mon propre domaine

    J'ai longuement hésité, et je viens enfin de franchir le pas. J'abandonne mon adresse Free et mon adresse Gmail pour une adresse email sur mon propre nom de domaine. La bascule s'est faite chez Proton Mail, et voici pourquoi.

    Le piratage de trop !

    L'été dernier, ma boîte Free s'est fait pirater. Le coupable le plus probable : une connexion Wifi douteuse lors de notre roadtrip en Grèce sur laquelle j'avais relevé mes mails sans réfléchir avec mon smartphone. Cela arrive vite, et quand cela arrive, on réalise à quel point une boîte mail est la clé de tout le reste. Réinitialisation de mot de passe, factures, comptes bancaires, tout passe par là. Enfin, tous les services Internet n'ayant pas de MFA au travers d'un générateur de code.

    D'ailleurs, le vrai problème n'est pas tant le Wifi que le protocole. En IMAP et SMTP classiques, mon mot de passe de messagerie transite à chaque relève, à l'intérieur du tunnel, et toute la confidentialité repose sur une seule condition : que le TLS soit correctement négocié. Sur un réseau que je ne maîtrise pas, un attaquant peut chercher à rétrograder la connexion en bloquant STARTTLS, ou à présenter un faux certificat. Si l'une de ces tentatives passe, ce n'est pas un simple message qui fuite, c'est la clé de toute ma vie numérique : le mot de passe lui-même.

    À côté de cela, il y a Gmail. Le service est techniquement excellent, je ne vais pas faire semblant du contraire. Mais son modèle économique repose sur la donnée. Depuis 2017, Google ne scanne plus le contenu des emails pour personnaliser ses publicités[1] ; les annonces affichées dans Gmail s'appuient désormais sur le profil que Google bâtit à l'échelle de tout son écosystème, recherche, YouTube, Android, Maps. En revanche, le contenu de mes messages reste analysé pour les fonctions intelligentes (rédaction assistée, réponses suggérées, cartes de synthèse), et l'extension de ces traitements à l'IA Gemini depuis 2023 a relancé la controverse, jusqu'à une action collective fin 2025[2]. Gratuit ne veut pas dire sans contrepartie, et la contrepartie c'est moi.

    Entre la boîte piratée et la boîte analysée, j'ai pris la décision que je repoussais depuis des années : passer sur un vrai service mail orienté sécurité, et reprendre le contrôle de mon adresse.

    Pourquoi Proton Mail ?

    Je suis parti chez Proton Mail, hébergé en Suisse.[3] Petit point de précision que je tiens à faire, parce que j'ai vu beaucoup de monde l'écrire de travers : la Suisse n'est pas dans l'Union européenne. On n'est donc pas sur du RGPD, mais sur le droit suisse, qui est l'un des plus protecteurs au monde en matière de vie privée. Pour moi c'est un atout, à condition de savoir exactement de quoi on parle.

    Côté architecture, Proton stocke mes emails avec un chiffrement à accès zéro.[4] Un message entrant circule chiffré pendant le transport, via TLS, mais à l'arrivée le serveur de Proton peut brièvement le lire en clair, car un expéditeur comme Gmail ne fait pas de chiffrement de bout en bout. Proton le chiffre alors aussitôt avec ma clé publique : au repos, plus personne ne peut lire le corps, pas même Proton. Seule réserve, l'objet et les adresses ne sont pas chiffrés de bout en bout. Cela reste la vraie différence avec une boîte Free ou Gmail classique, où le fournisseur conserve l'accès.

    Enfin, Proton publie les rapports d'audit de sécurité réalisés par des cabinets indépendants, ce qui offre une transparence appréciable sur le niveau réel du service.

    Quatre euros par mois pour mon propre domaine

    Je suis parti sur l'offre payante Mail Plus, à environ 4 euros par mois en facturation annuelle.[5] Ce qui m'intéressait avant tout, ce n'était pas le stockage, c'était la possibilité de brancher mon propre nom de domaine.

    L'intérêt est double. D'abord, je ne dépends plus d'un fournisseur. Le jour où je veux quitter Proton, je garde mon adresse et je redirige mes enregistrements MX ailleurs. Mon identité numérique ne m'est plus prêtée par un opérateur, elle m'appartient. Ensuite, un domaine personnel ouvre la porte au mécanisme qui a vraiment motivé ma migration : le catch-all.

    J'ai quitté Free et Gmail pour Proton Mail et mon propre domaine

    Il est vrai que j'aurais pu héberger mon propre serveur de mail dans ma baie de brassage, mais la charge de travail pour réussir un tel projet est très importante à la fois en setup et en maintenance, surtout pour essayer d'assurer un niveau de sécurité minimal et se protéger du spam.

    Le catch-all, ou un alias par service

    Le catch-all est disponible sur tous les plans payants Proton, y compris Mail Plus.[6] Concrètement, toute adresse de mon domaine qui n'existe pas formellement atterrit quand même dans ma boîte. Je peux donc inventer une adresse différente pour chaque service que j'utilise, à la volée, sans rien configurer à l'avance.

    J'aurais pu m'appuyer sur le générateur d'alias hide-my-email intégré à Proton, qui fabrique des adresses aléatoires à la demande. J'ai préféré le catch-all illimité : aucune limite de nombre, rien à générer ni à stocker, et surtout des libellés que je choisis moi-même et que je lis d'un coup d'œil.

    Amazon devient amazon@mondomaine.fr. Ma banque devient banque@mondomaine.fr. Tel forum obscur devient forum-bidule@mondomaine.fr. Je n'ai jamais besoin de créer ces adresses, elles fonctionnent toutes par défaut.

    L'avantage est immédiat le jour où je reçois un spam ou une tentative de phishing. Si un message non sollicité arrive sur forum-bidule@mondomaine.fr, je sais exactement d'où vient la fuite : c'est ce forum qui s'est fait pirater, ou qui a revendu mes données. Je peux alors désactiver cette adresse précise sans toucher au reste. Couplé à un mot de passe unique par service via un gestionnaire de mots de passe, cela transforme ma surface d'attaque. Une fuite reste isolée, elle ne contamine pas le reste.

    Pour aller plus loin dans le tri, Proton expose un mécanisme de filtres Sieve très riche : un vrai langage de script côté serveur, que l'on configure directement en code plutôt qu'à coups de cases à cocher. Je peux par exemple router automatiquement chaque alias vers son propre dossier, coller un label sur tout ce qui arrive via le catch-all, ou trier selon des en-têtes que l'assistant de filtres classique ne sait pas lire.

    Webmail, application et Bridge : comment cela marche vraiment ?

    Au quotidien, j'utilise trois accès. Le webmail, qui est puissant et propre. L'application mobile dédiée, chiffrée. Et sur ordinateur, le Proton Bridge, qui permet de connecter mon client mail Thunderbird.[7]

    J'ai quitté Free et Gmail pour Proton Mail et mon propre domaine

    C'est sur le Bridge que je veux être précis, parce qu'on lit souvent qu'il « remplace » IMAP et SMTP. C'est faux, et la réalité est plus intéressante. Le Bridge expose un petit serveur IMAP et SMTP en local, sur 127.0.0.1, uniquement accessible depuis ma machine. Mon client mail habituel parle à ce serveur local. Le Bridge se charge ensuite de chiffrer et déchiffrer les messages directement sur mon ordinateur, avec ma clé, avant de dialoguer avec les serveurs de Proton en chiffré. Autrement dit, IMAP et SMTP ne disparaissent pas, ils sont déplacés en local et ne transitent jamais en clair sur Internet.

    Dernière précision, parce qu'il est important de ne pas survendre la qualité du service. Le chiffrement bout en bout intégral ne vaut qu'entre comptes Proton, ou avec un correspondant qui utilise PGP. Quand j'écris à une simple adresse Gmail, mon message n'est pas chiffré de bout en bout, il est protégé en transit et stocké chiffré côté Proton, mais le destinataire le reçoit en clair dans sa boîte Google. Proton ne fait pas de magie sur ce point, et personne ne peut en faire. Pour mes échanges sensibles entre comptes Proton, en revanche, le chiffrement bout en bout est total.

    En synthèse

    Après quelques jours d'utilisation, je ne reviendrai pas en arrière. Je paie 4 euros par mois pour une adresse qui m'appartient, un chiffrement sérieux, et surtout une traçabilité totale de mes données grâce au catch-all. Ce n'est pas gratuit, mais c'est exactement le point : je préfère payer un service qui me protège plutôt qu'utiliser un service où je suis le produit.

    Sur Internet, si c'est gratuit, c'est que le produit, c'est toi.

    Je n'ai pas encore testé la fonction qui synchronise une boîte Gmail avec Proton, mais sachez qu'elle existe : c'est Easy Switch. Elle importe vos anciens messages Gmail et maintient ensuite une synchronisation continue, de sorte que les nouveaux mails arrivent automatiquement dans Proton. Idéal pour migrer en douceur, sans tout couper du jour au lendemain.

    Si vous hésitez encore comme j'ai hésité, mon conseil est simple : commencez par acheter un nom de domaine, c'est la première étape. Le fournisseur de service mail derrière, vous pourrez toujours en changer en fonction de l'évolution d'Internet. Et si vous voulez tester Proton Mail, vous pouvez passer par mon lien de parrainage.


    1. En juin 2017, Google a annoncé l'arrêt de l'analyse du contenu des emails Gmail grand public à des fins de personnalisation publicitaire. TIME, Google's Gmail Will No Longer Scan Emails for Advertisements (juin 2017). ↩︎

    2. Le contenu des emails reste traité pour les fonctions intelligentes et, depuis 2023, pour l'IA Gemini ; une action collective déposée en novembre 2025 a relancé le débat, ce que Google conteste. Snopes via Yahoo Tech (2025). ↩︎

    3. Proton AG, siège social à Genève, Suisse. Wikipedia, Proton Mail. ↩︎

    4. Chiffrement à accès zéro : un mail entrant est chiffré avec la clé publique de l'utilisateur après réception, et seul ce dernier peut ensuite le déchiffrer ; les objets et adresses sont chiffrés mais pas de bout en bout. Proton, How Proton Mail messages are encrypted et Zero-access encryption. ↩︎

    5. Tarif Proton Mail Plus : environ 3,99 $ / 3,99 € par mois en facturation annuelle, 1 domaine personnalisé, 15 Go. TechRadar, Proton Mail review ; Baizaar, Proton Mail Pricing 2026. ↩︎

    6. Catch-all disponible sur tout plan payant Proton. Proton, What is a catch-all email address ?. ↩︎

    7. Proton Mail Bridge disponible sur Windows, macOS et Linux pour les clients de bureau. Baizaar, Proton Mail Plus Review 2026. ↩︎


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Saturday 06 June 2026 - 10:00
    Dangers Ia Skyld

    Pour sécuriser l’intelligence artificielle (IA), la Silicon Valley mise sur des filtres de modération en temps réel. La deeptech française Skyld vient de prouver que ces remparts s'effondrent avec une quarantaine de lignes de code. Une démonstration critique qui met en lumière la fragilité des modèles actuels, et l'émergence d'une dangereuse « dette cyber » mondiale.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Saturday 06 June 2026 - 09:00
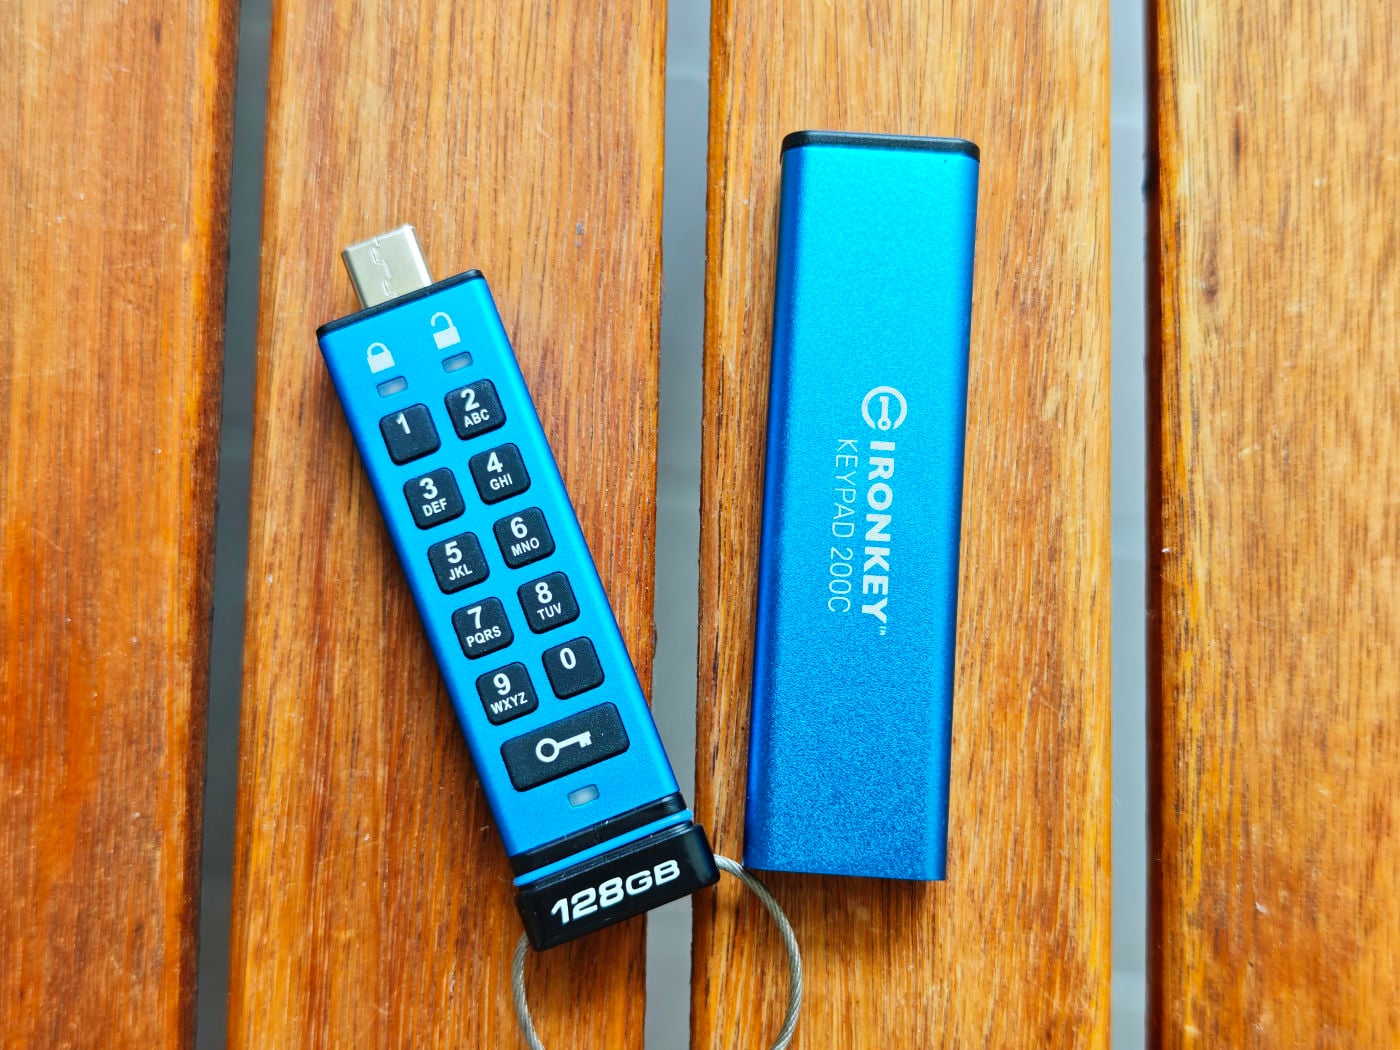
    Kingston IronKey Keypad 200C

    Il y a des produits qu'on teste l’esprit léger, comme un casque Bluetooth, un robot aspirateur ou même un smartphone. Et puis il y a les autres, qui peuvent avoir un impact certain sur votre vie professionnelle ou vos secrets les plus intimes. La clé USB Kingston IronKey Keypad 200C fait clairement partie de cette seconde catégorie.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Friday 05 June 2026 - 20:31

    Réunis aux côtés des autorités de plusieurs pays, Meta, Microsoft, Coinbase et Starlink ont participé à une vaste opération. Une offensive contre les escroqueries en ligne. La plus importante jamais menée conjointement par des entreprises technologiques et des forces de l’ordre.

    Au cours de la semaine du 18 mai 2026, des représentants de Meta, Microsoft, Coinbase et Starlink se sont retrouvés à Washington. Ce, avec le ministère américain de la Justice. 

    Des agences de sécurité des États-Unis, du Royaume-Uni, de l’Australie, du Canada et de la Nouvelle-Zélande ont également pris part aux échanges. La police royale thaïlandaise figurait aussi parmi les participants. 

    L’objectif de cette alliance était simple. Démanteler les organisations criminelles qui exploitent les réseaux sociaux pour piéger des victimes à travers le monde. Les enquêteurs se sont particulièrement concentrés sur des groupes actifs en Asie du Sud-Est.

    Notamment dans certaines zones frontalières de Birmanie et du Cambodge. Pour remonter jusqu’aux responsables, l’alliance a croisé des informations issues de multiples plateformes. Ce qui a permis de relier des indices jusque-là dispersés. 

    Des milliers d’outils liés aux arnaques en ligne neutralisés 

    Grâce au partage de renseignements, Meta a identifié puis supprimé plus de 1,4 million de comptes, pages et groupes utilisés par des réseaux criminels. Ces infrastructures servaient notamment à diffuser des arnaques sentimentales.

    Cette méthode consiste à instaurer une relation de confiance ou une fausse histoire d’amour avant de demander de l’argent à la victime. Les fraudeurs s’en servaient également pour promouvoir de faux investissements en cryptomonnaies. Ou pire, pour mener des campagnes d’usurpation d’identité.

    Microsoft a de son côté suspendu près de 20 000 comptes liés à ces activités. Coinbase a gelé plus de 3 millions de dollars en actifs numériques provenant notamment de faux placements financiers.

    Starlink a également participé à l’opération en désactivant des milliers de terminaux utilisés par des centres d’escroquerie.Pour info, ce n’est pas la première fois que le service Internet par satellite de SpaceX agit dans la région. 

    L’année précédente, l’entreprise avait déjà coupé l’accès à environ 2 500 kits exploités par des groupes criminels installés en Birmanie. Certaines de ces structures étaient également associées à des réseaux de traite d’êtres humains.

    D’ailleurs, Lauren Dreyer, responsable chez Starlink, rappelle que l’entreprise applique une politique de tolérance zéro face aux usages criminels de son réseau. Il affirme que les équipements impliqués dans des activités illégales sont détectés puis désactivés de manière proactive. 

    Une vaste campagne de chasse aux escrocs

    Le partage d’informations entre les différents acteurs ne s’est pas limité au monde numérique. Les renseignements collectés ont permis aux autorités de localiser plusieurs centres d’arnaque et de mener des opérations sur le terrain. 

    Ces interventions ont abouti à l’arrestation de 63 personnes soupçonnées d’être impliquées dans ces activités frauduleuses. Cette offensive s’inscrit dans une campagne plus large menée à l’échelle internationale contre les réseaux d’escroquerie installés en Asie du Sud-Est. 

    Aux États-Unis, les autorités ont récemment créé une unité spécialisée baptisée « Scam Center Strike Force ». Cette cellule rassemble des agents du FBI et des services secrets afin de traquer les organisations qui ciblent les internautes américains.

    D’autres pays sont également sur le coup. La Chine a par exemple annoncé la condamnation à mort de cinq membres d’un groupe criminel opérant depuis le nord du Myanmar et spécialisé dans les arnaques en ligne.

    Bref, cette opération intervient aussi alors que Meta multiplie les efforts pour nettoyer ses plateformes. En 2025, l’entreprise affirme avoir supprimé 159 millions de publicités frauduleuses ainsi que 10,9 millions de comptes Facebook et Instagram liés à des centres d’escroquerie organisés. 

    Plus de 2 millions de comptes associés à des arnaques à l’investissement avaient également été fermés. Pour renforcer sa lutte, Meta mise désormais largement sur l’intelligence artificielle. 

    La technologie est utilisée pour repérer les faux profils se faisant passer pour des marques ou des célébrités. Mais aussi pour alerter les utilisateurs lorsqu’un compte présente des signes d’activité frauduleuse. 

    Cet article 1,4 million de scams bloqués, et c’est grâce au deal de Meta, Microsoft et Starlink avec les flics  a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Friday 05 June 2026 - 16:12
    Nordvpn Vpn Antivirus

    Le tribunal de commerce de Cordoue a rejeté la demande de LaLiga d'imposer des amendes à NordVPN pour non-respect d'une ordonnance de blocage anti-piratage.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Friday 05 June 2026 - 15:51

    Le FBI, la NSA, la CISA ainsi que plusieurs autres agences fédérales tirent la sonnette d’alarme face à une menace émergente. La hausse des cyberattaques visant des systèmes clés de gestion des réservoirs de carburant.

    Dans un communiqué commun, les agences expliquent avoir observé une activité malveillante en hausse. Des attaquants parviendraient à s’introduire dans des systèmes de jaugeage automatique, appelés ATG, exposés en ligne. 

    Ils exécuteraient ensuite des commandes permettant de les modifier à distance. Les autorités américaines précisent qu’aucun État ni groupe spécifique n’a pour l’instant été identifié comme responsable de ces opérations. 

    Toutefois, la méthode inquiète déjà fortement les experts en cybersécurité. D’autant que les risques pour les infrastructures sont jugés sérieux.

    En quoi une attaque visant des réservoirs d’essence représente une menace ?

    Les systèmes ATG sont largement utilisés dans l’énergie, la chimie, l’agriculture, l’alimentation ou encore le transport. Leur rôle est crucial. Ils permettent de surveiller à distance le niveau des cuves, les variations de température ou encore d’éventuelles fuites. 

    Le problème, selon la CISA, est que certains dispositifs sont encore accessibles sans mot de passe. Pire, d’autres reposent sur de vieux systèmes protégés par un simple code à six chiffres. Une sécurité jugée aujourd’hui insuffisante face aux techniques de piratage modernes.

    Par ailleurs, derrière ces intrusions, les motivations peuvent varier. Une fois dans le système, les hackers peuvent modifier les données de stock comme masquer une fuite réelle.

    Rien ne les empêche de désactiver des alertes de sécurité ou encore de perturber la distribution de carburant. Dans certains cas, ils déclenchent de fausses alertes ou bloquent à distance les équipements.

    Ces attaques peuvent aussi servir à des opérations d’extorsion, avec des demandes de rançon pour rétablir le fonctionnement normal des systèmes. D’autres fois, il s’agit simplement de démonstrations de force ou de tentatives de déstabilisation. 

    Mais les conséquences, elles, sont bien concrètes. Perturbation des réseaux de transport, pertes financières pour les exploitants et risques de rupture dans la chaîne d’approvisionnement.

    Cet article L’essence à sec à cause d’attaques informatiques ? On y est presque selon le FBI  a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Friday 05 June 2026 - 07:16

    Dashlane a finalement détaillé la méthode d’attaque utilisée par les pirates pour récupérer des coffres-forts de mots de passe chiffrés. Leur stratégie était tout simplement de viser un très grand nombre d’utilisateurs afin d’augmenter les chances de réussite. 

    Dans un récent article, nous avons rapporté que Dashlane a été attaqué par force brute. Moins de vingt coffres-forts appartenant à des abonnés particuliers ont été volés. Et le gestionnaire de mot de passe refuse de dire comment.

    Mais il faut croire que l’entreprise a changé d’avis. Elle explique enfin comment les hackers s’y sont pris.

    Que s’est-il passé exactement ?

    L’attaque a débuté dimanche et s’est appuyée sur le système permettant d’ajouter un nouvel appareil à un compte Dashlane. Les pirates exploitaient alors les interfaces de programmation utilisées lors de l’enregistrement d’appareils.

    Cela, afin d’envoyer automatiquement des requêtes à un grand nombre d’adresses e-mail associées à des comptes existants.

    Dans une mise à jour publiée jeudi, Dashlane explique que les attaquants visaient les points d’accès de l’API d’enregistrement des appareils. Comment ? A l’aide d’une attaque par force brute. Un volume important de requêtes automatisées a ainsi été envoyé dans le but de générer des codes valides.

    Les mécanismes de protection de Dashlane se sont alors activés comme prévu. S’en suivait le verrouillage automatique des comptes visés afin de limiter les risques. 

    Malgré cela, les pirates ont déjà réussi à obtenir des jetons valides pour moins de vingt comptes personnels. Cette réussite leur a permis d’enregistrer un nouvel appareil sur ces comptes et de télécharger une copie des coffres-forts chiffrés.

    Comment l’attaque s’est déroulée ?

    Au fait, lorsqu’un utilisateur installe Dashlane sur un nouvel appareil, le service vérifie d’abord son identité. Pour cela, un code unique à six chiffres est envoyé à l’adresse e-mail associée au compte. 

    Les utilisateurs ayant activé l’authentification à deux facteurs doivent quant à eux valider un code généré par leur application d’authentification. Une fois ce code saisi, Dashlane autorise l’enregistrement du nouvel appareil et y transfère une copie du coffre-fort chiffré. 

    Toutefois, les données qu’il contient restent inutilisables sans le mot de passe principal, indispensable pour les déchiffrer. Comprenez donc que tenter de deviner un tel code par force brute sur un seul compte est extrêmement compliqué. 

    Avec un million de combinaisons possibles et une durée de validité limitée à trois heures, les chances de succès restent très faibles. De plus, les mécanismes de limitation des tentatives finissent par bloquer le compte concerné.

    Ainsi, les attaquants ont adopté une autre approche. Au lieu de concentrer leurs efforts sur quelques victimes, ils ont envoyé des demandes d’enregistrement à un très grand nombre de comptes simultanément. 

    Ils ont ensuite testé des codes sur l’ensemble de ces comptes en parallèle. Et plus le nombre de cibles augmentait, plus les probabilités de réussite progressaient. 

    Et si vous faites partie des utilisateurs de Dashlane touchés par cette attaque ?

    Eh bien, inutile de paniquer ! Dashlane affirme avoir contacté toutes les victimes de cette attaque. Si vous n’avez reçu aucune notification, c’est que vous n’en faîtes pas partie.

    Et puis, même disposant d’une copie des coffres-forts, les pirates doivent encore franchir un obstacle majeur : le mot de passe principal. L’entreprise utilise l’algorithme Argon2 pour protéger cette étape. 

    Cette technologie rend les tentatives de déchiffrement beaucoup plus lentes et gourmandes en ressources. Et ce, même lorsqu’elles sont réalisées avec des cartes graphiques puissantes ou du matériel spécialisé.

    Dans la pratique, les chances de déchiffrer un coffre-fort restent très faibles si le mot de passe principal est long, complexe et généré de manière aléatoire. 

    En revanche, si votre mot de passe est faible ou déjà présent dans des bases de données compromises, ça s’annonce mal. Cela pourrait offrir davantage d’opportunités aux attaquants, même si l’opération demeure difficile.

    De ce fait, par précaution, Dashlane recommande aux victimes de modifier leur mot de passe principal et les identifiants enregistrés dans leur coffre-fort. 

    Cette mesure vise à réduire au maximum les risques, même limités, qu’un pirate parvienne un jour à déchiffrer les données récupérées. Les autres utilisateurs, eux, n’ont aucune démarche particulière à effectuer. 

    Cet article Dashlane explique (enfin) comment les hackers ont pu piquer vos coffres-forts   a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Friday 05 June 2026 - 00:00

    Le terme de fingerprinting (ou « empreinte ») désigne une technique permettant de caractériser le client qui émet une requête à un serveur à l’aide d’une chaîne de caractères unique. Une empreinte permet en effet d’identifier la machine à l’origine d’une requête et de déduire certaines informations sur ses attributs techniques : navigateur utilisé, adresse IP, utilisation ou non d’un VPN, etc. Cette technique est très utile pour filtrer le trafic web d’un site internet et bloquer les robots qui pourraient s’y connecter, à des fins de moissonnage ou pour conduire des attaques de type DDOS, par exemple.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 04 June 2026 - 19:08

    Android Drop débarque avec sept fonctionnalités pour vous protéger des arnaques et sécuriser vos enfants.

    Chaque mois, Android se la joue généreux. Ce mois de juin 2026 ne déroge pas à la règle avec son Android Drop chargé de sept nouvelles fonctionnalités qui vont bien au-delà de la simple mise à jour cosmétique. Au programme : détection de faux appels pour bloquer les escrocs, outils familiaux renforcés et même une garde-robe virtuelle dans Google Photos. Si vous pensiez que votre téléphone n’était qu’un gadget pour checker vos mails, Google vous montre qu’il peut être votre meilleur garde-fou.

    Android détecte désormais les faux appels pour contrer les arnaques

    Vous connaissez le scénario : un numéro inconnu s’affiche, et le voilà qui se fait passer pour un ami ou votre banque. Eh bien, avec cette nouvelle fonctionnalité d’Android Drop, finis les rendez-vous téléphoniques avec des escrocs : l’app Phone by Google vérifie la provenance réelle de l’appel. Si quelque chose cloche, votre écran s’allume avec un avertissement invitant à raccrocher. Simple, efficace et légèrement humiliant pour l’escroc de l’autre côté. Disponible sur Android 12 et versions ultérieures, cette fonctionnalité met enfin fin à ce petit théâtre du faux numéro, tout en restant invisible pour vos contacts légitimes.

    Des nouveautés familiales pour dormir tranquille

    Google ne s’arrête pas là. La sécurité familiale prend un coup de boost avec l’application « Sécurité personnelle ». Les enfants de moins de 13 ans peuvent afficher leurs infos médicales et contacts d’urgence directement sur l’écran de verrouillage, sans déverrouiller le téléphone. Une fonction pensée pour éviter le drame en cas de pépin. Les ados, eux, peuvent partager leur localisation en temps réel avec leurs contacts d’urgence, histoire que les parents stressés sachent toujours où traîne leur progéniture. Et pour les accidents de voiture, la détection de collision envoie automatiquement un SMS aux proches et alerte les secours. De quoi dormir un peu plus sereinement, même si vous aimez vérifier toutes les cinq minutes si votre ado est toujours bien vivant.

    Android Drop

    Côté personnalisation, Android Drop se montre audacieux. Google Photos se transforme en dressing numérique : l’application analyse vos clichés pour extraire les vêtements portés et les classer dans un vestiaire virtuel. Résultat : vous pouvez composer des tenues, visualiser vos looks ou les partager avec vos amis sans bouger du canapé. Et pour ceux qui aiment enquêter, Circle to Search évolue : un simple cercle autour d’un look permet d’identifier toutes les pièces de la tenue en un clin d’œil. Un vrai petit détective de la mode dans votre téléphone Android, qui jongle entre praticité et fun.

    Et pendant que certains bataillent pour envoyer des photos entre Android et iPhone, Quick Share devient compatible AirDrop. Vos images, vidéos et documents passent enfin de l’un à l’autre sans prise de tête. Enfin, Book Insights et Emoji Kitchen enrichissent le quotidien digital avec des résumés de lecture et emojis hybrides pour exprimer toutes vos émotions, parce qu’un cœur rose, c’est parfois trop limité.

    Cet article Bloquer les escrocs et protéger vos enfants : sept outils indispensables dans Android Drop de juin a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 04 June 2026 - 18:39

    Des agents chinois exploiteraient LinkedIn pour approcher des profils occidentaux susceptibles de détenir des informations sensibles. À travers de faux recruteurs et des offres d’emploi fictives, les services de renseignement cherchent à obtenir des informations sensibles.  

    Recevoir un message d’un recruteur sur LinkedIn fait aujourd’hui partie du quotidien de nombreux professionnels. Une offre attractive, une mission prestigieuse, un salaire difficile à refuser, rien de très surprenant.

    Pourtant, certaines sollicitations auraient un objectif bien différent d’un simple recrutement. Selon une alerte du FBI, du MI5 et de plusieurs pays alliés, des agents chinois utiliseraient LinkedIn et d’autres plateformes professionnelles. Le but est d’approcher des Occidentaux et de recueillir des informations sensibles. Une opération qui mise moins sur le piratage que sur l’art de gagner la confiance. 

    Comment les agents chinois exploitent LinkedIn pour approcher leurs cibles ?

    Les autorités tirent la sonnette d’alarme. Des agents liés aux services de renseignement chinois créeraient de faux profils de recruteurs ou de cabinets de ressources humaines. Ils veulent entrer en contact avec certaines catégories de professionnels.

    L’objectif n’est pas forcément d’obtenir immédiatement des secrets d’État. Dans de nombreux cas, il s’agirait plutôt de construire une relation de confiance sur plusieurs mois, voire plusieurs années. La méthode est discrète, mais potentiellement efficace.

    Les faux recruteurs prétendraient représenter des entreprises situées hors de Chine afin de ne pas éveiller les soupçons. Une fois le contact établi, les échanges peuvent progressivement dériver vers des sujets plus sensibles.

    Le procédé rappelle une réalité souvent oubliée. Les cyberattaques ne passent pas toujours par une ligne de code. Un simple message privé peut parfois ouvrir davantage de portes qu’un malware sophistiqué.

    Qui sont les profils les plus ciblés ?

    D’après les services de renseignement occidentaux, le choix des cibles ne doit rien au hasard. Sur LinkedIn, les agents chinois analysent notamment les CV publics et les parcours professionnels. L’idée est d’identifier les personnes susceptibles de détenir des informations intéressantes.

    Les militaires et les détenteurs d’habilitations de sécurité figurent parmi les profils les plus recherchés. Mais ils sont loin d’être les seuls visés.

    Les autorités évoquent aussi les journalistes, les universitaires, les chercheurs ou encore les membres de groupes de réflexion. Autrement dit, toute personne ayant accès à des informations stratégiques, même non classifiées.

    Des agents chinois espionnent sur LinkedIn

    Car c’est là que réside une subtilité souvent sous-estimée. Une donnée isolée peut sembler anodine. En revanche, une multitude d’informations ouvertes, croisées et analysées ensemble, peuvent révéler des tendances précieuses pour un État étranger.

    Cette nouvelle mise en garde illustre une évolution des méthodes d’espionnage. Les réseaux professionnels sont devenus de véritables bases de données humaines. Chacun y partage volontairement son expérience, ses responsabilités et parfois même ses projets en cours. 

    Ainsi, LinkedIn se retrouve régulièrement cité dans les enquêtes portant sur les opérations d’influence ou de renseignement. La plateforme affirme de son côté que les faux comptes et les usurpations d’identité violent ses règles. Et elle poursuit aussi ses efforts pour détecter les activités liées à des États.

    Cet article Des agents chinois exploitent LinkedIn pour collecter des informations sensibles : qui est visé ? a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 04 June 2026 - 16:42

    Dans un avis publié lundi, Dashlane, le gestionnaire de mots de passe, a indiqué qu’une attaque par force brute avait visé certains de ses utilisateurs. Selon l’entreprise, des attaquants ont tenté, à partir du 31 mai 2026, de contourner les protections d’authentification à deux facteurs (2FA).

    Cela, afin d’enregistrer de nouveaux appareils sur des comptes existants. L’opération aurait permis d’accéder à une vingtaine de coffres-forts chiffrés. Ce qui a vite semé la confusion. De nombreux utilisateurs peinent à comprendre ce qui s’est réellement passé, et Dashlane reste très discrète sur les détails.

    Plusieurs estiment que l’entreprise aurait dû communiquer davantage avec ses clients, en particulier ceux qui paient pour le service. 

    Fort heureusement, les victimes de cette attaque, dont les coffres-forts chiffrés ont été récupérés, ne sont pas nombreux. Moins de vingt utilisateurs. La boîte assure également que les autres clients ne sont pas concernés s’ils n’ont reçu aucun message spécifique.

    La société rappelle par ailleurs que le contenu des coffres-forts reste protégé par le mot de passe maître de déchiffrement. Celui-ci n’est ni stocké ni connu de Dashlane, ce qui limite théoriquement les risques d’accès aux données.

    Dashlane a été attaqué mais les détails sont flous

    Au fait, un utilisateur britannique a partagé une capture d’écran de la notification reçue dimanche. Inquiet, il a contacté l’assistance de Dashlane, mais n’a obtenu aucune explication claire. 

    L’explication officielle laisse pourtant planer plusieurs zones d’ombre. Habituellement, l’authentification à deux facteurs repose sur un code temporaire envoyé par SMS, e-mail ou généré par une application dédiée. 

    Ces codes expirent généralement après quelques dizaines de secondes. Or, la notification mentionnée par les utilisateurs indiquait une durée de validité de trois heures, un détail qui intrigue les spécialistes. Cette particularité soulève des interrogations sur la nature exacte du mécanisme ciblé.

    En théorie, une attaque par force brute consiste à tester un très grand nombre de combinaisons jusqu’à trouver la bonne. Avec un code à six chiffres, il existe un million de possibilités. Pour réussir dans un délai aussi court, les pirates auraient dû envoyer un volume colossal de tentatives.

    Même si cela reste techniquement possible, un tel scénario paraît peu compatible avec les protections habituellement mises en place sur ce type de service. Dashlane laisse d’ailleurs entendre que des mécanismes automatiques ont bloqué les comptes visés en raison du nombre inhabituel de tentatives détectées.

    Il existe une éventuelle explication quoique…

    Une autre hypothèse pourrait expliquer la confusion actuelle, en effet. Voyez-vous, certaines formes de 2FA reposent sur des notifications push envoyées directement sur un appareil de confiance.

    Dans ce cas, après avoir franchi la première étape d’authentification, un utilisateur doit simplement approuver une demande sur son téléphone ou son ordinateur. Les cybercriminels exploitent parfois cette méthode à travers ce que les spécialistes appellent une « attaque par fatigue 2FA ».

    Le principe est simple. Multiplier les demandes de connexion jusqu’à ce que la victime, lassée ou distraite, finisse par accepter une notification par erreur. Toutefois, cette technique suppose déjà que le premier facteur d’authentification ait été compromis auparavant.

    C’est justement l’un des points que Dashlane ne détaille pas. L’entreprise ne précise ni la nature de ce premier facteur ni la manière dont les attaquants auraient pu le contourner.

    Une autre possibilité consiste en un abus du processus permettant d’ajouter un nouvel appareil à un compte Dashlane. Dans ce type de scénario, les pirates cherchent généralement à convaincre l’utilisateur de valider une demande qui semble légitime. Sauf qu’elle concerne en réalité l’appareil de l’attaquant.

    Evidemment, ce ne sont que des hypothèses. Plus de quarante-huit heures après la publication de l’avis de sécurité, Dashlane n’a toujours pas apporté d’explications détaillées sur le déroulement exact de l’attaque. 

    Cet article Dashlane perd vos mots de passe… mais refuse de dire comment  a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 04 June 2026 - 14:00
    La Commission nationale de l'informatique et des libertés s’est réunie le jeudi 4 juin 2026 à 9&nbsp;h&nbsp;30 avec l’ordre du jour suivant&nbsp;:

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 04 June 2026 - 12:00

    D’après le Panorama de la cybermenace 2025 de l’ANSSI publié récemment, les évolutions liées à l’IA générative et à son intégration croissante dans les systèmes d’information renforcent les risques et la surface d’attaque auxquels les organisations sont exposées. Ces constats soulignent la nécessité d’adapter les modèles de sécurité aux nouveaux usages de l’IA, notamment dans […]

    L’article Quand les agents IA rendent obsolètes les modèles d’accès traditionnels… <br/><em>James Robinson, Netskope</em> est apparu en premier sur InformatiqueNews.fr.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    Le terme de fingerprinting (ou « empreinte ») désigne une technique permettant de caractériser le client qui émet une requête à un serveur à l’aide d’une chaîne de caractères unique. Une empreinte permet en effet d’identifier la machine à l’origine d’une requête et de déduire certaines informations sur ses attributs techniques : navigateur utilisé, adresse IP, utilisation ou non d’un VPN, etc. Cette technique est très utile pour filtrer le trafic web d’un site internet et bloquer les robots qui pourraient s’y connecter, à des fins de moissonnage ou pour conduire des attaques de type DDOS, par exemple.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    L’article précédent examinait comment s’opposer au moissonnage par des mentions dans les conditions générales d’utilisation ou par des protocoles qui permettent de déclarer des droits d’accès lisibles par une machine. Cependant, un éditeur de site internet peut souhaiter, en complément de ces mesures non bloquantes pour un robot moissonneur, mettre en place des mesures de détection et de blocage de ces robots, au travers de méthodes bloquantes.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    Il existe plusieurs manières d’empêcher le moissonnage, qui peuvent se cumuler et qui fonctionnent différemment. Une première manière de le faire est d’avoir recours à des méthodes déclaratives, c’est-à-dire qu’elles n’empêchent pas l’accès du robot au site, mais elles permettent de lister les droits d’accès qui lui sont donnés de manière non contraignante. La méthode la plus simple est d’inclure des mentions dans les CGUs du site. Elles permettent une opposition de principe à la collecte des données du site internet, mais elle est difficilement exploitable par les robots moissonneurs. En effet, cela suppose de collecter les CGUs de chaque domaine moissonné, d’en parcourir le contenu et d’en extraire les règles entourant l’accès au reste du site web. Une telle pratique est sujette à erreur car non normalisée, et passe difficilement à l’échelle. Elle doit donc être complétée par des méthodes qui sont interprétables par une machine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    The term “fingerprinting” refers to a technique used to characterise a client sending a request to a server with a unique string. A fingerprint makes it possible to identify the machine originating a request and to infer certain information about its technical attributes: browser used, IP address, use or non-use of a VPN, etc. This technique is very useful for filtering a website’s web traffic and blocking bots that may connect to it for scraping purposes or to carry out attacks such as DDoS, for example.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    Avant d’aborder les moyens permettant aux éditeurs de sites internet de s’opposer à la collecte de leurs données, il convient d’abord de définir les pratiques mises en œuvre par les moteurs de recherche et les entreprises développant des modèles d’intelligence artificielle générative. En effet, plusieurs notions sont mobilisées dans ce contexte : crawling, scraping et TDM (Text and Data Mining). Bien qu’elles désignent des pratiques similaires, leur périmètre exact varie selon les usages et les interprétations. Il est donc essentiel de clarifier la signification de chacun de ces termes afin de poser un cadre précis à la discussion.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    The previous article examined how to prevent web data extraction through statements in the terms of use or through protocols that make it possible to declare machine-readable access rights. However, a website publisher may wish, in addition to these non-blocking measures for bots, to implement detection and blocking mechanisms.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    Le développement de modèles d’IA à usage général nécessite la création d’immenses bases de données, souvent constituées de données publiques collectées en ligne. Les propriétaires de sites internet qui font l’objet de cette collecte disposent d’un ensemble de moyens pouvant les aider à maîtriser les données prélevées et les usages qui peuvent en être fait. Les articles de ce dossier introduisent tout d’abord les concepts relatifs au moissonnage de données en ligne, avant de présenter les méthodes qui peuvent être mises en place par l’éditeur du site internet pour maîtriser ce moissonnage.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    There are several ways to prevent web data extraction, which can be combined and operate differently. One such approach involves declarative methods, meaning they do not block a bot’s access to the website but instead specify access rights in a non-binding way. The simplest method is to include provisions in the website’s terms of use (CGUs). These allow for a general objection to data collection the website, but they are costly to read. Indeed, this would require collecting the terms of use for each scraped domain, parsing their content, and extracting the rules governing access to the rest of the website. Such a practice is error-prone due to its lack of standardisation and does not scale well. It therefore needs to be complemented by machine-readable methods.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    The development of general-purpose AI models requires the creation of massive datasets, often built from publicly available data collected online. Website owners whose content is subject to such collection have a range of tools at their disposal to help them control the data being collected and the ways in which it may be used. The articles in this dossier first introduce the concepts related to online data scraping, before presenting the methods that website publishers can implement to manage and control the data collected by data extraction bots.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 03 June 2026 - 00:00

    Before examining the means available to website publishers to block the collection of their data, it is first necessary to define the practices implemented by search engines and companies developing generative artificial intelligence models. Several concepts are used in this context: crawling, scraping, and TDM (Text and Data Mining). Although these terms refer to similar practices, their exact scope varies depending on usage and interpretation. It is therefore essential to clarify the meaning of each of these terms in order to establish a precise framework for the discussion.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Tuesday 02 June 2026 - 16:21

    Des cybercriminels ont réussi à exploiter le chatbot d’assistance de Meta AI. Le temps que Meta corrige la faille, des comptes Instagram à forte valeur avaient déjà été compromis et revendus. Et ce, pour des sommes considérables sur le marché parallèle.

    Parmi les victimes figureraient notamment des comptes liés à des personnalités publiques. Certains comptes compromis ont même diffusé temporairement des contenus et messages à caractère politique avant d’être récupérés.

    Comment les hackers s’y sont pris pour attaquer Instagram ? 

    D’après les informations relayées par 404 Media, l’attaque reposait sur une forme très simple d’injection de requêtes. Les pirates lançaient d’abord une procédure de réinitialisation du mot de passe.

    Il leur suffisait d’utiliser un VPN pour simuler la localisation de la victime. Ils convainquaient ensuite l’assistant IA de Meta de modifier l’adresse e-mail du compte visé. Ce qui leur ouvrait la porte à une prise de contrôle complète. 

    Des vidéos montrant cette méthode circulaient depuis quelque temps dans des groupes Telegram fréquentés par des hackers et des chercheurs en cybersécurité. 

    Le média Neowin affirme que cette faille était exploitée depuis plusieurs mois, possiblement depuis février. Et elle aurait déjà permis le piratage de milliers de comptes Instagram. 

    Toutefois, l’affaire a pris une ampleur particulière après la compromission de comptes appartenant à des personnalités connues. Parmi eux figuraient les @hey et @jowo, dont la valeur cumulée dépasserait le million de dollars sur le marché gris. 

    Même des spécialistes reconnus de la sécurité informatique, comme Jane Manchun Wong, ont signalé avoir été touchés. Le problème c’est que même si les pirates ne conservent ces comptes que quelques jours, ils peuvent en tirer profit. Et ce, grâce à leur audience, leur potentiel de revente ou leur capacité à usurper l’identité de marques connues. 

    L’assistance Meta AI à l’origine de la gaffe 

    Le 31 mai, le chercheur en renseignement open source ZachXBT a dénoncé publiquement le système sur X. Selon lui, l’assistance Meta AI disposait de permissions excessives permettant de réinitialiser des mots de passe sans authentification à deux facteurs ni véritable vérification d’identité. 

    Le chercheur Dark Web Informer a décrit la même vulnérabilité, tout en précisant qu’un correctif avait finalement été déployé. Et malgré tout, une protection simple permettait de bloquer l’attaque : l’authentification multifacteur. 

    Même la version la plus basique reposant sur des codes envoyés par SMS suffisait généralement à empêcher la prise de contrôle. Les pirates eux-mêmes l’ont reconnu. 

    Au-delà du cas de Meta, cet incident soulève une question plus large. De nombreuses entreprises confient désormais à des agents IA des droits importants. Ce qui leur permet de modifier des données sensibles ou des paramètres critiques. 

    Or, lorsqu’un tel système est mal protégé, une simple manipulation peut parfois suffire à contourner les mécanismes de sécurité traditionnels. Ainsi, pour plusieurs experts, l’assistant de support basé sur Meta AI aurait dû intégrer des contrôles de sécurité supplémentaires. 

    Parmi eux, une vérification indépendante avant toute modification des informations d’un compte, ainsi qu’une surveillance renforcée des demandes jugées à risque. Les spécialistes recommandent même une détection automatique des comportements inhabituels. 

    Sans oublier les garde-fous stricts empêchant l’IA d’effectuer certaines actions sensibles sans validation humaine. 

    Cet article Panique sur Instagram : l’IA de Meta offre les comptes de stars aux hackers  a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Tuesday 02 June 2026 - 14:22
    Voici comment créer votre propre IA locale avec Anything LLM et LM studio

    Regardez la vidéo complète pour la mettre en place dès maintenant :

    https://www.youtube.com/watch?v=cWilfECHc6E

    #chatgpt #ia #intelligenceartificielle #lmstudio #cybersécurité


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Tuesday 02 June 2026 - 13:43
    Les hackeurs ont simplement demandé au robot d’assistance, alimenté par l’intelligence artificielle, de changer les e-mails auxquels ces comptes étaient reliés, alors qu’ils n’en étaient pas propriétaires. Le chatbot s’est exécuté.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Tuesday 02 June 2026 - 09:30

    Zones dangereuses, EPI oubliés, comportements à risque : l’IA appliquée à la vidéo veut repérer les signaux faibles avant l’accident. Dans l’industrie, cette prévention augmentée promet une sécurité plus réactive, à condition de ne jamais basculer dans la surveillance individuelle. Plus de 10.5 milliards d’euros de prestations ont été versés pour les 1 297 décès […]

    L’article La vidéo intelligente, un outil de prévention des accidents dans l’industrie… <br/><em>Rémi Arnould, Axis Communications</em> est apparu en premier sur InformatiqueNews.fr.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Monday 01 June 2026 - 21:28
    La start-up américaine d’intelligence artificielle a proposé à l’agence européenne de sécurité de pouvoir tester son modèle capable de détecter des failles informatiques susceptibles d’être exploitées.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Monday 01 June 2026 - 15:30

    On a longtemps considéré la voiture comme un espace privé. Un endroit où l’on téléphone, où l’on discute librement et où l’on chante parfois un peu trop fort lorsque personne ne regarde. Pourtant, il se peut qu’on se trompe sur toute la ligne.

    En Australie, les services de renseignement viennent d’adresser une recommandation inhabituelle aux responsables politiques et aux hauts fonctionnaires. Éviter les conversations sensibles à l’intérieur d’un véhicule. 

    Plus exactement, c’est Lisa Alonso Love, directrice générale adjointe de l’ASIO, qui l’a recommandé lors d’une audition devant le Sénat australien. Mais pourquoi ? 

    Eh bien à mesure que les voitures deviennent plus intelligentes, elles deviennent aussi plus curieuses. Elles savent où nous allons, comment nous conduisons et parfois même ce que nous faisons pendant le trajet. 

    Pour info, la consigne concerne aussi bien les voitures connectées que les modèles plus classiques. Bien sûr, les autorités estiment que les véhicules reliés à Internet exposent davantage leurs occupants à des risques liés à la collecte d’informations. 

    Pourquoi votre voiture est un outil potentiel d’espionnage ?

    Les véhicules récents n’ont plus grand-chose à voir avec ceux d’il y a vingt ans. Derrière le volant se cache désormais un véritable ordinateur connecté en permanence ou presque. 

    Grâce à une carte SIM intégrée ou à la connexion établie avec le téléphone du conducteur, de nombreux modèles échangent continuellement des informations avec les serveurs des constructeurs. 

    Navigation, assistance à distance, mises à jour automatiques ou services connectés… Toutes ces fonctionnalités reposent sur une circulation constante de données. 

    Cette évolution s’accélère rapidement. Les analystes du secteur automobile estiment que les voitures déconnectées deviendront bientôt l’exception. Dans quelques années, la quasi-totalité des nouveaux véhicules devraient être capables de communiquer avec Internet. 

    Pour les constructeurs, ces technologies offrent de nombreux avantages. Elles permettent notamment de détecter des pannes, d’améliorer certains équipements ou encore de proposer de nouveaux services aux conducteurs. Mais cette connectivité permanente possède également un revers moins visible. 

    Des capteurs partout et des données à la pelle 

    Une voiture moderne ressemble à une immense machine à mesurer son environnement. Des capteurs surveillent le moteur, les freins, la direction, les sièges et de nombreux autres composants. 

    À cela s’ajoutent les caméras utilisées pour l’aide à la conduite ou pour observer l’état de vigilance du conducteur. Chaque trajet génère ainsi une quantité considérable d’informations. 

    Les systèmes embarqués peuvent enregistrer la vitesse, les accélérations, les freinages, les itinéraires empruntés ou encore certaines habitudes de conduite.

    Les données de localisation occupent une place particulière. Elles permettent de reconstituer avec précision les déplacements quotidiens d’une personne. Avec suffisamment d’informations, il devient facile d’identifier son domicile, son lieu de travail ou les endroits qu’elle fréquente régulièrement.

    Certains spécialistes soulignent également que les données collectées peuvent parfois révéler davantage que de simples habitudes de déplacement. En croisant plusieurs indicateurs, il devient possible d’établir des profils extrêmement détaillés sur les occupants du véhicule.

    Pire encore !

    Le phénomène empire dès qu’un smartphone est connecté à la voiture. Car voyez-vous, pour simplifier l’expérience utilisateur, les systèmes embarqués peuvent accéder à différentes informations présentes sur le téléphone. 

    Cela peut inclure les contacts, les rendez-vous enregistrés dans le calendrier, les destinations favorites ou certaines données liées aux applications utilisées. Ces informations permettent certes d’offrir des fonctionnalités pratiques. 

    Cependant, elles enrichissent aussi considérablement le volume de données associé à chaque conducteur. Le sujet concerne également les passagers. Beaucoup ignorent que certains systèmes embarqués peuvent enregistrer des informations relatives à l’activité à bord du véhicule. 

    Et une fois récoltées, ces informations ne dorment pas sagement dans l’ordinateur de bord. Elles peuvent être utilisées pour améliorer les services, analyser le comportement des véhicules ou développer de nouvelles fonctionnalités.

    Il est même possible qu’elles soient partagées avec différentes entités ou des partenaires spécialisés dans le traitement des données. Les politiques de confidentialité publiées par les constructeurs le précise du moins.

    Comment se protéger de l’espionnage de sa voiture  ? 

    Même s’il est difficile d’échapper totalement à la collecte de données dans une voiture moderne, quelques précautions permettent de limiter son ampleur.

    La première consiste à lire attentivement les conditions de confidentialité avant l’achat d’un véhicule. Ce document est rarement passionnant, mais il révèle souvent quelles informations sont collectées et dans quel but.

    Il peut également être utile d’explorer les paramètres du système multimédia. Certains constructeurs offrent la possibilité de désactiver certaines fonctions de suivi ou de réduire le partage de données.

    Les applications mobiles associées aux véhicules proposent parfois des réglages supplémentaires permettant de mieux contrôler les informations transmises.

    Enfin, avant de revendre ou de céder une voiture, une réinitialisation complète du système est fortement recommandée. Cette opération efface généralement les données personnelles stockées dans le véhicule et évite qu’elles ne soient récupérées par le prochain utilisateur.

    Cet article « Attention à ce que vous dites dans votre voiture, elle vous espionne » : l’alerte choc d’un expert a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Monday 01 June 2026 - 13:00
    Voici comment obtenir votre propre IA locale, gratuite, non censurée, pour les pentest et la cybersécurité ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    ▂▂▂▂▂▂ LIENS ▂▂▂▂▂▂

    ▶️ Télécharger LM Studio ► https://lmstudio.ai

    ▶️ Télécharger AnythingLLM ► https://anythingllm.com/

    ▶️ Vérifier les modèles locaux que vous pouvez lancer sur votre ordinateur ► https://willitrun.ai

    ▶️ Le modèle WhiteRabbitNeo pour les pentests ▶https://huggingface.co/WhiteRabbitNeo/WhiteRabbitNeo-13B-v1

    ▶️Les fichiers que vous pouvez utiliser pour la RAG / Pentest ▶ https://github.com/OWASP/CheatSheetSeries + https://github.com/swisskyrepo/payloadsallthethings

    ✅ Suis le MOOC Cybersécurité 100% GRATUIT et obtiens ton attestation ► https://cyberini.com/cours/mooc-cybersecurite/

    ✅ Télécharge ton Guide de carrière en Cybersécurité + Guide de reconversion + des Cours d'Informatique GRATUITS ► https://cyberini.com/ressources/

    👨‍🎓 Suis une FORMATION CYBERSÉCURITÉ (Et reçois une certification reconnue par l’État + finançable) ► https://cyberini.com/catalogue-formation/

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    LM Studio et Anything LLM sont deux outils ultra puissants pour obtenir sa propre ia non censurée, gratuite et locale. Nous voyons dans la vidéo comment les installer et les utiliser ensemble pour faire de la RAG, créer des espaces de travail, trouver les bons modèles qui tournent sur votre machine, etc.

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/cyberinicom
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👨‍💻 Michel KARTNER est à l'origine de Cyberini et Le Blog Du Hacker. Consultant cybersécurité reconverti en formateur indépendant, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Monday 01 June 2026 - 08:30

    À l’hôpital, les tensions ne s’arrêtent plus aux portes des services. Entre visiteurs mal identifiés, violences en hausse et caméras sous-exploitées, l’IA promet de donner aux équipes de sécurité les moyens d’agir avant que l’incident ne dégénère. Début mars, deux employés d’un centre médico-psychologique de l’Yonne ont été poignardés par un patient. Le cas ne […]

    L’article Sécurité des établissements de santé : la technologie pour soigner l’hôpital ?… <br/><em>Marwan Kander, Verkada</em> est apparu en premier sur InformatiqueNews.fr.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Monday 01 June 2026 - 06:21

    À quelques jours du coup d’envoi de la Coupe du Monde 2026, le FBI tire la sonnette d’alarme. Des dizaines de faux sites imitant la FIFA circulent déjà sur Internet. Et ils pourraient bien gâcher l’expérience de nombreux supporters. Renseignez-vous, ne vous faites pas avoir !

    Voilà encore une preuve que les hackers saisissent chaque opportunité pour tendre leurs pièges aux internautes. Maintenant que la prochaine Coupe du Monde est l’un des événements les plus attendus de la planète, les cybercriminels ont trouvé un nouveau terrain de jeu. 

    Selon une récente alerte du FBI, des dizaines de faux sites imitant ceux de la FIFA circulent déjà sur Internet. Leur objectif ? Profiter de l’enthousiasme des supporters pour récupérer des données personnelles, voire des informations bancaires. Comme quoi, pour certains escrocs, le match a déjà commencé bien avant le coup d’envoi.

    Cette arnaque liée à la Coupe du Monde inquiète le FBI : voici pourquoi 

    Selon le FBI, au moins 35 sites frauduleux imitant l’apparence de la FIFA ont déjà été identifiés à l’approche de la Coupe du Monde. Logo, design, fiches produits, billets ou informations officielles, tout est pensé pour inspirer confiance.

    Le piège est souvent difficile à repérer au premier coup d’œil. Les cybercriminels modifient légèrement l’adresse du site. Ils changent par exemple une lettre ou ajoutent un caractère. Dans certains cas, ils ajoutent une extension différente. De ce fait, l’utilisateur pense visiter une plateforme officielle alors qu’il remet en réalité ses informations à des escrocs.

    Les escrocs peuvent ainsi récupérer des données essentielles comme le nom, l’adresse, le numéro de téléphone, l’adresse e-mail ou pire, les coordonnées bancaires. Et la suite, vous la connaissez sûrement. Les malfaiteurs peuvent vous dépouiller à tout moment. 

    Ce type d’attaque n’a rien de nouveau. Les grands événements mondiaux attirent régulièrement les fraudeurs. Jeux olympiques, pandémie de Covid-19, crises internationales ou grands rendez-vous sportifs. Dès qu’un sujet mobilise des millions de personnes, certains y voient une opportunité commerciale. Disons plutôt une opportunité criminelle.

    Les supporters sont une cible de choix

    Le FBI estime que l’engouement autour de la Coupe du Monde constitue un terrain favorable à ce type d’arnaques. Parce que les supporters recherchent des billets, des produits dérivés, des informations sur les matchs ou encore des offres de voyage. Dans la précipitation, beaucoup baissent leur garde.

    Ce phénomène avait déjà été observé lors des précédentes éditions du tournoi. Des arnaques aux billets avaient notamment circulé avant la compétition de 2018. Des faux sites de streaming avaient aussi émergé lors du Mondial 2022.

    La différence aujourd’hui, c’est l’ampleur du phénomène et la qualité des copies. Certains faux sites sont devenus suffisamment convaincants pour tromper même des internautes habitués aux achats en ligne.

    Infographie sur l'alerte du FBI sur les faux sites imitant la FIFA

    Alors, comment faire pour éviter le piège ? Le FBI conseille de taper directement l’adresse officielle de la FIFA dans son navigateur. Les internautes devraient éviter de cliquer sur des liens trouvés au hasard sur Internet.

    Les autorités invitent également les internautes à se méfier des résultats sponsorisés affichés par les moteurs de recherche. Car une position avantageuse peut parfois cacher un imitateur ayant simplement payé pour apparaître en tête de liste.

    Pensez aussi à enregistrer les sites de confiance dans ses favoris afin d’éviter toute confusion lors de futures visites. À l’approche de la Coupe du Monde, la vigilance risque donc d’être aussi importante que les performances sur le terrain. Parce que si les supporters rêvent déjà de buts spectaculaires, les cybercriminels, eux, espèrent surtout marquer avant le coup d’envoi.

    Cet article Coupe du monde 2026 : le FBI prévient, ces faux sites FIFA pourraient vous piéger a été publié sur LEBIGDATA.FR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Saturday 30 May 2026 - 11:31
    KimWolf : arrestation au Canada, botnet DDoS massif, objets connectés compromis et cible liée à la Défense US

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Saturday 30 May 2026 - 11:26
    La CISA ouvre le signalement KEV aux chercheurs pour accélérer la défense contre les failles exploitées.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Friday 29 May 2026 - 18:00
    🛡️ Protégez votre entreprise avec Bitdefender Ultimate Small Business Security.

    🎁 -30% avec mon lien + essai gratuit pendant 30 jours :
    https://bitdefender.f9tmep.net/c/4182039/3043318/4466

    ---------------------------------------------------------------------

    Dans cette vidéo, j’ai enquêté sur une arnaque qui fait de plus en plus de victimes : l’arnaque à la tâche "Task Scam".

    Tout est parti du signalement d'un abonné qui pensait simplement être tombé sur une opportunité en ligne. Au début, tout avait l’air propre, encadré, presque professionnel… mais très vite, le piège s’est refermé.

    J’ai voulu comprendre comment cette arnaque fonctionne, comment les victimes sont mises en confiance, comment l’argent est récupéré, et ce qu’il se cache réellement derrière ce genre de plateforme.

    Et ce que j’ai découvert est assez inquiétant.

    Partagez autour de vous, ça peut vraiment éviter à quelqu’un de tomber dans le piège.

    Bon visionnage et restez sur vos gardes 🙏

    ---------------------------------------------------------------------

    🎁 CONCOURS

    À l’occasion de cette vidéo, on organise avec Bitdefender un concours sur mon compte Instagram pour vous faire gagner 1 an de protection complète avec Bitdefender Total Security.

    Toutes les infos pour participer sont disponibles sur mon Instagram 👇
    🔹Instagram : https://www.instagram.com/sandoz_ytb

    Tirage au sort : vendredi 5 juin à 20h.

    ---------------------------------------------------------------------

    🔻Lien utiles 🔻

    ► Mon site pour dénoncer une arnaque : http://monbrouteur.com

    ---------------------------------------------------------------------
    🔻Me contacter 🔻

    🔹Contact PRO ( uniquement ) : sandoz.pro@gmail.com
    🔹Me contacter , Uniquement sur INSTAGRAM : https://www.instagram.com/sandoz_ytb

    ---------------------------------------------------------------------
    🔻Mes réseaux 🔻

    🔹Instagram : https://www.instagram.com/sandoz_ytb
    🔹X ( Twitter ) : https://twitter.com/SandozProd
    🔹Threads : https://www.threads.net/@sandoz_ytb
    🔹Tiktok : https://www.tiktok.com/@sandozprod
    🔹Facebook : https://www.facebook.com/sandozofficiel

    ---------------------------------------------------------------------
    🔻remerciements à 🔻

    ► Xception pour la minia : be.net/xceptionprod


    ---------------------------------------------------------------------


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Friday 29 May 2026 - 17:45
    Description :
    Faux mails, fausses factures, phishing, usurpation… aujourd’hui les petites entreprises, indépendants, artisans, commerces et associations sont aussi des cibles.

    Protégez vos appareils, vos comptes, vos mails et vos connexions avec Bitdefender Ultimate Small Business Security :

    https://www.bitdefender.com/en-gb/consumer/small-business-security

    Offre d’essai gratuite pendant 30 jours + réduction disponible via le lien.

    #cybersecurity #phishing #arnaque #données #protection #smallbusiness #sécuritéinformatique #bitdefender #ad

    ---------------------------------------------------------------------
    🔻Lien utiles 🔻

    ► Mon site pour dénoncer une arnaque : http://monbrouteur.com

    ---------------------------------------------------------------------
    🔻Me contacter 🔻

    🔹Contact PRO ( uniquement ) : sandoz.pro@gmail.com
    🔹Me contacter , Uniquement sur INSTAGRAM : https://www.instagram.com/sandoz_ytb

    ---------------------------------------------------------------------
    🔻Mes réseaux 🔻

    🔹Instagram : https://www.instagram.com/sandoz_ytb
    🔹X ( Twitter ) : https://twitter.com/SandozProd
    🔹Threads : https://www.threads.net/@sandoz_ytb
    🔹Tiktok : https://www.tiktok.com/@sandozprod
    🔹Facebook : https://www.facebook.com/sandozofficiel


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 28 May 2026 - 15:46
    Lundi matin, 8h47. Vous allumez votre ordinateur et un message s’affiche à l’écran, vos fichiers sont chiffrés, une somme en cryptomonnaie est exigée sous 48 heures. Le logo de votre entreprise ne répond plus. Le serveur de fichiers est inaccessible. Vos collègues commencent à arriver. Ce scénario n’est pas une fiction. En France, une entreprise

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 28 May 2026 - 14:00
    Avant de traiter des données personnelles, il est essentiel que les acteurs identifient leurs rôles. La CNIL fournit des orientations pour aider ceux du secteur de l’informatique en nuage (cloud) à identifier leurs responsabilités avec des exemples concrets.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Thursday 28 May 2026 - 14:00
    Le 26 mai 2026, la société IQVIA OPERATIONS FRANCE a été sanctionnée d’une amende de 5&nbsp;millions d’euros, notamment pour non-respect des garanties visant à limiter les risques pour les personnes dans le cadre de la gestion d’entrepôts de données de santé.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 27 May 2026 - 14:30

    L’IA rebat les équilibres de la cybersécurité en accélérant la détection, l’exploitation et la remédiation des vulnérabilités. Face à des agents autonomes capables d’agir plus vite que les cycles humains de supervision, le Chief AI Officer devient une fonction de gouvernance, de doctrine et de responsabilité. C’est lui qui aura le difficile rôle de piloter […]

    L’article Chief AI Officer : ce que le titre oblige vraiment à faire… <br/><em>Omer Shala, Squad Group</em> est apparu en premier sur InformatiqueNews.fr.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 27 May 2026 - 14:00
    Dans le cadre de leur partenariat, la CNIL et la PIPC (autorité de protection des données de la Corée du Sud) ont produit une affiche pour expliquer comment protéger ses données personnelles lorsqu'on utilise des services d'IA générative.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Wednesday 27 May 2026 - 14:00
    Régulièrement, la CNIL communique sur des violations de données typiques inspirées d’incidents réels qui lui sont notifiés. Cette publication a pour objectif de permettre à tous les professionnels de comprendre et de prévenir les risques d’accès à des données détenues par les sous-traitants.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
  • Tuesday 26 May 2026 - 22:43
    Protégez vos appareils, vos données et votre vie privée dès maintenant :
    https://bitdefender.f9tmep.net/c/4182039/1806419/4466

    ---------------------------------------------------------------------
    🔻Lien utiles 🔻

    ► Mon site pour dénoncer une arnaque : http://monbrouteur.com

    ---------------------------------------------------------------------
    🔻Me contacter 🔻

    🔹Contact PRO ( uniquement ) : sandoz.pro@gmail.com
    🔹Me contacter , Uniquement sur INSTAGRAM : https://www.instagram.com/sandoz_ytb

    ---------------------------------------------------------------------
    🔻Mes réseaux 🔻

    🔹Instagram : https://www.instagram.com/sandoz_ytb
    🔹X ( Twitter ) : https://twitter.com/SandozProd
    🔹Threads : https://www.threads.net/@sandoz_ytb
    🔹Tiktok : https://www.tiktok.com/@sandozprod
    🔹Facebook : https://www.facebook.com/sandozofficiel