-
share read star Le site Service Public est victime d'une fuite de données, des pièces justificatives dérobéesThursday 15 January 2026 - 17:55
 Panique à bord ! Le site Service Public vient à son tour d'être victime d'une fuite de données, via un sous-traitant. Si on ignore l'étendue des dégâts, il est possible que des identifiants et des pièces justificatives soient concernés.
-
Thursday 15 January 2026 - 13:50
Alors que les assistants conversationnels s’invitent partout, que deviennent réellement nos échanges ? Face aux doutes croissants sur l’usage des données personnelles, un nouvel acteur entend remettre la confidentialité au centre du jeu. Son nom est Confer.
Les chatbots IA sont devenus des outils du quotidien, capables de rédiger, d’expliquer ou de conseiller en quelques secondes. Mais derrière cette efficacité se cache un modèle souvent fondé sur la collecte et l’analyse des conversations. Le lancement de Confer, porté par le créateur de Signal, marque alors une rupture assumée. L’assistant promet d’être utile et surtout de rester discret, en appliquant à l’IA les principes de protection de la vie privée qui ont fait le succès de la messagerie chiffrée.
Confer, un assistant IA qui ne lit pas vos conversations
La promesse centrale de Confer est donc ceci : “Personne ne peut lire vos échanges, pas même ses créateurs”. Chaque conversation est chiffrée par défaut, avant même d’atteindre les serveurs. Les clés nécessaires au déchiffrement sont stockées uniquement sur l’appareil de l’utilisateur et ne sont jamais partagées ni téléchargées ailleurs.
Ainsi, aucune donnée n’est enregistrée, consultée, utilisée pour entraîner un modèle ou vendue à des tiers. Alors que la plupart des chatbots gratuits reposent justement sur l’exploitation des données utilisateurs.
Même la synchronisation entre appareils, souvent synonyme de compromis sur la sécurité, respecte cette logique. Grâce à des choix cryptographiques hérités de Signal, les conversations restent illisibles, y compris pour les administrateurs système. Confer se présente alors comme ChatGPT avec la sécurité de Signal.
An overview of private AI inference for Confer: https://t.co/99K6jhQu6x
— Moxie Marlinspike (@moxie) January 5, 2026Transparence totale et confidentialité par défaut
Par ailleurs, Confer va encore plus loin avec une fonctionnalité peu commune. Il s’agit de l’attestation à distance. Elle permet à n’importe quel utilisateur de vérifier précisément quel code s’exécute sur les serveurs. L’intégralité de la pile logicielle est publiée, et chaque version est signée numériquement.
Ce niveau de transparence ne parlera pas à tout le monde. Mais pour les développeurs, les organisations ou les autorités de contrôle, il s’agit d’un gage de confiance rare lorsqu’on parle des chatbots IA.
La comparaison avec les acteurs majeurs du secteur est également inévitable. ChatGPT, Gemini ou Meta AI proposent bien des options pour limiter la conservation des données ou désactiver l’historique. Le problème est que ces réglages sont désactivés par défaut et reposent sur la vigilance de l’utilisateur.

Toutefois, Confer inverse complètement cette logique. La configuration la plus privée s’active dès le départ, intégrée dès la conception. Cette philosophie pourrait séduire des structures sensibles comme les écoles ou les hôpitaux. Mais aussi éveiller une nouvelle exigence chez les utilisateurs. Notamment, des IA capables d’oublier.
Avec Confer, Moxie Marlinspike ne cherche peut-être pas à concurrencer les géants de l’IA sur la puissance brute. Il propose autre chose, dont un rappel que l’innovation peut aussi rimer avec discrétion.
Cet article Signal Confer : tout savoir sur le ChatGPT qui protège votre vie privée a été publié sur LEBIGDATA.FR.
-
Wednesday 14 January 2026 - 23:31
À l’ère du numérique, la protection des données est devenue un enjeu majeur pour toutes les entreprises, quelle que soit leur taille. Les cyberattaques se multiplient, gagnent en sophistication et ciblent de plus en plus les PME et TPE, souvent moins bien protégées. Dans ce contexte, s’appuyer sur un antivirus gratuit ou professionnel constitue une première étape essentielle pour sécuriser les informations sensibles.
La protection des données est aujourd’hui capitale pour les entreprises si ces dernières veulent durer dans le temps. Que ce soit le fait de connaitre les bonnes pratiques, les risques existants et les outils à utiliser, il est primordial de se tenir prêt. C’est dans ces moments d’incertitude que McAfee se présente comme la solution toute trouvée.
Les données représentent aujourd’hui une valeur stratégique : fichiers clients, informations financières, données RH, secrets industriels. Leur compromission peut entraîner des pertes économiques importantes, des sanctions réglementaires et une atteinte durable à la réputation de l’entreprise. Comprendre les risques et mettre en place des solutions de sécurité adaptées est donc indispensable.
Pourquoi la protection des données est devenue un enjeu stratégique
Comprendre en quoi la protection des données est toujours plus importante est la première étape afin de mettre en place un système de sécurisation numérique au top. Voyons cela de plus près.
L’augmentation des cyberattaques ciblant les entreprises
Les cyberattaques connaissent une croissance exponentielle depuis plusieurs années, tant en volume qu’en complexité. En effet, les entreprises sont devenues des cibles privilégiées pour les cybercriminels, car elles détiennent des données exploitables. De plus, elles disposent souvent de systèmes informatiques interconnectés. Les ransomwares, par exemple, chiffrent les fichiers de l’entreprise et exigent une rançon pour en restaurer l’accès. Ainsi, ce type d’attaque peut paralyser totalement l’activité pendant plusieurs jours.
Les campagnes de phishing, quant à elles, exploitent l’erreur humaine en incitant les employés à cliquer sur des liens frauduleux ou à fournir leurs identifiants. Une seule faille suffit pour permettre l’installation d’un malware sur le réseau interne. Les PME et TPE sont particulièrement vulnérables, car elles disposent rarement d’équipes dédiées à la cybersécurité.
Face à cette réalité, la protection des données ne peut plus être considérée comme une option. Elle doit s’inscrire dans une stratégie globale de gestion des risques, incluant des outils de sécurité performants, des procédures claires et une sensibilisation des collaborateurs.
Données sensibles : ce que cherchent réellement les cybercriminels
Contrairement à certaines idées reçues, les cybercriminels ne s’intéressent pas uniquement aux grandes multinationales. Les données des petites et moyennes entreprises ont une forte valeur sur le marché noir. Les informations clients (noms, adresses, coordonnées bancaires), les données financières ou encore les accès aux systèmes internes coûtent chers. Plus exactement, ces données peuvent être revendues ou exploitées à des fins d’usurpation d’identité.
Les données RH, telles que les numéros de sécurité sociale ou les contrats de travail, sont également très convoitées. Une fois compromises, ces informations peuvent servir à monter des fraudes complexes ou à exercer un chantage sur l’entreprise. De plus, la réglementation, notamment le RGPD, impose aux entreprises de protéger les données personnelles sous peine de sanctions financières lourdes.
Dans ce contexte, disposer de solutions capables de détecter rapidement les intrusions et de bloquer les comportements suspects est fondamental. Cela permet non seulement de limiter les dégâts, mais aussi d’assurer la confidentialité des données.

Le rôle clé des antivirus dans la protection des données en entreprise
Les antivirus ne datent pas d’hier, mais réussissent jusqu’à aujourd’hui à se montrer utiles. Plus encore, ils sont actuellement indispensables pour assurer un minimum de sécurité à vos données.
Antivirus professionnels : première barrière contre les menaces
Un antivirus professionnel constitue la première ligne de défense contre les menaces informatiques. Contrairement aux solutions grand public basiques, les antivirus destinés aux entreprises offrent une protection en temps réel. En effet, ils sont capables d’analyser les fichiers, les processus et les connexions réseau. L’exemple le plus convainquant reste McAfee, un antivirus à la fois pro et accessible. Il repose sur des bases de signatures, mais aussi sur des technologies de détection comportementale.
Aussi, ces outils permettent d’identifier rapidement les tentatives d’intrusion, les téléchargements malveillants ou les comportements anormaux sur un poste de travail. En bloquant une menace dès son apparition, l’antivirus empêche la propagation du malware sur l’ensemble du réseau de l’entreprise.
Pour être réellement efficace, un antivirus doit être régulièrement mis à jour et correctement configuré. Une solution mal paramétrée ou obsolète peut laisser passer des menaces pourtant connues. C’est pourquoi il est essentiel de choisir un outil adapté à l’environnement professionnel et aux usages des collaborateurs.
Antivirus et antimalwares : une complémentarité indispensable
Les menaces modernes ne se limitent plus aux virus classiques. Spywares, adwares, chevaux de Troie ou logiciels espions utilisent des techniques de plus en plus discrètes pour passer inaperçus. C’est là qu’interviennent les solutions antimalwares, souvent complémentaires aux antivirus traditionnels.
Ainsi, par exemple, les meilleurs antimalwares pour windows se concentrent sur la détection de menaces émergentes. Ils analysent le comportement des applications et identifient les anomalies susceptibles de compromettre les données. En entreprise, combiner antivirus et antimalware permet de renforcer considérablement le niveau de sécurité. Cette approche multicouche réduit les angles morts et offre une meilleure protection contre les attaques sophistiquées, notamment celles visant spécifiquement les données sensibles.

Comment choisir un antivirus adapté à son entreprise ?
Si un antivirus est essentiel pour la protection des données, il reste à choisir le modèle adéquat. Pour cela, il est nécessaire de prendre en compte plusieurs critères essentiels.
Critères techniques essentiels pour un environnement professionnel
Choisir un antivirus pour une entreprise ne se limite pas à comparer les prix. Effectivement, plusieurs critères techniques doivent être pris en compte pour garantir une protection efficace des données. La performance est l’un des premiers éléments à évaluer. Car oui, un antivirus trop gourmand en ressources peut ralentir les postes de travail et nuire à la productivité.
Par ailleurs, la fréquence des mises à jour est également cruciale. Les cybermenaces évoluent rapidement, et un logiciel de sécurité doit être capable d’intégrer de nouvelles règles de détection en continu. Le taux de détection, mesuré par des tests indépendants, constitue un indicateur fiable de l’efficacité réelle d’une solution. Enfin, le support technique et la facilité d’administration sont déterminants en entreprise. Une console centralisée permet de gérer les protections, de déployer des mises à jour et de réagir rapidement en cas d’incident.
Antivirus pour ordinateurs professionnels et postes fixes
Les postes fixes et ordinateurs professionnels restent au cœur des systèmes d’information en entreprise. Ils concentrent une grande partie des données sensibles et constituent des points d’entrée privilégiés pour les attaques. Aussi, un antivirus pour pc adapté au contexte professionnel doit offrir une protection complète sans perturber les usages quotidiens.
La gestion centralisée des postes est un atout majeur. Elle permet à l’administrateur de visualiser l’état de sécurité de l’ensemble du parc informatique et d’intervenir rapidement en cas de détection de menace. Certaines solutions proposent également des rapports détaillés, utiles pour le suivi et la conformité réglementaire. En protégeant efficacement les postes de travail, l’entreprise réduit significativement les risques de fuite de données et de propagation des malwares sur son réseau interne.

Sécuriser les appareils mobiles et prolonger la protection des données
Les appareils mobiles occupent désormais une place centrale dans les usages professionnels. Smartphones et tablettes sont utilisés pour consulter des e-mails ou stocker des documents sensibles. De ce fait, cette mobilité accrue augmente cependant la surface d’attaque.
Aussi, un téléphone compromis peut servir de passerelle vers le système d’information de l’entreprise, notamment en cas de synchronisation avec des services cloud ou des réseaux internes. Il est donc essentiel d’étendre la protection des données aux terminaux mobiles.
Ainsi, il est primordial de trouver le meilleur antivirus pour android afin de bloquer les applications malveillantes, les tentatives de phishing et les connexions dangereuses. Couplée à des politiques de sécurité claires (mot de passe fort, chiffrement, mises à jour régulières), cette protection contribue à sécuriser l’ensemble de l’écosystème numérique.
Cet article Comment assurer la protection des données d’une entreprise ? - janvier 2026 a été publié sur LEBIGDATA.FR.
-
share read star Piratage Instagram : les données de 17,5 millions d'utilisateurs ont-elles vraiment été dérobées ?Monday 12 January 2026 - 18:19
 Alors que des hackers affirment avoir mis la main sur les données de 17,5 millions de comptes Instagram, de nombreux utilisateurs reçoivent des demandes de réinitialisation de mot de passe. Alors, y a-t-il vraiment eu un piratage ?
-
share read star Avis Norton antivirus : la suite de sécurité mérite-t-elle sa place de meilleur antivirus ?Monday 12 January 2026 - 13:30
Référence historique du marché des antivirus, Norton continue de faire évoluer sa suite de sécurité pour faire face à des menaces toujours plus sophistiquées. Ce n’est d’ailleurs pas un hasard s’il est plébiscité par les laboratoires indépendants et le grand public.
Très populaire dans l’univers des antivirus, Norton figure dans le palmarès des solutions les plus efficaces et robustes pour protéger votre ordinateur contre les cybermenaces et renforcer la sécurité de votre vie en ligne. Élu meilleur choix par l’association UFC, la renommée de Norton n’est d’ailleurs plus à refaire. Et ce n’est pas sans raison ! Celui qui se positionne dans le top 3 mondial en termes de popularité a de nombreuses fois fait ses preuves dans les tests des principaux laboratoires. Tels que AV-Test ou encore AV-Comparatives. Néanmoins, malgré son offre prisée pour sa simplicité, son efficacité, ses fonctionnalités et son ergonomie, l’antivirus continue-t-il d’être à la hauteur ? Découvrez notre avis sur Norton antivirus.
Caractéristiques
- Marque : Norton
- Éditeur : NortonLifelock
- Langue : Français
- OS compatible : Microsoft, Mac et Android
Configuration requise
Microsoft
- Windows 7 ou version ultérieure
- CPU 1 GHz
- 2 Go RAM minimum
- 300 Mo d’espace libre
Mac
- Mac OS X 10.10.x (Yosemite) ou version ultérieure
- Processeur Intel Core 2 Duo, Core i3, Core i5, Core i7 ou Xeon
- 2 Go de RAM
- 300 Mo d’espace libre
Android
- Android 8.0 / ColorOS 7.1 ou version ultérieure
- 50 Mo d’espace libre
iPhone ou iPad
- iPhone ou iPad sous iOS 13 et ultérieur
Bon à savoir :
En raison des restrictions Apple, Norton n’est pas autorisé à scanner la présence de virus et malware sur les appareils iOS,
Avis Norton antivirus : une solution tout-en-un
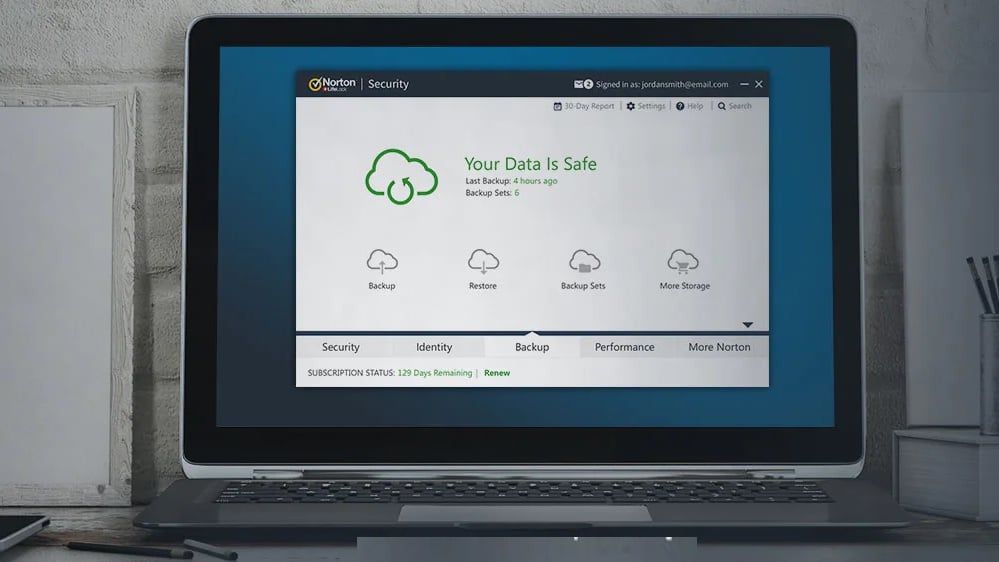
Alors que les menaces et virus pullulent désormais sur la toile au grand dame des utilisateurs, les éditeurs de logiciels antivirus ne cessent d’apporter des évolutions et innovations à leur solution pour bloquer de manière toujours plus pertinente les différents types de menaces. C’est le cas de Norton, la suite antivirus proposée par l’éditeur NortonLifelock (anciennement Symantec). Malwares, exploit zero-day, ransomwares, crypto-jacking… Norton se propose de protéger votre machine à tout instant, sans même que vous apercevez sa présence.
Si la solution n’a pas toujours été privilégiée à cause de son impact notable sur le système, Norton a bien évolué et fait désormais table rase du passé avec son offre Norton 360. Une offre tout-en-un qui a su convaincre à la fois les utilisateurs et les laboratoires par ses performances en protection et sa légèreté. Des atouts non négligeables que nous avons pu confirmer dans cet avis sur Norton antivirus.
Dans un marché désormais saturé de logiciels antivirus tous meilleurs les uns que les autres, Norton est pour nous une valeur sûre. Non seulement son offre Norton 360 a été spécialement conçue avec les dernières technologies de sécurité afin de vous garantir une protection antivirus robuste et en temps réel contre les cyber menaces existantes et émergentes.Mais, la suite de sécurité met à votre service des fonctionnalités ingénieuses pour répondre à tous vos besoins. Voici ce qu’offre Norton :
Des analyses à la carte
Pour satisfaire tous les exigences, Norton propose 3 options d’analyse antivirus :
- Quick scan : cette fonctionnalité permet de scanner les dossiers présentant le plus de risques dans votre ordinateur. Tels que les fichiers temporaires, les processus en cours d’exécution et les fichiers système.
- L’analyse complète : permet d’inspecter de fond en comble chaque partition de votre ordinateur et les disques externes.
- Le scan personnalisé : cette analyse inspecte uniquement les fichiers et les dossiers spécifié
Notons que pour des analyses encore plus rapides, l’antivirus met à votre disposition Norton Insight. Cette fonctionnalité permet d’analyser l’ensemble de votre système en 3 minutes top chrono. Une fois le scan terminé, elle signale les fichiers suspects sur lesquels il faudra faire une analyse spéciale. Elle marque également les fichiers connus comme fiables pour vous permettre de les reconnaître plus facilement. Norton Insight fait partie des fonctionnalités qui nous ont particulièrement plu dans cet avis sur Norton antivirus.
Des taux de détection impressionnant
Si Norton se place toujours dans le top 3 des meilleurs antivirus PC dans le classement global de AV-Test et AV Comparatives, c’est parce que la suite de sécurité ne cesse de prouver l’efficacité de son moteur dans les tests des deux laboratoires. Et ce n’est pas sans raison puisque Norton utilise un grand répertoire de malwares constamment mis à jour, l’analyse heuristique et le machine learning pour détecter les malwares et les empêcher de s’infiltrer dans les appareils.
Entre autres, dans le dernier test en date de AV-Test, Norton a réalisé un score de 100% pour la détection des menaces zero-day et menaces émergentes. La suite de sécurité affiche également des taux de détection hors ligne impressionnant. D’après les résultats des tests de AV-Comparatives, Norton passe la barre des 80% pour la détection hors ligne. Un score difficile à égaler lorsque l’on sait que les meilleurs antivirus du marché peigne à franchir les 60%. Retrouvez notre top des meilleurs antivirus
On déplore toutefois le nombre de faux positifs. Dans son dernier benchmark, AV-Test note un module proactif trop agressif.
Un pare-feu avancé
Norton met à votre disposition un pare-feu avancé qui vous protège contre les tentatives d’intrusions réseau. Ce firewall offre une protection ultra-efficace contre l’usurpation ARP et DNS. Il se révèle également infaillible contre les attaques SSL de type “man-in-the-middle”. Cerise sur le gâteau : le pare-feu Norton met à votre disposition de nombreuses options de personnalisation.
Par ailleurs, avec Norton, vous pouvez également définir des restrictions d’accès pour l’ensemble des programmes sur votre PC et des restrictions de trafic pour tous les programmes intégrés de Windows. A noter que le pare-feu surveille de manière automatique une liste de 136 protocoles inhabituels utilisés par les malwares pour détecter les éventuelles activités suspectes. Norton dispose également de sa propre liste blanche de programmes populaires pour qu’ils ne soient pas bloqués par le pare-feu.
Une extension de navigateur web sécurisée
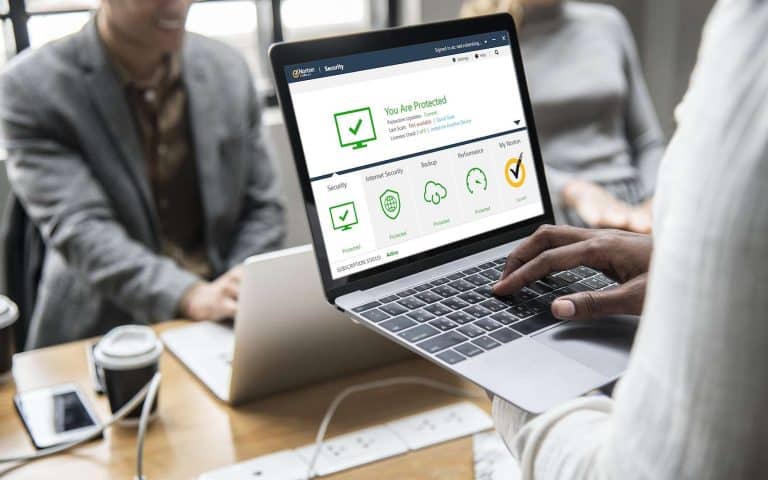
Pour sécuriser au maximum vos activités numériques, Norton met à votre disposition une extension de navigateur web sécurisée, Norton Safe Web. Celle-ci propose de scanner les sites web pour garantir la sécurité de votre connexion sur Google Chrome, Firefox, Safari et Microsoft Edge. Cette extension permet également de détecter un site dangereux.
Avis Norton antivirus : des fonctionnalités additionnelles
Outre les fonctionnalités de base pour assurer la protection de votre appareil, Norton propose également des fonctionnalités supplémentaires. A savoir :
- Un gestionnaire de mots de passe
- Un contrôle parental
- Une sauvegarde Cloud pour les ordinateurs
- Un réseau virtuel privé (VPN) illimité
- Le safecam pour protéger le webcam
- Une protection contre le vol d’identité
- La surveillance du Dark Web
- L’option alerte et restauration de l’identité LifeLock
Performance
Si l’on se rappelle de la mauvaise réputation que Norton a traîné avec pendant de nombreuses années, la suite se démarque désormais avec son impact presque invisible sur les performances des appareils. Dans son dernier test, AV-Test n’a absolument rien à reprocher à l’antivirus. Et sur ce point, notre avis sur Norton antivirus est également très positif.
De plus, Norton se présente aujourd’hui comme l’une des meilleures solutions pour les gamers. Non seulement, la solution propose un mode breveté, Game Optimizer qui consomme encore moins de ressources. Mais, la solution sait également limiter les notifications pour vous permettre de profiter pleinement de votre expérience de jeu.
Ergonomie
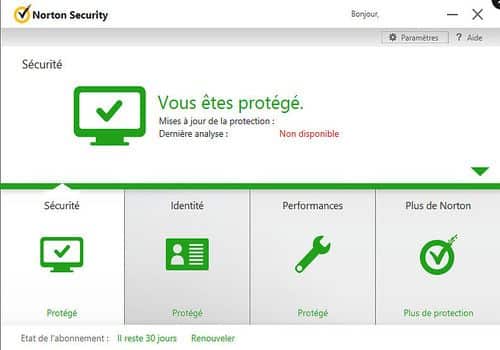
Bien que Norton n’a pas énormément réinventer son interface, la solution reste particulièrement reste toujours aussi réussie dans l’ensemble et particulièrement agréable à utiliser. Vous trouverez sur l’accueil tout ce dont vous avez besoin pour une prise en main facile du logiciel. Les fonctionnalités sont également expliquées de manière claire et concise pour que vous puissiez comprendre rapidement comment elles fonctionnent.
Ce qu’on aime moins : les pubs intrusives qui vous incitent à acheter des modules et d’autres produits.
Norton affine sa protection grâce à des mises à jour en continu
Chez Norton, plus question de versions figées qui prennent la poussière. Désormais regroupée sous la bannière Norton 360, la suite de sécurité adopte un modèle de mises à jour continues. Le but est d’offrir aux abonnés actifs les dernières protections, sans attendre une hypothétique version annuelle.
En ce début d’année 2026, les évolutions s’enchaînent. Les versions logicielles actuelles gravitent autour de la série 25.x, avec des builds 25.9 à 25.12. Ces derniers sont largement commentés par la communauté en janvier. Ces mises à jour, déployées automatiquement via LiveUpdate, apportent leur lot de nouveautés et de correctifs.
Parmi les fonctions mises en avant pour les produits 2026, Norton muscle son jeu. Protection contre les deepfakes, détection renforcée des arnaques grâce à l’assistant AI Genie, l’éditeur mise sur l’IA pour répondre aux menaces les plus récentes. C’est une stratégie cohérente, à l’heure où les cyberattaques gagnent en sophistication.
Tout n’est pourtant pas parfait pour autant. Certains utilisateurs ont signalé des blocages du VPN sous Windows 11 ou des conflits avec Dropbox. Des soucis rapidement pris en charge, corrigés au fil de patches progressifs.
Sur Mac aussi, mettre à jour Norton, c’est accéder automatiquement à une version améliorée de la Sécurité de l’appareil. Cette approche agile permet à Norton de tenir sa promesse phare. Celle de protection en temps réel, toujours à jour.
Conclusion sur avis Norton antivirus
Malgré quelques inconvénients, Norton est à ce jour l’une des meilleures solutions de sécurité tout-en-un pour protéger votre ordinateur. Et tout cela avec un impact minimal sur la performance de la machine. Les fonctionnalités additionnelles de la suite de sécurité nous a également convaincu et conforte notre avis sur Norton antivirus.
Points positifsPoints négatifs- Protection anti virus robuste et légère
- Grande simplicité d’utilisation
- Ultra léger sur les performances
- VPN inclus et illimité
- Surveillance du dark web
- Taux élevé de faux positifs
- Pubs intrusifs
FAQ
Norton antivirus est-il vraiment le meilleur antivirus du marché ?Norton fait partie des références du secteur. Ses excellents taux de détection, confirmés par AV-Test et AV-Comparatives, ainsi que sa suite tout-en-un Norton 360, le placent parmi les meilleurs antivirus actuels. Est-il le meilleur ? Tout dépend de vos besoins, mais il coche presque toutes les cases.
Norton est-il adapté aux gamers ?Oui. Norton intègre un mode Game Optimizer conçu pour réduire la consommation de ressources et limiter les notifications pendant les sessions de jeu. Une fonctionnalité appréciable pour jouer sans interruptions ni baisse de FPS.
Le VPN inclus avec Norton est-il efficace ?Le VPN intégré est illimité et suffisamment sécurisé pour un usage quotidie, dont une navigation, un Wi-Fi public, un streaming léger. Il ne remplace, par contre, pas un VPN spécialisé haut de gamme. Mais il reste un vrai plus inclus dans l’abonnement.
Norton protège-t-il efficacement contre les ransomwares ?Oui. La protection contre les ransomwares fait partie des points forts de Norton. Grâce à l’analyse comportementale, au machine learning ainsi qu’aux mises à jour fréquentes de sa base de menaces, la suite bloque efficacement les attaques connues et émergentes.
Norton fonctionne-t-il sur Mac et mobile ?Oui. Norton est compatible avec Windows, macOS, Android et iOS. Attention toutefois, sur iPhone et iPad, les restrictions d’Apple empêchent l’analyse directe des malwares, comme chez tous les éditeurs d’antivirus.
Cet article Avis Norton antivirus : la suite de sécurité mérite-t-elle sa place de meilleur antivirus ? a été publié sur LEBIGDATA.FR.
-
Thursday 08 January 2026 - 16:55
Considéré comme le plus populaire des antivirus du marché avec ses plus de 500 millions d’utilisateurs, Bitdefender occupe depuis plusieurs années une bonne place sur les différents top pour antivirus (voir le nôtre), mais les avis changent…
Non seulement pour sa protection parfaite et son faible taux de faux positifs. Mais aussi pour sa grande capacité de détection et de blocage des programmes et fichiers malveillants. Et cela, avant, pendant et après leur exécution. Et il faut dire que sur son segment, peu d’offres arrivent à le surpasser. Les résultats de notre test de l’antivirus.
Caractéristiques
Marque : Bitdefender
Langue du logiciel : Français
Les appareils compatibles : Windows, MacOS, iOS et Android (Bitdefender Total Security)
Les réglages recommandés :Pour Windows
- Windows 7 avec Service Pack 1 au minimum
- 2 Go de mémoire vive
- 2,5 Go d’espace disque
- Avoir un navigateur Internet Explorer version 11 ou ultérieur
MacOS :
- MacOS 10.10 Yosemite au minimum
Appareils iOS (iPhone, iPad, iPod touch)
- iOs 11.2 ou version ultérieur
Appareils Android
- A partir de la version 5.0 (Lollipop)
Avis Bitdefender : une myriade de fonctionnalités
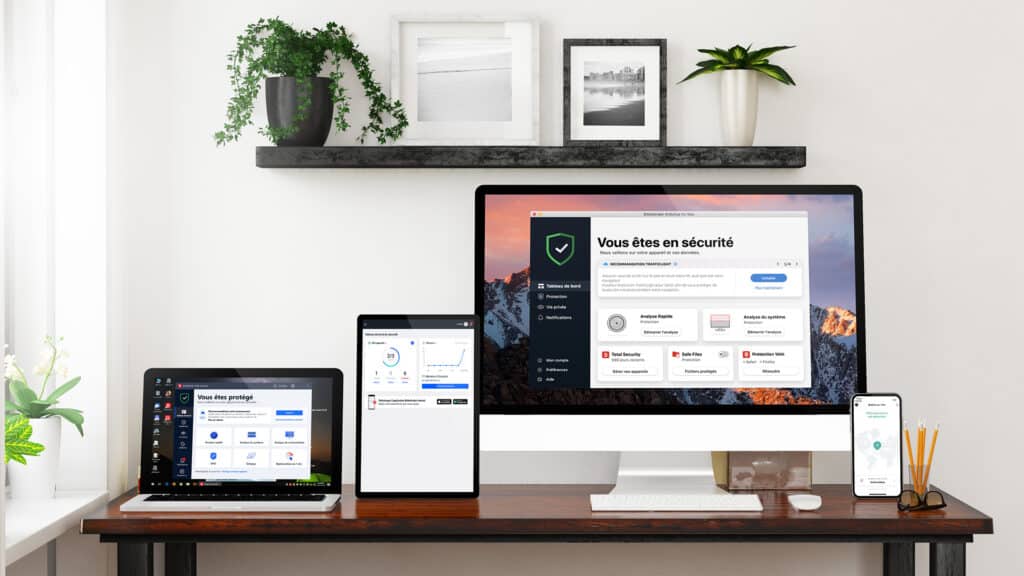
Lancé en 2001 par l’éditeur SOFTWIN basé à Bucarest, Bitdefender a su dès ses débuts se créer une solide réputation grâce son efficacité redoutable contre tout type de menaces. Une robustesse qu’elle doit à un large panel d’innovations sur le front de l’analyse heuristique avec B-Have ou encore d’un point de vue comportemental avec sa technologie brevetée Active Threat Control.
La version gratuite de ce logiciel analyse un ordinateur pour détecter les nouvelles menaces. Ultra-complet, bien pensé et surtout terriblement efficace, le logiciel peut comparer, analyser et identifier en temps réel tous les scripts malicieux et les programmes malveillants. Comme le service gratuit de malwarebytes, il est capable d’apporter la réponse la plus adaptée pour contrer toute menace de manière quasi-instantanée.
Et cela, tout en ne cessant d’apporter son lot de nouveautés en termes de services. Pour ne citer que Bitdefender Box. Un système de cybersécurité qui vient se placer directement au niveau de votre routeur. Ainsi, en plus de protéger votre réseau et vos ordinateurs, le système sécurise l’ensemble des appareils connectés utilisés par tous les membres de votre famille. Autant dire que face à la multiplication des cybermenaces, Bitdefender se positionne comme la solution de choix pour s’offrir un maximum de protection.
Mais si Bitdefender est aujourd’hui une véritable référence sur le marché des logiciels antivirus PC et Mac. Comparé à Windows Defender, ce logiciel anti-malware se distingue principalement par ses nombreuses fonctionnalités. Notamment les mises à jour automatiques des définitions de virus et les mesures de quarantaine pour les fichiers et programmes suspects.
Il s’agit des premières suites de sécurité à combiner plusieurs approches contre les chevaux de troie en proposant aux utilisateurs des modules qui misent sur la défense proactive et l’intelligence artificielle. Le but étant de protéger leurs appareils contre plusieurs menaces de taille et même encore celles non répertoriées. Et rien que pour cette raison, notre avis sur Bitdefender est déjà très positif.
Protection contre les malwares
Virus, spyware, trojan, bots…Bitdefender se propose de protéger tous type de système d’exploitation contre tous les malwares en permettant à l’utilisateur d’accéder à une flopée de fonctionnalités d’analyses :
- Analyse antivirus en temps réel avec un taux de détection à 100%
- Analyse du système
- Analyse programmée pour permettre au logiciel d’étudier le contenu de votre disque même lorsque vous êtes absent
- Analyse personnalisée vous permettant de choisir les dossiers à examiner et le moment où vous souhaitez effectuer une analyse
A cela s’ajoute, la détection des malwares sophistiqués via cloud et machine learning ainsi que les nombreuses technologies innovantes contre les attaques zero-day.
A noter que Bitdefender vous prévient également des attaques avant même qu’elles n’atteignent votre appareil. En outre, en cas d’attaque, vous pouvez consulter une chronologie de la séquence d’infection. Vous pourrez alors y découvrir l’ensemble des étapes de l’exécution du logiciel malveillant.
Défense anti-phishing
Pour se faire un avis sur Bitdefender, nous avons testé la performance de l’antivirus pour la protection contre le phishing. Pour vous protéger contre ce type de menace, le logiciel cible tout d’abord les sites web qui se font passer pour d’autres. Cela, en testant en permanence chaque lien que vous visitez.
Protection en ligne
L’antivirus Malwarebytes et Bitdefender font tous deux partie des produits antivirus haut de gamme. D’ailleurs, Bitdefender se distingue de Malwarebytes par le fait qu’il offre une protection en temps réel, une évaluation des paramètres système vulnérables et un VPN avec son abonnement de base. Pour sécuriser toutes vos activités en ligne, Bitdefender propose un module TrafficLight qui offre un niveau de protection élevé à votre navigateur. En plus de vous protéger contre les URL malicieux, cette option valide également les contenus les plus sûrs. A noter que vous pouvez facilement reconnaître les sites fiables grâce à la petite icône verte devant le lien.
Et si votre priorité est de ne garder aucune trace de votre navigation, Bitdefender vous propose un VPN fourni par Hotspot Shield.
Avec ce VPN, vous pouvez choisir l’option Automatique et c’est le logiciel qui choisit le meilleur serveur pour vous anonymiser. Bien sûr, vous pourrez aussi choisir l’emplacement virtuel où vous voulez localiser votre adresse IP. Vous avez le choix entre Allemagne, Argentine, Australie, Brésil, Canada, Danemark, Espagne, États-Unis, Hong Kong, Inde, Indonésie, Irlande, Italie, Japon, Mexique, Norvège, Pays-Bas, Roumanie, Royaume-Uni, Singapour, Suède, Suisse, République Tchèque et Turquie. Ce qui reste relativement peu par rapport à d’autres solutions.
Toutefois, le logiciel se rattrape très vite en proposant la fonctionnalité kill switch qui permet d’interrompre la connexion à internet en cas de désactivation imprévue du VPN. L’offre Total Security garantit la meilleure couverture antimalware contre les cyber-menaces sur tous les systèmes d’exploitation.
Par ailleurs, pour éviter que les sites web ne collectent des informations sur votre comportement en ligne, vous avez également accès à la fonctionnalité Bitdefender anti-tracker. En installant cette extension sur votre navigateur, les trackers seront détectés et bloqués chaque fois que vous visitez un site web. Fini les publicités trop invasives et cela nous donne un avis sur Bitdefender très positif.
Utilitaire anti-ransomwares
Difficile de se faire un avis sur Bitdefender sans tester sa barrière contre les rançongiciels. Et nous vous le disons dès maintenant, même avec sa version gratuite, cet antivirus offre l’une des meilleures défenses du marché actuel. CryptoWall, CTB-Locker, Locky, TeslaCrypt, Petya… le logiciel joue très bien son rôle. Ceci en offrant une protection en temps réel de votre appareil et un mode d’immunisation. Ce dernier empêche les exécutables de fonctionner depuis les dossiers appdata et startup.
Il faut savoir que Bitdefender propose également une remédiation automatique des données. Comme plan gratuit de Malwarebytes, sa version gratuite permet de surveiller les emplacements sensibles afin détecter des comportements frauduleux.
Protection contre le piratage de webcam
C’est bien connu, les hackers redoublent chaque jour d’originalité pour multiplier leurs victimes. La dernière nouveauté en date : le piratage de webcam.
En effet, pour voler vos données personnelles ou simplement pour espionner votre vie, les hackers peuvent désormais contrôler à distance votre webcam pour prendre des photos ou des vidéos à notre insu. Pour empêcher ce type d’intrusion, Bitdefender propose une fonctionnalité de protection webcam, également déclinée pour le micro. Cette option vous alerte quand une application utilise un des deux capteurs.
Contrôle parental
Pour rassurer les parents et leur permettre de surveiller ce que font leurs enfants sur leur appareil, lorsqu’ils sont sur l’ordinateur ou simplement les protéger contre les contenus dangereux et inadaptés, Bitdefender propose des outils de contrôle parental ultra-pratiques et efficaces. Le logiciel vous donne accès aux fonctionnalités suivantes :
- Filtrage de contenu
- Surveillance des applications
- Limites de temps d’écran
- Geofencing
- Filtrage des appels
Les fonctionnalités annexes
En plus de la protection contre les nouvelles menaces, la protection de la vie privée ou encore le contrôle parental, Bitdefender offre une large gamme de fonctionnalités supplémentaires. Pour ne citer que le pare-feu avec de nombreux paramètres configurables, l’optimisation des performances et le gestionnaire de mot de passe. Une extension de navigateur, le Bitdefender Anti-Tracker, permet d’améliorer la sécurité en ligne.
Quid de l’impact de Bitdefender sur le système
Malgré les nombreux boucliers défensifs et outils annexes qu’il met à la disposition de ses utilisateurs, Bitdefender a un impact très mineur sur les performances de l’appareil. De manière générale, le logiciel anti malware n’a aucune influence sur les opérations multimédias.
La charge notable durant notre test de l’antivirus, c’est durant le premier lancement d’une application qui a été légèrement ralentie. Mais, cela n’impacte en rien notre avis sur Bitdefender puisque ce n’était qu’une affaire de quelques secondes. Enfin, pour la navigation sur internet, là encore le logiciel fait un sans faute et n’a aucun véritable impact sur l’expérience utilisateur.
Cerise sur le gâteau : pour les hardcore gamers, Bitdefender propose un mode gaming afin d’assurer la fluidité des jeux et préserver toute l’expérience ludique.
Qu’en est-il de l’Interface et de l’ ergonomie ?
Pour satisfaire tous les utilisateurs, même les exigeants, Bitdefender mise sur interface bien conçue, agréable à prendre en main et intuitif. S’adressant aussi bien aux technophiles aguerris qu’aux vrais néophytes, la suite de sécurité propose à la fois des fonctionnalités et des réglages un peu plus poussées. Tout en se montrant le plus didactique possible pour ne pas intimider le grand public.
Entre autres, Bitdefender met au service de ses utilisateurs son mode Autopilot qui fournit les recommandations nécessaires sur l’écran d’accueil. Ce dernier centralise toutes les fonctionnalités principales du logiciel pour que l’utilisateur n’ait jamais à faire un tour dans les paramètres. Par ailleurs, Les power users pourront retrouver avoir accès à des actions des différents module pour faire des personnalisations plus avancées. En particulier l’antivirus, le pare-feu ou l’Advanced Threat Defense
Et bien sûr, le logiciel est user-friendly pour satisfaire les exigences des mobinautes.
Comment désactiver temporairement BitDefender ?
Pour une désactivation temporaire de BitDefender, vous devrez d’abord ouvrir BitDefender en double-cliquant sur l’icône. Ensuite, suivez les étapes ci-dessous.
Dans la fenêtre Protection, il faut choisir Paramètres sous Antivirus. Dans l’onglet Bouclier, désactivez le bouton situé à côté de Bitdefender Shield. Une fenêtre contextuelle s’ouvrira pour choisir la période de désactivation de l’application Bitdefender. Sélectionnez le délai requis ou choisissez l’ option « Jusqu’au redémarrage du système » . Cliquez sur le bouton OK.
Maintenant, rendez vous dans l’onglet Lecteurs et périphériques et recherchez l’onglet Drives and Devices et désactivez Scan Mapped Network Drives. Allez dans Fonctions de protection et recherchez le module Prévention des menaces en ligne. Là, vous devrez cliquer sur Protection Web et désactiver Prévention des attaques Web, Conseiller de recherche, Analyse du Web crypté, Protection contre la fraude et Protection contre le phishing.
Comment mettre BitDefender en français ?
L’interface du logiciel Bitdefender est proposée dans différentes langues. Pour utiliser Bitdefender en français, il faut suivre les instructions suivantes :
- Dans le menu principal, choisissez l’option Paramètres.
- Ensuite, cliquez sur Changer de Langue dans la fenêtre Général.
- Choisissez la langue française dans la liste avant de Sauvegarder.
- Patientez quelques minutes pour que les modifications soient appliquées.
Surveillez votre empreinte en 2025 avec Bitdefender Digital Identity Protection
En 2025, protéger son ordinateur ne suffit plus. Il faut aussi protéger son identité. Avec l’explosion des fuites de données massives, vos informations personnelles, comme les e-mails, les numéros de téléphone et les coordonnées bancaires circulent souvent sur le Dark Web sans que vous ne le sachiez.
C’est ici qu’intervient Bitdefender Digital Identity Protection. Il s’agit d’un service de cyberveille qui est devenu indispensable pour éviter l’usurpation d’identité. Ce module ne se contente pas de scanner vos fichiers. Il réalise une surveillance en temps réel de votre empreinte numérique globale.
Si vos mots de passe apparaissent dans une violation de données ou si un compte est compromis, vous recevez une alerte instantanée. Ce n’est pas qu’un simple avertissement. Bitdefender vous guide pas à pas pour sécuriser vos comptes et limiter l’exposition de vos données privées.
L’avantage majeur en 2025 est la simplicité. En effet, vous n’avez rien à installer de complexe. Le service cartographie vos comptes oubliés et analyse votre niveau de risque. Face au vol d’identité qui devient de plus en plus sophistiqué, cette protection proactive offre une tranquillité d’esprit totale.
En surveillant vos réseaux sociaux et vos données sensibles, Bitdefender s’assure que votre vie privée reste privée. C’est l’outil ultime pour reprendre le contrôle de votre sécurité numérique cette année.
Conclusion de notre avis sur Bitdefender
Malgré ses nombreuses années d’existence, Bitdefender continue d’impressionner ses utilisateurs avec son efficacité à détecter de nouvelles menaces. Que ce soit en termes de fonctionnalités, d’ergonomie et de protection contre les menaces, la suite fait presque un sans-faute.
Même si on regrette un peu le nombre de serveurs disponibles dans le VPN, notre avis sur Bitdefender est très positif. Tout simplement parce que dans la catégorie antivirus, le logiciel fait très bien son travail. En outre, il vous fait profiter d’une myriade de fonctionnalités additionnelles. Pour nous, Bitdefender est sans aucun doute l’un des meilleurs antivirus du marché. Retrouvez notre top des meilleurs antivirus.
Points positifsPoints négatifs- Protection redoutable contre tout type de menace
- Excellente protection en ligne et ransomwares
- Impact léger sur les performances du système
- Une interface agréable et intuitive
- Fonctionnalités innovantes et ingénieuses
- Nombre de choix d’emplacement VPN limité
FAQ
Bitdefender est-il toujours le meilleur antivirus du marché ?Bitdefender reste une référence incontournable grâce à son taux de détection très élevé, son faible nombre de faux positifs et ses technologies avancées basées sur l’IA. Même si la concurrence s’est renforcée, il continue de figurer parmi les meilleurs antivirus en 2025.
Est-ce que Bitdefender est gratuit ?Oui, Bitdefender propose une version gratuite avec une protection de base contre les virus et certains malwares. Elle est efficace pour une sécurité minimale, mais elle ne comprend pas toutes les fonctionnalités avancées que l’on retrouve dans les versions payantes. Parmi elles, le VPN complet, le pare-feu, le contrôle parental ou encore les protections spécifiques.
La version gratuite de Bitdefender suffit-elle pour une protection basique ?La version gratuite offre une très bonne protection contre les malwares courants et les ransomwares. En revanche, elle reste limitée en fonctionnalités. Pour une sécurité complète , les versions payantes sont plus adaptées.
Bitdefender est-il plus efficace que Windows Defender ?Oui, sur plusieurs aspects essentiels.Bitdefender offre plus de fonctionnalités et une protection proactive renforcée contre les menaces zero-day. Son impact sur les performances reste limité, notamment grâce à ses analyses intelligentes.
Cet article Avis sur Bitdefender : Est-ce toujours le meilleur antivirus ? a été publié sur LEBIGDATA.FR.
-
Thursday 08 January 2026 - 15:52
Antivirus gratuit et populaire, Avira promet une protection solide sans sacrifier les performances. Mais derrière cette réputation flatteuse, que vaut réellement la solution face aux menaces actuelles ?
Réputé pour son puissant scanner antivirus basé sur le cloud et son panel d’outils de sécurité additionnels pour tous les OS, Avira est considéré comme une solution de choix pour protéger son ordinateur et appareils mobiles des cybermenaces. A cela s’ajoutent ses fonctionnalités de premier. Sans oublier ses outils bien pensés qui permettent de booster la performance des appareils. Pour autant, malgré tous ces points forts, cette suite de sécurité vaut-elle réellement le détour ? Découvrez notre avis sur Avira et les résultats de notre test de l’antivirus.
Caractéristiques techniques :
Bon à savoir :
Pour l’installation d’Avira, il faut non seulement disposer des droits d’administrateur. Mais, l’appareil doit également être connecté à internet et disposer d’un navigateur Internet. A noter qu’une connexion internet reste toujours conseillée pour les mises à jour et pour optimiser la détection des logiciels malveillants.
Avis Avira : test de l’antivirus gratuit
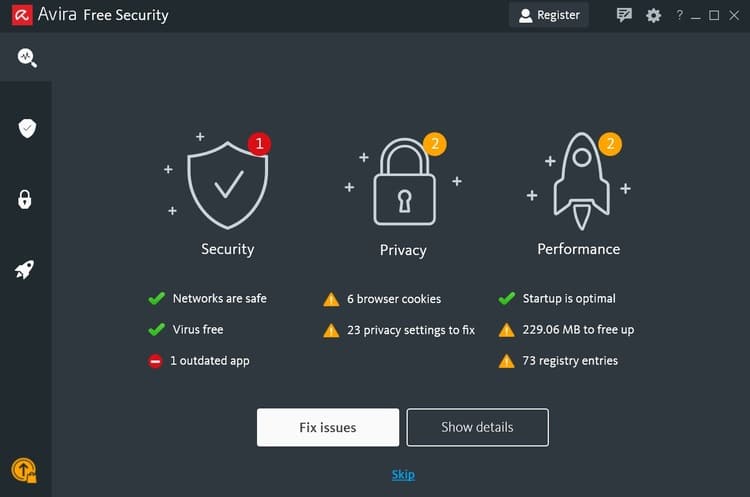
Sur le marché des antivirus, Avira propose incontestablement le forfait gratuit le plus performant et le plus généreux.
En effet, sans débourser un seul centime, l’utilisateur peut profiter d’une protection primée en temps réel, une protection Web, un gestionnaire de mots de passe ainsi qu’une myriade de fonctionnalités avancées. Et il faut dire que rares sont les solutions qui proposent autant d’options gratuitement et à vie. Rien que pour cette raison, notre avis sur Avira ne peut être que positif.
Par ailleurs, notre test de l’antivirus nous a montré que la version gratuite d’Avira propose le le même moteur antivirus que la version payante, y compris l’analyse en temps réel contre les programmes malveillants et les menaces de type « zero-day ». Dans les faits, la version gratuite se veut redoutable contre les malwares. Et cela, tout en protégeant efficacement la machine contre d’autres types de menaces web comme les ransomwares et trojans. Une fois de plus, Avira se démarque des autres solutions qui vous invitent à souscrire à la version premium pour profiter de ce type de protection.
Il est noté que le moteur anti-programmes malveillants Avira dans sa version gratuite égale celui de sa version premium. Chacun affiche un taux de détection parfait de 100 %.
Ce moteur antivirus est en plus complété par un pare-feu, les extensions Safe Shopping et Avira Browser Safety ainsi qu’un broyeur de fichiers. Et ce n’est pas tout ! La version gratuite d’Avira va encore plus loin en proposant un outil de détection des mises à jour des programmes et un module de blocage du tracking lors des activités en ligne.
Un nettoyeur, un économiseur de batterie, détecteur de fichiers en double, un module d’optimisation du démarrage ainsi qu’un utilitaire pour garder les drivers à jour viennent compléter la sélection d’outils.
Une version gratuite limitée
Évidemment, même si Avira est l’un des meilleurs antivirus gratuits du marché, il existe toujours des inconvénients lorsque vous utilisez une solution pour laquelle vous ne payez aucun centime. Et Avira n’échappe pas à la règle ! En effet, malgré l’efficacité de son moteur antivirus, Avira manque tout de même beaucoup de fonctionnalités, comme le VPN permettant une consommation illimitée de données. Avec la version gratuite, vous n’aurez droit qu’à 500 Mo par mois.
En outre, avec la version gratuite vous ne pouvez pas profiter du service d’assistance technique. Par ailleurs, les fonctionnalités limitées rendent le logiciel plus lourd et gourmand en ressources qu’il ne le devrait.
En parallèle, Avira se montre quelque peu insistant pour inciter les utilisateurs à passer à la formule payante. Outre les pop-ups et les publicités, le service demande constamment des mises à niveau vers la version premium. Ce qui peut très vite devenir frustrant et ennuyeux.
Malgré tout, notre avis sur Avira reste très positif surtout que les offres payantes de cet antivirus font partie des abordables du marché. De plus, en souscrivant à une de leur offre vous bénéficiez d’une garantie satisfait ou remboursé de 60 jours.
Avis Avira : Test de l’antivirus payant
En comparaison de la version gratuite, le forfait payant d’Avira se veut ultra-complet et performant.
Dans sa version payante, le logiciel propose un ensemble de fonctionnalités bien pensées et particulièrement utiles pour assurer une protection maximale de votre machine mais aussi de vos activités en ligne contre toutes les menaces. Et cela, qu’il s’agisse de menaces connues, inconnues ou sophistiquées. Ainsi, si notre avis sur Avira était déjà très positif dans sa version freemium, avec la version payante cette suite de sécurité cumule les bons points. Découvrez notre top des meilleurs antivirus payants.
Un scanner antivirus très puissant
En termes d’outils, cette suite de sécurité propose un scanner antivirus inédit basé sur le cloud. Ce dernier est capable de comparer les logiciels malveillants potentiels aux signatures de virus connues de la base données constamment mise à jour. Le scanner exploite ensuite les outils heuristiques. Ceux-ci permettent de détecter des variantes ou des formes plus avancées des programmes malveillants déjà connus ainsi que des nouveaux programmes inconnus.
Par ailleurs, en se basant sur le cloud computing, Avira peut utiliser l’ensemble des outils d’analyses les plus avancés sans impacter la performance de votre machine et vos appareils.
Lors de notre test de l’antivirus, le scanner d’Avira s’est montré redoutable face à un échantillon de 1000 fichiers dont des rançongiciels, des chevaux de Troie, des logiciels-espions ainsi que des enregistreurs de frappe et des rootkits. En chiffres, Avira a détecté tous les échantillons. Un résultat impressionnant qui la place aux côtés des grands noms comme Kaspersky, McAfee et Bitdefender.
Des fonctionnalités d’analyses ingénieux
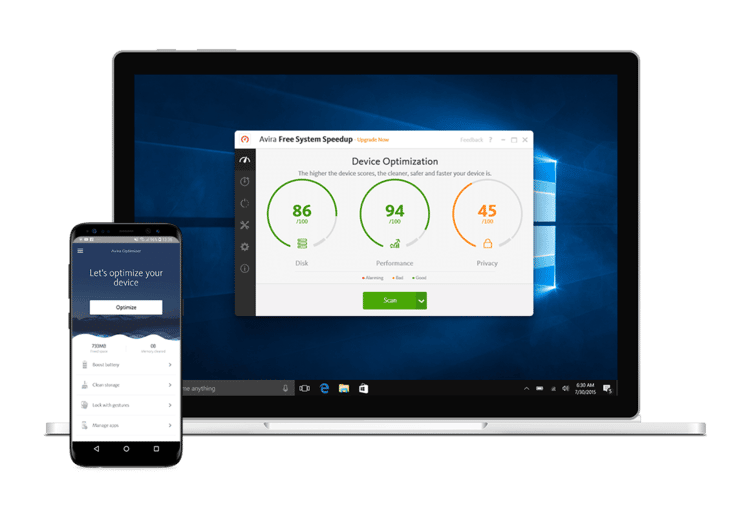
Outre son scanner antivirus qui n’a définitivement rien à envier aux autres, Avira se démarque par le panel d’analyses spécialisées qu’elle propose. Ces analyses représentent un véritable gain de temps pour les utilisateurs chevronnés.
On cite notamment l’analyse intelligente, l’analyse anti-rootkit, l’analyse de périphérique ou encore l’analyse des périphériques externes.
A noter que l’analyse intelligente combine le scanner anti-programmes malveillants, l’optimisation du système et le contrôle de la sécurité réseau. Ce qui permet de faire une analyse en profondeur de la machine pour détecter les potentiels les programmes malveillants, les logiciels obsolètes ou encore les failles de confidentialité. Sans oublier les problèmes de performances. L’analyse intelligente d’Avira est vraiment utile, elle les problèmes de sécurité réseau, les logiciels obsolètes, les failles de confidentialité et l’appareil, elle
Des outils d’optimisation de l’appareil ultra-complet
L’un des points qui a conforté notre avis sur Avira dans sa version payante, c’est l’éventail de fonctionnalités d’optimisation de votre machine. Non seulement vous pouvez profiter de la fonctionnalité hyperboost de l’optimiseur de démarrage pour gagner jusqu’à 25% du temps de démarrage de votre appareil. De fait, l’outil bloque les programmes qui ralentissent votre appareil au démarrage. Mais, Avira met également à votre service 4 outils savamment bien pensés pour améliorer les performances de votre système.
Tout d’abord, vous avez accès au nettoyeur ultra qui analyse l’ensemble de votre système pour détecter les fichiers encombrants et inutiles. Mais aussi, tous les dysfonctionnements qui impactent les performances de votre appareil.
Ensuite, vous pouvez également profiter l’économiseur de batterie qui vous propose une large gamme de paramètres de performances et d’optimisation pour prolonger la capacité de la batterie de votre ordinateur portable et appareil mobile. Sans oublier l’outil de mise à jour automatique des pilotes ainsi que la détection des doublons.
On déplore toutefois, l’absence de contrôle parental complet et celui du forfait familial qui permet de protéger jusqu’à 10 appareils. L’offre Avira ne peut couvrir qu’un maximum de 5 utilisateurs.
Avira 2025 : des mises à jour automatiques pour une protection renforcée
En 2025, Avira affine sa copie et mise plus que jamais sur une protection globale. L’objectif est de couvrir l’ensemble des menaces, sans compliquer la vie des utilisateurs.
Au cœur de ces mises à jour, on retrouve une protection antimalware renforcée. Les définitions de virus sont actualisées très fréquemment, tandis que la détection en temps réel veille en permanence. De ce fait, les nouvelles menaces sont bloquées avant même d’avoir le temps de s’installer.
Le Software Updater est aussi un autre pilier important. Cet outil intégré automatise la mise à jour des logiciels et des pilotes obsolètes. Il corrige les failles de sécurité connues. Il améliore également la stabilité du système et évite bien des mauvaises surprises liées à des programmes non corrigés.
Côté compatibilité, Avira continue de prendre en charge Windows 10. Une bonne nouvelle. L’éditeur recommande toutefois de migrer vers Windows 11 afin de bénéficier d’un niveau de sécurité plus élevé, notamment face aux attaques modernes.
Les fonctionnalités premium ne sont pas en reste. VPN, pare-feu ainsi que surveillance de l’identité profitent elles aussi d’améliorations continues pour rester efficaces et fiables.
Pour rester protégé, deux options. Laisser les mises à jour automatiques faire le travail, ou lancer une mise à jour manuelle directement depuis le menu du logiciel. Enfin, Avira Free Security conserve l’essentiel. Antivirus, VPN et outils d’optimisation restent accessibles gratuitement, même en 2025.
Conclusion
Malgré ses quelques petits défauts, Avira est une suite de sécurité qui remplit bien son rôle. Et cela aussi bien dans version gratuite que dans version premium.
Elle propose un excellent moteur anti-programmes malveillants, un vaste éventail de fonctionnalités qui permet de protéger de manière efficace l’appareil contre les cybermenaces. Et Avira le fait très bien sans ralentir la machine ou l’appareil. Compte tenu de l’efficacité et les performances de cet antivirus, votre avis sur Avira est donc très positif.
Découvrez aussi notre top des meilleurs antivirus.
FAQ
Avira est-il vraiment efficace contre les virus et ransomwares ?Oui. Avira s’appuie sur un moteur antivirus cloud reconnu pour son excellent taux de détection. Lors des tests, il bloque efficacement les malwares classiques, les ransomwares, les chevaux de Troie et même les menaces zero-day. Aussi bien en version gratuite que payante.
La version gratuite d’Avira suffit-elle pour un usage quotidien ?Pour une utilisation classique, la réponse est oui. La version gratuite offre une protection en temps réel, un pare-feu, des extensions de navigation sécurisée et plusieurs outils d’optimisation. En revanche, les utilisateurs plus exigeants devront composer avec des limites, notamment un VPN plafonné à 500 Mo par mois et l’absence de support client.
Avira ralentit-il les performances de l’ordinateur ?Globalement non. Grâce à son analyse basée sur le cloud, Avira limite l’impact sur les ressources système. Cela dit, la version gratuite peut se montrer un peu plus gourmande, surtout à cause des modules additionnels et des sollicitations pour passer à la version premium.
Quelle est la différence entre Avira gratuit et Avira payant ?La principale différence réside dans les fonctionnalités. La version payante débloque un VPN illimité, une assistance technique, des outils d’optimisation plus avancés ainsi qu’une protection renforcée de la vie privée. Le moteur antivirus, lui, reste identique dans les deux formules.
Cet article Avis sur Avira : Faut-il investir dans cette solution antivirus ? a été publié sur LEBIGDATA.FR.
-
Wednesday 07 January 2026 - 18:10
Choisir le meilleur antivirus pour votre PC, c’est choisir la sécurité et la tranquillité d’esprit dans tout ce vous entreprendrez par la suite. Mais ce n’est pas toujours facile étant donné le nombre de logiciels qui existent sur le marché. Pour guider votre choix, voici une sélection des meilleures solutions parmi tous ceux que nous avons testés.
McAfee est le meilleur logiciel de protection grâce à sa défense proactive, son pare-feu intelligent, son VPN intégré et sa détection instantanée des menaces. Sécurité totale, performance préservée, tranquillité assurée.
Pratiquement tout le monde utilise un ordinateur pour une raison ou une autre. Comme tout appareil informatique, les PC sont constamment exposés à des risques tels que les logiciels malveillants et les ransomwares. De fait, utiliser un antivirus est tout simplement indispensable pour poursuivre nos activités en toute sécurité. En plus de fournir une protection, les meilleurs services d’antivirus offrent d’autres fonctionnalités qui vous seront très utiles.
Top 3 Antivirus Trouver le meilleur antivirus pour PC
Le meilleur antivirus pour PC est avant tout celui qui offre le meilleur service pour sécuriser votre machine. Néanmoins, il convient de noter que votre choix doit aussi dépendre du type d’appareil que vous voulez protéger.
Par ailleurs, comme nous l’avons mentionné, certains services proposent plus de fonctionnalités de sécurité que d’autres. Vous devez également tenir compte de cela pour choisir l’antivirus qui vous correspondra le mieux.
Enfin, vous avez le choix entre un antivirus payant ou gratuit. Évidemment, un logiciel payant a toujours plus à offrir. Mais en fonction de vos attentes et de vos activités, un antivirus gratuit n’est pas toujours à exclure.
McAfee : la fiabilité à la clé
 On aimeOn aime moins
En matière d’antivirus, McAfee propose Total Protection. Comme son nom laisse entendre, il offre une protection fiable contre toutes les cybermenaces. Son moteur de scan analyse les fichiers en les comparant avec des signatures de logiciels malveillants en les exécutant dans un sandbox. Lorsqu’il détecte une nouvelle menace, il supprime le code des fichiers infectés.
Bien que McAfee ait une offre incluant un VPN gratuit, il peut arriver que la fonction illimitée ne fonctionne pas correctement sur toutes les plateformes. Mais si vous utilisez un PC Windows, vous ne devriez pas avoir de souci. En revanche, son gestionnaire de mot de passe est l’un des meilleurs, qui plus est ne limite pas le stockage.
Caractéristiques techniques
Bitdefender : un super logiciel à bas prix
 On aimeOn aime moins
Bitdefender a un score de 99 % à l’AV-Test. Compte tenu de son prix, il se place facilement à la deuxième place des meilleurs antivirus PC. Sa fonctionnalité de protection en temps réel s’appelle Advanced Threat Defense et permet de protéger les machines des virus et des ransomwares.
Au lieu de se baser sur les signatures de logiciels malveillants, comme le font la plupart des antivirus, Bitdefender surveille le comportement des applications. Autrement dit, si le logiciel de protection détecte une anomalie, il bloque automatiquement l’application concernée. Cette méthode permet d’identifier même les virus les plus récents.
Par ailleurs, il utilise un pare-feu pour bloquer les connexions entrantes et sortantes que ce soit sur les réseaux locaux ou sur Internet. De même, ils empêchent les pirates de scanner les ports ouverts sur votre ordinateur.
Outre les fonctions d’antivirus, Bitdefender offre aussi des fonctionnalités supplémentaires en fonction de votre abonnement. Cela inclut par exemple un service de VPN gratuit limité à 200 Mo de données par jour. Quant au gestionnaire de mot de passe inclut dans le service antivirus, il ne prend en charge que les PC Windows.
Caractéristiques techniques
Kaspersky : une alternative à Bitdefender
 On aimeOn aime moins
L’antivirus de Kaspersky offre à peu près les mêmes fonctionnalités que Bitdefender. En fait, il utilise un système de protection à trois niveaux. Celui-ci comprend une analyse heuristique, une protection en temps réel contre les cybermenaces et une action instantanée contre les logiciels malveillants.
Son pare-feu se révèle être l’un des plus avancés avec plusieurs options de personnalisation. Quant au VPN gratuit, la limite est de 300 Mo de données par jour, ce qui constitue un avantage considérable par rapport à Bitdefender. Mais dans tous les cas, cela ne vous laisse pas plus de 8 minutes de streaming en 720 p.
Le plan Kaspersky Anti-Virus vous permet de protéger jusqu’à trois PC. Mais pour bénéficier du VPN et du pare-feu, vous devrez passer à la formule Kaspersky Internet Security. Enfin, le pack Kaspersky Total Security ajoute un gestionnaire de mots de passe ainsi que d’autres fonctionnalités supplémentaires. Il peut prendre en charge cinq appareils.
Caractéristiques techniques
Norton : le meilleur des meilleurs antivirus PC
 On aimeOn aime moins
Norton est le seul antivirus à avoir obtenu un score de 100 % à l’AV-Test. Cela en fait indiscutablement le meilleur logiciel de protection pour les PC, peu importe le système d’exploitation.
Il utilise un outil baptisé SONAR qui identifie les menaces grâce à une analyse heuristique et le machine learning. Pour faire simple, il surveille les applications pour détecter les anomalies et non pas en se basant sur un code informatique. Il bloque les connexions entrantes et sortantes suspectes, à l’exception des PC Windows sur lesquels SONAR ne vérifie que les connexions entrantes.
À partir de l’offre Norton 360 Standard, la marque ajoute une protection VPN illimitée. Ceci présente un grand avantage par rapport aux autres services qui limitent l’utilisation du VPN gratuit à quelques centaines de Mo de données par jour. Ce forfait inclut aussi une fonctionnalité qui permet de bloquer l’accès à la webcam. Si vous optez pour les offres supérieures, vous pourriez bénéficier d’une surveillance du dark web avec la prise en charge de plusieurs appareils.
Norton propose aussi un gestionnaire de mot de passe accessible via l’identification biométrique et disponible avec l’offre de base Norton Antivirus Plus.
Bitdefender
Caractéristiques techniques
ESET Smart Security Premium : combine légèreté, précision et technologie avancée
 On aimeOn aime moins
ESET propose un moteur anti-malware avancé et des outils de diagnostic pour les experts en sécurité Windows. A cet effet, il met en œuvre diverses fonctionnalités pour aller plus loin dans la protection en ligne.
ESET est réputé pour son faible encombrement. Cet antivirus laisse plus de puissance aux programmes que vous utilisez quotidiennement et prolonge la durée de vie du matériel.
En fait, les outils de diagnostic avancés d’ESET sont parmi les meilleurs de cette liste. Ils fournissent une liste complète de tous les fichiers, pilotes et entrées de registre de l’appareil, de sorte que n’importe quel expert peut facilement analyser les modifications apportées à mon système en cas d’urgence. Les utilisateurs avancés de PC Windows bénéficieront vraiment de ces outils et apprécieront d’avoir une vue plus approfondie du fonctionnement interne de leur PC.
Caractéristiques techniques
Avast One : le meilleur antivirus PC d’Avast
 On aimeOn aime moins
Avast est effectivement l’un des plus anciens noms de l’histoire des antivirus. Mais son ancienneté ne signifie pas pour autant qu’il est devenu moins performant. Au contraire, le logiciel antivirus PC s’est renouvelé pour offrir non seulement un meilleur design, mais aussi de nouvelles fonctionnalités.
Déjà, la version gratuite d’Avast One permet de scanner votre ordinateur pour détecter les logiciels malveillants et identifier les vulnérabilités des réseaux. Avast One Essential protège également les fichiers contre les attaques de chiffrement par ransomware.
Mais pour plus de sécurité, les offres payantes débloquent toutes les fonctionnalités. Elles incluent notamment le sandboxing, un pare-feu avancé, la protection webcam et une protection contre les sites frauduleux. Les forfaits Individual et Family d’Avast One ajoutent aussi une fonction de nettoyage de disque dur et de chiffrement de la connexion internet. De plus, le logiciel protège vos données personnelles pour empêcher les annonceurs de vous identifier
Caractéristiques techniques
Malwarebytes : le meilleur antivirus pour un scan rapide du PC
 On aimeOn aime moins
Tout comme avast, Malwarebytes a une version gratuite et une version premium. Pour certaines des solutions que nous avons citées dans cette liste, la gratuité est soumise à certaines restrictions.
Malwarebytes Free permet de débarrasser les PC des différentes menaces lorsque votre antivirus habituel n’y parvient pas. Quant à Malwarebytes Premium, il ajoute toutes les fonctionnalités d’un logiciel de protection contre les logiciels malveillants.
Mais ce qui rend cet antivirus PC vraiment meilleur, c’est la rapidité à laquelle il scanne les appareils pour obtenir d’excellents résultats.
Caractéristiques techniques
Top 3 Antivirus Antivirus pour PC Copilot+ : Quelles suites pour les processeurs NPU ?
L’arrivée des PC Copilot+ signe un grand changement dans notre manière de protéger nos ordinateurs. Jusqu’à présent, votre antivirus sollicitait principalement le processeur (CPU) ou la carte graphique (GPU) pour analyser les fichiers.
En 2026, la donne change avec l’intégration généralisée des NPU (Neural Processing Units). Ce sont des puces dédiées exclusivement à l’IA. Mais alors, faut-il changer de logiciel pour ces machines de nouvelle génération ?
La réponse courte est oui, ou du moins, il faut s’assurer que votre suite de sécurité sait parler à ce nouveau matériel. Les processeurs comme le Snapdragon X Elite ou les dernières puces Intel et AMD sont conçus pour traiter les tâches d’IA localement, sans passer par le cloud.
Un antivirus optimisé pour les PC Copilot+ va donc décharger les analyses de menaces sur le NPU. Le bénéfice est immédiat pour l’utilisateur. Une détection proactive ultra-rapide ne ralentit plus vos logiciels de travail ou vos jeux. C’est donc la fin du PC qui rame pendant un scan complet.
En plus de la fluidité, la sécurité devient plus profonde. Ces nouvelles architectures permettent une surveillance comportementale constante. Au lieu de simplement chercher des virus connus, l’antivirus utilise la puissance du NPU pour repérer des anomalies suspectes en temps réel. Comme un rançongiciel qui tenterait de chiffrer vos dossiers.
Choisir une solution compatible NPU en 2026, c’est aussi préserver l’autonomie de son PC portable. Le traitement local via le NPU consomme beaucoup moins d’énergie que les anciennes méthodes. Vous restez ainsi protégé au maximum sans sacrifier vos heures d’utilisation loin d’une prise.
FAQ
Quel est le meilleur antivirus pour PC en 2025 ?D’après nos tests, McAfee se distingue par sa protection globale, ses outils intégrés (VPN, pare-feu, gestionnaire de mots de passe) et sa détection proactive des menaces. Norton reste toutefois une référence absolue en matière de taux de détection, tandis que Bitdefender offre un excellent rapport qualité-prix.
Un antivirus gratuit est-il suffisant pour protéger son PC ?Oui, mais avec des limites. Un antivirus gratuit peut convenir pour une utilisation basique. En revanche, il n’intègre généralement pas de VPN, de pare-feu avancé ou de protection contre les ransomwares, pourtant devenus monnaie courante.
Quelle est la différence entre un antivirus et une suite de sécurité ?Un antivirus se concentre sur la détection et la suppression des logiciels malveillants. Une suite de sécurité va plus loin. VPN, pare-feu intelligent, protection de la webcam, contrôle parental ou gestionnaire de mots de passe sont souvent inclus.
Est-ce qu’un antivirus ralentit vraiment un PC ?Les anciens logiciels pouvaient être gourmands en ressources. Aujourd’hui, des solutions comme Bitdefender ou ESET sont reconnues pour leur légèreté et leur faible impact sur les performances, même sur des machines modestes.
Cet article Antivirus PC : quel est le meilleur logiciel de protection ? a été publié sur LEBIGDATA.FR.
-
Wednesday 07 January 2026 - 14:00
Il faut savoir que l’on peut très bien opter pour un antivirus performant et aussi gratuit. Parfois, il s’agira d’une version gratuite d’une offre payante, mais certains logiciels s’obtiennent en totalité pour 0 euro.
McAfee est le meilleur logiciel de protection grâce à sa défense proactive, son pare-feu intelligent, son VPN intégré et sa détection instantanée des menaces. Sécurité totale, performance préservée, tranquillité assurée.
Bien évidemment, en payant pour des services premiums, vous bénéficiez d’innombrables fonctionnalités souvent absentes de ces antivirus basiques. Ainsi, débourser quelques euros vous protège entièrement des spams, vous fournit le contrôle parental ou encore un système d’analyse des pare-feu très avancés. Cela dit, les options gratuites ne sont pas dénuées d’atouts. Voici les meilleures.
Top 3 Antivirus McAfee
 On aimeOn aime moins
McAfee est un logiciel à essai gratuit, et non une version gratuite, ce qui signifie que sa durée est limitée à 30 jours. Il présente toutefois un avantage unique par rapport à d’autres logiciels haut de gamme. L’essai gratuit permet en fait de bénéficier de toutes les fonctionnalités premium, y compris la protection web, la protection contre le vol d’identité, le gestionnaire de mots de passe et le VPN. De plus, il permet de couvrir jusqu’à 10 appareils et comprend des fonctions de contrôle parental et de sécurité familiale.
En outre, l’antivirus offre une protection contre l’usurpation d’identité et une sécurité pour votre réseau. La sécurité du réseau domestique permet de gérer tous les appareils connectés au Wi-Fi et vous avertit de toute tentative d’intrusion (non disponible sous Windows).
McAfee prend en charge les systèmes d’exploitation Windows, macOS, iOS et Android et propose des applications faciles à utiliser.
Bitdefender
 On aimeOn aime moins
Bitdefender représente le choix le plus judicieux pour bénéficier de 30 jours de service offert par le meilleur antivirus gratuit. Ce logiciel présente des capacités de détection remarquables. À cela s’ajoute la possibilité de profiter pleinement des protections contre les malwares ainsi que de la gestion des performances informatiques avancées.
Par ailleurs, cet antivirus payant est accompagné d’une période de test. Il existe trois offres Bitdefender notamment l’antivirus Plus, le Total Security et Internet Security.
Pour la solution de base, elle offre une protection en temps réel améliorée, un programme de sécurité qui filtre tous les sites suspects. En outre, elle dispose d’une couverture spécifique pour lutter contre le malware, qui chiffre les données personnelles et les détruit. Quant à la version intermédiaire, elle inclut un outil de gestion de code d’accès.
La souscription à un forfait premium permet de disposer d’un anti-spam, d’un pare-feu plus performant, d’un broyeur de dossiers sécurisé ou encore d’un coffre-fort digital. De plus, le service prévoit un accès au réseau privé virtuel (VPN). Ce dernier assure le cryptage permanent des connexions, même sur les hotspots publics. De cette manière, aucun individu ne peut surveiller les activités effectuées sur le net ou encore dérober les données bancaires.
Avec des tarifs variant de 25 à 34 euros annuels, le logiciel assure une excellente protection. De plus, l’abonnement premium permet d’accéder à une multitude de serveurs répartis aux quatre coins du monde. Ceux-ci assurent une présence virtuelle au sein dudit réseau, comme si l’utilisateur résidait dans une autre région du monde.
Kaspersky
 On aimeOn aime moins
Kaspersky met également son logiciel antivirus à la disposition des internautes pour les protéger contre les logiciels malveillants. L’éditeur propose trois packs avancés qui peuvent être testés indépendamment pendant 30 jours. Sa formule de base offre une série de fonctionnalités classiques comme la détection des virus en temps réel. En outre, le logiciel gratuit dispose d’une solution anti-phishing qui filtre les e-mails et les sites web suspects. Cette protection en temps réel empêche le piratage d’informations confidentielles ou de données personnelles.
Ce qui caractérise son offre intermédiaire, à savoir l’accès à un VPN efficace, rapide et intelligent. Ce service ne se contente pas de sécuriser l’accès aux lieux publics. En effet, Kaspersky propose un système de cryptage de niveau bancaire. En d’autres termes, il n’y a aucun risque que des informations confidentielles soient volées. Cette fonctionnalité peut gérer jusqu’à 300 Mo de données par jour et les garder en sécurité.
Il faut reconnaître que l’offre de base est un peu limitée, surtout pour une utilisation fréquente du service. Dans ce cas, il faut souscrire à une offre premium. Pour moins de 50 euros par an, Kaspersky VPN Secure Connexion vous permet de vous connecter à 2 000 serveurs situés dans 30 pays. Le prix pour un maximum de 10 appareils est de 76,49 euros.
Ce service premium garantit des niveaux de protection efficaces contre certaines menaces provenant du WiFi ouvert au public, mais permet également d’accéder à des plateformes géo-bloquées. Sans oublier que Kaspersky a développé son propre système d’exploitation appelé Kaspersky OS.
Avast
 On aimeOn aime moins
Aussi bien pour PC que pour Mac, Avast se décline sous la forme d’un produit freemium. Or, la version gratuite peut être utilisée sans restriction étant donné qu’elle fait partie des plus performantes du marché. Cette formule inclut les analyses de l’ordinateur, des dossiers spécifiques avec un niveau de détection équivalent à celui de la formule Premium.
À savoir qu’Avast ne fait aucune impasse en ce qui concerne la cybersécurité. De fait, il n’est pas nécessaire de payer pour jouir de la fonction de détection des failles en temps réel. Il en va de même pour les analyses de vulnérabilité des réseaux WiFi ainsi que pour la protection basique contre les logiciels espions.
Outre son forfait gratuit, Avast propose des formules d’antivirus payant. Ces solutions renforcent la sécurité en ligne notamment : Premium Security et Avast Ultimate.
La souscription à la solution Premium Security sécurise les achats effectués en ligne. En plus, cette formule permet de contrôler les applications suspectes en les isolant complètement du reste de la machine. Par ailleurs, il constitue un outil redoutable pour lutter contre les intrusions par microphone ou webcam qui a pour but d’extorquer des sommes importantes aux victimes.
Quant à Avast Ultimate, celui-ci met à la portée de ses abonnées des services innovants destinés à mieux sécuriser leur ordinateur et données. À ce titre, l’antivirus offre un assistant de destruction de dossiers qui se révèle plus sûr par rapport à la corbeille classique.
Sans oublier qu’une fonction de mise à jour est disponible dans les versions Premium et gratuite. Côté prix, l’abonnement au forfait premium peut coûter 28,99 euros par PC pour une année.
Norton
 On aimeOn aime moins
Norton fait partie des antivirus incontournables de la Toile. Il propose trois produits notamment Norton Antivirus. Ce dernier fournit avant tout une protection efficace contre les attaques de virus.
Quant à Norton Internet Security, il complète l’antivirus gratuit avec des pare-feu, des fonctions anti-spam et un dispositif de contrôle parental. Norton 360, ce service donne accès au stockage cloud.
À l’instar de ses homologues, Norton Antivirus exploite le Cloud pour vérifier la qualité des données personnels stockées sur le système.
Norton Antivirus jouit d’une interface et d’un système compatibles avec Windows 8,10,11. Ce logiciel performant offre des fonctionnalités supplémentaires. Notamment, la protection antispyware et antivirus intégrée, l’analyse du fonctionnement des machines pour repérer les menaces en avance.
Par ailleurs, le logiciel gratuit propose une détection automatique des malwares au lancement. Il procède à la vérification des supports externes des dossiers téléchargés. Pour couronner le tout, Norton offre une analyse totale ou partielle des ordinateurs en fonction de la demande, mais également une étude de notoriété. Quant à Norton Indentity Safe, il permet de conserver les identifiants et logins dans le cloud.
En général, Norton coûte environ 15 et 45 euros. Il garantit la protection en temps réel de 10 terminaux.
AVG
 On aimeOn aime moins
AVG Antivirus se distingue par sa grande capacité à empêcher les attaques de malware. En effet, il permet de bloquer une large gamme de logiciels malveillants notamment les spywares, les ransomwares ou les virus. Il suffit de procéder à des analyses plus approfondies pour déceler et supprimer ces maliciels.
En outre, la version gratuite autorise l’installation gratuite des extensions de navigateur. Cette approche protège les utilisateurs contre les tentatives d’hameçonnage, et leur évite d’accéder à des pages suspectes ou à des fichiers dangereux.
De plus, le système fournit un outil de protection des e-mails qui bloque les annexes indésirables et les liens susceptibles de voler les données professionnelles. De même, une application Web permet de scanner les adresses cryptées et de bloquer les programmes malveillants. Un module destiné à évaluer les performances des ordinateurs est aussi inclus.
Il convient de noter que la formule de base ne prend pas en compte l’accès au VPN. Or, celui-ci constitue un élément incontournable pour sécuriser les informations confidentielles en cas de déplacement. De ce fait, mieux vaut se tourner vers des versions payantes.
Cette dernière offre des niveaux de protection plus élevés contre les attaques à distance. Il s’agit d’un excellent moyen de déjouer les tentatives de fraude au cours desquelles les cybercriminels prétendent être une société connue afin de gagner la confiance de l’utilisateur.Pour sa version intermédiaire, AVG propose la quasi-totalité des fonctionnalités pour 54,99 euros par an pour un seul appareil. Pour la version multi-licences, le prix annuel est de 89,99 euros. Enfin, l’abonnement AVG Ultimate requiert 119,99 euros par an.
ESET
 On aimeOn aime moins
Bien que principalement payant, ESET Smart Security Premium propose une version d’essai gratuite qui permet de tester toutes ses fonctionnalités pendant 30 jours.
C’est une opportunité intéressante pour les utilisateurs à la recherche d’une protection complète et sans engagement immédiat. Aussi, cette suite propose une défense solide contre les virus, les ransomwares et les logiciels espions grâce à des fonctionnalités de cryptage et de veille. Elle intègre aussi un pare-feu intelligent, un filtre anti-phishing et un gestionnaire de mots de passe.
Niveau accessibilité, l’interface est fluide, bien que dense pour les débutants. Ce n’est pas un antivirus gratuit à long terme, mais pour tester une suite premium sans frais, c’est une excellente option. À tester d’urgence et à adopter.
Différences entre les antivirus payants et gratuits
Les antivirus gratuits fournissent le même type de protection contre les virus que leurs antivirus payants. En outre, ils disposent des mêmes données actualisées relatives aux virus. Alors, pourquoi utiliser un logiciel payant ? En fait, ces derniers sont dotés de fonctionnalités plus évoluées qui permettent d’accroître la protection en ligne.
Le VPN protégé
Parmi les principaux outils, des antivirus payants figurent le VPN à accès sécurisé. Celui-ci protège en effet les données importantes en instaurant un système de cryptage que même les pirates informatiques les plus aguerris ne peuvent pas décrypter le système. De plus, il permet de se connecter en toute liberté sans se faire repérer étant donné que l’adresse IP utilisée sera masquée.
Avantages de l’antivirus payant
Les logiciels antivirus payants offrent une suite complète de fonctions et d’outils pour la sécurité de votre ordinateur. Les fonctions anti-phishing donnent des alertes lorsque l’utilisateur visite des sites dangereux inconnus qui peuvent voler ses informations personnelles De nouvelles fonctionnalités sont également incluses dans les antivirus payants, comme l’anti-ransomware.
Simple d’utilisation
Il n’y a pas de pop-ups, de publicités indésirables et de notifications vous demandant de mettre à jour votre logiciel. Il permet d’utiliser le logiciel antivirus de manière simple et facile.
Excellent support client
Les logiciels antivirus payants disposent généralement d’un excellent service d’assistance téléphonique en cas de problème de sécurité. Les logiciels antivirus gratuits disposent rarement d’une assistance technique.
Le coût caché des antivirus gratuits

Un antivirus « gratuit » a toujours été considéré comme un bon plan. Pourtant, certains fabricants ne l’installent pas sur les ordinateurs de leurs clients. Tout simplement parce que, comme toujours, la gratuité n’existe pas. Découvrez pourquoi.
PUPs. Parmi les 8 antivirus gratuits les mieux notés, 7 d’entre eux sont associés à des PUP. Le terme PUP signifie Potentially Unwanted Programs (programmes potentiellement indésirables). Ces programmes posent un certain nombre de problèmes. Ils provoquent de nombreux pop-ups et ralentissent le système.
Les vendeurs de ces PUP versent aux distributeurs de logiciels une petite somme pour chaque installation. De cette façon, ils peuvent les combiner avec des programmes antivirus gratuits. Ils gagnent ensuite encore plus d’argent lorsqu’ils redirigent les utilisateurs vers leurs sites de recherche « sûrs ».
Harcèlement. Une autre caractéristique problématique de ces programmes tient au fait qu’ils peuvent être source de harcèlement pour les utilisateurs. Au bout d’un moment, l’utilisateur a l’impression qu’il ne peut même pas passer 10 minutes sans recevoir une invitation à passer à un abonnement payant.
Vie privée. De nombreux programmes antivirus gratuits collectent toutes sortes d’informations sur les utilisateurs… et qu’en font-ils une fois qu’ils les ont ? Les risques associés à cette pratique portent principalement sur la violation de la vie privée. Mais il existe une alternative : se procurer un antivirus payant. Celui-ci protège l’ordinateur de manière plus efficace et l’empêche d’être infecté trop facilement.
Comment choisir les antivirus gratuits ?
Ce comparatif des meilleurs antivirus gratuits touche à sa fin. Pour vous aider à décider quelle solution gratuite choisir, voici nos derniers conseils. Si vous êtes à la recherche d’une solution à long terme, il faut opter pour Avast.
Si vous privilégiez la sécurité, Avast One est la meilleure option. Par ailleurs, la plupart des leaders du secteur proposent de tester pendant 30 jours gratuitement leur antivirus. En particulier Norton et Bitdefender. Les utilisateurs de Mac peuvent jouir du service gratuit de NordVPN et d’Intego.
Attention. Il faut être prudent avant de se lancer dans l’antivirus gratuit. En fait, la plupart d’entre eux vendent les données de leurs clients à l’insu de ces derniers.
Lorsqu’il s’agit de programmes de sécurité, la réputation compte. Un programme antivirus bien connu et fiable est plus susceptible d’offrir une meilleure protection qu’un programme moins connu.
Trouvez des avis en ligne d’utilisateurs vérifiés et d’autres sources pour choisir le meilleur programme antivirus pour votre appareil. Cela vous donnera une idée de la popularité du programme et de ce que les autres en pensent. Assurez-vous de lire les critiques positives et négatives pour avoir une vue d’ensemble du programme.
Récits de violations de sécurité et leçons à tirer
Les violations de sécurité qui ont marqué les dernières décennies fournissent des illustrations frappantes des conséquences d’une protection insuffisante. Le célèbre incident de Target en 2013, par exemple, a permis aux hackers d’accéder aux données de millions de cartes de crédit. Le simple fait d’exploiter une faille de sécurité dans un fournisseur tiers a tout déclenché. Un système antivirus robuste et une surveillance continue des activités réseau auraient pu détecter ces intrusions à un stade précoce et limiter les dégâts.
De même, l’attaque par ransomware WannaCry en 2017 a touché des milliers d’ordinateurs à travers le monde. L’absence de mises à jour logicielles et d’antivirus à jour ont entraîné des vulnérabilités qui auraient pu être atténuées.
En 2024, ces récits soulignent l’importance cruciale d’un environnement numérique protégé. Les utilisateurs doivent comprendre que la simple installation d’un logiciel antivirus ne suffit plus. Il importe de développer une culture de la cybersécurité proactive comprenant la formation des employés. La mise à jour régulière des systèmes, et l’adoption de solutions de détection et de réponse avancées sont aussi fortement recommandées.
2026 : L’émergence de l’IA et la nouvelle ère de la cyber-résilience
L’année 2025 a été marquée par l’émergence du « Deepfake-as-a-Service« , où des pirates utilisent l’IA pour imiter parfaitement des voix ou des visages lors d’appels vidéo, contournant ainsi les protocoles de sécurité classiques. Une attaque majeure fin 2025 a notamment visé plusieurs institutions bancaires européennes, prouvant que les antivirus doivent désormais intégrer une protection spécifique contre l’usurpation d’identité en temps réel.
De plus, les leçons de la panne mondiale CrowdStrike (2024) ont été intégrées. En 2026, la priorité n’est plus seulement de bloquer le virus, mais de garantir la continuité d’activité. Les meilleurs antivirus gratuits de cette année intègrent désormais des modules de « Rollback » (retour arrière) capables de restaurer vos fichiers sains après une attaque par ransomware, une fonction autrefois réservée au premium.
La tendance 2026 est également à la souveraineté numérique, avec une méfiance accrue envers les solutions collectant des métadonnées pour entraîner des modèles d’IA tiers. Pour rester protégé, votre logiciel doit aujourd’hui être capable d’analyser non seulement les fichiers, mais aussi le comportement suspect des flux de données sortants.
FAQ
Quel est le meilleur antivirus gratuit pour une utilisation à long terme ?Avast reste la solution gratuite la plus équilibrée grâce à son excellent niveau de détection en temps réel et sa protection contre les logiciels espions, sans limitation de durée. Pour une sécurité renforcée, Avast One est particulièrement recommandé.
Quelle est la différence entre un antivirus gratuit et payant ?Si la détection des virus est souvent identique, les versions payantes offrent des outils essentiels comme un VPN illimité, le contrôle parental et, désormais en 2026, des options de « Rollback » pour restaurer vos fichiers après une attaque complexe.
Un antivirus gratuit protège-t-il contre les nouvelles menaces de 2026 ?Oui, mais partiellement. Les menaces actuelles comme les Deepfakes ou le phishing par IA demandent une analyse comportementale avancée. Les versions gratuites protègent contre les fichiers infectés, mais les suites premium sont plus efficaces pour bloquer l’usurpation d’identité en temps réel.
Est-il vrai que les antivirus gratuits revendent nos données ?C’est un risque réel. Certains logiciels gratuits se financent en collectant et vendant des métadonnées. Il est crucial de privilégier des éditeurs reconnus (comme Bitdefender ou Norton) et de rester vigilant face aux programmes « gratuits » trop peu connus qui cachent souvent des logiciels indésirables (PUPs).
Puis-je protéger plusieurs appareils avec une version d’essai ?Oui, des solutions comme McAfee permettent de tester leur suite complète sur 10 appareils différents pendant 30 jours. C’est une excellente option pour sécuriser temporairement tout un foyer (Windows, Mac, iOS, Android) avec des fonctionnalités premium sans frais.
Top 3 Antivirus Cet article Antivirus gratuit : les meilleurs logiciels de protection a été publié sur LEBIGDATA.FR.
-
Wednesday 24 December 2025 - 14:30
Tor Browser demeure la référence absolue pour garantir l’anonymat numérique et contourner la censure gouvernementale. Ce navigateur open source protège vos données personnelles en acheminant votre trafic à travers un réseau mondial de nœuds bénévoles.
Vos données personnelles sont des ressources précieuses, convoitées de toutes parts. D’une part, les géants du web comme Facebook et Google cherchent à s’en emparer pour les vendre à des tiers à des fins de ciblage publicitaire. De l’autre, les cybercriminels cherchent à les dérober pour les revendre sur le Dark Web où de nombreux acheteurs tenteront d’usurper votre identité grâce à ces informations.
Au cœur de cette hostilité, de plus en plus d’internautes cherchent des solutions pour naviguer sur le web de façon sûre et anonyme. Le logiciel Tor est l’une de ces solutions.
Qu’est-ce que TOR ?
TOR, acronyme de The Onion Router, est un logiciel libre et gratuit permettant de naviguer anonymement sur Internet.
Initialement développé par l’armée américaine, plus précisément par la Navy, TOR avait pour but de masquer les adresses IP des militaires pour sécuriser les communications sensibles. Depuis, TOR est devenu un outil accessible à tous, utilisé par des millions de personnes dans le monde.
A quoi sert TOR ?
Protection de la vie privée
TOR masque votre adresse IP et chiffre vos communications, vous protégeant ainsi de la surveillance en ligne. Que ce soit pour éviter le suivi publicitaire ou pour échapper à la surveillance gouvernementale, TOR est un outil efficace pour préserver votre anonymat.
Contournement de la censure
Dans certains pays où l’accès à Internet est restreint ou surveillé, TOR permet de contourner la censure et d’accéder librement à l’information. Il offre une plateforme pour la liberté d’expression et l’accès à des ressources bloquées localement.
Accès au contenu restreint géographiquement
TOR peut être utilisé pour accéder à du contenu qui serait autrement inaccessible en raison de restrictions géographiques. Il assure par conséquent la fonction d’un VPN ou réseau virtuel privé.
TOR : comment ça marche ?
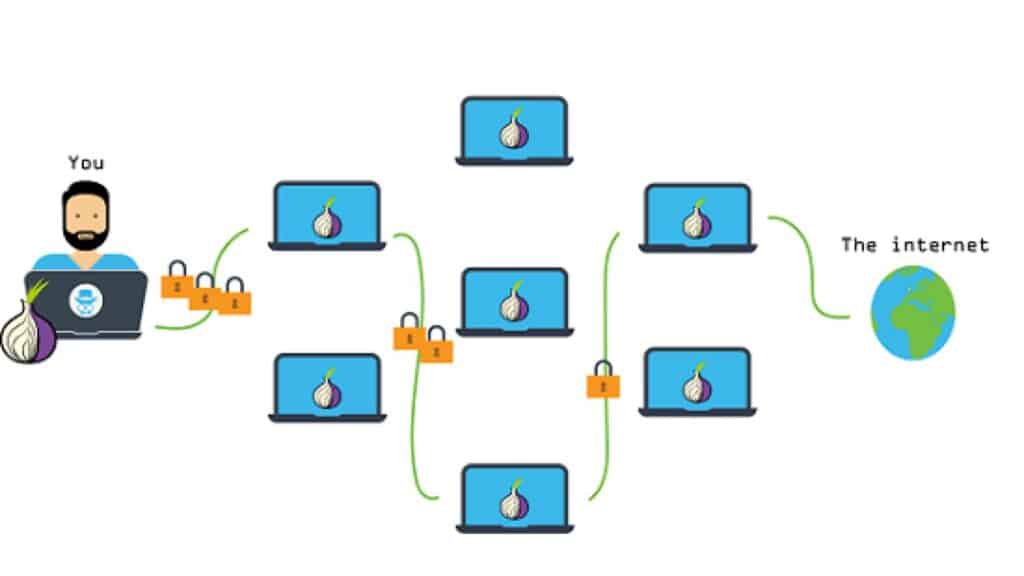
Le fonctionnement de TOR repose sur un réseau décentralisé de nœuds, permettant de masquer l’identité des utilisateurs en anonymisant leur trafic Internet. Il s’articule autour de trois éléments principaux :
- L’utilisateur : La personne qui initie une requête via le navigateur TOR.
- Le réseau d’utilisateurs (ou nœuds) : Composé de milliers de nœuds de relais et de nœuds de sortie gérés par des bénévoles à travers le monde. Chaque nœud participe au routage et à la transmission du trafic de manière anonyme.
- Le site de destination (ou compilateur de requêtes) : Le serveur ou le site web auquel l’utilisateur souhaite accéder.
Lorsqu’un utilisateur envoie une requête via le navigateur TOR, celle-ci est automatiquement chiffrée plusieurs fois. Ensuite, la requête est acheminée de manière aléatoire à travers un minimum de trois nœuds avant d’atteindre sa destination finale. Ce processus, appelé routage en oignon, permet de protéger l’anonymat de l’utilisateur à chaque étape du parcours.
TOR Browser Bundle
Le TOR Browser Bundle est un ensemble d’outils basé sur une version modifiée de Mozilla Firefox ESR, comprenant le lanceur TOR, le bouton TOR, NoScript et HTTPS Everywhere. Il est conçu pour faciliter l’accès au réseau TOR tout en renforçant la sécurité et l’anonymat.
Grâce à cette configuration, toutes les requêtes de navigation sont automatiquement chiffrées, et le navigateur ne conserve aucune trace de l’activité de l’utilisateur.
Sécurité et installation
TOR peut être installé sur n’importe quel ordinateur ou même exécuté à partir d’un disque amovible, comme une clé USB. Cette capacité à fonctionner de manière portable réduit le risque de compromission par des logiciels malveillants, car le système de fichiers de l’ordinateur n’est pas affecté.
Une fois le navigateur TOR fermé, toutes les données de navigation, les cookies et l’historique sont automatiquement supprimés. Cela garantit que même si quelqu’un accède à votre appareil, il ne pourra pas retracer votre activité.
Anonymat partagé
Lorsque vous utilisez TOR, votre connexion Internet peut également servir de relais pour d’autres utilisateurs. Votre adresse IP peut être utilisée comme nœud intermédiaire dans le routage des requêtes d’autres utilisateurs, contribuant ainsi à la sécurité et à l’anonymat global du réseau.
Cette structure de fonctionnement rend extrêmement difficile pour toute entité, qu’il s’agisse d’un gouvernement ou d’un cybercriminel, de tracer une activité Internet spécifique jusqu’à un utilisateur particulier.
Améliorations récentes
Des améliorations récentes ont été apportées pour renforcer la sécurité et la stabilité du réseau TOR. Cela inclut une meilleure protection contre les attaques de type fingerprinting, l’intégration native du protocole Snowflake pour contourner la censure dans les pays restreints, et une gestion plus efficace des nœuds relais malveillants..
Comment installer Tor pour Chrome ?
Les utilisateurs de Google Chrome peuvent activer ce navigateur pour utiliser Tor.
- Pour commencer, il faut télécharger l’archive source depuis le site officiel de Tor.
- Ensuite, ouvrez un navigateur et allez dans le répertoire contenant le téléchargement.
- Décompressez le téléchargement avec tar xvzf tor-*.tar.gz pour compiler la source avec ./configure && make.
- Pour terminer cette étape, il faut installer l’application avec la commande sudo make instal.
Si des erreurs surviennent pendant la phase de compilation, il se peut que vous deviez installer certaines dépendances. Ceci peut être géré avec la commande : sudo apt install libevent-dev libssl-dev.
Dans le cas contraire, retournez à la commande make et vérifiez les erreurs qu’elle a produites. Vous obtiendrez ainsi toutes les indications dont vous avez besoin pour les dépendances manquantes. Une fois que vous avez pris soin des dépendances, revenez aux étapes ci-dessus et réinstallez. Il devrait compiler et installer correctement.
Une fois Tor installé, il faut ajouter l’extension nécessaire à Chrome. Pour ce faire, :
- ouvrez Chrome et pointez le navigateur vers la page de l’extension Bouton Tor
- Cliquez sur Ajouter à Chrome.
- À ce moment-là, cliquez sur Ajouter une extension et laissez l’installation se terminer.
Il est temps d’utiliser cette combinaison d’outils. Ainsi, il faut revenir à la fenêtre du terminal. Une fois que Tor a démarré, rendez-vous sur votre navigateur Chrome et cliquez sur l’icône Tor dans la barre d’outils principale.
Dans la fenêtre qui apparaît, appuyez sur l’icône Tor violette et le navigateur se connectera automatiquement à votre réseau Tor à 127.0.0.1:9050. Chrome est maintenant connecté au réseau Tor.
TOR est-il illégal ? Quels sont les risques liés à son utilisation ?
Il n’est pas illégal d’utiliser TOR. Cependant, de nombreux gouvernements ont mis en place des mesures pour empêcher les citoyens de le faire.
De même, certains fournisseurs d’accès internet empêchent les utilisateurs de TOR d’accéder à leurs données. De nombreuses entreprises bloquent aussi l’accès à leurs services via TOR.
Bien évidemment, utiliser TOR pour accéder au Dark Web et à des plateformes de vente de produits illégaux comme le Dream Market est totalement illégal. Partout dans le monde, de nombreuses personnes ont été arrêtées pour avoir utilisé TOR à des fins de trafic de drogues ou autres activités illégales.
En outre, utiliser TOR présente un risque lié au caractère Open Source du logiciel. Le code source est disponible à tous, et les hackers ont pu découvrir plusieurs failles à exploiter. Certaines de ces failles n’ont jamais été corrigées.
Elles peuvent par exemple permettre d’attaquer un noeud du réseau (un utilisateur qui n’est ni l’émetteur, ni le destinataire des données) ou à un groupe de noeuds pour les empêcher de traiter d’autres requêtes que celles qu’ils envoient eux-mêmes. Une fois bloqués ainsi, les utilisateurs deviennent vulnérables.
Certains hackers dissimulent aussi des logiciels malveillants dans du contenu multimédia sur le réseau afin de récupérer toutes les adresses IP par lesquelles ils passent. Les informations sont ensuite récupérées et permettent de remonter jusqu’aux utilisateurs finaux.
Pourquoi désactiver JavaScript en utilisant TOR ?
Il est important de désactiver JavaScript quand vous utilisez Tor. Pour cause, JavaScript est un langage de scripting » client side » dont le code est écrit dans les pages HTML.
Il peut donc être aisément exploité afin d’exécuter du script malicieux dans votre navigateur. Ceci peut permettre de découvrir votre identité et même de l’usurper…
Avantages d’utiliser Tor
Tor est un logiciel open source, ce qui signifie que le code peut être inspecté par tout le monde. Cela réduit le risque qu’il contienne des portes dérobées malveillantes.
Tor permet à son utilisateur de contourner la censure et fournit une sécurité en acheminant l’internet à travers trois serveurs relais qui les rendent aussi sûrs que l’utilisation de trois proxies. Il supporte les sites. Onion qui sont impossibles à ouvrir sur d’autres navigateurs existants plutôt que sur Tor.
La technologie Tor peut être utilisée pour fournir l’anonymat aux sites web et autres serveurs configurés. Ceux-ci reçoivent des connexions entrantes qui ne sont accessibles qu’aux autres utilisateurs de Tor. Il cache l’adresse IP à partir de laquelle vous accédez au Deep Web ou au Dark Web. De fait, il devient impossible de suivre votre adresse IP du système.
Voilà pourquoi Tor est le système le plus privilégié des chercheurs, des journalistes, des dénonciateurs, des avocats et même des agents des forces de l’ordre pour protéger l’anonymat de vos communications avec un tiers.
Il est facile à mettre en place après son installation. L’accès au navigateur Tor est gratuit. Il supporte tous les principaux systèmes d’exploitation.
Inconvénients du navigateur TOR
Une sécurité insuffisante
Les données saisies sur le site ne sont pas cryptées. Étant donné que la visite des sites Web se fait de manière anonyme dans ce navigateur, TOR ne se soucie pas de savoir si les données sont cryptées ou non.
Performances lentes
Le trafic sur les sites Web ralentit, car il implique l’acheminement des données à travers différents nœuds. La diffusion de vidéos en continu prend également du temps. Pour utiliser le navigateur TOR, il faut disposer d’un haut débit Internet.
Interface obsolète
Le navigateur a un style de police et une apparence plutôt anciens. Il ressemble à un vieux navigateur Netscape. La toute dernière version de TOR a un moteur Firefox derrière elle, mais la majorité des extensions Firefox ne s’installent pas sur le navigateur TOR.
Utilisation illégale
La plupart des utilisateurs utilisent ce navigateur pour des activités illégales.
Temps de démarrage
Ce navigateur prend un certain temps pour se charger la première fois, car il se connecte avec les serveurs de nœuds disponibles. Le temps de démarrage de ce navigateur est bien plus élevé que celui d’autres navigateurs comme Chrome, Firefox et Edge.
Fichiers volumineux
Ce réseau ne permet pas de télécharger ou d’envoyer des fichiers volumineux.
Réseau lent
Naviguer en ligne via le navigateur TOR est un processus lent. En effet, il implique une redirection à travers au moins 3 nœuds.
Tor face aux VPN décentralisés : quel futur pour l’anonymat en 2026 ?
L’évolution des menaces numériques oblige également les outils de confidentialité à se réinventer pour rester efficaces.
En 2026, Tor affrontera certainement la montée en puissance des VPN décentralisés basés sur la blockchain. Ces nouveaux réseaux promettent une navigation plus rapide tout en protégeant votre identité avec brio.
Par ailleurs, ces outils récompensent financièrement les volontaires qui partagent leur propre connexion internet. Vous profitez ainsi d’un débit plus confortable que sur le réseau de l’oignon classique.
De ce fait, les bénévoles de Tor redoublent d’efforts pour moderniser ce logiciel devenu historique. Cette saine concurrence booste enfin la créativité des développeurs au service de nos libertés.
Ainsi, ce navigateur est encore l’allié fidèle des journalistes pour lutter contre toutes les censures. Il permet surtout un accès gratuit et sans aucune barrière à une information libre.
Quelles sont les alternatives à TOR ?
Il existe plusieurs autres réseaux similaires à TOR. Parmi les meilleures alternatives, on peut citer Freenet et I2P.
Ces services vous permettront eux aussi de rester anonyme pendant que vous naviguez sur le web. Cependant, gardez à l’esprit qu’ils présentent aussi des différences.
Quels sont les meilleurs VPN pour TOR ?
Tor se révèle très utile pour rester anonyme sur le web en évitant l’exposition des activités de navigation. Cependant, il vaut mieux utiliser un VPN en plus de TOR pour préserver la confidentialité de vos autres activités, comme le téléchargement de fichiers torrents ou le streaming de vidéos.
Cependant, tous les VPN ne fonctionnent pas avec TOR. Beaucoup d’entre eux peuvent ralentir considérablement la connexion.
Parmi les meilleurs VPN pour TOR figurent ExpressVPN, NordVPN, CyberGhost, IPVanish et PrivateVPN. Ces cinq services sont les plus adaptés à TOR en termes de compatibilité, de fonctionnalités dédiées, de vitesse de connexion et de cryptage robuste.
Tor vs VPN : comparaison de ces deux technologies
La principale différence entre Tor et un VPN tient au fait qu’il existe plusieurs outils et fournisseurs de services VPN, mais un seul réseau de navigateurs Tor.
Tor s’appuie sur une couche décentralisée de nœuds indépendants pour transférer des données en toute sécurité. Quant aux logiciels VPN, ils se connectent à un serveur central pour fournir un tunnel VPN sécurisé. Une autre différence commune entre les deux est la spécificité de leur utilisation.
Si l’utilisateur souhaite transmettre des informations extrêmement sensibles ou s’il risque d’avoir des ennuis dans des pays soumis à des lois de censure strictes, Tor constitue la meilleure option. La raison en est évidente, puisque les fournisseurs de VPN doivent toujours être enregistrés, payer des taxes et se conformer à la législation.
Par ailleurs, le VPN constitue le meilleur choix pour ceux qui souhaitent simplement garantir leur anonymat et un accès sécurisé lorsqu’ils voyagent ou travaillent à domicile.
Ainsi, ces deux technologies peuvent être utilisées en même temps pour atteindre le plus haut niveau de confidentialité. Il est possible d’ouvrir un Tor par le biais d’une connexion VPN afin d’accéder aux avantages de chacune. Toutefois, cette option n’est probablement à conseiller qu’aux utilisateurs en ligne technologiquement avancés.
BBC News lance son miroir TOR : le Dark Web contre la censure
Dans plusieurs pays du monde, l’accès à l’information est contrôlé et restreint par les gouvernements. C’est le cas en Chine, en Iran ou encore au Viêt-Nam.
Pour lutter contre cette censure, BBC News a fait le choix de s’en remettre à TOR. En octobre 2019, le réseau d’informations britannique a lancé une nouvelle version de son site web accessible via TOR.
Ceci permet aux habitants des pays en proie à la censure d’y accéder de façon anonyme et sécurisée. En ajoutant « .onion » à l’adresse URL du site web, l’utilisateur est ainsi protégé contre l’espionnage et le chiffrement de bout en bout.
En 2014, Facebook avait lancé un miroir similaire pour son réseau social. Nous notons qu’en guise d’alternative, il est possible d’utiliser le mode » TOR Browsing » proposé parle navigateur Brave et similaire au mode navigation privée proposé par différents navigateurs…
Comment utiliser TOR ?
Pour commencer à utiliser TOR, rien de plus simple. Téléchargez le navigateur à cette adresse et installez-le pour Windows, macOS ou Linux. Si vous souhaitez l’utiliser sur mobile, vous pouvez télécharger l’application Orbot pour Android à cette adresse.
Restez toutefois conscients des risques de cybersécurité liés à l’utilisation de ce logiciel. Par ailleurs, nous n’encourageons en aucun cas à l’utilisation de plateformes illégales sur le Dark Web ou le Deep Web.
Un chercheur dévoile de multiples vulnérabilités de Tor en juillet 2020
Pendant de nombreuses années, le chercheur en cybersécurité Neal Krawetz a tenté de signaler discrètement les bugs et les vulnérabilités de Tor. Malheureusement, l’organisation Tor Project ne lui a jamais répondu.
Déjà en juillet 2017, le chercheur avait publiquement point du doigt les failles du navigateur. En réaction, Tor Project avait modifié le design de son site web pour permettre de signaler plus facilement des vulnérabilités. L’organisation avait aussi ouvert un programme de » Bug Bounty « .
Néanmoins, selon les dires de Neal Krawetz, bien qu’il soit plus facile de signaler des vulnérabilités, Tor Project ne semble pas faire d’effort pour les corriger.
Les deux plus grandes vulnérabilités de Tor
En juillet 2020, le chercheur a fait le choix de dévoiler publiquement deux failles de sécurité sur son blog. Au total, le chercheur affirme avoir découvert cinq vulnérabilités de type » zero day » sur le réseau et le navigateur Tor.
La première vulnérabilité dévoilée pourrait être exploitée par les fournisseurs d’accès internet pour empêcher les utilisateurs de se connecter au réseau Tor. Il leur suffirait pour ce faire de scanner les connexion réseau pour détecter » une signature paquet distincte » propre au trafic Tor.
Ce paquet pourrait même être utilisé pour bloquer l’initiation des connexions Tor. Ensuite, empêcher totalement les utilisateurs de se connecter au service. La seconde faille quant à elle peut être utilisée pour détecter les connexions indirectes. Ces connexions sont utilisées pour créer des passerelles Tor en guise de point d’entrée au réseau.
Ces passerelles servent d’alternative quand l’accès direct au réseau Tor est bloqué par le fournisseur internet ou par une entreprise. Là encore, le chercheur affirme que les connexions à ces passerelles peuvent être détectées facilement en pistant les paquets TCP spécifiques…
Dans un futur proche, Neal Krawetz annonce qu’il révélera trois autres failles dont une permettant de révéler la véritable adresse IP des serveurs Tor.
SystemBC : un malware exploitant Tor de plus en plus populaire
Comment Tor a servi à des voleurs de cryptomonnaies
Tor fait face à un problème récurrent difficile à résoudre depuis quelques mois déjà. Des centaines de serveurs malveillants ont été ajoutés par des cybercriminels dans son réseau au cours de ces derniers mois.
Bien que l’entreprise les supprime régulièrement, les malfaiteurs arrivent toujours à ajouter de nouveaux serveurs. Leurs objectifs étant de détourner les transactions de crypto-monnaies des utilisateurs de Tor.
Les cybercriminels sapent la sécurité des connexions au site. En contrôlant les nœuds de sortie, ils peuvent saisir le trafic. Hormis le fait que dans la plupart des cas, l’accès au site Web utilise le cryptage HTTPS. Ils sont donc dans l’incapacité de lire le contenu.
C’est pourquoi ils font appel au « SSL stripping attack ». Il s’agit d’une forme de manipulation obligeant les utilisateurs à se connecter à la version HTTP du site cible. Les cybercriminels peuvent ainsi vous surveiller et modifier les communications avec les sites Web.
Par exemple, vous pouvez remplacer l’adresse cible de la transaction dans votre portefeuille par votre propre adresse.
Les pirates ciblent notamment le trafic des sites Web liés à la crypto-monnaie. Ce qui leur permet de cacher leurs serveurs malveillants. Tor est conscient de ce problème et envisage de contrôler la navigation sur ces sites HTTP. Près de 90 % des pages sont actuellement accessibles via HTTPS.
Mais aussi grâce à l’initiative des activistes de Let’s Encrypt, vous pouvez obtenir un certificat gratuitement. Compte tenu des derniers changements dans la navigation Tor, les utilisateurs sont responsables de s’assurer qu’ils accèdent au le site Web qu’ils visitent.
Tails OS et Tor : ensemble contre la surveillance en ligne
Afin d’offrir aux utilisateurs un environnement sécurisé et anonyme pour naviguer sur Internet, Tails OS et Tor forment une alliance pour contrer la surveillance en ligne. Tails est un système d’exploitation conçu pour être utilisé à partir d’une clé USB.
Il se distingue par sa capacité à préserver la confidentialité des utilisateurs. Il ne laisse aucune trace sur l’ordinateur hôte et utilise des technologies de chiffrement avancées pour protéger les données.
L’intégration de Tor permet à Tails d’assurer que l’identité des utilisateurs reste cachée, même face aux tentatives de surveillance. Ensemble, ces deux outils permettent d’accéder à Internet de manière sécurisée. Ce qui permet de contourner les restrictions et protégeant les utilisateurs des regards indiscrets des gouvernements et des entreprises.
Tails OS est particulièrement précieux pour les journalistes, les activistes et toute personne souhaitant naviguer sans craindre d’être surveillée. Par conséquent, fournir un accès anonyme et sécurisé répond à un besoin croissant de protection de la vie privée. Ainsi, Tails et Tor incarnent un rempart efficace contre les atteintes à la liberté d’expression et à la confidentialité sur le web.
Explorez la nouvelle version Alpha en 2025 : Tor Browser 14.5a5
Tor a récemment annoncé la disponibilité de Tor Browser 14.5a5. C’est une nouvelle version préliminaire qui apporte plusieurs améliorations significatives à ce navigateur axé sur la confidentialité. Cette itération Alpha introduit des changements substantiels tant au niveau de la sécurité que de l’expérience utilisateur.
Au cœur de cette mise à jour figure une refonte du mécanisme de connexion au réseau Tor. Les développeurs ont optimisé le processus d’établissement des circuits.
Cela qui se traduit par une réduction notable du temps nécessaire pour accéder au réseau. Cette amélioration bénéficie particulièrement aux utilisateurs dans les régions où les connexions internet sont instables ou soumises à des restrictions.
L’interface utilisateur a aussi fait l’objet d’ajustements pour offrir une meilleure lisibilité et une navigation plus intuitive. Les menus contextuels ont été réorganisés et les paramètres de sécurité sont maintenant accessibles plus directement depuis la barre d’outils principale.
Sur le plan technique, Tor Browser 14.5a5 repose sur une version actualisée de Firefox ESR, et intègre ainsi les derniers correctifs de sécurité du navigateur de Mozilla.
Malgré cela, le Projet Tor met régulièrement à jour son navigateur afin d’intégrer des améliorations de sécurité et des correctifs essentiels. Par exemple, des versions telles que Tor Browser 14.5.3 sont sorties le 27 mai 2025, suivies de Tor Browser 14.5.4 le 24 juin 2025.
Ces mises à jour continues sont cruciales. Il est donc fortement recommandé de toujours utiliser la dernière version disponible du Navigateur Tor pour garantir que vous bénéficiez des protections les plus récentes contre les menaces et les vulnérabilités.
La nouvelle mise à jour Top Browser 15.0
Le 28 octobre 2025, le Tor Project vient d’annoncer la sortie de Tor Browser 15.0, première version stable basée sur Firefox ESR 140. Cette nouvelle itération marque une étape importante. Car elle rassemble une année complète d’améliorations issues de Firefox tout en préservant l’ADN du navigateur, à savoir la confidentialité et l’anonymat.
Avant sa publication, l’équipe a mené un audit complet, corrigeant plus de 200 problèmes signalés dans Bugzilla pouvant impacter la sécurité. Ainsi, avec cette nouvelle version, Tor Project promet une navigation plus claire et mieux organisée.
Sur ordinateur, Tor Browser 15.0 introduit les onglets verticaux. Ce changement visuel facilite la gestion des sessions, notamment pour les utilisateurs qui jonglent avec de nombreuses pages. Il est donc désormais possible de créer des groupes d’onglets colorés et nommés. Or, les signets passent dans une barre latérale dédiée.
L’une des nouveautés pratiques est la barre d’adresse unifiée. Ce qui permet de passer rapidement des moteurs de recherche aux onglets ouverts. Bien sûr, l’isolation des sessions reste inchangée.
Sur Android, une nouvelle fonction de verrouillage d’écran bloque également les onglets lorsque l’utilisateur quitte l’application. L’accès nécessite ainsi biométrie ou code, même si le smartphone reste déverrouillé.
Enfin, c’est la fin du support pour certains appareils. Car Tor Browser 15.0 sera la dernière version compatible avec Android 5 à 7 et les processeurs x86. Le Tor Project assume ce choix pour améliorer la stabilité future. Vous pouvez bien sûr télécharger ce navigateur dès maintenant.
FAQ sur TOR
Est-ce légal d’utiliser le navigateur Tor ?L’utilisation de Tor est légale dans la plupart des pays, y compris aux États-Unis et en Europe. Ce navigateur a été conçu comme un outil de protection de la vie privée et non spécifiquement pour des activités illicites. Cependant, certains pays avec des régimes restrictifs comme la Chine, la Russie ou l’Iran en limitent ou interdisent l’accès. Il est important de noter que si Tor lui-même est légal, les activités illégales restent illégales, quel que soit le navigateur utilisé.
Quelqu’un peut-il voir ce que je consulte sur Tor ?Tor protège votre navigation et achemine votre trafic à travers trois serveurs différents. Votre fournisseur d’accès internet peut voir que vous utilisez Tor, mais pas ce que vous consultez. Néanmoins, Tor n’est pas infaillible. Certaines techniques avancées de surveillance, les logiciels malveillants ou l’utilisation imprudente (comme télécharger des fichiers) peuvent compromettre votre anonymat.
Comment installer Tor sur un téléphone ?Sur Android, téléchargez l’application officielle « Tor Browser » depuis Google Play Store ou directement depuis le site de Tor Project. Sur iOS, Onion Browser est l’alternative recommandée par le Projet Tor. Une fois installé, lancez simplement l’application pour commencer à naviguer anonymement, sans configuration supplémentaire nécessaire.
Le navigateur Tor est-il gratuit ?Tor est entièrement gratuit. Le projet est financé par des donations et des subventions d’organisations qui soutiennent la liberté d’internet. Aucun abonnement ni paiement n’est requis pour l’utiliser pleinement.
Cet article TOR : tout savoir sur le navigateur web qui protège vos données a été publié sur LEBIGDATA.FR.
-
Tuesday 23 December 2025 - 20:00
Il est parfaitement possible d’envoyer un SMS anonyme sur un téléphone Android et sans permettre à son destinataire de retracer sa provenance. En fait, il suffit de faire appel aux services destinés à assurer votre discrétion.
Actuellement, les technologies permettant de dissimuler son identité abondent sur le marché. De fait, il existe différentes manières de protéger au maximum ses données personnelles. Si vous avez envie d’envoyer un SMS anonyme sur un téléphone Android, trois principales options s’offrent à vous.
Soit vous recourez aux services d’un site web, soit vous misez sur une application dédiée aux smartphones, soit vous cachez le numéro d’identification de votre portable.
Comment envoyer un SMS anonyme via un Android ?
Grâce à l’évolution technologique, il est aujourd’hui possible d’envoyer un message sans avoir un smartphone ni un numéro de téléphone. Il suffit de se rendre sur un site web qui permet de laisser un SMS anonyme sur un appareil Android. Vous avez le choix entre TextDrop, Text For Free, Anonymous Text, Send Anonymous SMS, Anon Text et Text’em.
TextDrop
Il présente l’avantage d’avoir une interface intuitive. Pour bénéficier de ses services complètement gratuits, il suffit d’entrer votre adresse e-mail et de fournir le numéro de portable du destinataire. Ce dernier a également la capacité de répondre à vos messages sans connaître votre identité.
Text For Free
Ce site web vous permet d’envoyer un SMS anonyme, mais pas de recevoir les réponses du destinataire. Il ne vous demande que le numéro de portable de ce dernier.
Anonymous Text
Cette plateforme sur Internet est accessible sans frais d’abonnement ni d’inscription. Elle vous donne la possibilité d’adresser des SMS anonymes sur un Android à des personnes du monde entier (sans limitation géographique).
Send Anonymous SMS
Send Anonymous SMS est certainement l’un des sites web les plus utilisés pour envoyer des SMS anonymes. Selon les données publiées par ses propriétaires, plus de 100 000 messages sont délivrés sur cette plateforme chaque jour. Pour profiter de son service, il suffit d’entrer le numéro de téléphone de la personne de votre choix et son pays.
WP SMS Pro
WP SMS Pro est un plugin WordPress qui permet d’envoyer des SMS sans utiliser de numéro personnel. Il est compatible avec plus de 300 passerelles SMS et offre des fonctionnalités avancées pour la gestion des messages. Il est destiné aux utilisateurs de WordPress souhaitant intégrer l’envoi de SMS dans leur site.
SeaSMS
SeaSMS offre la possibilité d’envoyer des SMS anonymes à l’échelle mondiale, avec la possibilité d’inclure des pièces jointes telles que des images ou des vidéos.
Cependant, l’utilisation de ce service est payante, avec un tarif de base de 20 $ pour l’envoi de messages. Il faut consulter leur site pour obtenir des informations détaillées sur les tarifs et les fonctionnalités.
Notez cependant qu’il est aussi possible d’envoyer des SMS anonymes via un PC ou un navigateur. L’avantage principal est que vous pouvez gérer vos messages depuis n’importe quel ordinateur, Windows, macOS ou Linux, sans compromettre votre identité.
Cependant, ces services présentent aussi des limites. Effectivement, les fonctionnalités dédiées sont réduites et il est impossible d’envoyer des médias ou de gérer un historique complet.
Utiliser une application dédiée aux smartphones
Les applications permettant d’envoyer un SMS anonyme sur un téléphone Android fonctionnent à peu près de la même manière que les sites web cités ci-dessus. Cependant, pour les utiliser, vous devez d’abord les télécharger sur votre smartphone, puis y créer un compte.
Ces outils offrent généralement davantage de fonctionnalités comme la possibilité d’ajouter des photos dans les messages ou de passer des appels vocaux. Dans la majorité des cas, une période d’essai complètement gratuite délimitée par un nombre de SMS envoyés ou de jours est offerte aux utilisateurs.
À son terme, ces derniers doivent payer un abonnement généralement mensuel s’ils veulent continuer à bénéficier du service. Si vous êtes à la recherche de ce genre d’application, vous avez le choix entre d’innombrables options, dont : Burner, TextFree, Text Me, TextNow, etc.
SMS anonyme, cacher le numéro d’identification de votre téléphone Android
En modifiant certains paramètres de votre téléphone, vous avez la possibilité de cacher votre numéro lorsque vous passez des appels ou envoyez des messages. Si vous utilisez un iPhone, il vous suffit notamment d’entrer dans Paramètres et d’ouvrir l’à propos du téléphone.
Appuyez ensuite sur « Montrer mon numéro de téléphone », puis désélectionnez le bouton. Si vous utilisez un téléphone Android, vous devez activer l’option « Cacher mon numéro de téléphone ».
Techniques avancées pour préserver l’anonymat sur Android
Cacher votre numéro de téléphone ne suffit pas forcément pour garantir un anonymat total sur Android. Plusieurs techniques avancées et complémentaires permettent de renforcer votre confidentialité.
Tout d’abord, l’utilisation d’un VPN permet de masquer votre adresse IP et d’ajouter une couche supplémentaire de sécurité lors de l’envoi de SMS ou de messages via des applications. Ensuite, les numéros virtuels ou temporaires offrent une solution pratique, car ils permettent d’envoyer des SMS sans divulguer votre véritable numéro.
Certaines applications spécialisées proposent aussi des messageries éphémères, où les messages disparaissent automatiquement après un certain délai. Sinon, vous pouvez combiner plusieurs méthodes, comme l’usage d’un numéro virtuel avec un VPN et une messagerie sécurisée. Cela augmente considérablement votre anonymat et réduit les risques de traçabilité.
Enfin, vous devez choisir des applications reconnues et fiables, afin d’éviter que vos données personnelles soient collectées ou compromises.

Les précautions à prendre avant d’envoyer un SMS anonyme
Envoyer un SMS anonyme peut sembler anodin, mais cela nécessite une utilisation responsable et respectueuse des lois en vigueur. Avant d’utiliser ce type de service, il est essentiel de comprendre les implications légales et éthiques.
Dans de nombreux pays, envoyer des messages anonymes dans le but de harceler, intimider ou tromper quelqu’un est strictement interdit. Cela peut entraîner des sanctions pénales. Assurez-vous que votre intention est légitime, par exemple pour une communication professionnelle discrète ou pour préserver votre vie privée dans un cadre personnel.
Il est également crucial de vérifier la fiabilité des outils que vous utilisez. Les services en ligne ou les applications qui promettent l’anonymat peuvent collecter vos données personnelles ou être la cible de cyberattaques.
Lisez attentivement les politiques de confidentialité avant de les utiliser. Préférez les plateformes reconnues pour leur sécurité. Enfin, utilisez ces outils avec modération.
L’anonymat n’est pas une excuse pour des comportements irresponsables. Une bonne pratique consiste à informer le destinataire du caractère anonyme du message si cela est possible, afin d’éviter tout malentendu.
Les alternatives aux SMS anonymes pour protéger votre vie privée
Si l’anonymat est important pour vous, il existe des alternatives plus sécurisées et respectueuses de la vie privée que l’envoi de SMS anonymes. Les messageries chiffrées, comme Signal, Telegram ou WhatsApp, offrent un excellent moyen de protéger vos conversations.
Ces outils utilisent un chiffrement de bout en bout, garantissant que seuls vous et votre destinataire pouvez lire les messages échangés. Pour une confidentialité accrue, certains de ces services permettent également de masquer votre numéro de téléphone ou de créer un pseudonyme. Ce qui offre une couche supplémentaire de discrétion.
De plus, plusieurs applications proposent des messages éphémères qui disparaissent après un certain temps. Cela réduit ainsi les risques liés à l’exposition prolongée de vos communications.
Les risques associés à l’utilisation de services de SMS anonymes
Certes, les services de SMS anonymes séduisent de nombreux utilisateurs cherchant à préserver leur confidentialité. Toutefois, des experts en cybersécurité alertent sur les dangers qu’ils peuvent représenter, notamment en matière de protection des données personnelles.
Tout d’abord, ces services ne garantissent pas toujours une réelle confidentialité. Certains collectent et stockent les messages envoyés. Ce qui expose les utilisateurs à des fuites de données. En cas de cyberattaque ou de mauvaise gestion, ces informations pourraient tomber entre de mauvaises mains.
Ensuite, ces plateformes sont parfois exploitées par des individus malveillants pour mener des activités illégales, comme le harcèlement ou l’usurpation d’identité. Cela peut entraîner des poursuites judiciaires pour des utilisateurs innocents dont les numéros ont été compromis.
Enfin, l’absence de traçabilité complique les enquêtes en cas de litige. Si un utilisateur est victime d’arnaque ou de menaces via un SMS anonyme, il sera difficile d’identifier l’expéditeur et d’obtenir réparation.
Face à ces risques, les experts recommandent de privilégier des canaux de communication sécurisés et de rester vigilant quant aux plateformes utilisées. La confidentialité ne doit jamais se faire au détriment de la sécurité.
RCS ou Rich Communication Services : vers la fin du SMS anonyme ?
La transition des SMS vers le RCS ou Rich Communication Services marque une véritable révolution dans le domaine des communications mobiles. Le RCS est plus sécurisé, plus riche en fonctionnalités et s’intégrant nativement aux smartphones. Il s’impose donc comme le successeur naturel des traditionnels SMS et MMS.
Comme nous le savons déjà, les SMS se limitent à 160 caractères et sont vulnérables aux interceptions. Par contre, le RCS permet d’envoyer des images, vidéos, documents et de partager sa localisation en temps réel. Son chiffrement avancé et son fonctionnement via les réseaux 4G, 5G ou Wi-Fi, garantissent une communication plus fluide et sécurisée.
Dans l’Hexagone, l’adoption du RCS par la majorité des opérateurs locaux, ainsi que par Apple en 2025, renforce son statut de norme universelle. Cette évolution pourrait également mettre un frein aux dérives du SMS anonyme.
Effectivement, l’authentification systématique des utilisateurs via le RCS limite la possibilité d’envoyer des messages sans identification. Cette mesure réduit les risques d’usurpation d’identité, de harcèlement ou d’arnaques souvent associés aux SMS anonymes.
Mais bien que la disparition totale des SMS ne soit pas immédiate, leur usage décline progressivement. Le RCS apparaît ainsi comme une alternative moderne et sécurisée en ce sens qu’il garantit une meilleure protection des échanges numériques.
L’anonymat des SMS sur Android est-il garanti face aux autorités en 2026 ?
A l’approche de 2026, l’illusion d’un anonymat total lors de l’envoi de SMS sur Android se heurte à la réalité des protocoles de sécurité. Bien que les sites et applications masquent votre numéro aux yeux du destinataire, ils ne sont pas invisibles pour autant.
Chaque message laisse une trace numérique indélébile comme l’adresse IP, l’identifiant de l’appareil ou l’horodatage précis. En cas de litige grave, les autorités judiciaires peuvent exiger des fournisseurs de services qu’ils livrent ces journaux de connexion.
Cette coopération est aujourd’hui quasi systématique pour lutter efficacement contre la cybercriminalité. De plus, l’adoption généralisée du protocole RCS permet aux opérateurs d’identifier des comportements suspects en temps réel grâce à l’IA.
Cette surveillance accrue garantit la sécurité des citoyens. Mais, en même temps, elle réduit considérablement la marge de manœuvre des expéditeurs anonymes malveillants. Certes, utiliser un VPN ou un numéro virtuel renforce votre discrétion. Toutefois , cela ne constitue pas un rempart infranchissable face à une enquête officielle.
La protection de votre vie privée doit donc toujours s’exercer dans le respect de la légalité. En 2026, la transparence numérique devient la règle, transformant l’anonymat en une simple barrière de courtoisie plutôt qu’en un bouclier absolu.
FAQ – Envoyer un SMS anonyme sur Android et PC : mini-guide pratique
Qu’est-ce qu’un SMS anonyme ?Un SMS anonyme est un message envoyé sans révéler votre numéro ou votre identité au destinataire. Il permet de préserver la confidentialité de vos communications sur Android, iPhone ou PC.
Comment envoyer un SMS anonyme depuis un smartphone ?Sur Android, vous pouvez utiliser des applications dédiées comme Burner, TextFree ou TextNow. Après téléchargement, créez un compte, saisissez le numéro du destinataire et rédigez votre message. Pensez à activer l’option « cacher mon numéro » pour plus de sécurité.
Peut-on envoyer un SMS anonyme depuis un PC ?Oui ! Des sites web comme TextDrop, Anonymous Text ou Send Anonymous SMS permettent d’envoyer des messages anonymes directement depuis un navigateur. Certains services offrent même la possibilité de recevoir des réponses, tout en gardant votre identité secrète.
Quelles précautions prendre ?Évitez d’envoyer des messages à caractère harcelant ou illégal. Vérifiez la fiabilité des sites et applications, et privilégiez ceux avec des politiques de confidentialité claires. Utiliser un VPN ou un numéro virtuel peut renforcer votre anonymat.
Alternatives sécurisées aux SMS anonymesPour une confidentialité maximale, les messageries chiffrées comme Signal, Telegram ou WhatsApp offrent un anonymat efficace grâce au chiffrement de bout en bout et à la possibilité de masquer votre numéro.
Cet article <strong>Envoyer un SMS anonyme sur un téléphone Android : comment faire ?</strong> a été publié sur LEBIGDATA.FR.
-
Monday 22 December 2025 - 17:23
 La plateforme Anna's Archive affirme avoir récupéré pas moins de 300 To de musique hébergés sur Spotify, qui seront bientôt mis en libre accès sur Internet. Les activistes entendent ainsi "préserver le savoir et la culture de l'humanité".
-
share read star Les pirates utilisent ces nouvelles techniques pour espionner et détourner des comptes WhatsAppThursday 18 December 2025 - 14:11
 Des chercheurs en sécurité ont découvert de nouvelles techniques permettant à des pirates d'espionner et même de contrôler des comptes WhatsApp. Des méthodes d'autant plus vicieuses et dangereuses qu'elles sont invisibles.
-
share read star “Un accès non-autorisé” : SFR confirme avoir été impacté par une brèche sécuritaire !Thursday 18 December 2025 - 12:15

Information communiquée, pour l'heure, uniquement par e-mail...
The post “Un accès non-autorisé” : SFR confirme avoir été impacté par une brèche sécuritaire ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
share read star Ministère de l'Intérieur, CAF : retour sur les brèches sécuritaires majeures ayant récemment impactés la France !Thursday 18 December 2025 - 11:53

Condensé...
The post Ministère de l'Intérieur, CAF : retour sur les brèches sécuritaires majeures ayant récemment impactés la France ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
share read star Piratage SFR : les abonnés déjà victimes d'arnaques suite à une nouvelle fuite de donnéesWednesday 17 December 2025 - 16:39
 SFR a été victime d'un énième piratage, qui a entraîné une nouvelle fuite des données des clients, dont les coordonnées de contact. Et cette fois, les abonnés sont déjà victimes de campagnes de phishing !
-
share read star Piratage Pornhub : des hackers ont la liste des vidéos regardées par les utilisateursTuesday 16 December 2025 - 12:23
 En piratant Pornhub, des hackers ont récupéré des données confidentielles d'utilisateurs, notamment l'historique des vidéos qu'ils ont regardées sur le site porno. Des informations qui pourraient s'avérer compromettantes si elles étaient divulguées.
-
share read star Connaissez-vous Palo Alto Cortex XSIAM La plateforme de sécurité qui pèse 100 milliards de dollars ?Monday 15 December 2025 - 14:00
Le délai moyen pour identifier une brèche atteint désormais 277 jours, un chiffre alarmant que Palo Alto Cortex XSIAM ambitionne de réduire drastiquement. L’automatisation s’impose aujourd’hui comme la seule issue viable pour les équipes de sécurité saturées par les alertes incessantes. Voici tous les détails.
La plateforme redéfinit les standards de la surveillance
Cette solution marque une rupture franche avec les architectures traditionnelles de cyberdéfense utilisées depuis deux décennies dans les entreprises. L’acronyme désigne une gestion étendue de l’intelligence de sécurité couplée à une automatisation forte des processus. Palo Alto Networks a conçu cet outil pour combler les lacunes techniques des systèmes historiques vieillissants. Les outils classiques filtrent les données trop tôt et perdent ainsi un contexte précieux pour l’enquêteur. Le système inverse cette logique et ingère l’intégralité des données brutes disponibles sur le réseau.
Il applique ensuite une intelligence artificielle sophistiquée pour analyser chaque octet d’information collecté par les capteurs. Cette méthode diffère radicalement des gestionnaires d’événements (SIEM) qui reposent sur des règles manuelles et statiques. XSIAM transforme la donnée brute en information exploitable presque immédiatement après sa réception dans le système. La machine apprend continuellement des spécificités uniques de chaque infrastructure protégée pour s’affiner avec le temps. Elle détecte ainsi des anomalies invisibles pour un analyste humain fatigué par des tâches répétitives.
Vers une sécurité autonome et proactif
L’objectif central demeure la création d’un centre de sécurité autonome et proactif au sein de l’organisation. La technologie vise à réduire la dépendance aux interventions humaines pour le tri des alertes simples. Les équipes techniques se libèrent enfin des tâches fastidieuses pour se concentrer sur l’investigation complexe. L’éditeur californien parie sur l’automatisation pour contrer la pénurie mondiale d’experts en cybersécurité actuelle. Le logiciel ne dort jamais et surveille les actifs critiques de l’entreprise en permanence.
Le système unifie plusieurs couches de protection au sein d’une interface de gestion unique et cohérente. Il ne s’agit pas d’une simple juxtaposition de logiciels existants mais d’une refonte structurelle complète. L’architecture native du cloud garantit une puissance de calcul quasi illimitée pour traiter les flux. Cette centralisation supprime les angles morts habituels des réseaux d’entreprise fragmentés et complexes. Les responsables disposent enfin d’une vue globale et précise de leur posture défensive réelle.
L’écosystème Cortex renforce la cohérence de la défense
L’activité autour de cette solution s’insère dans une stratégie de plateforme globale et totalement intégrée. XSIAM agit comme le chef d’orchestre intelligent du portefeuille de produits nommés Cortex par la marque. Il s’alimente des informations fournies par les capteurs déployés via Cortex XDR sur les machines. Ces agents IA surveillent l’activité sur les ordinateurs portables, les serveurs et les conteneurs virtuels. La collecte de télémétrie s’effectue sans perturber l’expérience quotidienne des utilisateurs finaux de l’entreprise.
L’éditeur intègre également des capacités avancées de gestion de la surface d’attaque externe et exposée. Le module Cortex Xpanse cartographie les actifs visibles sur Internet sans surveillance adéquate ou oubliés. Il repère les serveurs fantômes ou les configurations cloud dangereuses laissées par mégarde par les développeurs. Ces informations alimentent le moteur central pour affiner l’évaluation des risques en temps réel. La plateforme ne protège pas seulement ce qu’elle connaît, elle découvre activement l’inconnu.
Automatisation et surtout centralisation de la sécurité
Ainsi, l’automatisation des réponses constitue un autre pilier fondamental de cette offre technologique très complète. La solution s’appuie sur les acquis techniques de Cortex XSOAR pour réagir vite aux attaques confirmées. Elle exécute des scénarios de remédiation préprogrammés dès la validation formelle d’une menace informatique par le système. Le logiciel peut isoler un poste infecté du reste du réseau en quelques secondes seulement. Il bloque aussi les communications vers des serveurs de commande pirates instantanément pour limiter l’exfiltration.
L’entreprise cible aussi le marché dynamique des fournisseurs de services de sécurité managés à travers le monde. Les partenaires utilisent cette technologie pour protéger plusieurs clients simultanément avec une seule console centralisée. La structure multi-locataire facilite la gestion d’environnements distincts et parfaitement cloisonnés pour chaque client final. L’éditeur forme massivement ses partenaires certifiés à cette nouvelle approche architecturale des opérations de sécurité. La simplification des processus séduit les prestataires qui cherchent à optimiser leurs marges opérationnelles et financières.
Une direction visionnaire soutenue par Wall Street
Pilotée par Nikesh Arora, PDG emblématique depuis 2018, Palo Alto Networks (PANW) a opéré un virage stratégique majeur vers la « plateformisation ». C’est sous son impulsion que des solutions de rupture comme Cortex XSIAM ont émergé, visant à consolider le marché fragmenté de la cybersécurité. Cette vision ambitieuse séduit Wall Street, propulsant régulièrement la capitalisation boursière de l’entreprise au-delà des 100 milliards de dollars sur le NASDAQ. Elle s’impose ainsi comme la première société de cybersécurité mondiale par sa valorisation.
L’actionnariat est dominé par de puissants investisseurs institutionnels, tels que The Vanguard Group et BlackRock, qui détiennent une part significative du capital. Ces géants de la finance valident la stratégie de croissance agressive et le pivot vers l’intelligence artificielle. Pour les marchés, le succès commercial de XSIAM agit comme un indicateur clé de la pérennité future du groupe. La capacité de l’exécutif à convertir sa base de clients vers ces outils autonomes justifie les multiples de valorisation élevés, les investisseurs pariant désormais sur l’automatisation du SOC pour maintenir une croissance soutenue.
Articles du même auteur :
OT Security – Protéger les systèmes industriels
SIEM – La pierre angulaire de la cybersécurité
Qui est Broadcom, l’entreprise sans laquelle votre
ORO AI, l’assistant de recherche d’emploi qui optimise vos po…
Les organisations matures constituent la cible privilégiée
Cette solution vise prioritairement les grandes entreprises aux architectures hybrides et complexes. Noyées sous un volume de données impossible à traiter humainement, leurs équipes de sécurité utilisent XSIAM pour automatiser le tri des alertes et reprendre le contrôle opérationnel. Les secteurs critiques comme la banque ou l’énergie adoptent également cet outil pour garantir une résilience absolue. La rapidité de détection devient vitale face aux cyberattaques étatiques, tout comme la traçabilité exigée par les audits réglementaires stricts.
Les structures de taille intermédiaire s’y intéressent désormais pour compenser une pénurie chronique de talents. L’automatisation permet à une équipe réduite de superviser un réseau étendu sans disposer d’un SOC complet, agissant comme un véritable multiplicateur de force. Enfin, le secteur public et les hôpitaux étudient ce déploiement pour contrer la menace croissante des rançongiciels. L’autonomie du système assure une protection continue des données sensibles, nuit et week-end compris, garantissant la continuité du service public sans nécessiter d’astreintes humaines lourdes.
L’intelligence artificielle pilote la détection et la réponse
Le système Palo Alto Cortex XSIAM repose sur un lac de données intelligent qui centralise journaux et télémétrie sans restriction de volume. Il normalise ces flux hétérogènes pour relier les événements entre eux et construire une histoire cohérente. L’analyse comportementale, pilotée par le machine learning, remplace les signatures obsolètes en établissant un profil de référence pour chaque utilisateur. Toute déviation suspecte déclenche une alerte qualifiée, permettant de distinguer les comportements légitimes des actions malveillantes avec une précision statistique élevée.
La fonctionnalité de regroupement transforme la vie des analystes en consolidant des centaines de signaux faibles en un incident unique présenté sur une frise temporelle claire. Enfin, un assistant conversationnel basé sur l’IA générative permet d’interroger la base en langage naturel pour gagner un temps précieux. Il traduit les questions simples en requêtes techniques complexes, offrant des réponses synthétiques et visuelles qui accélèrent la prise de décision stratégique.
Le modèle économique repose sur la consommation de données
Les prix rompent avec les standards puisque Palo Alto facture la capacité de calcul et de stockage réelle plutôt que le nombre d’utilisateurs. Ce système de crédits cloud offre une flexibilité adaptée aux besoins évolutifs, bien que le ticket d’entrée reste élevé. L’investissement initial, incluant licences et migration, exige une validation budgétaire solide, mais l’analyse du coût total de possession révèle souvent des économies substantielles à long terme.
La suppression des serveurs physiques réduit la facture énergétique, tandis que la consolidation des outils permet de résilier de nombreux contrats tiers onéreux. Les gains de productivité des équipes, délestées des tâches répétitives, optimisent la rentabilité globale. Palo Alto propose par ailleurs des incitations financières pour conquérir de nouveaux clients stratégiques. Un seul incident cybernétique majeur évité suffit généralement à rentabiliser l’intégralité de la solution sur cinq ans.
La concurrence affute ses armes sur ce marché stratégique
Ce marché dense voit s’affronter des acteurs historiques et des géants du numérique. Splunk Enterprise reste une référence pour sa capacité légendaire à ingérer tout type de donnée, bien que sa complexité de gestion puisse rebuter les équipes réduites. De son côté, Microsoft Sentinel bouleverse le secteur grâce à son intégration native avec Office 365. Sa facilité de déploiement et sa puissance de frappe en intelligence artificielle séduisent massivement les directeurs informatiques pressés.
IBM QRadar conserve la confiance des grandes institutions bancaires grâce à sa robustesse éprouvée en matière de conformité et de corrélation complexe. Enfin, CrowdStrike Falcon LogScale mise sur la vitesse pure avec une architecture sans index, idéale pour les structures agiles nées dans le numérique. Chaque alternative possède ses atouts spécifiques, mais toutes tentent de répondre au besoin critique de modernisation des opérations face à l’offre unifiée de Palo Alto.
Cet article Connaissez-vous Palo Alto Cortex XSIAM La plateforme de sécurité qui pèse 100 milliards de dollars ? a été publié sur LEBIGDATA.FR.
-
Monday 15 December 2025 - 10:25
Avec une capitalisation boursière qui dépasse les dix milliards, SentinelOne s’impose comme une référence incontournable de la défense numérique autonome. Les organisations affrontent aujourd’hui des cyberattaques automatisées qui nécessitent une riposte instantanée sans délai humain. Je décrypte ici le fonctionnement technique et le modèle économique de cette solution de sécurité.
Qu’est-ce que SentinelOne ?
SentinelOne est avant tout une entreprise technologique qui a vu le jour en 2013 à Mountain View au cœur de la Silicon Valley. Ses fondateurs, dont l’actuel directeur Tomer Weingarten, souhaitaient combler les failles critiques des antivirus traditionnels. Ces anciens logiciels reposaient sur des signatures statiques inefficaces contre les menaces inconnues. Le groupe a réalisé une entrée remarquée à la Bourse de New York en 2021. Cette opération financière majeure a validé la pertinence de son approche face aux géants historiques du secteur. La société emploie désormais des milliers d’experts pour soutenir sa croissance mondiale exponentielle.
L’innovation centrale de l’éditeur réside dans l’intégration de l’intelligence directement sur la machine de l’utilisateur. Les solutions classiques analysaient autrefois les fichiers suspects via une connexion constante à un serveur distant. SentinelOne a inversé ce paradigme technique et place le moteur d’analyse au sein de l’agent local. Cette architecture décentralisée assure une protection continue même lorsque l’appareil perd sa connexion réseau. Les ordinateurs portables restent ainsi sécurisés lors des déplacements professionnels ou dans des zones blanches numériques.
Fournisseur de solutions autonomes pour détecter et neutraliser les menaces
Les analystes spécialisés classent SentinelOne parmi les leaders du Endpoint Protection Platform. Cette reconnaissance découle de ses résultats constants lors des évaluations techniques indépendantes. La technologie ne se contente seulement pas de signaler passivement les alertes aux équipes de sécurité. Le logiciel prend, en effet, des décisions autonomes pour neutraliser la menace informatique sans attendre une validation humaine. Cette capacité de réaction machine soulage considérablement les centres d’opérations de sécurité surchargés.
Le positionnement stratégique de la firme vise à unifier la détection et la réponse globale. On ne parle plus seulement d’antivirus mais de plateforme de détection étendue ou XDR. L’objectif consiste à collecter et corréler les données de sécurité de toute l’entreprise. Cette vision holistique brise les silos technologiques habituels entre les différents outils de défense.
Quelles sont les activités de SentinelOne ?
L’éditeur concentre ainsi ses efforts de développement sur sa structure unifiée baptisée Plateforme Singularity. Cette solution logicielle consolide la sécurité des terminaux, des identités et des applications cloud. L’agent unique s’installe sur les postes de travail Windows, macOS et les distributions Linux. Il consomme peu de ressources système pour ne pas ralentir le travail quotidien des collaborateurs. Le logiciel surveille également les conteneurs logiciels et les environnements virtualisés modernes.
La société a ensuite élargi son périmètre d’action par des acquisitions ciblées et stratégiques. Le rachat de la société Attivo Networks illustre cette volonté de diversification technique. Cette intégration ajoute une couche essentielle de protection des identités et de détection des leurres. Le système repère les tentatives de vol d’identifiants au sein du réseau d’entreprise. Les attaquants cherchent ces accès privilégiés pour se déplacer latéralement vers les serveurs critiques. La technologie déploie des pièges numériques pour confondre et ralentir les pirates informatiques.
Les marchés adressés incluent désormais la protection spécifique des charges de travail dans le cloud public. Les entreprises migrent massivement leurs données vers Amazon Web Services ou Google Cloud. SentinelOne sécurise ces environnements volatils où les serveurs virtuels apparaissent et disparaissent rapidement. L’agent s’adapte à cette dynamique pour garantir une visibilité totale sans angle mort. La couverture s’étend aussi aux appareils mobiles iOS et Android utilisés par les employés.
L’expansion internationale repose sur un vaste réseau de partenaires distributeurs et d’intégrateurs de services. La firme ne vend pas directement ses licences aux clients finaux dans la plupart des cas. Elle s’appuie sur des spécialistes régionaux capables d’accompagner les entreprises dans le déploiement. Cette stratégie indirecte accélère la pénétration des marchés européens et asiatiques très fragmentés. Des bureaux locaux assurent le support technique et commercial dans les principales capitales économiques.
Quelles sont les fonctionnalités proposées par la plateforme ?
Le moteur de protection utilise deux niveaux d’analyse distincts pour identifier les contenus malveillants. Une analyse statique examine d’abord la structure du fichier avant même son exécution sur le disque. Cette première barrière bloque les menaces connues et les variantes simples de virus. Une analyse comportementale dynamique prend ensuite le relais pour surveiller les actions du programme. L’agent détecte les comportements anormaux comme l’injection de code ou le chiffrement de fichiers.
La fonctionnalité phare nommée Technologie Storyline révolutionne le travail d’investigation des analystes de sécurité. Le système attribue un identifiant unique à chaque groupe de processus liés entre eux. Cette technologie trace automatiquement la généalogie complète d’une attaque depuis son point d’entrée initial. Les équipes techniques visualisent instantanément la chronologie exacte de l’incident sans recherches manuelles fastidieuses. Cette corrélation automatique transforme des milliers d’alertes disparates en un nombre réduit d’incidents qualifiés.
Une capacité unique de remédiation distingue cette solution de ses concurrents directs. L’agent utilise les clichés instantanés du système d’exploitation pour restaurer les fichiers endommagés. La fonctionnalité Rollback annule les modifications opérées par un ransomware en quelques secondes seulement. L’utilisateur retrouve ses documents intacts sans devoir réimager complètement sa machine de travail. Cette résilience opérationnelle minimise l’impact financier d’une cyberattaque réussie sur l’activité.
Enfin, la gestion centralisée s’effectue via une console d’administration hébergée dans le cloud ou sur site. Les administrateurs configurent les politiques de sécurité pour l’ensemble du parc informatique mondial. Ils déploient les mises à jour de l’agent de manière progressive et contrôlée. L’outil Ranger transforme chaque poste protégé en un scanner de réseau passif. Il détecte les appareils non gérés ou malveillants connectés au même réseau local.
Quels sont les prix pratiqués par SentinelOne ?
Le modèle tarifaire repose exclusivement sur un abonnement par terminal ou utilisateur. Les contrats s’étendent généralement sur une ou trois années avec un paiement annuel. Le coût unitaire diminue logiquement en fonction du volume total de licences acquises, pouvant faire varier la facture finale de 30 à 50% entre un petit volume et un déploiement massif.
Cette structure prévisible aide les directeurs financiers à planifier leurs budgets de sécurité informatique, qui oscillent souvent entre 50 € et 150 € par poste et par an selon le niveau de protection choisi. Il n’existe pas de frais cachés liés à l’infrastructure serveur ou au stockage. En tout cas, l’offre se décline en trois niveaux de service principaux pour s’adapter aux besoins variés.
Singularity Core
Ce niveau fournit les fonctions essentielles d’antivirus nouvelle génération et de contrôle. Il convient aux entreprises qui cherchent simplement à remplacer une solution antivirale obsolète. Le tarif de ce palier d’entrée reste agressif pour capter de nouveaux marchés, se situant généralement dans une fourchette de 40 € à 60 € par endpoint et par an. Cette version assure la défense fondamentale sans les options d’investigation complexes.
Singularity Control
Ce palier ajoute des fonctionnalités de contrôle des périphériques USB et du pare-feu. Il inclut aussi la gestion des vulnérabilités pour identifier les logiciels non mis à jour, pour un tarif moyen avoisinant les 70 € à 90 € par endpoint et par an. Le niveau supérieur, Singularity Complete, débloque l’ensemble des capacités de détection et réponse étendues (EDR/XDR). Ce forfait premium, qui donne accès à la rétention longue durée des données d’activité, représente souvent un investissement compris entre 110 € et 160 € par endpoint et par an hors très gros volumes. Les grandes organisations privilégient quasi systématiquement cette version pour ses capacités d’investigation poussées.
Des modules additionnels payants
Ces formules viennent enrichir la plateforme selon les besoins spécifiques du client. L’option Singularity Cloud facture la protection des serveurs virtuels (souvent à l’usage ou autour de 100 € – 200 € par instance serveur annuelle). Le service Vigilance propose une surveillance humaine continue 24 heures sur 24 (MDR). Des experts de l’éditeur analysent les alertes critiques à la place du client, un service qui ajoute généralement un surcoût de 50 € à 80 € supplémentaires par machine, ou une majoration de 40% à 60% du prix de la licence de base. Le coût total de possession s’avère compétitif face aux coûts de gestion des solutions traditionnelles.
Articles du même auteur :
Notion AI – Quand l’intelligence artificielle travaille à votre place
Semiconducteurs – Pourquoi le Qualcomm
Withings pee scanner – Votre analyseur d’urine connecté
Quelles sont les alternatives à SentinelOne ?
Le concurrent le plus direct et le plus féroce demeure l’américain CrowdStrike Falcon. Sa plateforme partage de nombreuses similitudes architecturales avec l’offre de SentinelOne. La différence principale réside dans la dépendance plus forte de CrowdStrike au cloud. Les comparatifs techniques placent régulièrement ces deux acteurs au coude à coude. Le choix se joue alors sur des critères financiers ou d’ergonomie de l’interface.
Le géant américain déploie également sa solution Microsoft Defender intégrée nativement au système Windows. Les entreprises avec des licences E5 bénéficient de cet outil sans surcoût apparent. Cette intégration native simplifie le déploiement et la gestion pour les environnements Microsoft purs. Cependant, la couverture des systèmes Linux ou macOS peut s’avérer moins performante. L’hétérogénéité du parc informatique pousse certains décideurs vers des solutions tierces spécialisées.
Les acteurs historiques comme Trend Micro ou McAfee ont modernisé leurs offres pour rivaliser. Ils proposent désormais des agents unifiés et des capacités d’analyse comportementale avancées. Leur base installée importante leur confère une inertie commerciale non négligeable sur le marché. Néanmoins, leur architecture traîne parfois le poids d’un héritage technique complexe et lourd. La transition vers le cloud reste un défi majeur pour ces éditeurs traditionnels.
D’autres challengers innovants comme Cybereason ou Carbon Black tentent de capturer des parts de marché. Palo Alto Networks intègre sa protection endpoint au sein d’une suite réseau globale nommée Cortex. Cette approche séduit les clients qui possèdent déjà les pare-feux de la même marque. Sophos vise efficacement le segment des petites et moyennes entreprises avec une offre simplifiée. La concurrence stimule l’innovation constante dans ce secteur technologique vital.
Cet article SentinelOne – Comprendre la plateforme de cybersécurité a été publié sur LEBIGDATA.FR.
-
Saturday 13 December 2025 - 23:05
C’est la question que je me suis posée il y a quelques semaines : comment est-il possible, via une licence Cloudflare gratuite, de récupérer les alertes de sécurité du pare-feu afin de les reporter vers la plateforme AbuseIPDB, qui centralise un très grand nombre d’incidents de sécurité ?
L’approche est assez proche de la technique que j’avais présentée dans un précédent article, basée sur Fail2ban et Portsentry.
En analysant plus en détail les API de Cloudflare, on constate qu’il existe de nombreuses fonctionnalités permettant de récupérer des événements ou des journaux (logs)… mais uniquement dans la version Enterprise du produit qui est payante.
Eurêka ! Après une bonne dizaine de minutes de recherche, quelques fausses pistes et pas mal de documentation parcourue, j’ai découvert qu’une API GraphQL était mise à disposition des développeurs pour récupérer précisément les données de leur choix. Bingo.
Développons un script Python pour extraire et analyser les données
Je me suis donc amusé à développer un script Python capable de :
- récupérer les données du pare-feu Cloudflare via une requête GraphQL ;
- analyser le nombre d’événements par adresse IP ;
- vérifier le statut de chaque IP sur AbuseIPDB ;
- et enfin dénoncer les IP malveillantes auprès d’AbuseIPDB, en s’appuyant sur les attaques détectées.
Le script totalise environ 700 lignes de code. La majorité a été générée à l’aide de GitHub Copilot et il s’utilise de la manière suivante :
python3 cloudflare-abuseipdb-report.py --api-token "xxxx-xxx" --zone-id "xxxxxx" --abuseipdb-key "xxxxxx" --reportLe token API à fournir est celui de Cloudflare. Il doit disposer des droits en lecture sur les journaux ainsi que sur les informations de la zone, afin que le script puisse interroger l’API GraphQL.
L’identifiant de zone correspond à votre site hébergé derrière Cloudflare. Vous pouvez le retrouver très facilement sur la page principale de votre zone dans l’interface Cloudflare.
Enfin, la clé AbuseIPDB est facultative. Elle permet toutefois d’analyser les IP détectées et de les dénoncer automatiquement auprès d’AbuseIPDB via l’option
--report.Deux autres options sont également disponibles et peuvent s’avérer très utiles si vous souhaitez intégrer ce script dans un traitement batch :
- --minutes : valeur par défaut à 1440 minutes (24 heures), qui correspond à la durée maximale supportée par l’API GraphQL en version gratuite.
- --limit : nombre maximal d’événements à retourner. Par défaut, la valeur est fixée à 1000 si ce paramètre n’est pas renseigné.
Le rapport d’analyse produit par le script
En lançant le script sans l’option
--report, vous obtiendrez un rapport d’analyse de la forme suivante :
Ce qui est particulièrement intéressant, c’est de constater que la quasi-totalité des adresses IP détectées sont déjà connues d’AbuseIPDB pour des activités malveillantes sur Internet. Le score AbuseIPDB atteint même 100 % pour la majorité d’entre elles.
Si vous ne souhaitez pas analyser les IP ni récupérer leur score AbuseIPDB, vous pouvez exécuter le script sans fournir de clé API AbuseIPDB. Vous obtiendrez alors un rapport plus léger, centré uniquement sur les événements Cloudflare :
Il serait aussi possible d'ajouter un appel à Shodan dans le script pour récupérer les caractéristiques du serveur à la source de l'attaque. Mais dans mon cas, je ne cherche pas à identifier les vulnérabilités des serveurs qui m'attaquent.
Dénonçons les vilains pirates auprès d’AbuseIPDB
Une fois la pertinence des attaques bloquées validée, il est temps de passer à l’étape suivante : la dénonciation auprès d’AbuseIPDB.
Le script est configuré pour utiliser les catégories AbuseIPDB suivantes :
- 15 : Hacking
- 21 : Web App Attack
Ces valeurs sont définies sous forme de constantes dans l’en-tête du script et peuvent bien entendu être modifiées selon vos besoins.
En ajoutant l’option
--report, le script dénoncera chacune des IP détectées, en envoyant à AbuseIPDB une synthèse claire et exploitable de l’attaque identifiée par Cloudflare. Le message envoyé est évidemment totalement personnalisable dans le code.
Lorsque l’option
--reportest activée, un fichier de log nomméreport.logest généré. Il contient l’ensemble des IP dénoncées et permet de conserver un historique complet des signalements effectués.Vous pouvez également consulter votre profil AbuseIPDB afin de visualiser la liste des dernières adresses IP que vous avez signalées.
Ordonnancer le script avec une tâche Cron
Maintenant que le script est pleinement fonctionnel, vous pouvez l’exécuter à intervalles réguliers directement depuis votre serveur, à l’aide d’une simple tâche Cron.
Je vous recommande une exécution une fois par heure ou une fois par jour, en fonction du trafic et de l’exposition de votre site Internet.
Pour cela, il suffit d’utiliser le fichier
cloudflare-abuseipdb-report.cronet de le copier dans le répertoire/etc/cron.d/afin d’automatiser la tâche de reporting.En conclusion
J’espère que ce petit script, développé au cours d’une soirée d’automne, vous sera utile. Vous serez sans doute surpris par le nombre d’adresses IP identifiées comme suspectes, en particulier si vous ajoutez des règles personnalisées au pare-feu Cloudflare, par exemple sur des URL de type
/wp-. Ces dernières sont en effet très prisées par les attaquants, car étroitement liées à WordPress.Vous avez des idées pour améliorer ce script ? N'hésitez pas à forker le script et à proposer des pull requests.
N’hésitez pas à passer sur le serveur Discord Geeek pour en discuter : le serveur est ouvert à tous les passionnés.
-
Thursday 11 December 2025 - 11:00
Avec une augmentation de 87 % des cyberattaques qui visent les environnements industriels en un an, la OT Security s’impose comme une urgence absolue. La convergence croissante entre les réseaux d’entreprise et les usines expose désormais nos infrastructures vitales à des menaces numériques dévastatrices.
Voyons comment une solution de sécurisaton des opérations aide à blinder vos installations de production contre ces nouveaux périls. Avant cela, ici vient l’instant ou je vous invite à vous abonner à notre chaîne YouTube pour plus de découverte en matière de cybersécurité.
Qu’est-ce que la sécurité OT ?
La Operational Technology désigne avant tout l’ensemble du matériel et des logiciels qui contrôlent les équipements physiques. Elle pilote, par exemple, les vannes, les pompes ou les robots sur les chaînes de montage. Contrairement à l’informatique de gestion, elle agit directement sur le monde réel. Une commande erronée peut entraîner des dégâts matériels ou humains immédiats. Une mauvaise instruction envoyée à une pompe industrielle peut, par exemple, provoquer une surpression et endommager tout un circuit hydraulique.
La sécurité opérationnelle se distingue nettement de la cybersécurité traditionnelle. Elle protège des processus physiques plutôt que des données immatérielles. Cette discipline englobe la protection des systèmes de contrôle industriel et des réseaux de surveillance. Sécuriser ces environnements exige donc une compréhension fine des contraintes de production.
Pour davantage de clarté, consultez notre Guide sur la cybersécurité : tout ce qu’il faut savoir s’y trouve déjà !
Bref, les infrastructures critiques comme l’énergie, l’eau ou les transports dépendent entièrement de ces technologies. Une défaillance à ce niveau paralyse des régions entières. La résilience de ces services essentiels repose sur une défense robuste des actifs opérationnels. Ainsi, les enjeux dépassent largement la simple perte financière.

OT vs IT : des priorités différentes
La sécurité informatique privilégie la confidentialité des données, alors que le monde opérationnel sacralise la disponibilité. Un arrêt de production coûte des millions et perturbe la chaîne logistique. La continuité de service dicte chaque décision en milieu industriel. L’intégrité des commandes envoyées aux machines vient en second lieu.
Une panne informatique au bureau gêne le travail administratif, mais un arrêt industriel engendre des risques physiques. Une chaudière surchauffée ou un bras robotique piraté menacent la sécurité des opérateurs. A l’ère de l’intelligence artificielle, les conséquences d’un incident OT peuvent s’avérer irréversibles pour l’environnement ou les personnes.
Les systèmes informatiques supportent redémarrages et mises à jour fréquentes. Les équipements industriels doivent fonctionner en continu pendant des décennies. Arrêter un haut fourneau pour un correctif logiciel reste inenvisageable. Cette intolérance aux interruptions complique considérablement l’application des correctifs de sécurité standards.
Cet univers s’appuie sur des composants spécifiques comme les Industrial Control Systems (ICS) et les systèmes SCADA. Les automates programmables industriels exécutent notamment les logiques de commande locales. Les interfaces homme-machine permettent, entre autres, aux opérateurs de superviser les processus. Ces dispositifs utilisent des protocoles de communication rarement chiffrés.
Principes clés de la sécurité OT
La sûreté de fonctionnement, ou Safety, prime sur toute autre considération en milieu industriel. Aucune mesure de cybersécurité ne doit entraver les mécanismes d’arrêt d’urgence. La protection numérique renforce donc la sécurité physique sans jamais la compromettre. Les solutions déployées doivent aussi respecter scrupuleusement les contraintes de sûreté.
La segmentation réseau constitue la pierre angulaire d’une architecture défensive efficace. Le Modèle Purdue recommande une séparation stricte entre les réseaux de gestion et les zones de production. Isoler les machines critiques empêche la propagation latérale d’un virus venu de la bureautique. Des pares-feux industriels filtrent les communications entre ces différentes couches.
L’authentification forte reste difficile à implémenter sur des équipements anciens mais demeure nécessaire. Le contrôle des accès doit se montrer granulaire pour chaque intervenant. L’utilisation de l’authentification multifacteur sécurise les accès à distance des télémainteneurs. Chaque connexion externe représente une porte d’entrée potentielle pour les attaquants.
Vous ne pouvez pas protéger ce que vous ignorez. Un inventaire exhaustif et automatisé des actifs connectés éclaire la surface d’attaque réelle. Cette cartographie inclut la version des firmwares et les configurations réseaux. Une visibilité totale facilite la détection rapide des équipements non autorisés.
Gestion des vulnérabilités et correctifs
La présence massive de Systèmes Hérités complique la tâche des responsables sécurité. De nombreuses usines tournent encore sous Windows XP ou des OS propriétaires obsolètes. Ces plateformes ne reçoivent plus de correctifs de sécurité officiels depuis longtemps. Leur remplacement intégral exige des investissements colossaux et un temps considérable.
L’application des correctifs, ou patching, nécessite une planification rigoureuse alignée sur les cycles de production. Les fenêtres de maintenance sont rares et extrêmement courtes. Une mise à jour ratée peut bloquer la production pendant plusieurs jours. Les équipes testent systématiquement les correctifs en pré-production avant tout déploiement.
Négliger les mises à jour expose l’entreprise à des failles connues et exploitables. Les attaquants scannent internet à la recherche de ces vulnérabilités non corrigées. Maintenir les systèmes à jour réduit drastiquement le risque de compromission par des logiciels malveillants communs. C’est une hygiène numérique de base indispensable.
Le Virtual Patching protège les systèmes vulnérables sans toucher au code source. Cette technique utilise des pare-feux pour bloquer les attaques qui ciblent des failles spécifiques. Elle offre un délai supplémentaire pour organiser une maintenance lourde. C’est une mesure compensatoire efficace pour les équipements critiques intouchables.
Surveillance et réponse aux incidents
La détection passive identifie donc les comportements anormaux sans perturber le trafic industriel. Les sondes analysent les trames réseaux pour repérer des commandes illégitimes. Une modification soudaine d’un paramètre critique déclenche une alerte immédiate. L’écoute silencieuse préserve l’intégrité des processus temps réel.
Les plans de réponse doivent s’adapter aux spécificités du matériel industriel. Isoler un automate infecté demande une procédure différente de celle d’un serveur web. Les équipes doivent savoir comment passer en mode manuel en toute sécurité. La restauration des sauvegardes inclut aussi bien les données que les configurations machines.
Les outils de monitoring spécialisés décodent les protocoles propriétaires comme Modbus ou Profinet. Ils traduisent les signaux techniques en alertes de sécurité compréhensibles. Ces solutions visualisent les flux de communication entre les automates. Elles repèrent instantanément l’apparition d’un nouvel appareil sur le réseau.
Enfin, une collaboration étroite avec le centre opérationnel de sécurité unifie la vision des menaces. Les analystes IT et les ingénieurs OT doivent partager un langage commun. La corrélation des événements aise à tracer une attaque complexe qui traversent les deux mondes. Cette synergie accélère la prise de décision en cas de crise. Pour aller plus loin, consulter notre dossier consacré aux métiers de la cybersécurité.
Sensibilisation et formation du personnel
Les tentatives de phishing ciblent spécifiquement les ingénieurs et techniciens qui disposent d’accès privilégiés. Un e-mail piégé peut servir de tête de pont vers le réseau industriel. Les attaquants exploitent la curiosité ou l’urgence pour tromper la vigilance humaine. La méconnaissance des risques numériques facilite l’intrusion initiale.
Instaurer une véritable Culture Cyber transforme chaque collaborateur en premier rempart défensif. La sécurité ne concerne pas uniquement les experts informatiques. Les opérateurs sur ligne doivent comprendre les risques liés à leurs outils quotidiens. La vigilance collective renforce la résilience globale de l’usine. Chaque action individuelle, même la plus simple, contribue à protéger l’ensemble de la chaîne de production.
Les programmes de formation doivent simuler des scénarios réalistes en environnement industriel. Apprendre à ne pas brancher une clé USB inconnue évite bien des désastres. Les sessions pratiques marquent davantage les esprits que les cours théoriques. La répétition régulière des messages ancre les bons réflexes.
Certaines entreprises organisent également des exercices de crise conjoints entre les équipes de production et la sécurité. Ces simulations testent la réactivité et la coordination des différents services. Elles révèlent les lacunes procédurales avant qu’un incident réel ne survienne. L’implication de la direction crédibilise ces démarches préventives.
Normes et cadres de référence
La norme IEC 62443 s’impose comme le standard international de référence pour la cybersécurité industrielle. Elle définit des exigences précises pour les fournisseurs et les exploitants. Ce cadre structure l’approche sécuritaire par niveaux de maturité et par zones. Il guide la conception de systèmes résilients dès l’origine.
Le guide NIST SP 800-82 fournit des recommandations détaillées pour sécuriser les systèmes de contrôle. Ce document américain fait autorité et inspire de nombreuses réglementations nationales. Il couvre l’ensemble du cycle de vie de la sécurité OT. Son application structure la gouvernance des risques technologiques.
L’organisation OWASP propose une liste des dix principales vulnérabilités spécifiques à l’internet des objets industriel. Ce classement aide les développeurs et intégrateurs à prioriser leurs efforts de sécurisation. Il pointe les faiblesses récurrentes comme les mots de passe par défaut. Consulter cette liste évite les erreurs de configuration grossières.
Le cadre MITRE ATT&CK pour ICS cartographie les tactiques et techniques des cybercriminels. Cette base de connaissances décrit comment les attaquants manipulent les processus industriels. Elle laisse tester l’efficacité des défenses face à des scénarios d’attaque connus. L’analyse des modes opératoires adverses affine la stratégie de détection.
Articles du même auteur :
SIEM – La pierre angulaire de la cybersécurité
Découvrez LangChain, le framework qui relie
Connaissez-vous x402 ? – Pourtant, vous devriez !
Découvrez Micron Tech – Géant de la mémoire numérique
Qui est Broadcom, l’entreprise sans laquelle votre
Le robot Neo est-il réellement le plus cool des humanoïdes
Cet article OT Security – Protéger les systèmes industriels et les infrastructures critiques a été publié sur LEBIGDATA.FR.
-
Tuesday 09 December 2025 - 16:00
C’est quoi le SIEM et pourquoi ce marché pèse carrément 6 milliards de dollars ? Vous allez tout comprendre après avoir lu ces quelques paragraphes. Alors, plongeons au cœur d’un univers où la cybersécurité s’impose comme un pilier incontournable, où chaque donnée devient un enjeu stratégique et chaque attaque un rappel de la fragilité numérique.
Qu’est-ce qu’un SIEM ?
Le terme désigne avant tout la Security Information and Event Management, ou gestion des informations et des événements de sécurité. Ce concept technologique fusionne donc deux domaines historiques distincts pour offrir une vue d’ensemble. D’une part, le Security Information Management (SIM) collecte et stocke les journaux d’activité à long terme. D’autre part, le Security Event Management (SEM) analyse ces flux en temps réel pour repérer les anomalies. La convergence de ces méthodes crée une solution hybride capable de traiter l’information instantanément.
Cette double approche autorise une réactivité supérieure face aux incidents de sécurité. Les entreprises n’ont pas d’autre choix que d’archiver des données brutes dans l’optique de les exploiter. Elles transforment ainsi ces archives numériques en renseignements exploitables pour protéger leur patrimoine informationnel. Le système agit tel un cerveau central au sein du centre opérationnel de sécurité (SOC).
Il ne faut pas confondre cet outil avec de simples agrégateurs de logs. Sa valeur ajoutée provient de l’intelligence contextuelle qu’il applique aux données ingérées. Il identifie des liens invisibles pour un opérateur humain entre des événements apparemment isolés. De fait, cette technologie représente aujourd’hui le socle technique de toute défense en profondeur. Pour davantage de clarté, je vous invite à consulter le dossier Cybersécurité et Big Data en entreprise : définition, enjeux.
Ce domaine représente avant tout un marché logiciel qui dépassent les 6 milliards de dollars. Il ne se résume pas à une théorie mais s’incarne via des outils spécialisés. Des géants comme Splunk, IBM QRadar ou Microsoft Sentinel dominent le marché des solutions SIEM. Ces éditeurs fournissent les plateformes techniques indispensables à la protection des données critiques. L’acronyme désigne ainsi une industrie concrète au service de la sécurité opérationnelle.
Le fonctionnement du SIEM
La première mission consiste tout d’abord à aspirer des données qui proviennent de multiples sources hétérogènes. Serveurs, routeurs ou applications métiers génèrent en continu des milliers de lignes de code. Le système centralise ces flux disparates vers un point unique de vérité.
Une fois les données brutes collectées, une étape cruciale de normalisation débute. Le logiciel traduit chaque journal dans un format standardisé et compréhensible pour le moteur d’analyse. Cette uniformisation rend possible la comparaison d’éléments techniques qui ne parlent pas le même langage. Ensuite, l’agrégation rassemble les événements similaires pour réduire le bruit numérique inutile.
Le cœur du réacteur s’active alors via le processus de corrélation des événements. Le moteur compare les activités observées à des règles de sécurité prédéfinies ou comportementales. Si une suite d’actions suspectes correspond à un scénario d’attaque connu, le mécanisme s’enclenche. L’analyse croisée détecte ainsi les signaux faibles dissimulés dans la masse.
Enfin, la solution génère une alerte qualifiée à destination des analystes de sécurité. Elle fournit le contexte nécessaire pour comprendre la nature et la gravité de l’incident. La réponse aux incidents peut alors démarrer rapidement, parfois de manière automatisée. Ce cycle continu assure une vigilance permanente sur l’ensemble du périmètre surveillé. Pour aller plus loin : Analyse de données : top 5 des algorithmes Big Data Analytics
Les objectifs et avantages de ce système de sécurité
L’objectif premier demeure la détection proactive des menaces avant l’apparition de dégâts irréversibles. Les équipes identifient les intrusions dès les premières étapes de la chaîne de cyberattaque. Cette rapidité d’exécution réduit drastiquement le temps de présence des attaquants sur le réseau.
Par ailleurs, l’outil procure une visibilité complète sur l’activité informatique de l’organisation. Rien ne doit échapper à la vigilance des administrateurs, du poste de travail au serveur critique. Cette transparence absolue aide à comprendre les flux de données et les interactions utilisateurs. Elle facilite grandement les investigations numériques après un incident avéré.
La gestion de la conformité réglementaire constitue un autre atout majeur pour les entreprises modernes. Les rapports automatiques prouvent le respect des normes comme le RGPD national ou PCI-DSS. Les auditeurs accèdent facilement aux preuves de contrôle et à l’historique des accès.
Enfin, la solution aide à la priorisation des incidents critiques selon leur impact réel. Les analystes ne perdent plus de temps sur des alertes mineures ou techniques. Ils concentrent leurs efforts sur les risques élevés qui requièrent une expertise humaine immédiate. L’efficacité opérationnelle des équipes de défense s’en trouve considérablement renforcée.
Les composants clés d’une architecture SIEM
Une architecture robuste repose d’abord sur la diversité et la qualité des sources de données. Les pare-feux réseaux, les antivirus et les systèmes de détection d’intrusion alimentent le système. Les endpoints, ou points terminaux, fournissent également des informations précieuses sur l’activité des utilisateurs. Sans ces capteurs répartis, l’outil resterait aveugle aux mouvements latéraux.
Le moteur de corrélation constitue l’intelligence logicielle centrale de la plateforme de sécurité. Il applique des algorithmes complexes pour lier des faits apparemment indépendants entre eux. Sa puissance de calcul détermine la capacité à détecter des attaques sophistiquées en temps réel. C’est ici que se joue la pertinence des alertes remontées.
Les tableaux de bord et les outils de reporting matérialisent les résultats pour les humains. Ces interfaces visuelles synthétisent l’état de santé de la sécurité à un instant T. Elles présentent des graphiques clairs, des indicateurs de performance et des listes d’alertes. Les décideurs s’appuient sur ces vues pour piloter la stratégie défensive.
L’automatisation et l’intelligence artificielle (IA) intègrent progressivement les architectures de nouvelle génération. Ces technologies assistent les opérateurs, trient les faux positifs ou suggèrent des remèdes. L’orchestration de la sécurité, ou SOAR, vient compléter le dispositif pour automatiser les ripostes.
Les cas d’utilisation concrets
La surveillance des menaces avancées persistantes (APT) justifie pleinement l’investissement dans ces solutions onéreuses. Ces attaques furtives tentent de contourner les défenses traditionnelles et restent discrètes sur de longues périodes. L’analyse comportementale repère ces déviations subtiles par rapport à la norme établie.
La détection des menaces internes préoccupe de plus en plus les directeurs des systèmes d’information. Un collaborateur malveillant ou négligent peut causer des fuites de données massives depuis l’intérieur. Le système signale notamment un téléchargement inhabituel de fichiers un dimanche soir. L’analyse des privilèges utilisateurs révèle les abus de droits d’accès.
La protection des environnements cloud nécessite une adaptation spécifique des règles de surveillance classiques. Les infrastructures hybrides multiplient les points d’entrée potentiels pour les cybercriminels. L’outil centralise les logs de plateformes comme Amazon Web Service ou Microsoft Azure pour unifier la vision. La sécurité ne s’arrête plus aux frontières physiques de l’entreprise.
Le support aux équipes du centre opérationnel de sécurité (SOC) reste l’usage quotidien principal. L’outil structure la journée de travail des analystes grâce à la hiérarchisation des tâches urgentes. Il fournit un historique complet pour mener des analyses forensiques après coup. Cette aide technologique pallie la pénurie chronique d’experts en cybersécurité.
Les solutions SIEM leaders en 2025
Le marché actuel voit s’affronter des géants historiques et des acteurs nés dans le nuage. Cisco Splunk maintient sa position dominante grâce à sa flexibilité et sa large base installée. Sa capacité à ingérer n’importe quel type de donnée reste une référence absolue. Les grandes entreprises privilégient cette robustesse pour leurs environnements complexes.
La solution IBM QRadar continue de séduire par ses capacités d’analyse cognitive avancées. Elle intègre nativement des fonctions d’intelligence artificielle pour accélérer les investigations. Son écosystème mature rassure les organisations en quête de stabilité à long terme.
L’ascension fulgurante de Microsoft Sentinel bouscule la hiérarchie établie ces dernières années. Son modèle natif cloud et son intégration parfaite à l’environnement Office 365 attirent massivement. La facturation à l’usage séduit les directeurs financiers soucieux de maîtriser les coûts opérationnels.
D’autres acteurs émergents comme Exabeam ou Securonix misent sur l’analyse comportementale utilisateurs (UEBA). Ils proposent des approches innovantes centrées sur l’identité plutôt que sur l’infrastructure pure. La concurrence stimule l’innovation technique au bénéfice de la protection des données.
Les défis et évolutions du SIEM
La gestion des volumes massifs de données représente le défi technique numéro un aujourd’hui. Les entreprises génèrent plusieurs pétaoctets de logs qu’il faut stocker et analyser rapidement. Les coûts de stockage explosent et obligent à des arbitrages difficiles sur la rétention. Le filtrage intelligent à la source devient une nécessité absolue.
La réduction de la fatigue d’alerte est vitale pour la santé mentale des analystes. Trop de faux positifs noient les équipes sous des notifications non pertinentes et stressantes. Les éditeurs travaillent à affiner la précision des règles de détection par défaut. Un outil mal configuré devient rapidement contre-productif, voire ignoré.
L’intégration du machine learning transforme la manière dont les incidents sont détectés et traités. Les algorithmes apprennent de l’historique pour prédire les futures attaques avec plus de justesse. L’autonomie des systèmes progresse vers une cybersécurité autogérée et plus résiliente.
Les tendances du marché mondial pointent vers une convergence entre sécurité, observabilité et données. Les silos tombent pour offrir une plateforme unifiée de gestion des risques numériques. L’avenir appartient aux solutions capables de comprendre le contexte métier au-delà de la technique.
Cet article SIEM – La pierre angulaire de la cybersécurité moderne a été publié sur LEBIGDATA.FR.
-
Friday 05 December 2025 - 11:33
 Selon une enquête de Cato Networks menée auprès de 600 responsables IT, la majorité des organisations utilisent des outils d’IA sans contrôle ni gouvernance. Une adoption informelle qui augmente les risques de sécurité, de conformité et d’exposition aux cybermenaces.
 Découvrez Le Brief de l'IT, la newsletter thématique gratuite d'Archimag dédiée aux professionnels des data, de l'IT, de la digitalisation et de la transformation numérique !
-
Thursday 04 December 2025 - 13:49
Le Conseil de l’Union Européenne a trouvé un compromis sur le très controversé règlement “Chat Control”. Officiellement, l’obligation de scanner les messages privés disparaît, au profit d’un dispositif plus nuancé centré sur la “mitigation des risques”. Officieusement, deux experts en cybersécurité, Renaud Ghia (Tixeo) et Achraf Hamid (Mailinblack), alertent sur un point commun : ce compromis, loin d’apaiser les inquiétudes, pourrait normaliser une surveillance préventive des communications et introduire une fragilité structurelle dans tout l’écosystème européen du chiffrement…
À l’heure où le chiffrement de bout en bout est devenu une ligne rouge stratégique pour les entreprises, les institutions et les citoyens, l’Europe semble accepter un mécanisme Chat Control qui, selon plusieurs spécialistes, « affaiblit par construction la sécurité qu’il prétend renforcer ». Décryptage.
Le compromis rassure… mais uniquement en apparence
Sur le papier, la suppression du scan obligatoire est présentée comme une victoire politique. Mais pour Renaud Ghia, président de Tixeo, ce soulagement est trompeur.

Il rappelle que « l’article 4 du texte renforce dans le même temps les exigences concernant la mise en place de mesures d’atténuation ». Or, ces obligations sont suffisamment floues pour permettre aux plateformes d’être incitées, voire contraintes, à analyser les messages avant leur chiffrement, même dans des services E2EE.
Le risque est double selon lui :
- « En supprimant les termes qui fâchent, le texte fait baisser la garde de l’opinion publique et des législateurs ».
- Les nouvelles exigences d’atténuation « pourront exposer les messages à des scans volontaires des plateformes, ce qui continue de représenter un danger réel pour la protection de la vie privée et le secret des communications professionnelles ».
Cet assouplissement politique produit donc un effet paradoxal : moins polémique dans la forme, mais potentiellement plus dangereux dans les mécanismes qu’il autorise.
De son côté, Achraf Hamid (Mailinblack) note que ce compromis crée surtout une inflexion politique, sans résoudre le problème initial :
« Même volontaires, les capacités de scan restent techniquement un système généralisable de surveillance. Le Conseil crée un devoir de mitigation qui normalise leur existence et facilitera demain leur extension à d’autres finalités. »
Le client-side scanning : une vulnérabilité structurelle pour le chiffrement
Le cœur du débat se joue ici. Le client-side scanning (CSS) consiste à analyser les contenus directement sur le terminal, avant chiffrement. Techniquement, cela contourne le principe même de l’E2EE : les messages ne sont jamais protégés à 100 % puisqu’ils doivent être ouverts en clair pour être analysés.
Renaud Ghia confirme : « Le chiffrement garantit que seuls l’émetteur et le destinataire peuvent accéder aux messages. Avec le client-side scanning, les messages en clair sont exposés au moment du scan, ce qui introduit une vulnérabilité et nuit de facto à la promesse de confidentialité du chiffrement de bout en bout. »

Pour Achraf Hamid, la situation est encore plus critique : intégrer un moteur d’analyse à chaque terminal revient à multiplier la surface d’attaque.
Il détaille plusieurs scénarios concrets :- Malware greffé au module de scan pour exfiltrer photos et messages avant chiffrement.
- Attaque supply-chain via les mises à jour du module de détection, offrant une porte dérobée à grande échelle.
- Manipulation ou empoisonnement des listes de signatures, permettant de classer comme illicites des documents politiques, sources journalistiques ou outils de sécurité.
- Censure ciblée en abusant de la base de détection.
Selon lui : « Ajouter un agent de scan systémique sur chaque terminal va à l’encontre d’un principe fondamental en cybersécurité : réduire au minimum les composants exposés. On fait exactement l’inverse. »
En somme : une mesure pensée pour lutter contre les crimes graves introduit une fragilité systémique pouvant être exploitée par des criminels, des groupes APT, ou même par des États.
Entreprises, OIV, institutions : les premières exposées
Si les citoyens sont directement concernés, les organisations — publiques comme privées — seront en première ligne.
Pour Tixeo, les acteurs les plus exposés seraient :- les institutions publiques,
- les entreprises critiques (santé, finance, défense),
- les organisations gouvernementales,
- et toutes les structures soumises à des régulations comme RGPD, NIS2, ou DORA.
Le risque est fortement amplifié par le BYOD : l’usage d’appareils personnels pour accéder aux environnements professionnels.
« Sur ces appareils hybrides, les plateformes visées par le scan pourraient exposer échanges internes, données stratégiques et propriété intellectuelle », prévient Renaud Ghia.
Pour les entreprises, il s’agit bien plus qu’un problème de confidentialité : c’est une perte de conformité réglementaire, et un risque direct pour la souveraineté des données.
“Volontaire”… mais potentiellement obligatoire dans les faits
L’un des passages les plus ambigus du compromis concerne les mesures d’atténuation imposées aux plateformes “à haut risque pour les mineurs”.
Sur le terrain, cela pourrait devenir une obligation déguisée. Renaud Ghia note : « La demande d’atténuation peut être interprétée comme une vraie contrainte. Les sanctions financières en cas de non-respect renforcent cette pression, sans exclure explicitement le client-side scanning. »
Autrement dit :
→ Les textes n’imposent pas directement le scan.
→ Mais ne pas le déployer pourrait être considéré comme un manquement.Le risque d’un basculement progressif vers une surveillance indirecte quasi-généralisée est donc bien réel.
Un risque de distorsion de concurrence en défaveur de l’Europe
Autre conséquence inattendue : un avantage concurrentiel pour les géants américains.
Achraf Hamid l’explique ainsi : « Les grandes plateformes US peuvent absorber le coût de conformité, influencer la standardisation des API de scan et les transformer en quasi-norme de marché. Les acteurs européens centrés sur la confidentialité, eux, pourraient être marginalisés. »
Des services comme Proton, Element, Threema ou Tuta ont déjà exprimé leurs inquiétudes. Certains évoquent même un possible retrait du marché européen si le texte allait au bout.
Ce que Renaud Ghia résume comme un risque de dépendance accrue aux GAFAM, alors même que l’Europe cherche à renforcer sa souveraineté numérique.
Selon lui : « Les entités critiques pourraient délaisser le marché européen, créant une défiance généralisée. »
Une efficacité contestée face aux criminels
L’un des paradoxes les plus frappants : le dispositif toucherait surtout les citoyens respectueux des lois, beaucoup moins les criminels.
Achraf Hamid est catégorique : « Les criminels utilisent déjà des outils sans traçage, des services auto-hébergés ou des canaux fermés. Ils échapperont à un scan standardisé. »
En revanche, la surveillance générerait :
- une masse de faux positifs,
- une charge d’analyse ingérable,
- une intrusion forte dans la vie privée des citoyens.
Un système coûteux, intrusif, mais inefficace contre les acteurs les plus dangereux.
Le rôle du Parlement européen dans la sauvegarde du chiffrement
Le Parlement dispose encore d’une marge de manœuvre importante. Selon Tixeo, il peut :
- bloquer l’adoption du texte,
- protéger explicitement le chiffrement de bout en bout,
- interdire le client-side scanning,
- limiter les ordres de détection à des cas ciblés et judiciairement encadrés.
Mais l’expert avertit : « Même un compromis acceptable mais ambigu pourrait ouvrir la voie à des mesures de contrôle élargies demain. » Le risque d’un glissement progressif reste omniprésent.
Quelle voie acceptable pour protéger sans affaiblir ?
Pour Mailinblack, une alternative existe, mais elle impose des lignes rouges très nettes :
- aucune obligation, ni incitation forte au scanning côté client,
- mesures ciblées et contrôlées judiciairement,
- transparence statistique,
- investissement dans les enquêtes spécialisées et la prévention plutôt que dans la surveillance algorithmique de masse,
- exploration de technologies réellement privacy-by-design (MPC, analyses locales décentralisées).
Pour Tixeo, la recommandation centrale est limpide : « Garantir absolument la préservation du chiffrement de bout en bout sans exception ni analyse préalable. Toute dérogation crée une faille structurelle. »
Conclusion : un compromis politique, un recul technique
Le compromis du Conseil ne met pas fin au projet Chat Control. Il en change simplement la forme, tout en conservant les mécanismes les plus contestés : le scan avant chiffrement, les obligations d’atténuation floues, et un cadre qui pourrait normaliser une surveillance préventive des communications privées.
Pour les deux experts, l’Europe s’aventure vers un modèle où la protection des mineurs se fait au prix d’une fragilité systémique du chiffrement… dans un contexte géopolitique où la cybersécurité devrait au contraire être renforcée, pas affaiblie.
La balle est désormais dans le camp du Parlement. Son prochain vote dira si l’Union européenne choisit la voie du chiffrement robuste… ou celle d’un modèle de surveillance préventive aux contours encore largement indéfinis.
Cet article Chat Control : deux experts nous alertent d’une grave menace pour la vie privée a été publié sur LEBIGDATA.FR.
- « En supprimant les termes qui fâchent, le texte fait baisser la garde de l’opinion publique et des législateurs ».
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596

Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596


Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596




Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596


Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
 Découvrez
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598