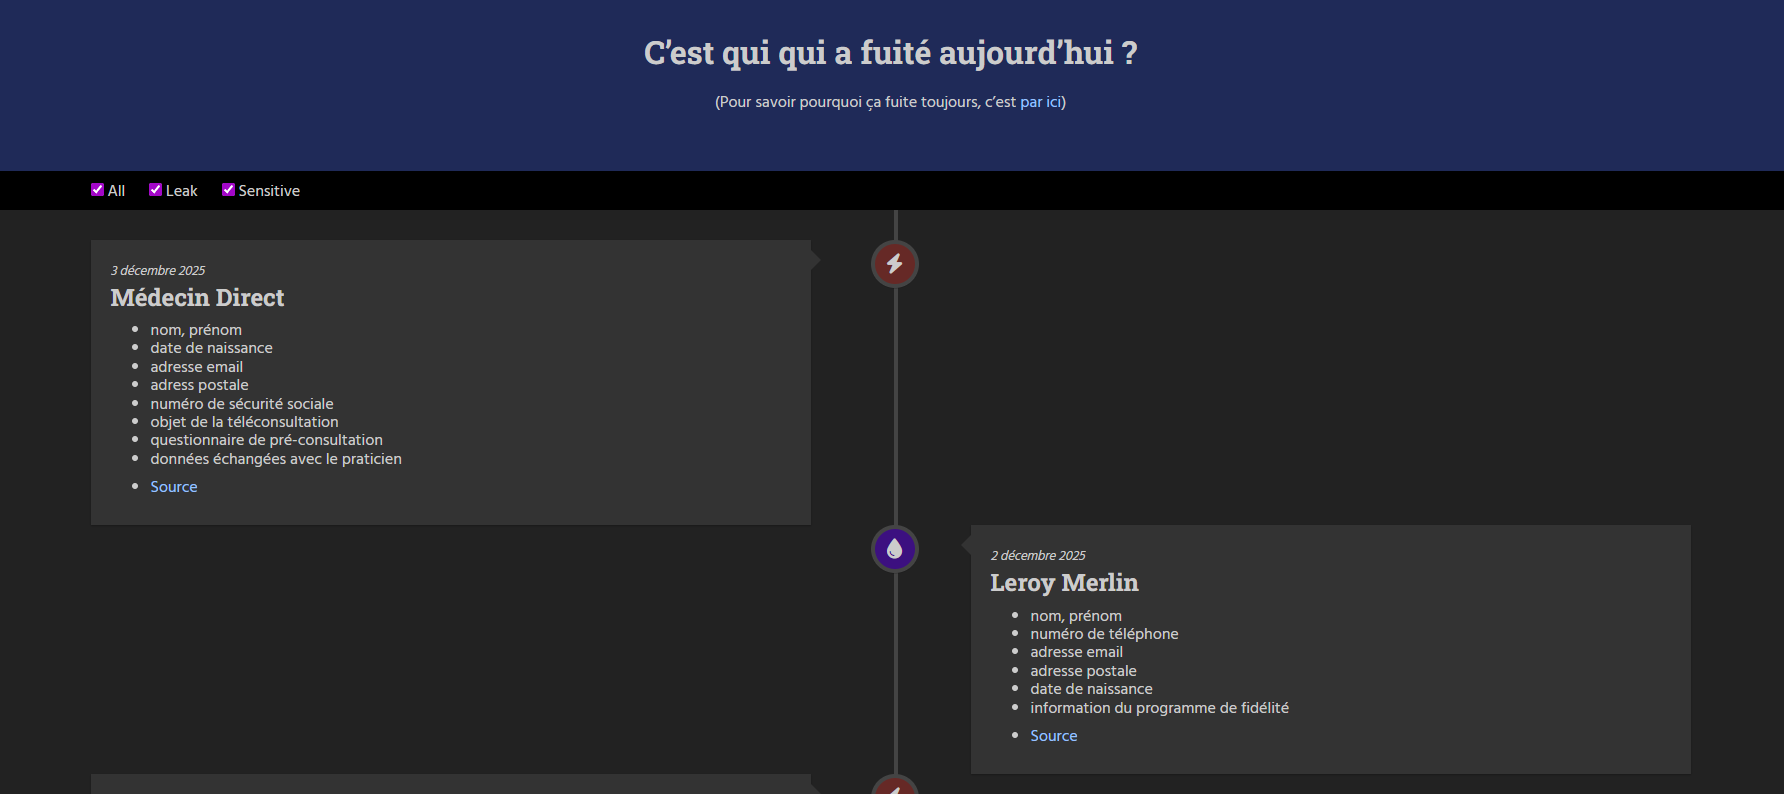
Les fuites de données se multiplient, mais l'information reste éparpillée. BonjourLaFuite change la donne en proposant une timeline factuelle et structurée des incidents en France.
Le Problème : Une Information Fragmentée
Entre communication tardive des entreprises, articles de presse dispersés et décisions de la CNIL, il est difficile d'avoir une vision claire des incidents de cybersécurité ayant entraîné le vol de données.
Pour un profil technique, comprendre son exposition réelle et identifier les prestataires récurrents dans les fuites est pourtant essentiel.
Pour répondre à cette problématique, le site BonjourLaFuite a été mis en ligne.
Une Timeline Factuelle
BonjourLaFuite se présente comme une timeline minimaliste : chaque ligne documente un incident avec les informations essentielles qui ont fuité.
Information
Détail
Organisation
Entreprise, collectivité ou prestataire concerné
Incident
Type d'attaque (ransomware, fuite, accès non autorisé)
Lien vers le communiqué officiel ou un article de presse
Important : C'est un outil de veille qui agrège des informations publiques. Il ne collecte aucune donnée personnelle des utilisateurs.
D'autres solutions de veille de fuites de données
Si vous suivez ce blog depuis plusieurs années, d'autres solutions de veille sont disponibles pour connaître la surface d'attaque de vos données personnelles : email, mot de passe, adresse, IBAN... Parmi ces solutions, il y a le module de surveillance du Dark Web de Google One, mais aussi le portail Have I Been Pwned, qui est devenu une référence en la matière et qui est d'ailleurs utilisé par le service d'OSINT Epios que je vous ai partagé il y a quelques jours.
Conclusion
Dans un écosystème où les fuites se succèdent à un rythme effréné, BonjourLaFuite offre une vision structurée et exploitable. Que vous gériez un SI ou cherchiez simplement à sécuriser vos comptes, cet outil vous permet de suivre l'actualité des fuites d'informations personnelles sur le Dark Web.
Le 26 novembre 2025, OpenAI a annoncé une fuite de données liée à un prestataire externe. Un fournisseur chargé de l’analyse d’activité. Il s’agit de Mixpanel, un acteur bien connu des équipes produit.
Le prestataire a exposé des données liées à l’usage de l’API. Ce qui n’est pas du tout une bonne nouvelle pour les professionnels qui utilisent le service. Le géant américain assure toutefois que vos discussions ChatGPT ne sont pas impactées et donc ne circulent pas sur le web.
C’est grave docteur ?
Les premières informations indiquent que les systèmes internes d’OpenAIsont intacts. Aucun échange, clé API ou paiement n’a fuité. La société tente donc de calmer les inquiétudes des utilisateurs classiques.
La fuite vient d’un incident sur l’outil de Mixpanel. Ce dernier, pour ceux qui ne le savent pas, étudie le comportement des internautes sur des services numériques. Il suit les clics et les parcours pour aider les équipes à comprendre l’usage réel.
Les profils touchés sont donc surtout des développeurs travaillant avec l’API. Leurs données professionnelles pourraient circuler entre de mauvaises mains. OpenAI précise néanmoins que seules des infos basiques sont concernées.
On trouve des noms, des e-mails et une localisation approximative. Le navigateur, le système utilisé et certains identifiants liés aux comptes API font aussi partie du lot.
Quelle mesure OpenAI a pris face à cette fuite de données ?
OpenAI confirme avoir retiré Mixpanel de son environnement de production. L’entreprise enquête encore avec son ancien prestataire pour comprendre ce qui a été exposé. Les organisations concernées recevront une notification directe.
Le risque principal touche les tentatives de phishing ciblées. Des pirates pourraient exploiter les données pour tromper des développeurs. Une vigilance accrue est donc recommandée.
OpenAI assure qu’aucune trace d’intrusion n’apparaît dans ses propres systèmes. Les équipes passent en revue l’ensemble de leurs fournisseurs. L’objectif est d’éviter un incident similaire à l’avenir.
Cette affaire rappelle que les chaînes techniques reposent sur de nombreux acteurs. Un maillon faible suffit à créer un souci pour des milliers d’utilisateurs. Les entreprises renforcent donc leurs audits externes.
Profitez de l'offre Bitdefender Total Security à -50 % et essayer le pendant 1 mois gratuitement ici https://bit.ly/4okhRQc
Aujourd’hui, on plonge dans ce que TikTok ne montre jamais dans ses pubs : les arnaques, les brouteurs, les usurpations, l’IA qui dérape, les pubs mensongères, le TikTok Shop qui tourne n’importe comment… et même des mecs qui vendent des “formations” pour arnaquer des gens en direct sur l’application.
Je vous montre comment ces escrocs opèrent, comment ils fabriquent leurs pièges, comment ils détournent des vidéos, et pourquoi TikTok devient un terrain de jeu parfait pour les scams et l’IA.
Entre manipulations, détournements, faux comptes, contenu douteux et pression à l’achat… on fait le tour complet de ce qui cloche sur TikTok en 2025.
Prenez deux minutes pour vérifier vos paramètres, vos enfants, vos proches… parce que ce qu’on voit ici, tout le monde peut y être exposé.
Ce cheval de Troie bancaire, baptisé Sturnus, intercepte en temps réel les messages sur WhatsApp et Signal des utilisateurs d’Android.
Sturnus, ce cheval de Troie bancaire Android, est capable d’infiltrer les applications de messagerie chiffrée les plus populaires. Ce logiciel malveillant surveille les communications confidentielles via des applications comme WhatsApp, Telegram et Signal. Il combine aussi le vol d’identifiants à un contrôle total de l’appareil. Pour ce faire, il capture le contenu directement sur l’écran une fois que le message a été déchiffré par l’application légitime.
Un cheval de Troie et espion
L’arsenal de Sturnus lui permet de dérober des identifiants bancaires. Il affiche de faux écrans de connexion convaincants qui imitent à la perfection les applications bancaires légitimes.
Au-delà du vol de données, ce trojan Android octroie aux hackers un contrôle à distance très étendu. Les opérateurs peuvent ainsi observer l’intégralité de l’activité de l’utilisateur et injecter du texte sans interaction physique de la victime.
Une fonctionnalité masque l’écran de l’appareil. Pendant ce temps, des transactions frauduleuses s’exécutent en arrière-plan, à l’insu de l’utilisateur.
L’analyse de cette opération suggère qu’elle se trouve actuellement en phase de développement ou de tests limités. Néanmoins, Sturnus est déjà configuré pour des attaques ciblées spécifiquement des institutions financières en Europe du Sud et centrale.
Même si le logiciel malveillant est en pré-déploiement, il est déjà pleinement fonctionnel. Son protocole de communication et sa compatibilité avec les appareils sont plus avancés que ceux des familles de logiciels malveillants plus établies.
Because Mobile Banking Malware Sturnus relies on Accessibility Service logging rather than network interception, the malware can read everything that appears on screen—including contacts, full conversation threads, and the content of incoming and outgoing messages—in real time.… pic.twitter.com/xWuf55JiMO
Pour exfiltrer les données, Sturnus s’appuie sur deux mécanismes étroitement intégrés. Le premier utilise des superpositions HTML. Tandis que le second se base sur l’enregistrement des frappes au clavier via le service d’accessibilité Android.
Son moteur de superposition gère un répertoire persistant de modèles de phishing. Ces modèles se trouvent dans le répertoire interne de l’application malveillante. Chaque fichier HTML correspond à une application bancaire ciblée.
Lorsqu’une superposition se déclenche, le logiciel malveillant lance une activité spécifique. Cette activité contient une WebView configurée. Un pont JavaScript intercepte et transmet directement au serveur de commande et de contrôle (C2) toutes les données saisies par la victime.
Une fois les informations volées, Sturnus désactive la superposition correspondante pour limiter les répétitions et réduire le risque d’éveiller les soupçons. Le malware prend également en charge une superposition de blocage plein écran qui masque leurs activités.
Le système complet d’enregistrement des frappes au clavier utilise, quant à lui, le service d’accessibilité Android. Il traite des événements clés comme la modification de texte ou le clic sur des éléments.
Ce système capture le texte saisi et suit les changements de focus. Il enregistre aussi les interactions avec l’interface utilisateur.
Mais son rôle principal est de surveiller l’arborescence de l’interface utilisateur en continu. Il envoie des journaux structurés décrivant tout ce qui est affiché à l’écran.
C’est cette même capacité qui permet le contrôle des applications de messagerie. Sturnus surveille l’application au premier plan. Il active automatiquement la collecte d’arborescence de l’interface utilisateur dès qu’une victime ouvre WhatsApp, Signal ou Telegram.
Puisqu’il exploite les journaux du service d’accessibilité, il lit en temps réel tout ce qui s’affiche à l’écran.
Le contrôle total et la persistance
Sturnus prend en charge les sessions à distance complètes. Les opérateurs peuvent interagir avec l’appareil de la victime grâce à deux techniques de capture d’écran complémentaires.
La méthode principale s’appuie sur le système de capture d’écran. Une méthode de secours utilise des captures d’écran basées sur l’accessibilité.
Les données d’écran sont encodées et transmises. Le malware confie la gestion de la session à une bibliothèque native qui implémente le protocole VNC RFB.
En parallèle du flux visuel, Sturnus expose une seconde couche de contrôle. Elle se base sur les informations d’interface utilisateur issues de l’accessibilité.
Au lieu d’images, elle transmet des descriptions structurées de chaque élément. Cela permet aux attaquants de cartographier l’écran et d’effectuer des actions précises.
Pour garantir sa persistance, Sturnus obtient et défend activement les privilèges d’administrateur de l’appareil. Ces privilèges lui permettent de surveiller les changements de mot de passe et l’activité de l’écran de verrouillage.
Ils lui permettent de verrouiller l’appareil à distance. Surtout, ils rendent sa suppression extrêmement difficile. Dès que l’utilisateur accède à des écrans de paramètres sensibles, le logiciel malveillant détecte la tentative. Il quitte alors automatiquement la page pour interrompre l’utilisateur.
En complément, Sturnus assure une surveillance étendue de l’environnement. Douze récepteurs de diffusion internes et un processus de vérification de sécurité suivent l’activité du système.
Ils surveillent l’état de l’alimentation, les changements de carte SIM et l’installation d’applications. Le système signale immédiatement toute modification aux opérateurs.
Ce trojan Android collecte des informations sur les capteurs, le réseau et l’inventaire des applications. Grâce à cette boucle de rétroaction, Sturnus peut éviter la détection et rester opérationnel, même dans des environnements d’analyse.
At the end of 2024, as part of the drafting work for Innovation and Foresight Report No. 10, ‘Our Data After Us’, the LINC launched a survey with Harris Interactive – Toluna to explore how French people relate to post-mortem data.
TeamGroup présente le T-Create Expert P35S, un SSD portable qui intègre un véritable bouton mécanique d’autodestruction physique.
TeamGroup vient de concrétiser un gadget hollywoodien. Le T-Create Expert P35S, un SSD portable qui intègre un mécanisme d’autodestruction physique activé par un simple bouton. Connecté via USB-C, ce disque efface irrémédiablement ses puces NAND en quelques secondes, laissant zéro trace récupérable.
Un SSD pour les missions impossibles
Le T-Create Expert P35S mesure à peine 8,9 cm de long et pèse 42 grammes, idéal pour les déplacements. Son boîtier screwless adopte une construction monobloc en aluminium anodisé, résistante aux chocs quotidiens sans compromettre l’élégance.
Au cœur du dispositif trône un port USB 3.2 Gen 2, garantissant des vitesses de lecture et d’écriture jusqu’à 1 000 Mo/s. Cela équivaut à transférer un fichier de 10 Go en moins de 20 secondes.
Le dispositif SSD d’autodestruction est compatible nativement avec Windows 7 et supérieurs, macOS 10.5 et plus, ainsi que certains appareils Android via USB-C. Le câble USB-C inclus mesure 30 cm, facilitant les connexions mobiles.
Les capacités disponibles couvrent un spectre large : 256 Go, 512 Go, 1To et 2To. TeamGroup utilise de la mémoire flash 3D TLC de haute densité, certifiée pour une endurance de 600 à 1 200 TBW (terabytes written) selon le modèle.
En outre, un système S.M.A.R.T. intégré monitore en temps réel la santé du disque. Cerise sur le gâteau, le circuit de destruction des données de ce SSD possède même deux brevets : M662727 à Taïwan et JP3252646U au Japon.
Ce système combine deux modes : un effacement logiciel rapide pour les tests, et une destruction physique irréversible pour les urgences.
Une bombe à retardement… sans le glamour explosif
Le mécanisme d’autodestruction du SSD possède un petit interrupteur à deux positions sur le côté. La première exige une force modérée – comme pour ouvrir un briquet– pour révéler un voyant rouge clignotant.
Cela active un mode veille, où le disque émet un bip discret pour confirmer la préparation. Puis, poussez plus fort – huit newtons supplémentaires – et le circuit s’enclenche.
Une surtension contrôlée, calibrée à 12 volts, cible alors précisément les circuits intégrés des puces NAND.
En 5 à 10 secondes, les transistors se grillent, les interconnexions fondent partiellement. Enfin, les cellules mémoire deviennent un amas de silicium inerte.
Contrairement aux effacements logiciels comme ATA Secure Erase, cette autodestruction matérielle garantit un « zéro résidu ». Des tests indépendants par des labs comme ceux de l’ANSSI (Agence nationale de la sécurité des systèmes d’information) le confirment. Aucune donnée n’émerge après analyse spectrométrique.
Le processus persiste même si vous débranchez le câble ; une batterie tampon interne de 100 mAh assure la finalisation. Pas de fumée ni d’étincelles visibles – TeamGroup a opté pour la discrétion, évitant les démonstrations théâtrales du P250Q antérieur.
Ce mécanisme cache aussi une ingénierie pointue. Le bouton intègre un capteur haptique à double amortissement, réduisant les faux positifs de 99,9 % lors de chutes ou de vibrations.
Des LED multiétages – vert pour inactif, orange pour préparation, rouge pour destruction en cours – guident l’utilisateur sans écran. Une fois lancé, un verrou électronique empêche toute interruption, aligné sur les standards NIST SP 800-88 pour la sanitisation de médias.
Le palmarès NordPass 2025 des mots de passe de Franceles plus nuls est là, et c’est le grand bêtisier de la sécurité en ligne qui ne s’arrête jamais. Malgré toutes les mises en garde des pros, on dirait qu’on aime toujours jouer avec le feu quand il s’agit de protéger nos données.
Chaque année, l’équipe de NordPass (les experts de Nord Security) va fouiller dans les fuites de données et le dark web pour nous pondre ce classement honteux. Leur dernière analyse couvre la période de septembre 2024 à septembre 2025. Ainsi, celle-ci nous confirme que la plupart des gens, des ados aux grands-parents en France, choisissent encore des mots de passe incroyablement faciles à deviner.
Quels sont les pires mots de passe en France cette année ?
Bon, je commence par la France. La médaille d’or de la paresse revient à admin ! Suivi de près par les classiques 123456 et password. On a aussi quelques spécificités bien de chez nous. Comme les mots de passe azerty, poisson et même gazeuses qui traînent dans le top.
Au niveau mondial, les 123456 et password ne bougent pas. Mais, on voit plus de caractères spéciaux cette année (plus de 32 mots de passe du Top 200 en ont). Mais attention, le « @ » est souvent là pour créer un truc bidon comme Admin@123. Comme le dit Karolis Arbaciauskas de NordPass, un simple symbole ne vous donne qu’une impression de sécurité. Les outils des pirates s’adaptent super vite à ces faux mots de passe compliqués.
Vous pensiez que la nouvelle génération était plus futée ? Erreur ! Karolis Arbaciauskas nous dit aussi que « les habitudes en matière de mots de passe des jeunes de 18 ans sont similaires à celles des personnes de 80 ans ». Les jeunes font exactement les mêmes bêtises que leurs aînés en utilisant des suites de chiffres débiles. La seule mini-différence, c’est qu’ils remplacent parfois les vieux prénoms par des références ou des mots d’argot.
Malgré tous les efforts pour nous éduquer sur la cybersécurité, on progresse très lentement. Et ça, c’est le drame, car environ 80 % des fuites de données viennent de mots de passe faibles ou réutilisés. Les pirates le savent et continuent d’attaquer sans se gêner.
Je vous conseille donc de vous débarrasser de ces mots de passe honteux illico. La solution, c’est d’utiliser une chaîne vraiment complexe et unique, avec douze caractères minimum. Laissez un générateur de codes s’en charger et stockez tout dans un bon gestionnaire de mot de passe.
Protégez vous avec NordVPN et son abonnement plus ici : https://nordvpn.com/sandoz
Marcus Hutchins, c’est le jeune hacker qui a stoppé WannaCry, l’un des ransomwares les plus destructeurs de notre génération. En quelques heures, il a mis fin à une cyberattaque mondiale… depuis sa chambre.
Tout le monde le présente alors comme un héros.
Mais quelques semaines plus tard, son passé le rattrape : un vieux malware, de mauvaises fréquentations, des décisions prises trop jeune… et le FBI qui débarque.
Son histoire, c’est celle d’un passionné qui bascule du mauvais côté, puis qui trouve une forme de rédemption avant d’être ramené brutalement à ses erreurs.
Un parcours aussi fascinant que tragique, qui montre que personne n’est à l’abri de son passé.
🔥 Apprise, l’application de Rayhan dont je parle dans la vidéo :
• iPhone (App Store) — https://apps.apple.com/fr/app/apprise/id6749451397
• Android (Google Play) — https://play.google.com/store/apps/details?id=fr.weballo.apprise&hl=fr
Facilitons la vie des hackers en utilisant les mots de passe les plus simples et les communs ! C'est un peu le sentiment de l'étude publiée par NordPass. En France, le top 20 des mots de passe les plus utilisés est :
admin
123456
password
azerty
123456789
12345678
azertyuiop
azerty123
final9999
12345
41166
Password
Azerty123
poisson
motdepasse
1234567890
gazeuses
12345678910
111111
canabis
En France, « admin » reste le mot de passe le plus courant, suivi de près par « 123456 » et « password ». Naturellement, les utilisateurs français sont aussi adeptes de combinaisons francophones, avec « azerty », « motdepasse » ou même « poisson » figurant parmi les 15 premières places. Cette combinaison de séquences prévisibles et de termes locaux reflète un mélange typiquement français de pragmatisme et de personnalité. Les chercheurs notent que même si la sensibilisation au numérique augmente, de nombreux utilisateurs continuent de privilégier la familiarité à la sécurité.
Des chercheurs en sécurité ont découvert une faille béante dans WhatsApp exposant plus de 3 milliards d'utilisateurs de l'application, en dévoilant leurs numéros de téléphone et même leurs noms. Meta la connaissait depuis des années…
One year after its publication, the Mapping of Health Data Warehouses (EDS in French) has been updated. This update concerns the EDS database, but also includes a more technical change (a change of tool and map background).
Un Malware IA se cache dans un système infecté et n'est pas visible dans le gestionnaire des tâches. Comment donc le repérer et l'arrêter ? ⏬ Cliquez ci-dessous pour en savoir plus ⏬.
Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1
▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂
✅Plus d'infos sur les malwares IA ► https://cloud.google.com/blog/topics/threat-intelligence/threat-actor-usage-of-ai-tools?hl=fr
✅ MOOC Cybersécurité 100% GRATUIT avec certificat ► https://cyberini.com/cours/mooc-cybersecurite/
👨🎓 FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) ► https://cyberini.com/catalogue-formation/
▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂
Les virus ou "malwares" dotés d'Intelligence artificielle deviennent de plus en plus doués pour se cacher sur un système en rendant leur code polymorphique et capable de réagir à la volée selon l'environnement dans lequel ils se trouvent. Voici un exemple SIMULÉ et non totalement réaliste d'un tel malware qu'on pourrait rencontrer dans le futur et comment réussir à le trouver.
🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !
▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂
📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
📲 X : https://x.com/LeBlogDuHacker
📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com
▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂
👨💻 Michel KARTNER est à l'origine de Cyberini et Le Blog Du Hacker. Consultant cyber reconverti en formateur cybersécurité indépendant, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.
Pajemploi, un service géré par l'Urssaf, a été victime d'une cyberattaque. Les données personnelles de plus d'1,2 million de salariés d'employeurs particuliers ont été compromises, dont les numéros de sécurité sociale.
Votre téléphone a un comportement étrange et inhabituel ? Attention, car certains signes indiquent que votre mobile a été piraté et que des hackers vous espionnent pour vous dépouiller. Ne les négligez surtout pas !
Faux investissements: https://youtu.be/_8XtLT-tod0Phishing: https://youtu.be/p1ZdsWDFnJQFraude sentimentale: https://youtu.be/VinI8Cnq3aMConseils de la rentrée 2025: https://youtu.be/0daC05LtI8EFormations sur Safeonweb: https://surfersanssoucis.safeonweb.be
The CNIL's 10th Innovation and Foresight Report explores the uses and challenges of post-mortem data, from death to digital immortality, from data management, accounts and data transmission to new offerings from “deadbots”, conversational agents trained on the data of deceased individuals.
Une nouvelle preuve des faiblesses de sécurité des objets connectés. Un réseau de voleurs a été démantelé. Il ciblait les voitures haut de gamme. Jusque-là, rien de nouveau. Là où l'affaire devient intéressant : les voleurs utilisaient des enceintes connectées pour déverrouiller les voitures. L'enceinte connectée en Bluetooth était hackée et modifiée pour pouvoir hacker les signaux des clés d'une voiture et permettre une ouverture facile et son démarrage. Le tout sans effraction visible.
L'électronique de l'enceinte était remplacée par un microcontrôleur dédié avec un logiciel adapté et une carte pour gérer le protocole CAN (en émission-reception) utilisé dans le monde automobile. Et il était même possible de connecter l'enceinte modifiée directement à l'électronique de la voiture. Comme tous les éléments d'une voiture sont connectés entre eux, ils sont visibles via le diagnostic interne de la voiture utilisant le protocole CAN. Et une fois que le hacker accède au port de diagnostic de la voiture et à CAN, c'est open bar.
Cette attaque est complexe car il faut préparer le logiciel d'attaque pour la voiture ciblée et savoir utiliser ce genre de matériel électronique et il faut se déplacer avec un ordinateur, l'enceinte, les câbles nécessaires.
"L'Unité nationale cyber de l'UNPJ a permis le démantèlement de réseaux criminels qui vendaient des enceintes connectées, destinées à faciliter le vol de véhicules. Le général Hervé Pétry explique un mécanisme relativement simple permettant de prendre possession des voitures." explique le site de l'UNPJ. Nous avons des individus qui concevaient et vendaient ce type de dispositif sur les cinq continents », souligne le général, assurant que ce « phénomène prend de plus en plus d'ampleur ». « Il dépasse maintenant les systèmes de vol mécanique de véhicules », explique-t-il.
On a tous ce collègue (ou ce client) qui parle de “crypter un fichier” avec assurance. Et, avouons-le, on l’a tous dit au moins une fois sans trop se poser de questions. Pourtant, derrière ce petit mot se cache une vraie querelle de langage entre puristes, techos et dictionnaires. Heureusement, chiffrer.info est là pour remettre un peu d’ordre — et beaucoup d’ironie — dans tout ça.
Un mot qui a hacké la langue française
Le verbe “crypter” fait grincer des dents depuis des décennies. Jugé longtemps comme un anglicisme mal déguisé (issu de to encrypt), il a pourtant infiltré peu à peu notre vocabulaire, au point de finir… dans le dictionnaire.
Petit retour en arrière :
🧮 Avant 2000 : “Crypter” est un mot banni par les linguistes et les informaticiens puristes. Le mot correct est “chiffrer”. Point.
💻 Années 2000 : avec la TNT et les fameuses “chaînes cryptées”, le mot explose dans les médias. Il devient familier, voire incontournable.
🏛️ Aujourd’hui : l’Académie française le tolère... du bout des lèvres. Elle continue de recommander l’usage du verbe chiffrer, plus précis techniquement et historiquement.
💡 À retenir
Crypter signifie étymologiquement “rendre secret” (comme dans cryptographie), mais dans le domaine technique français, chiffrer est le terme approprié pour désigner l’action de transformer une information en une donnée illisible sans clé.
Chiffrer.info, le justicier lexical
Le site chiffrer.info milite pour la réhabilitation (ou plutôt la survie) du mot chiffrer dans nos usages numériques. Un site tout simple, presque absurde… et donc indispensable.
Le ton est volontairement décalé, façon combat perdu d’avance : on vous explique avec humour pourquoi crypter n’est pas (tout à fait) correct, et pourquoi chiffrer reste le bon choix, même si tout le monde fait semblant de l’oublier.
Chaque terme a un sens !
Derrière ce débat de mots se cache une vraie question de précision technique. En sécurité informatique, les termes ont un sens, et les confondre peut prêter à confusion :
Crypter : terme flou, à éviter ...
Chiffrer : transformer des données en contenu illisible sans clé.
Déchiffrer : rendre lisible une donnée chiffrée.
Coder : encoder une information dans un autre format (souvent sans clé).
Cacher (stéganographie) : dissimuler une information, sans la chiffrer.
Même combat pour “le Wi-Fi”
Ce type de croisade linguistique n’est pas isolé. Le site lawifi.fr mène une bataille similaire pour rappeler que le Wi-Fi est masculin : “le Wi-Fi”, et non “la Wi-Fi”. Là encore, la cause semble perdue face à l’usage généralisé, mais c’est justement ce qui rend le combat sympathique.
En conclusion
Même si “crypter” est désormais accepté dans les dictionnaires, il reste un peu l’équivalent du jogging porté au bureau : toléré, mais pas recommandé. Pour les puristes et les passionnés de cybersécurité, chiffrer reste le mot juste.
Et si vous avez encore des doutes, faites un tour sur chiffrer.info. Vous pouvez aussi partager ce site via votre messagerie quand vos collègues utilisent le verbe "crypter" en réunion.
Un an après sa publication, la Cartographie des entrepôts de données de santé (EDS) est mise à jour. Cette actualisation concerne la base de données des EDS, mais aussi pour un changement plus technique (changement d’outil et de fond de carte).
Une vulnérabilité sévère a été découverte dans React Native : la CVE-2025-11953. Elle permet d'exécution du code distant. Cette faille se fait via un package compromis : @react-native-community/cli. Ce paquet est téléchargé 2 millions de fois par semaine ! La faille permet à un hacker non autorisé d'envoyer des commandes au système depuis une machine ayant le package compromis.
"La vulnérabilité a été identifiée dans un package appartenant au projet plus vaste React Native Community CLI, largement adopté par les développeurs. Cette CLI, un ensemble d’outils en ligne de commande, facilite la création d’applications mobiles avec React Native. La faille CVE-2025-11953 permet à des attaquants non authentifiés présents sur le même réseau d’exécuter à distance des commandes arbitraires du système d’exploitation sur la machine d’un développeur, dès lors que le serveur de développement de la CLI est actif. Ce risque est aggravé par une seconde vulnérabilité, également répertoriée sous la CVE-2025-11953, qui expose le serveur de développement aux attaques en provenance de réseaux externes, rendant ainsi la première faille particulièrement critique." explique l'annonce faite par les équipes de JFrog. La vulnérabilité est présente dans les versions 4.8.0 à 20.0.0 alpha 2.
Comment atténuer la vulnérabilité CVE-2025-11953 ?
Mettre à jour @react-native-community/cli-server-api vers la version 20.0.0, qui inclut un correctif pour CVE-2025-11953, dans chacun de vos projets React Native. Il s’agit de la solution recommandée.
Mettre à jour @react-native-community/cli-plugin vers la version 20.0.0, afin de s’assurer que le serveur de développement ne se lie pas par défaut à des interfaces réseau externes.
The LINC is publishing the proceedings of the autumn school co-organized by the CNIL and the EHESS. This is the first major scientific event since the signing of an agreement between the two institutions.
For Issue No. 10 of the IP report, “Our data after us”, the LINC analyzed the user experience (UX) of major digital services to understand how people are enabled to manage and configure their post-mortem data settings.
Le LINC publie les actes de l'école d'automne co-organisée par la CNIL et l'EHESS. Il s'agit du premier événement scientifique d'ampleur depuis la signature d'une convention entre les deux institutions.
La CVE-2025-62518 concerne une vulnérabilité découverte dans la librairie TAR, plus exactement dans astral-tokio-tar et les différents forks. Elle sert à créer et à lire les archives au format tar. La faille porte le surnom de TARmageddon. Une analyse a été publiée par Edera. Elle est utilisé dans Rust. Une vulnérabilité a été repérée dans les versions antérieures à la 0.5.6. Les mécanismes de parsing sont en cause. Le parsing ne se fait pas correctement à cause d'un problème dans le header PAWS/ustar et qui écrase des fichiers par des fichiers malveillants. Cette faille concerne tous les forks de la librairie.Elle permet une exécution de codes distants non autorisés.
Cette faille profite d'une désynchronisation des mécanismes de traitement permettant aux hackersd'écraser les fichiers sains par leurs propres fichiers. Edera propose un patch. Mais il faut que la librarie et tous les forks soient rapidement corrigés ou que les développeurs mettent à la jour les dépendances.
Suite à une alerte sur les réseaux sociaux pointant un problème technique, les clients des 27 banques du groupe Banque populaire-Caisse d'Épargne ont craint que des pirates n'aient trouvé le moyen de pirater leurs mots de passe. Voici ce qu'il en est.
Après six ans de bataille judiciaire, l’entreprise israélienne voit sa sanction allégée en appel, mais elle a reçu une injonction permanente de ne plus cibler les utilisateurs de la messagerie.
Pour le Mois de la Cybersécurité, profitez de –50 % sur toutes les solutions Bitdefender, dont Premium Security ici : http://bit.ly/4qubht0
Vous pouvez aussi tester Bitdefender Total Security gratuitement pendant 30 jours juste ici : http://bit.ly/42JmVWy
Cette enquête part d’un simple signalement reçu sur mon site monbrouteur.com. Un abonné m’écrit pour me dire qu’il s’est fait arnaquer de 5000 € en essayant d’acheter une chaîne YouTube à plus d’1,6 million d’abonnés.
Au début, je pensais à une arnaque classique… jusqu’à ce que je découvre que le vendeur était un YouTubeur suivi par plus de 22 millions de personnes sur ses différentes chaînes et comptes.
Derrière ses vidéos de foot virales, se cache en réalité un réseau d’arnaques bien organisé : fausses boutiques, fausses ventes de chaînes…
L'éditeur F5 a subi une attaque complexe et hautement sophistiquée dixit The Register. Conséquence : le vol de codes sources et des détails de bugs ont été récupérés par les hackers.
F5 a présenté ainsi l'attaque : "En août 2025, nous avons appris qu'un acteur malveillant étatique hautement sophistiqué maintenait un accès permanent et durable à certains systèmes F5 et y téléchargeait des fichiers. Ces systèmes comprenaient notre environnement de développement de produits BIG-IP et nos plateformes de gestion des connaissances techniques. Nous avons pris des mesures d'envergure pour contenir l'acteur malveillant. Depuis le début de ces opérations, nous n'avons constaté aucune nouvelle activité non autorisée et nous estimons que nos efforts de confinement ont été fructueux.
Suite à cet incident, nous prenons des mesures proactives pour protéger nos clients et renforcer la sécurité de nos environnements d'entreprise et de nos produits. Nous avons fait appel à CrowdStrike, Mandiant et d'autres experts en cybersécurité de premier plan pour soutenir ces travaux, et nous collaborons activement avec les forces de l'ordre et nos partenaires gouvernementaux."
Mi-octobre, F5 confirmait :
- l'extradiction de données de l'environnement BIG-IP et des données liées au travail interne : ces fichiers contenaient les codes sources et des informations de vulnérabilités
- pas de mise en évidence d'un hack du CRM interne
- pas de mise en évidence d'un hack du chaîne de développement
- pas de mise en évidence d'un hack du NGNIX déployé en interne
L'attaque pourrait venir d'un Etat ou d'un groupe de hackers lié à un Etat au regard de la complexité de l'attaque. La découverte de l'attaque a eu lieu en août et l'enquête a rapidement mis en évidence le vol de codes sources, durant plusieurs semaines.
L'éditeur demande aux utilisateurs de déployer sans délai les dernières mises à jour pour minimiser les risques. Ces correctifs ont été réalisés après l'attaque.
Quels risques pour les prochains mois ? Difficile de le savoir. Si les hackers peuvent analyser le code et trouver des failles, ce n'est pas pour autant que des backdoors peuvent être installées ou exploitées. Il faudra surveiller les bulletins de sécurités de F5 des prochains mois. Cette attaque prouve une nouvelle fois que personne n'est à l'abri.
Le 10ème cahier Innovation et Prospective de la CNIL explore les usages et enjeux des données post mortem, de la mort à l’immortalité numérique, depuis la gestion des données, des comptes et la transmission des données jusqu’aux nouvelles offres d’agents conversationnels entrainés sur les données des défunts.
En fin d’année 2024 et dans le cadre des travaux de rédaction du Cahier IP n°10 « Nos données après nous », le LINC a lancé une enquête avec Harris Interactive – Toluna afin d’explorer les relations des Français aux données post-mortem.
Pour le cahier IP n°10 « Nos données après nous », le LINC a analysé l’expérience utilisateur (UX) de grands services numériques afin de comprendre les possibilités données aux personnes pour le paramétrage des données postmortem.
On l'avait oublié mais Edge embarque une compatibilité avec les anciens Internet Explorer, grâce au mode IE. Microsoft a décidé de rendre son activation plus difficile suite à plusieurs attaques de type zero day, exploitant des failles du moteur JavaScript, Chakra. sans le dire ouvertement, les vulnérabilités semblent importantes pour que l'éditeur fournit qu'un minimum de détails ! Par le mode IA, les hackeurs ont pu accéder au reste du navigateur et à compromettre le terminal. Si IE a pris fin en 2002, ce mode garantit le support legacy des sites estampillés IE.
Depuis quelques mois, ce mode IE semble poser des nouveaux soucis de sécurité. Du spoofing avait été détecté en août dernier. Les récents zero-day ont été doublés d'une élévation de droits.
Sans retirer le mode IE, Microsoft a décidé de rendre moins simple l'activité du mode en cachant l'option dans les paramètres...
Si vous n'avez pas besoin de cette fonctionnalité : désactivez l'IE mode
Dans sa dernière étude, Global Cybersecurity Skills Gap Rapport, Fortinet se focalise sur le manque de compétences en cybersécurité dans les équipes et les entreprises. Plusieurs éléments sont mis en avant par cette étude :
Les entreprises font de plus en plus appel à l’IA pour renforcer leur posture en sécurité et corriger leurs faiblesses dans ce domaine. Elles reconnaissent néanmoins que l’IA peut également être utilisée contre elles, pour élaborer des cyberattaques nouvelles ou améliorées. Ce constat est d’autant plus préoccupant que les compétences en IA demeurent insuffisantes au sein des équipes.
Le manque de sensibilisation et de formation à la cybersécurité restent les principales causes des incidents de sécurité.
Même si la cybersécurité est devenue une priorité pour les dirigeants d’entreprise, ceux-ci présentent généralement des connaissances limitées dans ce domaine.
Les entreprises privilégient des professionnels de la sécurité disposant de certifications.
L'augmentation des incidents met sous pression les entreprises et les équipes. Il y a le manque de compétences mais aussi le manque de gestion des piles techniques pour mettre en jour les composants logiciels, patcher, les systèmes, etc.
Le rapport de Fortinet met en avant l'IA et comment elle peut aider :
Les technologies de sécurité optimisées par IA ont largement été adoptées. 97 % des entreprises interrogées utilisent déjà ou prévoient de déployer des solutions de cybersécurité basées sur l'IA, avec la détection et la prévention des menaces comme principal cas d’usage.
L'IA peut contribuer à alléger la charge de travail des équipes de sécurité en sous-effectif. Dans un contexte de déficit de compétences, 87 % des professionnels de la cybersécurité perçoivent l'IA comme un levier d’amélioration de leur efficacité, et non comme un substitut à leur rôle.
Si l'IA peut aider les équipes de sécurité, celles-ci manquent d’une expertise pour exploiter pleinement le potentiel de l’IA. Une majorité des personnes interrogées (80 %) affirment que l'IA est un levier d’efficacité pour les équipes informatiques et de sécurité hyper-sollicitées. Cependant, près de la moitié (48 %) des décideurs informatiques identifient le manque de collaborateurs disposant d’une expertise suffisante en matière d’IA comme le principal frein à un déploiement réussi. 79 % des entreprises ayant subi 9 cyberattaques ou plus en 2024 disposaient déjà d’outils d'IA, ce qui suggère que l’adoption de l’IA doit aller de pair avec une expertise solide.
Une vulnérabilité de criticité moyenne a été publiée : CVE-2025-8291. La faille explique que le module ne fait pas une vérification du ZIP64 End of Central Directory. Ce problème de vérification peut induire en erreur à la création d'une archive ZIP.
"La correction conserve ce comportement, mais vérifie que le décalage spécifié dans l'enregistrement du localisateur ZIP64 EOCD correspond à la valeur attendue." précise la CVE à jour.
The brain and nervous system have become a new frontier for what are known as “neurotechnologies.” Initially confined to the medical sector, applications are now being developed in a wide variety of private sector and commercial fields. This article provides a definition of these neurotechnologies and an overview of the types and contexts of use for “neurodata”.
The last frontier of privacy, the brain and nervous system are a testing ground for the collection and processing of a particular type of data, neurodata, for uses that go far beyond the field of health. The use of this data raises new ethical and legal issues and sparks debate on how to approach it.
Discord a à son tour été victime d'un piratage par le biais d'un de ses prestataires. L'accident a abouti à la fuite de données personnelles très sensibles, dont des numéros de cartes bancaires et des copies de pièces d'identité.
Apprendre à coder n'est pas seulement suivre sa passion, c'est quelque chose qui devrait être obligatoire en informatique. Mais comment bien s'y prendre ? ⏬ Cliquez ci-dessous pour en savoir plus ⏬.
Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1
▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂
✅ Les exemples de Prompt pour Chat GPT ► https://cyberini.com/EXEMPLES_DE_PROMPTS.txt
✅ Le site pour obtenir votre plan d'apprentissage complet ► http://bit.ly/4nvvPiG
✅ Le site pour pratiquer avec des outils et systèmes sans rien installer + guide IA en Français ► http://bit.ly/4gTGFNd
✅ MOOC Cybersécurité 100% GRATUIT avec certificat ► https://cyberini.com/cours/mooc-cybersecurite/
👨💻 TOUT APPRENDRE sur le HACKING et LA PROGRAMMATION PYTHON avec + de 80h de cours vidéo ► https://cyberini.com/pack-cours-cyberini/ (Mises à jour, Support, QCM/Exercices inclus).
▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂
Par quel langage commencer ? quels sont les meilleurs langages de programmation ? Ces questions vous sont obligatoirement passées par la tête... et pourtant elles ne sont pas celles par lesquelles vous devez commencer votre apprentissage. Nous voyons dans cette vidéo quelle question vous devez vous poser avant tout et comment bien apprendre et progresser sans risque d'échec.
🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !
▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂
📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
📲 X : https://x.com/LeBlogDuHacker
📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com
▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂
👨💻 Michel KARTNER est à l'origine de Cyberini et Le Blog Du Hacker. Consultant cyber reconverti en formateur cybersécurité indépendant, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.