-
Friday 04 December 2020 - 23:19

Vous cherchez un moyen pour éduquer vos enfants sur le bon usage réseaux sociaux ? L'école des Réseaux Sociaux est un projet européen à but non lucratif opéré par eduPad en partenariat avec European Schoolnet qui a comme objectif d'aider nos enfants à mieux comprendre les principaux risques qui se cachent derrières ces réseaux.
Le concept de l'école des réseaux sociaux est assez simple, un chatbot capable de prendre l'identité de différents personnages virtuels échange avec votre enfant sous forme de messagerie interposée. En fonction des bonnes et des mauvaises décisions prises par votre enfant, des explications lui permettront de mieux comprendre les risques et de gagner des cartes virtuelles dès que les concepts sont compris.
Le projet l’École des Réseaux Sociaux est lauréat du Google.org Impact Challenge 2019 pour rendre l’internet plus sûr pour tout le monde

La plateforme ne milite pas pour l'interdiction de l'usage de ces réseaux, mais pour une éducation positive sur l'usage de ces outils.
Le site dispose aussi de nombreux modules de formation téléchargeables pour les parents et les enseignants.
Je vous invite à aller faire un tour sur le site et à en parler aux enseignants et parents qui peuvent être à la recherche de fiches éducatives sur le sujet.
L'école des Réseaux Sociaux est une belle initiative qui mérite d'être connue !
-
Sunday 29 November 2020 - 18:52
Les cartes à puces sont utilisées partout : cartes bleues, téléphones, transports… N E O S i A M / Shutterstock Une solution pour protéger son argent contre le vol est de le mettre dans un coffre-fort, basé sur la solidité du coffre et du mécanisme de protection, par exemple un cadenas et une clé. Vous ouvrirez le coffre… si vous avez la bonne clé.
En informatique, un cryptosystème est l’équivalent du coffre-fort : basé sur la solidité d’un mécanisme de protection dit « cryptographique » et la connaissance d’une donnée particulière que l’on appelle également « clé ». Ce système sert à protéger des données stockées ou échangées, par exemple des informations d’identité, bancaires ou empreinte digitale.
Lorsqu’on essaie de déchiffrer un message en cachette parce qu’on ne connaît pas la clé, on fait de la « cryptanalyse » : c’est la manière utilisée pour mettre en défaut un cryptosystème, c’est-à-dire de l’attaquer.
Comment marche une carte à puce ?
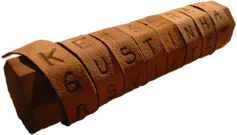
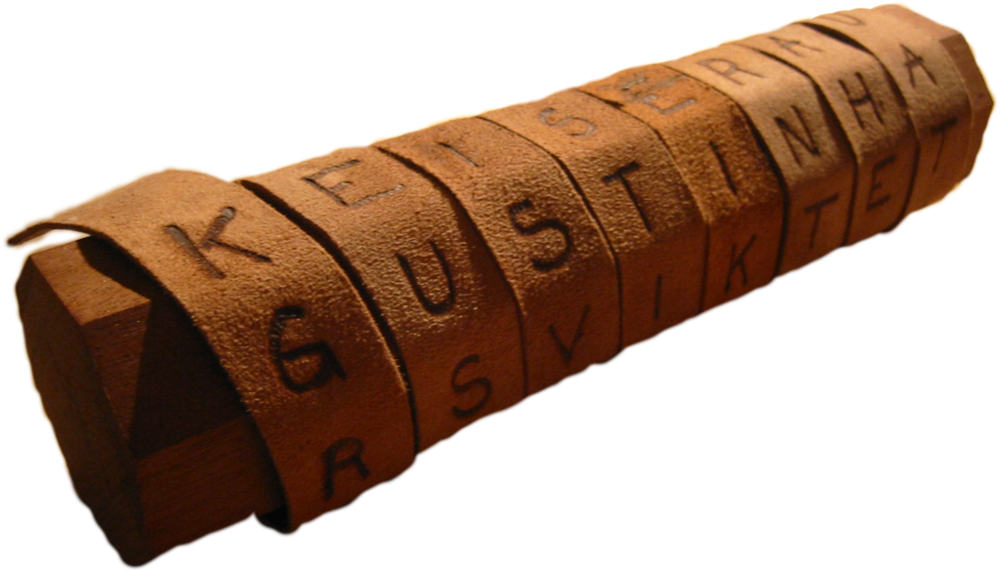
Une scytale : le message chiffré est inscrit sur une bandelette de papier, il faut un bâton de diamètre adéquat pour le déchiffrer. Luringen/Wikimedia, CC BY-SA Les premiers mécanismes cryptographiques que l’on connaît remontent à l’Antiquité. Ces mécanismes visaient à garantir la confidentialité des messages échangés en temps de guerre : pour éviter qu’un adversaire ne les lise, ceux-ci étaient préalablement chiffrés. À cette époque, le chiffrement et le déchiffrement pouvaient être effectués « à la main » par une personne possédant l’information secrète et la clé pour la déchiffrer. Pour les cryptosystèmes les plus anciens, la clé pouvait être par exemple un bâton du bon diamètre, la « scytale »,
ou un simple code secret, comme le chiffre « pigpen » des francs-maçons.
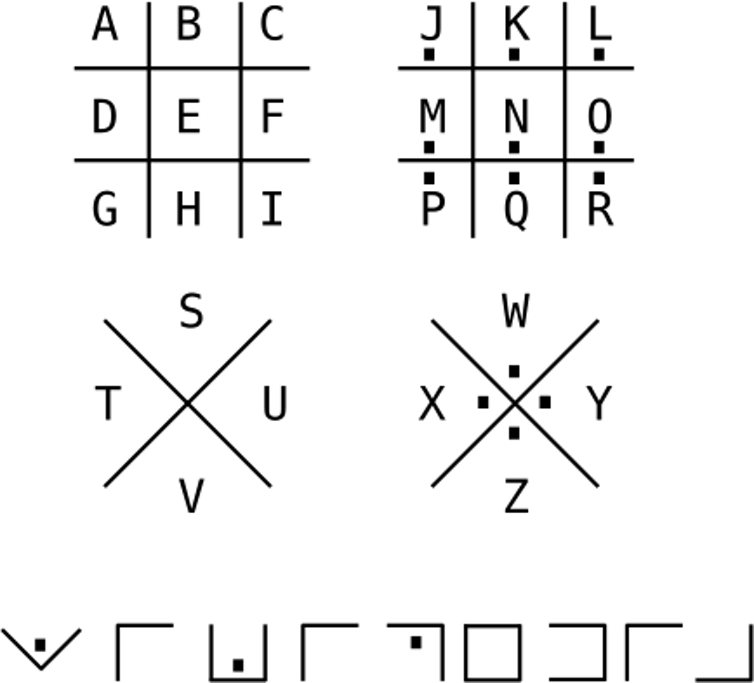
Grille de chiffrement « pigpen », avec le code correspondant à « wikipedia » en bas. Dake/Wikimedia L’histoire des codes secrets a beaucoup évolué au fil du temps, et de nos jours le chiffrement d’un message ne se fait plus « à la main », mais nécessite la puissance de calcul des ordinateurs et sa fiabilité est assurée par des principes mathématiques prouvés. Les clés secrètes sont devenues des séquences de plusieurs centaines, voire milliers de bits… c’est-à-dire un nombre de plus de mille chiffres.
L’évolution de la cryptographie a également permis de répondre à d’autres besoins de nos temps modernes : la confidentialité permet d’assurer que l’information ne soit pas divulguée, l’intégrité permet d’assurer qu’elle n’est pas modifiée, l’authentification permet d’assurer que la communication s’effectue avec la bonne personne ou le bon système et la non-répudiation empêche de nier le fait d’avoir bien été l’auteur d’un certain message.
Par exemple, lorsque nous effectuons un achat dans une boutique, nous souhaitons autoriser une transaction du bon montant, de notre compte vers celui du bon marchand, tout en gardant inaccessibles nos informations privées. Le marchand lui, souhaite être payé par le bon client, et ne souhaite pas que quelques minutes plus tard le client puisse nier d’avoir effectivement payé. La carte bancaire qui effectue des communications chiffrées avec le terminal du marchand joue un rôle important dans l’affaire, permettant de garantir une bonne partie de ces besoins.
La carte à puce, grâce à sa mémoire interne et sa capacité de calcul autonome, peut être en effet utilisée comme cryptosystème. Elle peut stocker des clés, ainsi que toute sorte de donnée électronique, et, une fois connectée à un terminal qui l’alimente en énergie, elle a la capacité d’effectuer des calculs cryptographiques.
C’est en réalité un petit ordinateur intégré dans une puce de quelques millimètres carrés. C’est pour cela qu’on l’appelle « système embarqué ».
Des failles dans le coffre-fort
Malgré tout, cela n’est pas toujours suffisant. Posséder un bon coffre-fort n’a pas d’intérêt, si sa combinaison traîne sur un papier posé à côté ou si la clé du cadenas est juste glissée sous le paillasson.
Il peut aussi exister des failles dans un cryptosystème si tout n’a pas été bien pensé. Afin d’assurer la confiance dans leur produit, les développeurs de cartes à puce demandent un certificat auprès d’un organisme de confiance. L’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) est le schéma de certification étatique français, mais il existe aussi des schémas dans d’autres pays, ainsi que des schémas privés. Le certificat est attribué au développeur sur la base d’un rapport technique d’évaluation.
Le développeur s’adresse donc à un laboratoire comme le nôtre, le le CESTI du CEA-Leti situé à Grenoble, constitué d’une équipe d’experts aux compétences complémentaires – les « évaluateurs » – qui va plancher sur la sécurité du système embarqué dans son ensemble, afin de vérifier que tout a bien été pensé et qu’aucune faille n’existe. Aujourd’hui, les systèmes embarqués sont présents dans beaucoup d’applications, telles que les clés de voiture, les badges d’accès ou les cartes de transport, mais seules les cartes à puce ayant un certificat de bon niveau sont susceptibles d’être utilisées dans des marchés à haut risque, par exemple les cartes bancaires ou les passeports électroniques. Les évaluateurs s’assurent aussi que le produit est conforme aux spécifications et que le système n’a pas de faille de conception : cela revient à s’assurer que le métal du coffre-fort a la bonne épaisseur et que la combinaison est assez complexe par exemple.
Quelles stratégies pour attaquer un cryptosystème ?
Mais ce n’est pas tout. La fiabilité dépend aussi de l’environnement du cryptosystème. Posséder un bon coffre-fort n’a pas d’intérêt, si un attaquant près du coffre est capable de faire exploser la porte à l’aide de dynamite, ou d’écouter les sons émis par la gâchette de la serrure avec un stéthoscope. Il faudrait soit garantir que le coffre-fort est bien enfermé et inaccessible, soit montrer qu’il peut résister à toutes les attaques d’un adversaire déterminé et très inventif.
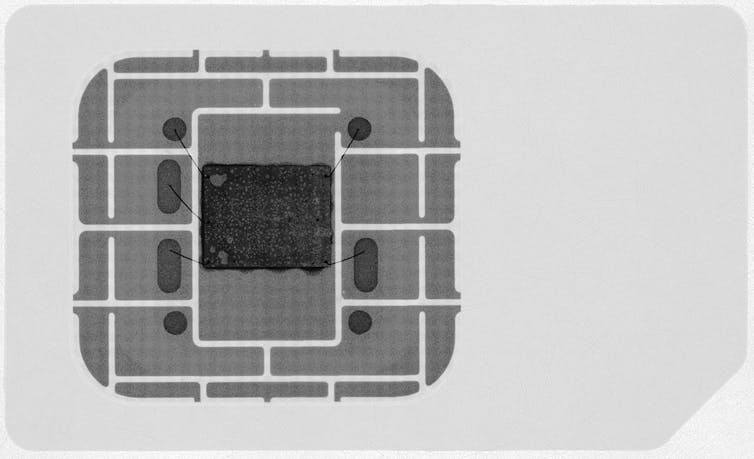
Une carte SIM vue aux rayons X. Joerns/Wikimedia, CC BY-SA Dans le cas d’un système embarqué tel que la carte à puce, il est difficile de s’assurer de son caractère inatteignable. En effet, tout le monde a dans sa poche une carte bancaire, une carte vitale ou un passeport. Une carte à puce même bien protégée est un objet qui circule dans un monde potentiellement hostile, où un attaquant peut décider d’« exploser sa carte » ou d’« écouter les sons émis par la puce ». Un pirate moderne utilisera plutôt un laser pour perturber le bon fonctionnement de la puce et obtenir des effets non appropriés, tandis que la mesure du courant de consommation via un oscilloscope remplacera avantageusement le stéthoscope. Avec un peu de finesse, ces techniques peuvent s’avérer payantes.
Les attaques connues sur les cartes à puce sont classées en deux catégories : les attaques logicielles, où l’adversaire utilise les bogues du système, et les attaques physiques, par perturbation ou par observation, où il a la possibilité d’agir sur l’environnement du système.
Imaginons par exemple qu’une carte bancaire vérifie que le code PIN saisi par un utilisateur soit correct : interrompre cette vérification grâce à un faisceau lumineux (le fameux laser), qui va perturber la puce au bon moment, peut faire accepter par la carte n’importe quel PIN. C’est une attaque « par perturbation ».
Un peu plus discrète, une attaque « par observation » va par exemple consister à mesurer le temps de réaction de la puce lorsqu’elle vérifie le fameux PIN : imaginons que la vérification s’arrête quand le premier chiffre du PIN saisi est faux (pas la peine de vérifier les chiffres suivants !), elle mettra alors plus de temps si seul le dernier chiffre est faux. Le temps de réponse aidera l’attaquant à trouver le bon PIN.
Dans le même esprit d’« observation », la consommation de puissance d’une puce peut être mesurée à l’aide d’un oscilloscope pendant qu’elle effectue un calcul cryptographique complexe : la puce consomme plus ou moins selon la nature du calcul qui est exécuté. Lorsque ce calcul utilise des morceaux de clé, la consommation varie suivant les valeurs de ces morceaux qu’on peut donc deviner en observant la consommation.
En tant qu’évaluatrices de la sécurité d’une carte à puce, nous nous mettons dans la peau d’un hypothétique attaquant et nous tentons d’imaginer toutes les façons d’accéder au cryptosystème et de le mettre en défaut.

The authors do not work for, consult, own shares in or receive funding from any company or organisation that would benefit from this article, and have disclosed no relevant affiliations beyond their academic appointment.
-
Saturday 14 November 2020 - 14:57
Je vous avais partagé dans un précédent article la disponibilité de 4 éditions gratuites de Misc, Linux Magazine, Hackable, Linux Pratique par les éditions Diamond.
Cette fois, c'est au Virus Informatique de distribuer sous licence de libre diffusion la version 44 de son journal suite à la faillite de son ancien éditeur et au succès de son financement collaboratif sur Ulule.
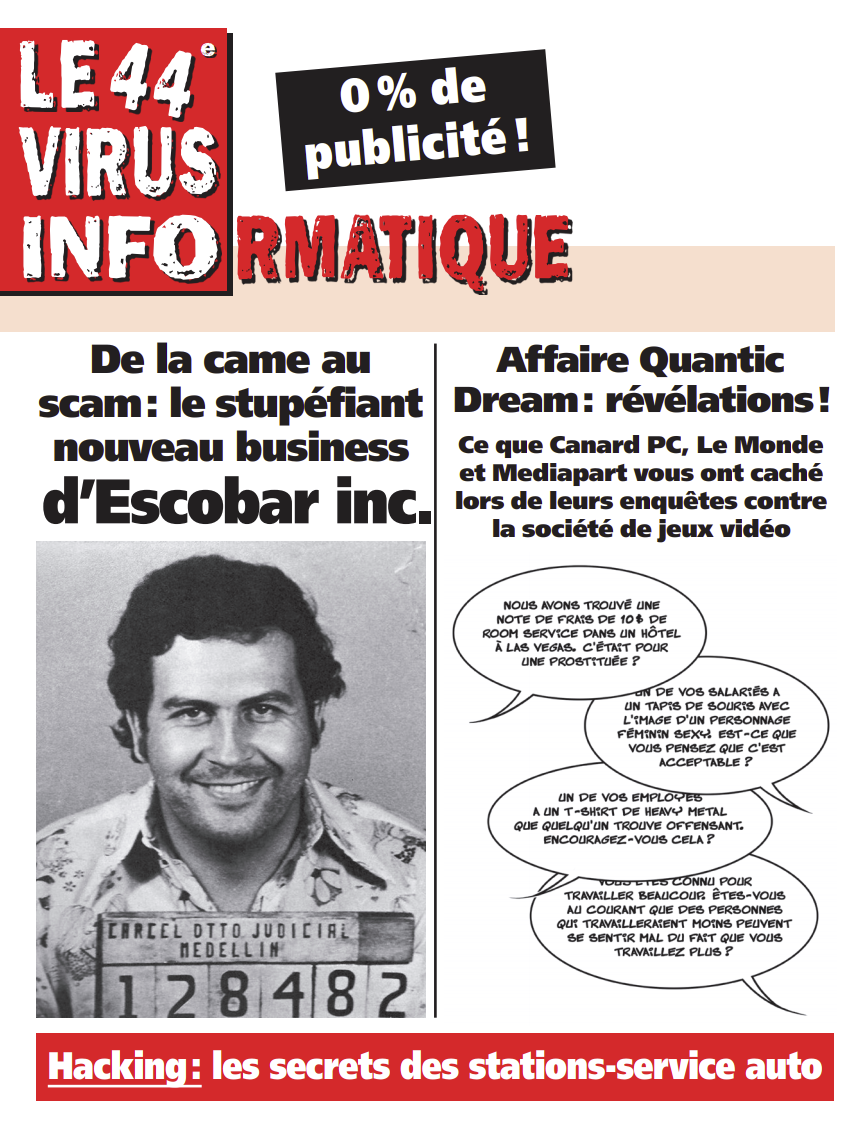
http://acbm.com/virus/num_44/VirusInfo44.pdf
Le Virus Informatique, c'est un peu le dinosaure de la presse informatique en France. Édité par la société ACBM créée en 1997, ce journal a plus de 20 années derrière lui. Malgré un arrêt des publications entre 2004 et 2016, celui-ci a repris ses diffusions en kiosque et à retrouvé sa communauté de lecteurs passionnés.
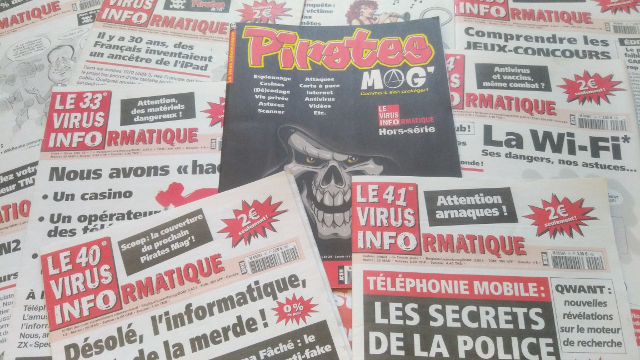
Commercialisé au prix de 2€ et sans publicité, le Virus informatique s'adresse à des lecteurs pointus en informatique. Ces articles techniques et très critiques forment une source d'information alternative à la presse classique.
Les Bellaminettes de Bruno Bellamy continuent à égayer ce journal, elles constituent une grande part de l'ADN du Virus informatique. Sans Bellaminette, le Virus informatique perdrait de son charme !
Une partie des articles du Virus sont distribués sur le site Internet d'ACBM sous licence Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International License.
Le double numéro 44/45 est disponible en kiosque.
Bonne lecture !
-
Monday 26 October 2020 - 01:00
Face aux cyber-risques, vous avez un rôle clé en matière de prévention, particulièrement pour protéger l’accès à votre banque à distance et pour vos paiements quel que soit l’équipement que vous utilisez (ordinateur, tablette, smartphone). Ce guide vous propose les réflexes de cyber sécurité à adopter au quotidien.
 Telecharger Cybersécurité au quotidien – 9 réflexes clés
Cybersécurité au quotidien – 9 réflexes clés
503.37 Ko
- Je ne réponds pas aux sollicitations
- Je protège mes données personnelles
- Je me connecte à des sites sûrs pour mes achats en ligne
- Je suis vigilant quand je me connecte à ma banque
- Je ne donne pas suite à une proposition de remboursement / une offre trop exceptionnelle
- Je suis vigilant face à une offre de placement trop rentable et soi-disant « sans risque »
- Je vérifie l’identité de mes interlocuteurs
- Je protège mon matériel 18
- Je protège mes connexions
Autres guides
Autres guides-
5
< 1 Min
Mini-guides
Achats en ligne – 10 réflexes sécurité
Acheter en ligne est devenue pratique courante et les ventes ne cessent de progresser. Vous devez rester prudent et vigilant avec les sites commerçants, le paiement mais…
-
5
< 1 Min
Mini-guides
Banque à distance – 10 réflexes sécurité
En tant que client de la banque, vous avez un rôle essentiel à jouer dans l’utilisation sécurisée des services de banque à distance. Alors que les pirates informatiques ne…
< 1 Min
Mini-guides
Carte bancaire – 9 réflexes sécurité
Un certain nombre de précautions s’impose pour contribuer à éviter les fraudes : garder son code secret, être vigilant quand on communique les données de sa carte, faire…
-
2
< 1 Min
Mini-guides
Le chèque – 7 réflexes sécurité
Que vous disposiez d’un chéquier ou que vous receviez un chèque en paiement, vous devez être particulièrement vigilant pour éviter les tentatives de fraude.
Voir aussi
Voir aussiClés magAbonnez-vous ici pour retrouver toutes les actus et nouveautés des clés de la banque :
Vidéos, mini-guides, etc.Je m'inscris à la newsletter
Pour être informé régulièrement des actualités du site
Merci pour votre inscription à la newsletter
The post Cybersécurité au quotidien – 9 réflexes clés appeared first on Les clés de la banque - Particulier.
-
Friday 11 September 2020 - 23:12
La mise en place du chiffrement sur un serveur Web peut être parfois assez complexe en fonction du niveau de sécurité que vous souhaitez atteindre tout en prenant en compte la compatibilité avec les différents navigateurs et terminaux du marché.
Pour tester que votre serveur possède une configuration correcte, deux options s'offrent à vous :
-
Dans le cas le plus simple, votre serveur possède déjà une entrée DNS publique, vous pourrez tout simplement utiliser le site SSLLabs pour vérifier la configuration de celui-ci. Une note de A est assez facilement atteignable en suivant les recommandations de safeciphers.
-
Dans le cas contraire, si le DNS de votre serveur n'est pas encore exposé sur Internet, il faudra utiliser une autre solution : Testssl.sh
Testssl.sh est un script Unix permettant de vérifier la sécurité de votre configuration HTTPS. Il permettra de vous confirmer la compatibilité de votre site avec une exhaustivité de systèmes : Android, IE, Safari, Java ...
Son fonctionnement est très simple !
Réalisez un clone du repository Git du projet :
$ git clone https://github.com/drwetter/testssl.sh
$ cd testssl.sh
$ chmod +x testssl.sh
Lancez une analyse sur le site de votre choix :
./testssl.sh www.geeek.org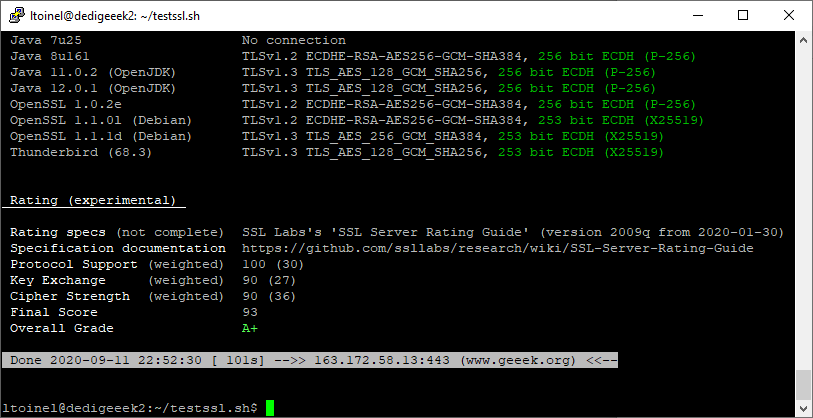
Ou bien en précisant vous-même l'IP du serveur si celui-ci n'a pas encore de DNS public :
./testssl.sh --ip 7.8.9.7 www.geeek.orgSi vous utilisez Docker, vous pouvez aussi tout simplement lancer l'image Docker Testssl pour réaliser vos tests :
$ docker run --rm -ti drwetter/testssl.shL'outil permet aussi de réaliser un ensemble de tests de sécurité contre des failles connues : Heartbleed, CCS injection, Ticketbleed, Bleichenbacher's Oracle Threat (ROBOT), renegotiation vulnerabilities, CRIME, BREACH, POODLE (SSL), SWEET32 vulnerability, BEAST vulnerability, LUCKY13, FREAK, LOGJAM, DROWN.
Bref, c'est un outil à mettre dans toutes les mains. Il vous permettra d'analyser facilement n'importe quel port utilisant un cipher TLS/SSL.
-
-
share read star Les professionnels de l’IT de plus en plus confrontés à des problèmes de sécurité informatiqueWednesday 17 June 2020 - 12:17
 La généralisation du télétravail, due à la pandémie de Covid-19, n’aura pas eu que des conséquences positives ! Une étude, dont les résultats ont été publiés le 16 juin par le spécialiste des solutions de gestion des biens et services IT Ivanti, révèle que les problèmes de sécurité se sont multipliés au cours de ces derniers mois, pesant sur la charge de travail des professionnels de l’IT. Tous les chiffres.
Ivanti, entreprise de logiciels IT, a récemment partagé les résultats d’une enquête menée auprès de 1 600 professionnels du secteur en avril et mai 2020. Ainsi, ces derniers sont 63 % à faire état d’une hausse de leur charge de travail pendant et après le confinement lié à la crise sanitaire. En effet, l’explosion du télétravail (+93 % de salariés concernés d’après l’étude) a été accompagnée de nombreux défis, organisationnels certes, mais également liés à la sécurité.
-
share read star L’intrication de particules, ou quand Einstein contribue malgré lui à la physique quantiqueWednesday 13 May 2020 - 20:57
« Slow thought » Howard Duncan / Flickr, CC BY L’intrication quantique a été découverte par hasard. En essayant de démontrer que la théorie quantique était incomplète, Einstein et des collègues inventèrent une expérience qui fut réalisée un demi-siècle plus tard, et qui ouvrit la voie aux développements technologiques que nous poursuivons toujours aujourd’hui.
Au début du XXe siècle, la physique quantique venait à peine de naître et ses bases étaient encore fragiles. Les physiciens construisaient à grands pas une nouvelle théorie visant à décrire les atomes et tous les phénomènes à l’échelle microscopique, mais cette théorie s’accompagnait d’un lot de surprises et de conséquences inattendues pour des esprits habitués à la logique scientifique du XIXe siècle. Il apparaissait notamment que les grandeurs physiques, comme la position d’une particule, ne pouvaient en général pas être connues exactement : seules les probabilités de prendre telle ou telle valeur pouvaient être prédites par la théorie. Par exemple, on ne peut pas prévoir qu’un atome se trouve ici ou là, mais seulement qu’il a une probabilité 1/3 de se trouver ici, et 2/3 de se trouver là. Le plus surprenant, c’est que ce défaut de prédictibilité n’est pas la conséquence d’une éventuelle difficulté pratique à mesurer la grandeur avec grande précision, mais bien une authentique impossibilité fondamentale de lui attribuer une valeur précise. Albert Einstein, que cet indéterminisme quantique heurtait profondément, avait lancé la phrase restée célèbre « Dieu ne joue pas aux dés ».
Une tentative de démonstration par l’absurde que la théorie quantique est incomplète
En 1935, avec Boris Podolsky et Nathan Rosen, Einstein écrit un article qui vise à démontrer par l’absurde que la théorie quantique est, en l’état, incomplète : il manque encore un pan de la théorie qui devrait permettre de rétablir le déterminisme et de donner une valeur comme il se doit à toute grandeur physique susceptible d’être mesurée. L’article des trois savants présente une « expérience de pensée », le scénario d’une situation dans laquelle deux particules manifestent la propriété surprenante d’intrication quantique : tout en étant situées à distance l’une de l’autre, la mesure de l’une d’elle (par exemple la mesure de sa position) semble avoir un effet instantané sur l’autre. En exploitant cette bizarrerie, les savants montrent qu’il apparaît possible d’attribuer une valeur précise à la fois à la position et à la vitesse d’une particule par la mesure de l’autre, là où la théorie quantique l’interdit en vertu du fameux principe d’incertitude de Heisenberg. Ils en concluent que cette théorie devrait donc être complétée, sans quoi elle induirait un « dommage collatéral » : l’intrication quantique.
Einstein reste en particulier perplexe devant l’éventuelle « action à distance » entre deux particules intriquées, qui porte atteinte à la localité des lois de la nature, un principe physique qui lui est cher. En effet, pour Einstein, on doit pouvoir définir toutes les grandeurs physiques localement, en chaque point de l’espace, indépendamment de ce qui se passe ailleurs.
L’intrication quantique existe bel et bien – c’est démontré par Alain Aspect et son équipe
Pendant plusieurs décennies, l’intrication quantique reste un concept négligé par la plupart des physiciens car il n’affecte pas le développement fulgurant et les nombreux succès de la physique quantique. Même lorsque John Bell identifie en 1964 une éventuelle façon de confirmer ou d’infirmer cette singularité quantique par une expérience, ce n’a que peu de répercussions. Mais finalement, après une première tentative par Stuart Freedman and John Clauser en 1972, c’est surtout en 1981 qu’une fameuse expérience menée par Alain Aspect et son équipe ouvre la voie à ce qui est bien la confirmation de la « non-localité » quantique, invalidant par la même occasion l’hypothèse du caractère incomplet de la théorie quantique. L’intrication quantique est une réalité !
Contrairement à ce que pressentait Einstein, la physique quantique n’est donc pas une théorie locale, même si elle reste malgré tout causale : l’action à distance induite par l’intrication quantique n’ouvre pas la voie à la possibilité de communiquer quoi que ce soit à une vitesse dépassant celle de la lumière. Les meubles sont sauvés et la physique quantique respecte au moins la relativité d’Einstein !
Des particules intimement liées alors qu’elles sont distantes de plusieurs dizaines de kilomètres
Aujourd’hui, l’intrication quantique est une propriété physique admise. Elle a été vérifiée par de nombreuses équipes dans le monde. L’intrication quantique de deux photons, grains de lumière, peut par exemple être obtenue par un processus appelé « fluorescence paramétrique » se produisant dans un matériau spécial illuminé par un laser. Il est alors possible d’envoyer des photons intimement liés depuis leur « naissance » via l’intrication quantique dans des directions différentes sur de grandes distances.
Ainsi, de nombreuses expériences ont pu démontrer l’intrication de photons transmis sur des distances de quelques dizaines de kilomètres à l’aide de fibres optiques ou directement, dans l’air libre. Le record de distance est actuellement détenu par le physicien chinois Jian-Wei Pan et son équipe : en 2017, ils ont lancé en orbite le satellite Micius équipé d’une source d’intrication quantique, grâce à laquelle ils ont pu envoyer des paires de photons jumeaux vers deux bases terrestres distantes de 1200 kilomètres.
L’intrication quantique ne se limite d’ailleurs pas aux photons ; on observe aussi en laboratoire des atomes ou des ions intriqués. Une expérience célèbre a été menée en 2015 par Ronald Hanson et ses collègues de l’Université de Delft, aux Pays-Bas, impliquant le spin d’un « centre coloré » dans une microplaquette de diamant. La distance entre les deux systèmes n’est que de 1,3 km, mais tout l’intérêt ici est de parvenir à une validation dite « sans faille expérimentale » de la non-localité, ce qui signifie en gros qu’on ne peut même pas envisager un hypothétique modèle physique qui serait local mais qui exploiterait les imperfections inévitables du dispositif expérimental pour prendre les apparences de la non-localité. On ne peut vraiment pas se soustraire à la non-localité quantique !
Pour être complet, il faut cependant remarquer qu’une expérience ne peut jamais totalement exclure un modèle physique local, où tout serait prédéterminé à l’avance, y compris l’apparent libre choix de l’expérimentateur et les résultats de toutes les mesures, mais une telle hypothèse touche plus à un questionnement philosophique et s’écarte de la logique opérationnelle prédictive de la physique. La communauté des physiciens est donc dans une extrêmement large majorité convaincue du caractère non local de l’intrication quantique.
Les applications de l’intrication quantique
Enfin, l’intrication quantique ouvre la voie à des applications qui n’étaient pas même suspectées il y a une trentaine d’années. On sait en effet qu’en plus d’être une propriété insolite de la physique quantique, elle peut aussi servir de ressource permettant de mettre en œuvre des procédés de télécommunication ou de calcul dépassant tout ce que permet la physique classique.
L’un des plus emblématiques est la téléportation quantique, qui, en dépit de ce terme aux accents de science-fiction, recouvre la possibilité bien réelle de « dématérialiser » l’état quantique d’une particule, puis de le « rematérialiser » sur un autre support. On peut aussi exploiter l’intrication quantique pour établir une communication cryptée entre deux personnes, la sécurité étant garantie par le simple fait que tout éventuel dispositif-espion doit obligatoirement respecter les lois de la physique quantique. L’intrication est également à la base des ordinateurs quantiques. Ces dispositifs, actuellement voie d’élaboration, devraient permettre d’exécuter des algorithmes quantiques qui battent les ordinateurs les plus performants. Ces développements sont au cœur des sciences de l’information quantique, domaine en plein essor dans le monde.

Nicolas Cerf does not work for, consult, own shares in or receive funding from any company or organisation that would benefit from this article, and has disclosed no relevant affiliations beyond their academic appointment.
-
Saturday 09 May 2020 - 23:43
Dans la famille des outils d'analyse de sites Internet, je vous présente WhatWeb, un outil en ligne de commande disponible sous Linux/WSL capable d'extraire des informations cachées d'un site Internet.
WhatWeb est un projet OpenSource disponible sur GitHub. Son usage est très simple, pour l'utiliser, il suffit de taper la commande "whatweb" accompagnée de l'URL du site à analyser.
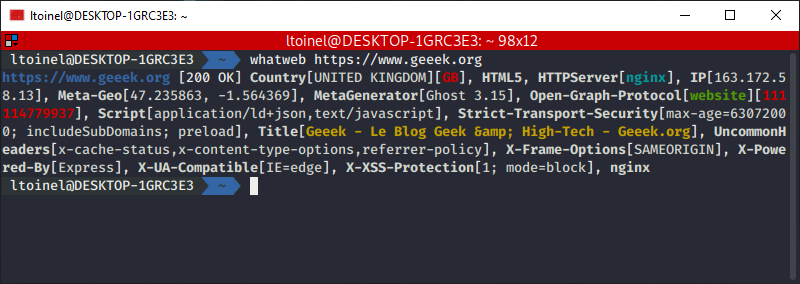
WhatWeb est capable de restituer un certain nombre d'informations en fonction des technologies détectées. Il dispose de plus de 1800 plugins capables d'extraire des informations sur le site à analyser.
Par défaut WhatWeb retourne la réponse de l'analyse sur la ligne de commande, si vous souhaitez utiliser WhatWeb de manière industrielle, vous pouvez adosser à WhatWeb une base MongoDB pour stocker l'ensemble des résultats d'analyse de WhatWeb.
En fonction de la profondeur d'analyse que vous souhaitez réaliser, WhatWeb dispose d'un niveau d'agressivité modélisé par le paramètre "a".
Ce niveau d'agressivité va de 1 à 4, 4 étant le mode le plus agressif en terme de requêtes HTTP exécutées pour extraire des informations.$ whatweb -a 4 www.votre-site.comWhatWeb est disponible en standard sur la distribution Linux Ubuntu :
$ sudo apt-get install whatwebDans la famille des outils d'analyse, vous pouvez aussi regarder du coté de Lynis et Nessus.
Bonne analyse !
-
Friday 03 April 2020 - 10:04
 Face à la multiplication des cyber-risques, la plupart des organisations mettent en place des plans de sauvegarde informatique. Mais peu sont dotées d’un plan de reprise d’activité. S’il n’est pas obligatoire, le PRA s’impose pourtant de lui-même dans certains secteurs.
Défaillances matérielles, erreurs humaines, pannes logicielles, corruption de données, cyberattaques, catastrophes naturelles, vols, incendies… Autant de fléaux qui menacent les entreprises et mettent en péril l’un de leurs actifs les plus vitaux : leur patrimoine documentaire.

-
Monday 16 December 2019 - 01:00
Un certain nombre de précautions s’impose pour contribuer à éviter les fraudes : garder son code secret, être vigilant quand on communique les données de sa carte, faire rapidement opposition si besoin, porter plainte en cas de vol ou d’utilisation frauduleuse…
Décembre 2019
 Telecharger Carte bancaire – 9 réflexes sécurité
Carte bancaire – 9 réflexes sécurité
449.62 Ko
- Je garde ma carte en sécurité
- Je garde secret mon code confidentiel
- Je suis attentif quand j’utilise ma carte
- Je suis vigilant quand je communique les données de ma carte
- Je fais immédiatement opposition
- Je porte plainte
- Je consulte régulièrement mon compte
- Je signale rapidement toute anomalie
- Pour tout litige commercial, je m’adresse au commerçant
Autres guides
Autres guides-
5
< 1 Min
Mini-guides
Banque à distance – 10 réflexes sécurité
En tant que client de la banque, vous avez un rôle essentiel à jouer dans l’utilisation sécurisée des services de banque à distance. Alors que les pirates informatiques ne…
-
5
< 1 Min
Mini-guides
Achats en ligne – 10 réflexes sécurité
Acheter en ligne est devenue pratique courante et les ventes ne cessent de progresser. Vous devez rester prudent et vigilant avec les sites commerçants, le paiement mais…
-
7
< 1 Min
Mini-guides
Fraude aux opérations bancaires
Les banques investissent constamment dans la sécurité de leur dispositif. Vous avez cependant, en tant que client, un rôle actif à jouer dans l’utilisation de vos moyens…
-
1
< 1 Min
Mini-guides
Cybersécurité au quotidien – 9 réflexes clés
Face aux cyber-risques, vous avez un rôle clé en matière de prévention, particulièrement pour protéger l’accès à votre banque à distance et pour vos paiements quel que soit…
Voir aussi
Voir aussiClés magAbonnez-vous ici pour retrouver toutes les actus et nouveautés des clés de la banque :
Vidéos, mini-guides, etc.Je m'inscris à la newsletter
Pour être informé régulièrement des actualités du site
Merci pour votre inscription à la newsletter
The post Carte bancaire – 9 réflexes sécurité appeared first on Les clés de la banque - Particulier.
-
Tuesday 03 December 2019 - 15:32
A ce jour, la crypto-monnaie présente de nombreux défauts. Flickr / Duncan Rawlinson, CC BY-SA L’univers des crypto-monnaies est une incroyable jungle, avec son ambition démesurée de changer le monde, ses clans (bitcoin, ethereum, et autres), ses hyper-riches qui spéculent et peut-être manipulent les cours, ses plates-formes d’échange qui créent une finance parallèle, ses malfrats qui exploitent son anonymat, son industrie du « minage » consommatrice inassouvie d’électricité, ses start-up par centaines, et maintenant les banques centrales qui réalisent que cela les concerne et qu’il ne faut pas laisser Facebook, ou la Chine remettre en cause leur puissance parce qu’elles n’ont pas compris assez tôt que c’était sérieux et qu’elles n’ont pas agi rapidement.
Rappelons en deux mots qu’une monnaie cryptographique ou crypto-monnaie est un actif numérique dont l’émission et la circulation fonctionnent sur Internet sans qu’aucune autorité centrale ne dispose du pouvoir de l’interrompre ou de le contrôler, cela grâce à un réseau d’ordinateurs validateurs dont aucun n’a plus de pouvoir que les autres : on parle de réseau pair-à-pair. En janvier 2009, le bitcoin dont 18 millions d’unités aujourd’hui circulent, chacune valant 9400 dollars (le 5-11-2019) a été la première crypto-monnaie mise en service. C’est de loin la plus importante puisqu’à sa capitalisation (18 millions x 7650 dollars = 137,7 milliards de dollars) dépasse celle de toutes les autres crypto-monnaies cumulées. Elles sont environ 4000 aujourd’hui même si seules une vingtaine comptent vraiment.
Malgré sa domination incontestable le bitcoin possède plusieurs graves défauts que ses défenseurs acharnés – on les dénomme « les maximalistes bitcoin » – tentent de nier, mais qui sont évidents à tout observateur indépendant, c’est-à-dire ne cherchant pas à influencer le cours du bitcoin… parce qu’il en possède !
Si on considère que les monnaies cryptographiques ont un intérêt réel – ce qui est mon point de vue – il faut donc accepter d’aller au-delà du bitcoin et écouter la multitude d’acteurs qui proposent et défendent des modèles de fonctionnement améliorés du système bitcoin. Nous allons énumérer un certain nombre de défauts majeurs du bitcoin et expliquer les solutions pour y remédier proposées par ceux qui aujourd’hui inventent l’avenir de ses crypto-actifs dont on doit être certain – qu’on le veuille ou non – qu’ils vont jouer un rôle important dans l’économie de demain.
La centralisation
L’idée de départ du bitcoin est de créer une monnaie qui ne soit aux mains d’aucun État ou acteur central. De ce point de vue, le bitcoin a échoué. En effet, aujourd’hui le pouvoir de décision sur l’évolution du réseau bitcoin appartient aux acteurs qui contribuent à fournir de la puissance de calcul au réseau – on les dénomme les « mineurs », nous allons y revenir – et ce pouvoir est exactement proportionnel à la puissance dont chaque mineur dispose ; cela semble être une sorte de démocratie.
Or, la puissance fournie aujourd’hui au réseau vient pour plus de 60 % de Chine, ce qui signifie que, s’il le veut, le gouvernement chinois en exerçant son autorité sur les mineurs chinois (regroupés en quelques pôles bien identifiés) peut faire ce qu’il veut du réseau bitcoin et par exemple le faire s’écrouler. La centralisation est maximale. Le chiffre de 60 % a récemment été confirmé par le rapport de juin 2019 de Coinshare research « The bitcoin mining network ».
Les maximalistes bitcoin se réjouissaient de ce que les autorités chinoises qui s’opposent à certaines utilisations du bitcoin ont un moment envisagé de chasser les mineurs de Chine, ce qui aurait réparti la puissance de minage plus uniformément dans le monde et aurait effectivement décentralisé le réseau, conformément à l’idée initiale des créateurs de bitcoin. Malheureusement le gouvernement chinois n’a jamais vraiment mis à exécution cette élimination du minage de Chine, et d’après les dernières informations cela ne semble plus être dans ses projets.
La solution à ce problème de centralisation est liée à l’abandon du mécanisme utilisé par bitcoin pour organiser l’activité des nœuds du réseau pair-à-pair, mécanisme appelé « preuve de travail ». Il peut en effet être remplacé par d’autres mécanismes ne conduisant pas à la centralisation du pouvoir.
Le nombre de transactions exécutables
Pour qu’un système se présentant comme une monnaie, ou un moyen de paiement s’impose et remplace ceux existants – les espèces, les comptes et cartes bancaires, Paypal, Alipay, etc. –, il faut qu’à l’échelle globale il puisse exécuter plusieurs milliers de transactions par seconde, et c’est bien sûr le cas des systèmes cités. Le réseau bitcoin ne peut exécuter que 10 transactions par seconde au plus et ne pourra donc pas jouer le rôle que ses promoteurs lui assignaient.
Des solutions existent à ce problème. Construire un système complémentaire qui évite de surcharger le réseau, et lier ce système complémentaire au réseau bitcoin. C’est l’idée du projet lightning network. Il se met progressivement en place, mais il n’est pas prouvé aujourd’hui qu’il puisse vraiment atteindre le nombre de transactions nécessaires. De plus, il complique sérieusement le fonctionnement du système ce qui le fragilise (plusieurs bug graves ont déjà été identifiés) et en change profondément la nature : bitcoin + lightning network n’est plus vraiment un système où la sécurité des transactions est assurée par une blockchain (le fichier que détient chaque nœud du réseau et qui assure la sécurité des informations sur les comptes). C’est peut-être une façon d’aller au-delà du bitcoin, mais comme cela ne résoudrait pas les autres problèmes et en créerait plutôt de nouveaux, nous ne croyons pas à cette solution.
D’autres idées pour accroître le nombre de transactions opérables par seconde ont été imaginées. Elles consistent soit à ajouter d’autres types de couches au réseau bitcoin (« sidechain ») donc à en sortir, ou à changer si profondément le protocole de base que cela ne sera probablement jamais fait vu le mode de gouvernance du réseau bitcoin et les intérêts très forts de certains qui ont bloqué déjà plusieurs propositions d’évolution qui auraient permis une augmentation de ses capacités de gestion de comptes.
La dispute sur la question de la taille des pages par exemple a conduit à une fission du réseau (on dit un « fork ») le 1 août 2017 donnant naissance à Bitcoin Cash, mais sans changer la taille des pages du réseau principal Bitcoin, ce qui signifie pour ce problème la victoire de ceux qui ne voulaient rien changer.
La consommation électrique du réseau
Aux deux premiers défauts majeurs de bitcoin s’ajoute celui de l’énergie consommée. Les mineurs qui fournissent sa puissance au réseau et détiennent des parcelles de pouvoir sur le réseau dont plus de 60 % se trouvent en Chine consomment globalement une puissance électrique qu’on évalue au minimum à 40 TWh par an. C’est environ l’équivalent de 5 réacteurs nucléaires de puissance moyenne, et cela représente environ 0,3 % de l’électricité mondiale. C’est le double de ce que produisent toutes le éoliennes installées en France.
Cette électricité est dépensée pour désigner toutes les 10 minutes environ le nœud du réseau qui aura la charge d’ajouter une page de transactions validées au fichier blockchain qui contient toutes les transactions passées ; ce nœud reçoit en paiement de son travail une certaine somme en bitcoins (12,5 bitcoins aujourd’hui). Cette électricité est dépensée pour résoudre un problème de nature mathématique, qui ne peut être résolu qu’en menant des calculs massifs d’où le nom de « preuve de travail ». Le premier qui résout le problème posé (et renouvelé toutes les 10 minutes) gagne. Plus on dispose de la puissance particulière qui permet de résoudre les problèmes posés, plus on a de chances de gagner. Si par exemple vous disposez de 10 % de la puissance du réseau, vous gagnerez dans 10 % des cas. Ce concours renouvelé toutes les 10 minutes permet de gagner beaucoup d’agent : au total plus de 6 milliards de dollars par an, au cours actuel du bitcoin. Cela a créé une compétition, et le développement d’une industrie spécialisée dans le « minage » dont le plus gros acteur est la firme chinoise Bitmain. Année après année, la concurrence entre les mineurs a fait s’accroître la consommation électrique liée à leur activité de calcul qui a fini par devenir bien plus importante que celle de tous les datacenter de Google, par exemple.
Il y a des solutions simples à ce problème. Puisque cette consommation a uniquement pour but de désigner le nœud qui valide de nouvelles transactions toutes les 10 minutes, il suffit d’imaginer d’autres modes de désignation du nœud validateur qui ne fonctionnent pas sur un concours de calcul coûteux en électricité. Une multitude d’idées ont été proposées ; certaines ont été mises en œuvre et fonctionnent très bien (crypto-monnaies EOS, [ripple](https://fr.wikipedia.org/wiki/Ripple_(protocole_de_paiement),cardano. La seconde crypto-monnaie (ethereum) a programmé de se débarrasser des preuves de travail pour passer à un fonctionnement les évitant.
Le fonctionnement de la crypto-monnaie libra dont Facebook est le promoteur se fonderait bien évidement sur l’un de ces modèles non consommateur d’électricité. C’est donc une folie de continuer à faire reposer le réseau bitcoin sur les preuves de travail et c’est clairement une erreur dans la conception de départ du protocole bitcoin.
La spéculation
La valeur d’un bitcoin est déterminée par la confiance qu’on a en lui, et ne s’appuie sur aucun actif matériel. Cela conduit au gré des événements et des média qui en parlent ou cessent d’en parler à des variations énormes du cours, le rendant très difficile à utiliser en pratique.
Les effets de la spéculation sont ahurissants : un bitcoin valait environ 1000 dollars début janvier 2017, et il a atteint 20 000 dollars en décembre 2017, pour retomber sous les 4000 dollars quelques mois plus tard, et pour aujourd’hui valoir environ 9000 dollars.
La solution à cette instabilité existe : faire reposer la valeur d’une crypto-monnaie sur une contrepartie conservée par un acteur qui garantit le cours. Ce sont les « stablecoin » dont la plus importante aujourd’hui est le tether qui vaut 1 dollar exactement (à 1 % près), car Tether International Limited achète et vend en continu tout tether contre 1 dollar ce qui empêche le cours de varier. La libra serait fondée sur un système de ce type et ne serait donc pas soumise aux variations spéculatives déraisonnables du bitcoin, le rendant inutilisable.
D’autres défauts du bitcoin peuvent être ajoutées à cette liste comme son incapacité à exécuter des smart-contracts. Ces derniers ont été introduits par ethereum et on les considère comme un atout majeur des crypto-monnaies pour le développement d’une économie et d’une finance numérique.
Ces smart-contracts rendent possibles de nouveaux types d’applications décentralisées créant plus de sécurité et de confiance entre des acteurs présents sur les réseaux. C’est d’ailleurs ce qui rend certain que ces nouvelles crypto-monnaies libérées et dépassant le modèle préliminaire du bitcoin s’imposeront. Plutôt que de laisser tether ou libra occuper cette place, les banques centrales (en Europe et même aux États-Unis) sont en train de réaliser que c’est à elles de créer des crypto-euros, des crypto-dollars, ou pourquoi pas si elles s’entendaient entre elles (on peut rêver), une sorte de crypto-monnaie-universelle qui serait au service de tous, et aux mains de personne, permettant d’exécuter des milliers de transactions par seconde, et des smart-contracts, tout en étant économe en énergie et en possédant une valeur stable.
Ce véritable argent liquide numérique universel éviterait que dans l’avenir, si nous en restons aux systèmes numériques de paiement centralisé existants, chaque centime gagné ou dépensé soit suivi et enregistré, rendant notre vie de tous les jours de moins en moins privée. S’il n’est pas trop tard déjà pour envisager de protéger nos données personnelles, une véritable crypto-monnaie bien conçue est nécessaire. Tout sur un plan théorique et informatique est prêt pour la créer et la rendre accessible à tous. Les maximalistes bitcoins freinent le mouvement, les États aussi jusqu’à présent en laissant leurs banques centrales en dehors de l’affaire.
Retrouvez Jean‑Paul Delahaye à la Cité des Sciences le mardi 17 décembre 2019 à 19h pour la conférence « Dépasser le bitcoin ».

Jean-Paul Delahaye ne travaille pas, ne conseille pas, ne possède pas de parts, ne reçoit pas de fonds d'une organisation qui pourrait tirer profit de cet article, et n'a déclaré aucune autre affiliation que son organisme de recherche.
-
Thursday 26 July 2018 - 13:40

La Titan security key offre une sécurité physique supplémentaire en plus du mot de passe.
Comme on dispose d’une clé pour entrer chez soi, Google propose désormais une clé physique pour se connecter à ses comptes en ligne. Le but est de fournir une deuxième couche de sécurité grâce à l'authentification multifactorielle, c'est-à-dire, plusieurs méthodes pour prouver que vous êtes la personne autorisée à vous connecter.
Mercredi 25 juillet, Google a donc annoncé le lancement de sa Titan Security Key. Elle sera dans un premier temps accessible aux professionnels clients de son service Cloud, avant d’être disponible pour tous.
-
Thursday 21 June 2018 - 02:00
Avec un chèque, vous pouvez payer ou être payé. Dans les 2 cas, vous devez être particulièrement vigilant pour éviter les tentatives de fraude.
Janvier 2018
 Telecharger Chèque – 7 réflexes sécurité
Chèque – 7 réflexes sécurité
450.65 Ko
- Conservez votre chéquier en sécurité
- Soyez attentif quand vous émettez un chèque
- Faites rapidement opposition si nécessaire
- Soyez vigilant si vous recevez un chèque en paiement
- Ne tombez pas dans les pièges !
- Consultez régulièrement votre compte
- Restez attentif même si vous recevez un chèque de banque en paiement
Autres guides
Autres guides-
5
< 1 Min
Mini-guides
Banque à distance – 10 réflexes sécurité
En tant que client de la banque, vous avez un rôle essentiel à jouer dans l’utilisation sécurisée des services de banque à distance. Alors que les pirates informatiques ne…
< 1 Min
Mini-guides
Carte bancaire – 9 réflexes sécurité
Un certain nombre de précautions s’impose pour contribuer à éviter les fraudes : garder son code secret, être vigilant quand on communique les données de sa carte, faire…
-
1
< 1 Min
Mini-guides
Cybersécurité au quotidien – 9 réflexes clés
Face aux cyber-risques, vous avez un rôle clé en matière de prévention, particulièrement pour protéger l’accès à votre banque à distance et pour vos paiements quel que soit…
-
5
< 1 Min
Mini-guides
Achats en ligne – 10 réflexes sécurité
Acheter en ligne est devenue pratique courante et les ventes ne cessent de progresser. Vous devez rester prudent et vigilant avec les sites commerçants, le paiement mais…
Voir aussi
Voir aussi-
3
2 Min
Comment remplir un chèque ?
Clés magAbonnez-vous pour retrouver gratuitement toutes les actus et nouveautés des clés de la banque :
Vidéos, mini-guides, etc.Je m'inscris à la newsletter
Pour être informé régulièrement des actualités du site
Merci pour votre inscription à la newsletter
The post Le chèque – 7 réflexes sécurité appeared first on Les clés de la banque - Particulier.
-
Monday 16 April 2018 - 23:36
Tentons d'y voir plus clair sur la sécurité de la blockchain. Kevin/Unsplash, CC BY-SA La blockchain a dès ses débuts été présentée comme une technologie très novatrice et très prometteuse sur le plan de la confiance. Qu’en est-il réellement ? Certains évènements récents sèment le doute, comme les détournements d’argent réalisés récemment contre le wallet Parity (30 millions de dollars), ou la société Tether (31 millions de dollars).
Cet article revient sur les principaux éléments étayés dans le chapitre 11 du livre « Signes de confiance : l’impact des labels sur la gestion des données personnelles » produit par la chaire de l’Institut Mines-Télécom Valeurs et politiques des informations personnelles dont Télécom SudParis est cofondateur. Le livre est téléchargeable sur le site de la chaire. Cet article adresse exclusivement le cas de la blockchain publique.
Comprendre la technologie :
La blockchain peut être assimilée classiquement à un « gros » livre de comptes accessibles et auditables, qui est déployé sur le réseau Internet. Elle repose en effet sur un très grand nombre de ressources informatiques distribuées de par le monde, appelées « nœuds », qui participent au fonctionnement de la blockchain. Dans le cas de la blockchain publique, tout le monde peut contribuer ; il suffit de posséder un ordinateur d’une puissance suffisante et d’y exécuter le code associé.
L’exécution du code vaut pour acceptation des règles de gouvernance de la blockchain. Ces contributeurs ont pour tâche de collecter les transactions émises par ses clients, d’agréger les transactions dans une structure appelée « bloc » (de transactions) et de valider les blocs avant de les inscrire dans la blockchain. La chaîne de blocs (ou blockchain) qui en résulte peut atteindre des centaines de gigaoctets et est dupliquée un très grand nombre de fois sur Internet, ce qui assure une très grande disponibilité de la blockchain.
Eléments de confiance
La blockchain repose sur les principes conceptuels forts suivants qui la positionnent naturellement comme la technologie de confiance par excellence :
Architecture décentralisée et neutralité de la gouvernance s’appuyant sur le principe de consensus : elle repose sur un très grand nombre de contributeurs indépendants et est donc par nature décentralisée. Cela signifie, contrairement à une architecture centralisée où les décisions peuvent être prises unilatéralement, qu’il faut atteindre un consensus ou bien réussir à contrôler plus de 50 % de la puissance de calculs de la blockchain (ressources informatiques), pour avoir un effet sur le système. Ainsi, tout changement de règles de gouvernance doit être préalablement approuvé par consensus par les contributeurs, qui doivent alors mettre à jour le code logiciel exécuté.
Transparence des algorithmes offrant une meilleure auditabilité : toute transaction, tout bloc, toute règle de gouvernance est librement accessible et lisible par tout le monde ; à ce titre, n’importe qui peut auditer le système pour s’assurer de la bonne marche de la blockchain et de la légitimité des transactions. L’avantage est de permettre aux experts de la communauté d’utilisateurs de scruter le code et d’alerter en cas de suspicion. La confiance repose donc sur les lanceurs d’alertes.
Technologies sous-jacentes sûres : Les techniques cryptographiques et les modalités d’utilisation garantissent que la blockchain ne peut pas être altérée, que les transactions inscrites sont authentiques même si elles sont émises sous couvert d’un pseudonyme, et enfin que la sécurité de la blockchain est en mesure de suivre les évolutions technologiques grâce à un niveau de sécurité adaptatif.
Des interrogations subsistent
Regardons maintenant les blockchains en pratique et revenons sur certains évènements qui ont amené de la suspicion à l’égard de la technologie :
Attaque des 51 % : Plusieurs organisations contribuant significativement au fonctionnement de la blockchain peuvent s’allier et détenir à elles-seules au moins 51 % de la puissance de calculs de la blockchain. Par exemple, la Chine est connue pour concentrer une grosse partie de la puissance de calcul pour la blockchain bitcoin, plus précisément plus des deux tiers en 2017. Cela remet en question le caractère distribué de la blockchain et la neutralité de la gouvernance puisque le pouvoir de décision est à ce moment-là totalement déséquilibré. En effet, les organisations majoritaires peuvent censurer des transactions, ce qui a un impact sur l’historique de la blockchain, mais pire encore, elles ont un pouvoir non négligeable de faire approuver les règles de gouvernance qu’elles ont décidées.
Hard fork : Lorsque de nouvelles règles de gouvernance sont poussées dans la blockchain et qu’elles sont incompatibles avec les règles précédentes, on assiste à un « hard fork », c’est-à-dire une modification définitive de la blockchain, qui nécessite qu’un large consensus soit atteint parmi les contributeurs de la blockchain pour voir les nouvelles règles de la blockchain acceptées. Sinon, la blockchain se dédouble avec au final l’existence simultanée de deux blockchains, une fonctionnant sur les anciennes règles et une autre sur les nouvelles. Ce dédoublement de chaîne a pour effet de décrédibiliser les deux blockchains résultantes et de provoquer la dévaluation de la crypto monnaie associée. On peut aussi remarquer qu’un hard fork commandité dans le cadre d’une attaque des 51 % aura plus de chance d’aboutir à l’adoption des nouvelles règles du fait que le consensus sera plus facilement atteint.
Blanchiment d’argent : La blockchain est transparente par nature, mais la traçabilité des transactions peut être rendue très complexe facilitant ainsi les opérations de blanchiment d’argent. En effet, il est possible d’ouvrir un très grand nombre de comptes, d’utiliser des comptes à usage unique, par exemple, et d’effectuer des transactions sous couvert de pseudonymat. Cela questionne l’ensemble des contributeurs sans lesquels la blockchain ne pourrait pas fonctionner sur leurs valeurs morales et nuit à l’image de la technologie.
Signes de confiance. cvpip, Author provided - Erreurs de programmation : De telles erreurs peuvent être commises dans des smart contracts, des programmes s’exécutant de façon automatique au sein de la blockchain et peuvent avoir des conséquences dramatiques pour les industriels. L’organisation The DAO a ainsi vu le détournement de 50 millions de dollars en 2016. Les organisations coupables de tels bugs peuvent vouloir invalider les transactions qui leur portent préjudice – The DAO ayant réussi à provoquer un hard fork à cette fin – ce qui remet en question le principe même de l’inaltérabilité de la blockchain. En effet, des blocs enregistrés comme valides dans la blockchain à un moment donné sont ensuite rendus invalides, ce qui questionne la fiabilité de la blockchain.
En conclusion, la blockchain est une technologie très prometteuse offrant de nombreuses propriétés d’intérêt pour garantir la confiance, mais le problème réside dans l’écart qui existe entre les promesses de la technologie et l’usage qui en est fait, ce qui introduit beaucoup de confusion et de mauvaises compréhensions, ce que nous avons tenté de lever dans cet article.

Maryline Laurent a reçu des financements de la fondation Mines-Télécom
-
Tuesday 23 January 2018 - 23:57
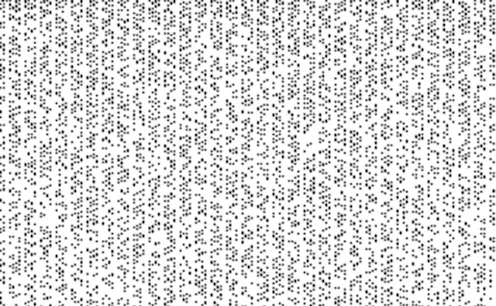
La distribution des nombres premiers de 1 à 76 800, de gauche à droite et de haut en bas. Un pixel noir signifie que le nombre est premier alors qu'un blanc signifie qu'il ne l'est pas. Wikipedia, CC BY Le 26 décembre 2017, J. Pace, G. Woltman, S. Kurowski, A. Blosser, et leurs co-auteurs ont annoncé la découverte d’un nouveau nombre premier : 2⁷⁷²³²⁹¹⁷-1. Faisons donc une petite incursion dans le monde des chercheurs de nombres premiers pour voir comment ce résultat a été obtenu, et aussi, à quoi ça sert.
Un nombre premier est un nombre qui est divisible uniquement par un et lui-même, c’est-à-dire essentiellement un nombre qui n’a pas de diviseur. Certains parlent des nombres premiers comme les atomes de l’univers mathématique, d’autres comme des pierres précieuses.
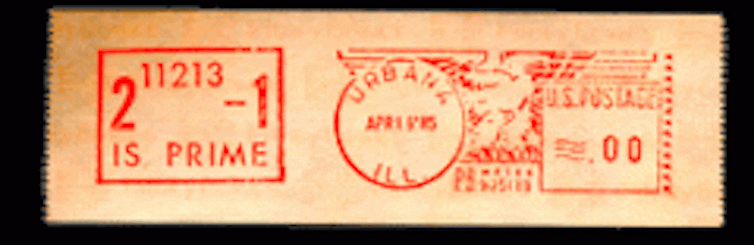
Timbre des Etats-Unis avec un nombre premier. Fourni par l’auteur, CC BY Nous devons à Euclide les deux premiers résultats :
Ils sont en nombre infini. La démonstration de ce résultat est considéré comme la première démonstration par l’absurde. Supposons qu'il n'y a qu'un nombre fini de nombres premiers, ils sont donc tous plus petits qu'un certain entier n. Tout entier supérieur à n serait donc divisible par un nombre premier inférieur à n. Or le nombre (2*3*…*n)+1 n'est divisible par aucun des entiers de 2 à n puisque le reste de la division est toujours 1: ceci contredit la phrase précédente.
Tout nombre est le produit unique de facteurs premiers.
Ératosthène (-276, -194) a proposé un procédé qui permet de trouver tous les nombres premiers inférieurs à un certain entier naturel donné N. Son crible consiste à éliminer d’une table des entiers de 2 à N tous les multiples d’un entier. En supprimant tous les multiples, à la fin il ne restera que les entiers qui ne sont multiples d’aucun entier, et qui sont donc les nombres premiers. La recherche d’algorithmes efficaces est un sujet de recherche actif (voici ici ou là) par exemple pour le test de Lucas-Lehmer)
Après l’école grecque, il y a une longue période noire qui va jusqu’à la fin du XVIe siècle et en particulier l’arrivée de Marin Mersenne (1588-1648). Il est à la fois un défenseur de l’orthodoxie catholique et un catholique ouvert qui pense que la religion doit accueillir toute vérité mise à jour. Il adhère au cartésianisme et est le traducteur de Galilée.
Marin Mersenne. http://primes.utm.edu/mersenne/LukeMirror/mersenne.htm, CC BY Mersenne cherchait une formule donnant tous les nombres premiers. Il étudia plus particulièrement les nombres Mp=2p-1, où p est premier, nombres désormais appelés nombres de Mersenne. Il affirme en 1644 que Mp est premier pour p=2,3,5,7,13,17,19,31,67,127,257, et composé (c’est-à-dire non premier) pour les 44 autres valeurs de p inférieures à 257. Il commet en fait 5 erreurs (M61, M89 et M107 sont premiers, M67 et M257 ne le sont pas).
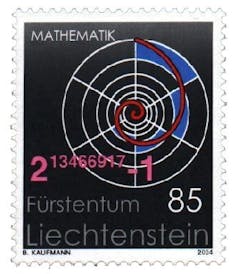
Timbre émis en 2004 au Liechtenstein, en surimpression un très grand nombre, 213466917-1. pascalgavillet.blog.tdg.ch, CC BY Le nouveau nombre premier découvert à la toute fin de 2017 correspond donc à M77232917. Il a 23 249 425 chiffres – près d’un million de chiffres de plus que le nombre premier record précédent. Un Document word écrit en Times New Roman, avec une taille de police de 10 et les marges classiques, représenterait 3845 pages.
La date officielle de la découverte est le jour où un homme déclare le résultat. Ceci est en accord avec la tradition : M4253 est réputé ne jamais avoir été le plus grand nombre premier connu parce qu’en 1961, le mathématicien américain Alexander Hurwitz avait lu la sortie d’imprimante à partir de la fin et trouva M4423 quelques secondes avant de voir que M4253 était aussi premier. De même, le nombre de Mersenne précédent a vécu une histoire compliquée : l’ordinateur a signalé le résultat au serveur le 17 Septembre 2015 mais un bug a empêché l’envoi de l’e-mail. Le nouveau nombre premier est resté inaperçu jusqu’à la maintenance de la base, c’est-à-dire le 7 janvier 2016.
Cryptographie quantique
Intel. Fourni par l’auteur, CC BY On cite souvent l’utilisation des nombres premiers en cryptographie mais celui-ci est trop grand pour être vraiment utilisable (mais les espoirs en cryptographie quantique vont probablement changer les choses). Historiquement, la recherche de nombres premiers de Mersenne a été utilisé comme un test pour le matériel informatique. En 2016, la communauté autour du logiciel prime95 a permis de découvrir une faille dans le dernier CPU Skylake d’Intel (ici) ainsi que dans beaucoup d’ordinateurs personnels. Ce nombre premier a été trouvé dans le cadre du projet Great Internet Mersenne Prime Search (GIMPS).
2⁷⁷²³²⁹¹⁷-1 est le 50e nombre de Mersenne premier et si le défi de la découverte du 51e vous tente, vous pouvez trouver un programme de vérification ici et peut être même gagner les 3000 dollars proposés à l’heureux(se) gagnant-e. (Attention Jonathan Pace, qui a le premier découvert ce nombre, y travaille depuis quatorze ans.)
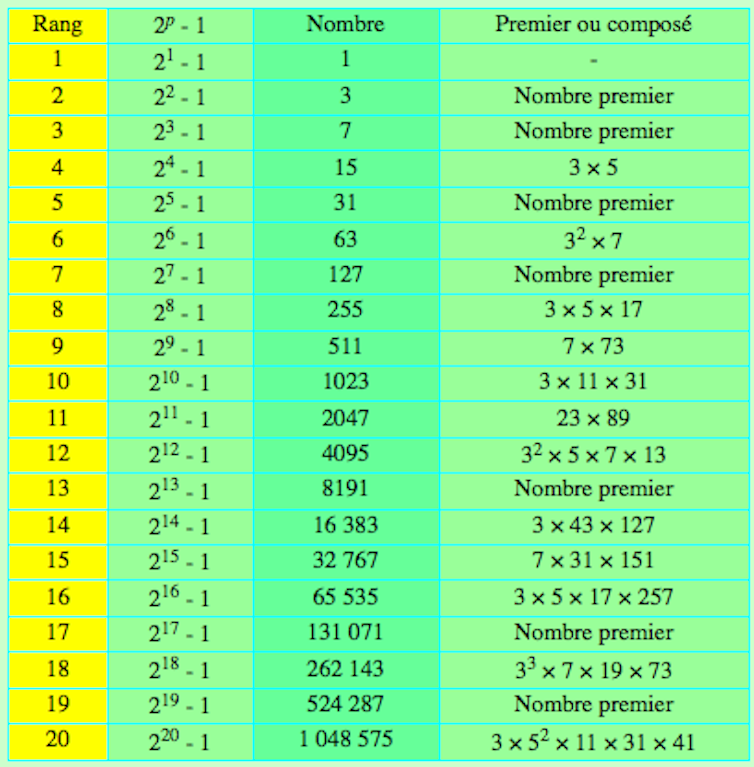
Liste des 20 premiers nombres de Mersenne, certains premiers, d’autres pas. http://pascalgavillet.blog.tdg.ch, CC BY 
Avner Bar-Hen does not work for, consult, own shares in or receive funding from any company or organisation that would benefit from this article, and has disclosed no relevant affiliations beyond their academic appointment.
-
Tuesday 08 November 2016 - 11:13
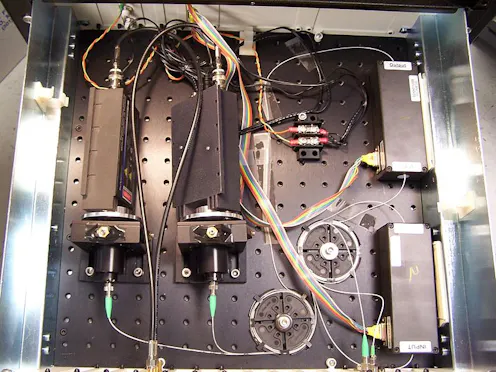
Un exemple de dispositif qui permet d’implémenter un protocole de distribution quantique de clé, basé sur l’utilisation de photons transmis à travers une fibre optique. NIST/Wikimedia Cet article est publié en collaboration avec le blog Binaire
La tâche est plus vieille que Le Monde : A (comme Angela) souhaite communiquer un message à B (comme Barack) tout en empêchant E (comme Edward) de l’intercepter. Nous savons faire avec des techniques sophistiquées de cryptographie comme RSA. Mais il paraît que la mécanique quantique va ouvrir de nouvelles possibilités. Nous avons demandé à un ami, Alexei Grinbaum, ce qu’il en est. Binaire
Partager un secret avec une clé secrèteLe lecteur de Binaire n’aura guère de difficulté à imaginer que le message soit une suite de 0 et 1. La méthode imbattable consiste à utiliser une « clé de chiffrement jetable ». C’est une séquence de 0 et de 1, aléatoire et au moins aussi longue que le message à transmettre. Supposons qu’Angela souhaite transmettre le message « 11111 » à Barack et que la clé aléatoire, tenue secrète, soit « 10110 ». Alors Angela intervertit le premier, le troisième et le quatrième bits du message (comme l’indiquent les 1 dans la clé) et publie en clair « 01001 ». Barack, qui connaît la clé secrète, intervertit les mêmes trois bits et reconstruit le message « 11111 ». Edward n’a aucune chance de rétablir ce message en ayant accès à la seule transmission chiffrée.
Mais une clé qui se renouvelle sans cesse !
Un problème est que la clé est « jetable ». Si par aventure Angela l’utilisait plusieurs fois, Edward finirait par la découvrir en faisant des analyses statistiques.
Ce que l’on aimerait, c’est un monde idéal où Angela et Barack disposeraient d’une source illimitée de clés. Imaginons qu’ils possèdent deux pièces de monnaie, A et B, qui, lorsqu’on les lance, tombent sur pile, qu’on comprendra comme « 0 », ou sur face, le « 1 », de façon aléatoire, mais, par un coup de magie, à chaque fois les deux tombent du même coté. S’ils pouvaient disposer de telles pièces, Angela et Barack pourraient jouer à pile ou face autant de fois qu’ils le souhaitent et se fabriquer sans limites des clés secrètes. Un détail : dans notre monde, à notre échelle, de telles pièces magiques n’existent pas. Alors ? Patience.
Mieux encore une clé qu’il serait inutile de voler !
Nous devons aussi garantir qu’Edward ne puisse intercepter le message en se procurant un troisième clone de la même pièce. Attaquons-nous à cette dernière condition. Pour y trouver une solution, nous allons tirer profit d’une valeur que l’on ne rencontre pas souvent dans un problème de sciences : la liberté !
Supposons qu’Angela et Barack possèdent deux pièces de monnaie magiques, A1 et A2 pour la première, B1 et B2 pour le second. Pour obtenir un bit, Angela choisit librement entre A1 et A2 et lance la pièce. Barack fait de même avec B1 et B2. Ils vont recommencer autant de fois qu’ils le souhaitent. Les quatre pièces sont magiques : à chaque coup, si Angela choisit A1 et Barack B1, les deux pièces disent la même chose ; idem dans les cas (A1, B2) et (A2, B1) ; mais dans le cas (A2, B2), les pièces disent le contraire l’une de l’autre. Bref, le résultat individuel ne dépend que du choix local d’Angela ou Barack, mais la relation entre ces choix dépend de ce que font A et B conjointement.
Maintenant Angela et Barack peuvent construire une clé secrète. Pour Angela, c’est juste la séquence de bits que lui indiquent les pièces. Pour Barack, il garde le bit que lui donne sa pièce dans trois cas, et il l’intervertit dans le cas (A2,B2). Ce mécanisme garantit que le message ne sera pas intercepté par Edward. Car, même s’il est capable de cloner une pièce d’Angela, il ne connaît pas le choix de Barack. S’il lance un clone de A1 au moment où Angela choisit – toujours librement ! – de jouer A2, alors ce lancement simultané, et de A1 (cloné) et de A2 entrave le libre arbitre de Barack, puisqu’aucune valeur ne peut être attribuée à ses pièces (rappelons que A1=B2, mais A2≠B2, d’où la possibilité de contradiction).
Oui, mais si tout cela n’existe pas ?
À notre échelle, de telles pièces magiques n’existent pas. Des corrélations aussi parfaites entre elles sont en réalité inatteignables. Et puis la liberté des agents elle aussi est douteuse. Mais à l’échelle de l’infiniment petit, la cryptographie quantique pallie d’une manière spectaculaire à ces défauts.
À la place des pièces, la cryptographie quantique utilise des paires de particules quantiques intriquées, souvent des photons. Grâce à un phénomène, l’intrication quantique, on arrive à des corrélations imparfaites, certes, mais proche de plus de 80 % de celles qu’ont les pièces de monnaie dans le monde idéal. En se servant alors de la propriété de non-localité quantique, c’est-à-dire d’un lien simultané entre deux phénomènes distants, séparés dans l’espace, Angela et Barack arrivent à partager des bits avec une corrélation suffisamment forte pour que la communication reste protégée contre les intrusions. En plus, Edward ne peut s’immiscer entre Angela et Barack et intercepter leurs communications à cause d’une propriété de l’intrication quantique dont le nom fort à propos est « monogamie » : à chaque particule, pas plus d’un partenaire intriqué à la fois !
Plus de 80 %, ce n’est pas idéal. Pourtant on prouve que c’est suffisant pour que les protocoles quantiques de distribution des clés secrètes puissent assurer la protection parfaite de la communication entre Angela et Barack.
Un enjeu de recherche colossal
Où en sommes-nous dans la réalisation pratique de ces procédés ? Depuis peu, la sécurité absolue qu’offre la cryptographie quantique est vraiment devenue atteignable. Nous entrons dans une ère où les expériences scientifiques, mais aussi des produits technologiques et industriels, se développent de plus en plus rapidement. L’Europe se prépare à lancer un nouveau financement gigantesque de ce secteur à la hauteur de 1 milliard d’euros. Bientôt, la cryptographie quantique prendra le relais des techniques conventionnelles de cryptage. Signalons qu’au moment où sort ce billet, un nouveau record de distance (plus de 400 km entre les points A et B) vient d’être publié.

Alexei Grinbaum est l'auteur de "Mécanique des étreintes, Intrication quantique", éditions Les belles Lettres
-
Thursday 20 October 2016 - 10:31

Quand l’employé d’une organisation utilise des applications grand public ou des outils informatiques personnels à des fins professionnelles et que ceux-ci ne sont pas validés par la direction informatique, il penche du “côté obscur de la Force” et verse dans le “shadow IT”. Cette mauvaise habitude s’amplifie tant et si bien qu’elle pose aujourd’hui de réels problèmes de cohérence, d’efficacité et de sécurité.
-
Thursday 16 June 2016 - 11:22

Le département Sécurité d'IBM pense que les entreprises devraient plus investir dans la cybersécurité.
Cette année encore, le coût des incidents de sécurité informatique augmente pour les entreprises françaises. En 2016, chacun d'entre eux représentent en moyenne une perte de 3,40 millions d'euros.
Une étude de l'institut Ponemon réalisée pour IBM et datée de juin 2016 s'intéresse aux pertes de données personnelles gérées par les sociétés de tous les secteurs.
Plus nombreuses et plus complexes
Différents facteurs expliquent cette hausse générale. D'abord, les incidents sont plus nombreux. Ils incluent les pertes et les vols de données personnelles stockées et gérées par les sociétés françaises. Entre 2015 et 2016, le nombre d'incidents a augmenté de 64 % dans le monde.
-
Thursday 26 May 2016 - 10:20

Plus le numérique se répand dans tous les secteurs d'activité, plus la sécurité informatique devient un enjeu majeur pour les entreprises.
L'Institut national de la statistique et des études économiques (INSEE) publie en mai une enquête sur les entreprises françaises menée en 2015. Elle permet de prendre conscience du retard des petites entreprises françaises en matière de sécurité informatique.
Sans surprise, les entreprises de 10 à 249 salariés sont en France bien moins nombreuses que celles de plus 250 salariés à mettre en place une politique formelle de protection des données informatiques (respectivement 27 et 75 %).
Ces politiques visent à protéger deux types de données (les données personnelles des clients et employés et les données confidentielles de l'entreprise) face à trois types de risques (que les données soient rendues inaccessibles, qu'elles soient volées ou qu'elles soient détruites).
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598


Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598


Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598