À l’heure où l’IA ne se contente plus de répondre mais commence à agir dans les systèmes d’information, les entreprises doivent revoir en urgence leurs réflexes de sécurité. Derrière l’enthousiasme, une question s’impose : sommes-nous vraiment prêts à encadrer des agents capables de décider, d’exécuter et d’interagir avec nos environnements critiques ? Un changement discret s’opère au […]
Peu de gens connaissent la signification du point vert ou orange qui apparaît parfois en haut de l'écran des iPhone. Il s'agit pourtant d'une info très utile pour déceler une tentative de piratage.
Anthropic tente d'espionner les utilisateurs chinois de Claude par le biais d'un code caché dans le cadre d'une « expérience anti-abus », mais fait face à de vives critiques concernant la confidentialité
Anthropic serait en train de supprimer une fonctionnalité de suivi cachée dans son assistant de codage IA, Claude Code, après que des développeurs ont accusé l'entreprise d'identifier secrètement les utilisateurs se trouvant en Chine ou liés à des laboratoires d'IA chinois. Bien que l'entreprise...
La géolocalisation est devenue un outil central des applications mobiles. Mais sa collecte et sa réutilisation soulèvent des enjeux majeurs de protection des données personnelles. La CNIL rappelle les règles applicables et les droits des personnes pour protéger leur vie privée.
Les applications météo, de sport ou de rencontres utilisent souvent votre localisation. Mais savez-vous qui peut accéder à ces données et pourquoi ? La CNIL vous aide à comprendre les enjeux et à garder le contrôle sur vos données.
Vidéosurveillance excessive, cookies, non-respect des droits des personnes ou encore défaut de coopération avec la CNIL : depuis janvier 2026, 23 nouvelles sanctions ont été prononcées dans le cadre de la procédure simplifiée, dont 19 ont pour origine des plaintes.
De nouvelles vulnérabilités apportent une raison supplémentaire pour laquelle les navigateurs basés sur l'IA sont une mauvaise idée « il s'agit d'un recul significatif en matière de sécurité sur le Web »
Face à des ransomwares dopés à l’IA, les entreprises n’ont plus le luxe d’attendre : l’heure est venue de retourner l’intelligence artificielle contre les attaquants. Détection accélérée, SOC plus réactif, accès mieux contrôlés… voici comment passer d’une défense sous pression à une riposte vraiment proactive. À mesure que l’intelligence artificielle s’impose dans les organisations, son […]
Microsoft livre au FBI l'identifiant unique GDID de Windows 11 pour faciliter l'arrestation d'un adolescent de 19 ans soupçonné d'une série d'attaques par rançongiciels
Un membre présumé du groupe criminel dénommé « Scattered Spider » a été arrêté en Finlande puis extradé vers les États-Unis où il doit répondre d'accusations fédérales de complot criminel devant le tribunal du district nord de l'Illinois. Son arrestation est le fruit d'une collaboration entre Microsoft et les autorités du système...
Face à l’IA, les banques et les États mènent une guerre cybernétique silencieuse. Entre hackers suréquipés et menaces quantiques, deux experts de Square Management nous dévoilent les véritables enjeux de cette course à l'armement.
Un agent IA mène la « première » attaque par ransomware de bout en bout, de l'exploitation d'une faille de sécurité à l'extorsion finale de fonds les chercheurs alertent sur une menace de sécurité majeure
Les agents IA peuvent désormais combiner des techniques d'exploitation connues avec un raisonnement en temps réel pour automatiser des intrusions complexes en plusieurs étapes. Les experts ont découvert JadePuffer, identifié comme le premier logiciel de ransomware entièrement piloté par une IA....
Un membre de la commission chargée d’enquêter sur les dérives du logiciel espion Pegasus a vu son propre iPhone siphonné de l'intérieur, révélant une faille de sécurité aussi ironique qu'inquiétante au sommet de l’Union européenne (UE).
L’intégration de l’IA dans les pratiques professionnelles et l’entrée en application du règlement IA créent de nouveaux défis pour les DPO et leurs organisations. Afin de mieux comprendre leurs attentes et préoccupations, le ministère du Travail et des Solidarités, l’AFCDP et la CNIL publient les résultats d’une étude lancée en 2025.
Des analyses menées sur le téléphone de l’ancien élu grec ont révélé des traces d’« infection » par le logiciel de NSO Group, alors qu’il participait à une commission d’enquête sur ce puissant mouchard.
Les logiciels libres sont la clé de la « souveraineté numérique » qui fait désormais l’unanimité auprès du monde politique car ils sont les seuls à garantir un réel pouvoir de contrôle.
Les récentes lois sur la protection de la vie privée ont renforcé le droit des personnes concernées à accéder aux données personnelles collectées par les entreprises. Des travaux antérieurs ont montré que les exportations de données fournies par les entreprises aux consommateurs en réponse aux demandes d’accès aux données personnelles (DSAR) peuvent être complexes et difficiles à comprendre. Arthur Borem présente l’étude qu’il a menée afin d’identifier des pistes d’amélioration de l’expérience utilisateur.
Un simple copier-coller peut parfois suffire à compromettre un ordinateur, mais Opera entend bloquer cette attaque avant qu’elle ne fasse des dégâts.
Cliquer sur un faux CAPTCHA semble anodin. Pourtant, ce geste peut déclencher une attaque bien plus sournoise qu’un simple téléchargement frauduleux. Depuis plusieurs mois, les cybercriminels misent de plus en plus sur ClickFix, une technique qui détourne le presse-papiers des victimes. C’est notamment pour contrer cette menace qu’ Opera lance Paste Protect, une fonction qui bloque les attaques par copier-coller.
Comment Opera bloque les attaques par copier-coller ?
Le principe de Paste Protect repose sur une idée finalement assez logique. Pourquoi attendre qu’un logiciel malveillant soit exécuté si le navigateur peut intervenir avant ? La nouvelle fonctionnalité surveille les commandes copiées automatiquement par certains sites web malveillants.
Si un script suspect est détecté, Opera bloque le copier-coller avant qu’il ne puisse être utilisé. Le navigateur affiche alors une alerte et signale le site concerné grâce à une icône rouge dans la barre d’adresse.
Opera boosts your security with a browser-first: Paste Protect is a native defense measure against malicious clipboard takeover attacks, such as ClickFix!
— Opera Privacy and Security Team (@Opera_Security) July 2, 2026
Les utilisateurs peuvent également consulter les premiers caractères de la commande bloquée. L’idée ici est de comprendre ce qui vient d’être intercepté. En cas de faux positif, il reste possible d’autoriser le site.
Bonne nouvelle, la protection fonctionne sous Windows, macOS et Linux. Elle est aussi activée par défaut sur les versions de bureau et ne nécessite aucune configuration particulière.
Le piège se cache derrière un simple CAPTCHA
ClickFix ne vous dit rien ? Vous êtes loin d’être le seul. Pourtant, cette technique figure aujourd’hui parmi les méthodes les plus utilisées pour propager des logiciels malveillants.
Le scénario est étonnamment simple. Un faux CAPTCHA apparaît à l’écran. Il vous invite à confirmer que vous n’êtes pas un robot. Jusqu’ici, rien de très inhabituel. C’est ensuite que le piège se referme.
Le site copie discrètement une commande dans votre presse-papiers. Il vous demande ensuite d’ouvrir la fenêtre Exécuter sous Windows avec Win + R, de faire Ctrl + V, puis d’appuyer sur Entrée.
« Les attaques ClickFix réussissent car elles transforment l’utilisateur en arme », souligne d’ailleurs Pawel Kurzelewski, responsable de la sécurité chez Opera. Vous pensez suivre une simple procédure de vérification. En réalité, vous exécutez vous-même le code fourni par les attaquants.
Une fois exécutée, la commande peut télécharger différents logiciels malveillants. Certains sont capables de voler vos mots de passe, vos cookies de connexion et d’autres données enregistrées dans votre navigateur.
Les opérateurs de jeux d’argent et de hasard doivent concilier les exigences du RGPD avec leurs obligations sectorielles. Pour accompagner les acteurs dans cette démarche, l’ANJ a élaboré, en concertation avec la CNIL, un guide apportant des repères pratiques.
Peu de gens connaissent la signification du point vert ou orange qui apparaît parfois en haut de l'écran des iPhone. Il s'agit pourtant d'une info très utile pour déceler une tentative de piratage.
OpenAI a lancé une préversion limitée de sa série GPT-5.6, présentant trois nouveaux modèles d'IA : Sol, Terra et Luna, ainsi que des mesures de sécurité informatique renforcées
OpenAI a lancé une préversion limitée de sa série GPT-5.6, présentant trois nouveaux modèles : Sol, Terra et Luna. Sol est présenté comme le modèle phare, Terra est conçu pour un usage quotidien avec des fonctionnalités équilibrées, et Luna offre un accès rapide et abordable. Bien que cette gamme soit nouvelle, Sol se distingue...
Longtemps, confier ses données aux géants du cloud a semblé évident. Les entreprises ont migré en masse pour réduire leurs coûts et gagner en agilité. Pourtant, la tendance s’infléchit aujourd’hui avec un mouvement stratégique majeur : le géopatriement. Ce phénomène bouscule désormais les priorités des dirigeants et des directeurs informatiques.
Ce virage naît d’une prise de conscience des risques liés à la dépendance technologique. Les tensions internationales, l’espionnage économique et les réglementations strictes changent la donne. Les organisations doivent désormais maîtriser l’emplacement de leurs données et de leurs applications. L’informatique devient ainsi le pilier central de la souveraineté et de la continuité d’activité.
L’émergence de la souveraineté numérique
Pendant plus d’une décennie, les entreprises ont misé sur un espace numérique mondial unifié. Les infrastructures des géants du cloud public offraient alors une flexibilité technique inégalée. Cependant, la concentration de ce réseau entre quelques mains privées a créé de graves vulnérabilités. Les pannes mondiales à répétition ont fini par fragiliser l’illusion d’un web sans frontières.
L’espace numérique se fragmente désormais en blocs politiques distincts et concurrents. Centraliser ses données chez un unique prestataire étranger devient un risque majeur pour la souveraineté. Cette nouvelle réalité géopolitique impose une refonte complète des architectures informatiques existantes. Les organisations cherchent en priorité à relocaliser leurs applications pour renforcer leur sécurité.
Par conséquent, les choix d’hébergement ne dépendent plus des seules directions techniques. Ces arbitrages stratégiques s’invitent désormais au cœur des débats des conseils d’administration. Les dirigeants font de la résilience face aux crises internationales un critère de décision majeur. L’indépendance économique et la pérennité de l’activité priment maintenant sur la productivité immédiate.
Définition et fondamentaux du géopatriement numérique
Le géopatriement désigne le transfert stratégique des données et des applications vers des infrastructures locales. Ce processus rapatrie les actifs informatiques jugés critiques pour la sécurité de l’organisation. Les serveurs cibles se situent désormais dans des zones géographiques alignées avec leurs intérêts politiques. Ce choix protège l’accès aux outils numériques essentiels de l’entreprise.
Ce mouvement est le pendant virtuel de la relocalisation industrielle. Il ne s’agit pas d’un simple retour en arrière technologique. C’est une réorganisation consciente de la circulation des flux d’information. Les entreprises reprennent le contrôle de leurs systèmes pour garantir leur exploitation en toutes circonstances.
Le fondement de cette stratégie repose sur la localisation physique des serveurs. Les centres de données doivent se trouver sur le territoire national ou dans une alliance régionale de confiance. Des entités juridiques locales doivent impérativement exploiter ces infrastructures de stockage. Cela réduit le risque de saisie ou d’interruption par un État étranger.
Les différences majeures avec le rapatriement de cloud classique
Le rapatriement de cloud traditionnel obéit à une logique surtout économique. Les entreprises l’utilisent pour corriger les dérives budgétaires de la facturation à l’usage. Son but est d’optimiser les coûts en simplifiant l’architecture informatique. Menée par la DSI, cette démarche cible un retour vers des serveurs internes.
À l’inverse, le géopatriement privilégie la résilience politique et la protection juridique des données. Les organisations acceptent un surcoût pour sécuriser leurs secrets industriels stratégiques. L’objectif prioritaire devient la continuité d’activité face aux crises mondiales. Cette gouvernance implique directement le conseil d’administration et la direction juridique.
Le choix des infrastructures marque une rupture nette entre ces deux modèles. Le rapatriement classique n’impose pas toujours un retour exclusif aux serveurs physiques sur site. Le géopatriement s’appuie plutôt sur des clouds souverains locaux ou régionaux de confiance. Cette stratégie conserve la flexibilité du cloud sans subir de dépendance extraterritoriale.
L’impact des lois extraterritoriales sur les infrastructures
Les lois extraterritoriales menacent directement la confidentialité des données d’entreprise. Les textes américains comme le Cloud Act et le FISA posent un défi majeur. Ils peuvent permettre aux autorités d’accéder à des informations détenues à l’étranger. La localisation physique des serveurs ne suffit plus à protéger ces actifs.
Tout fournisseur de nationalité américaine peut être légalement contraint de collaborer avec ses autorités. Cette obligation s’applique même si ses centres de données se situent en Europe. Les entreprises européennes s’exposent ainsi à un risque durable d’espionnage économique. Cette vulnérabilité juridique a déclenché le mouvement de relocalisation numérique.
Pour limiter cette ingérence, les organisations recherchent une protection juridique locale plus solide. Le géopatriement consiste à choisir un prestataire soumis à la même juridiction que le client. Les données dépendent alors surtout de la protection des tribunaux nationaux ou régionaux. Cette barrière légale protège les secrets de fabrication et la propriété intellectuelle.
Pourquoi le géopatriement redéfinit la sécurité des données
Pendant longtemps, la sécurité informatique a reposé sur le chiffrement de bout en bout. Les experts pensaient que détenir les clés de chiffrement suffisait à protéger les fichiers dans le cloud. Le géopatriement bouscule cette certitude en imposant le concept de sécurité juridique. Désormais, les lois extraterritoriales peuvent forcer un prestataire étranger à livrer ces accès secrets.
La véritable protection dépend aujourd’hui aussi de la juridiction de l’hébergeur informatique. L’étanchéité légale devient aussi cruciale que la robustesse technique des pare-feu. Pour éviter les ingérences, les entreprises s’éloignent des acteurs soumis à des droits extérieurs. Le choix du fournisseur se transforme ainsi en un bouclier juridique important.
En pratique, cette démarche impose la création de zones d’hébergement hautement sécurisées. Les données critiques quittent les réseaux publics mondiaux pour intégrer des centres de stockage locaux. Ces sites subissent des contrôles physiques stricts et des audits menés par l’État. Ce cloisonnement rigoureux renforce la maîtrise du patrimoine informationnel.
L’essor de l’intelligence artificielle générative comme accélérateur
L’adoption massive de l’intelligence artificielle générative accélère le besoin de géopatriement. L’entraînement des grands modèles exige parfois des volumes colossaux de données internes confidentielles. Ces fichiers contiennent souvent le cœur du savoir-faire et des codes sources de l’entreprise. Sécuriser ce patrimoine immatériel impose désormais un contrôle renforcé de l’environnement d’hébergement.
Envoyer ces actifs vers des plateformes d’IA mondiales non souveraines présente un risque critique. Les organisations craignent que leurs données stratégiques ne soient utilisées par des modèles tiers. Une fuite accidentelle ou une réutilisation non autorisée affaiblirait leur avantage concurrentiel. La relocalisation s’impose alors pour limiter toute interception par des puissances étrangères.
L’exécution quotidienne des requêtes d’IA, appelée inférence, pose aussi de lourds défis de sécurité. Les demandes des salariés contiennent des secrets d’affaires qui ne doivent pas quitter le territoire. Les entreprises rapatrient donc leurs pipelines d’inférence sur des serveurs de proximité. Les fournisseurs de cloud souverain y déploient des puces graphiques locales pour renforcer cette étanchéité.
Historique et évolution du géopatriement sur le marché de la tech
Tout commence entre 2021 et 2023 avec le phénomène du « cloud shock ». Face à des factures devenues difficiles à maîtriser, de nombreuses entreprises réagissent. Elles décident alors de revenir partiellement à des serveurs physiques internes. Cette première vague cherche avant tout à optimiser les coûts de l’architecture.
Fin 2025, le mouvement change radicalement de dimension. Le cabinet Gartner introduit officiellement le concept lors de son symposium annuel. Pour la première fois, des experts théorisent la rencontre entre informatique et géopolitique. La tendance intègre rapidement le top 10 des priorités technologiques pour 2026.
Cette reconnaissance légitime la relocalisation auprès des entreprises. Choisir un fournisseur cloud n’est plus une simple décision technique. Cela devient un arbitrage stratégique géré directement par les directions générales. Dès le début de l’année 2026, les budgets alloués au géopatriement augmentent nettement.
L’architecture technique à trois niveaux pour segmenter les charges
Relocaliser ne signifie pas abandonner les technologies mondiales. Les entreprises adoptent plutôt une architecture hybride en trois niveaux. Cette approche concilie la puissance des outils globaux et le contrôle des données sensibles. Elle évite une coupure radicale et limite l’isolement technologique.
Le niveau mondial accueille les sites internet et les outils collaboratifs non critiques. Le niveau régional prend le relais pour les données clients et financières. Enfin, le niveau privé sécurise en interne les secrets industriels et les codes sources. Chaque information migre ainsi vers l’environnement le plus adapté à sa nature.
Pour orienter ces flux, les directions informatiques utilisent des matrices automatisées. Le routage dépend de la criticité de l’application et de son exposition aux lois extraterritoriales. Des passerelles logicielles inspectent et filtrent les requêtes en temps réel. Une interopérabilité élevée reste indispensable pour maintenir la fluidité interne.
L’état opérationnel du marché et du géopatriement
Les fournisseurs de cloud locaux sont devenus très matures. Leurs performances et leurs outils s’alignent désormais sur les standards mondiaux. Les entreprises européennes s’appuient sur des certifications de confiance comme le label SecNumCloud. Ce cadre leur garantit une protection renforcée face aux lois extraterritoriales.
Sur le terrain, cette transition se traduit par des contrats majeurs dans l’industrie. Des constructeurs automobiles de premier plan restructurent la gestion de leurs usines connectées. Ils rapatrient la télémétrie de leur production sur des serveurs strictement locaux. Cette relocalisation protège efficacement leurs secrets de fabrication.
Le secteur public et la finance suivent aussi cette trajectoire. De grandes institutions migrent leurs applications de gestion vers des clouds souverains. Ces décisions massives créent un effet d’entraînement sur toute l’économie. Ce mouvement s’impose désormais comme une référence de gestion des risques pour beaucoup.
Le cadre réglementaire européen et le rôle de l’EU Data Act
La réglementation européenne facilite grandement la relocalisation numérique. L’entrée en vigueur de l’EU Data Act a modifié les rapports de force sur le marché du cloud. Ce texte impose désormais davantage d’interopérabilité entre les solutions. Les clients reprennent ainsi du pouvoir face à des géants mondiaux autrefois intouchables.
La loi oblige également les hébergeurs à garantir une réversibilité renforcée des services. Les formats de données propriétaires, qui enfermaient techniquement les entreprises, sont désormais mieux encadrés. Je suis d’ailleurs convaincu que cette standardisation obligatoire simplifie la migration vers des solutions locales. Les organisations transfèrent leurs applications plus librement, sans crainte de blocage logiciel.
Enfin, le texte limite désormais les frais de sortie de données. Auparavant, récupérer ses propres bases de données coûtait souvent très cher. L’encadrement de ces coûts de transfert lève le principal verrou financier du géopatriement. Déplacer des pétaoctets d’informations devient alors plus simple et plus rentable.
Le rôle du géopatriement dans la gestion des infrastructures informatiques critiques
Les Opérateurs d’Importance Vitale (OIV) sécurisent activement les infrastructures critiques du pays. L’énergie, l’eau et la défense adoptent donc plus volontiers le géopatriement. Leurs systèmes de pilotage industriel ne peuvent plus dépendre d’un cloud étranger. Cette étanchéité protège les réseaux essentiels contre les pressions politiques extérieures.
Rapatrier ces outils réduit les risques de cyber-sabotage ou de coupure à distance. En cas de crise, une puissance adverse pourrait tenter de paralyser les services vitaux d’un pays. Isoler ces infrastructures dans un environnement national limite cette menace directe. La résilience globale de l’État dépend désormais de cette souveraineté technologique.
Les transports intelligents et les télécommunications suivent la même trajectoire. La gestion automatisée des flux ferroviaires, aériens et maritimes migre vers des serveurs locaux. Cela englobe aussi le cœur des réseaux et les systèmes d’urgence. Les nations se protègent ainsi contre l’espionnage de masse et la paralysie logistique.
Les réseaux sociaux répètent depuis des années qu’ils multiplient les outils pour assurer la sécurité des plus jeunes. Pourtant, une nouvelle étude remet sérieusement ces promesses en question.
D’après les chercheurs, plus d’une fonctionnalité de protection sur deux ne fonctionne pas comme les plateformes l’annoncent. Au fait, le Centre de recherche sur la cybersécurité a passé au crible 86 dispositifs de sécurité présents sur TikTok, Instagram, Snapchat et YouTube. Le constat est loin d’être rassurant.
Que révèle l’étude sur TikTok, Instagram, YouTube… ?
Parmi les 86 fonctionnalités, seules 35 se sont révélées réellement efficaces. Les autres étaient soit défaillantes, soit difficiles à trouver dans les paramètres, soit totalement inexistantes malgré les explications fournies par les plateformes.
Pour mener leurs expériences, les chercheurs ont créé de faux comptes d’adultes et d’adolescents afin de reproduire des situations réelles. Les résultats montrent que Snapchat est la plateformela plus en difficulté, avec 73 % de fonctionnalités jugées inefficaces.
Instagram suit avec 66 %, puis YouTube avec 55 %. TikTok s’en sort un peu mieux, mais affiche tout de même un taux d’échec de 50 %. Les chercheurs ont également testé les outils censés limiter le cyberharcèlement.
Sur les quatre plateformes, aucun des mécanismes de contrôle du comportement n’a réellement rempli son rôle. Certaines situations observées sont même particulièrement préoccupantes.
Préoccupante, à quel point ?
Eh bien, sur TikTok, un compte identifié comme mineur recherchant des contenus liés aux troubles alimentaires s’est vu recommander des expressions utilisées par des communautés faisant l’apologie de l’anorexie. Parmi elles figuraient des termes évoquant la dissimulation de nourriture ou encore l’automutilation.
Sur Snapchat, un compte adulte a pu retrouver et contacter un compte enfant sans rencontrer la moindre restriction. Instagram, de son côté, bloque bien les premiers messages envoyés par un adulte à un adolescent qui ne le suit pas.
En revanche, si c’est l’enfant qui engage la conversation, l’adulte peut répondre librement, sans recevoir le moindre avertissement.
L’étude souligne également que neuf fonctionnalités annoncées par les plateformes étaient tout simplement introuvables. Malgré plusieurs tentatives en suivant les procédures officielles, les chercheurs n’ont jamais réussi à les activer.
Evidemment, TikTok, Instagram, Snapchat et YouTube rejettent les critiques. Les entreprises assurent que leurs dispositifs fonctionnent correctement. Elles estiment que les tests réalisés ne reflètent pas la manière dont les enfants utilisent réellement leurs applications.
Un ensemble de mesures sur la sécurité en ligne des enfants est adopté par la Chambre des représentants américaine, suscitant les mises en garde des associations de défense des droits numériques
La Chambre des représentants a récemment adopté, par 267 voix contre 117, un ensemble bipartite de projets de loi sur la sécurité en ligne des enfants. La loi bipartisane « Kids Internet and Digital Safety » (KIDS), présentée par ses auteurs comme un moyen de protéger les enfants en ligne et de responsabiliser...
Les systèmes de partage sans fil d'Apple et de Google souffrent de vulnérabilités. Des chercheurs ont découvert des failles dans AirDrop et Quick Share, qui permettent à des pirates de planter voire de bloquer des smartphones.
Une équipe canadienne a développé un programme utilisant un grand modèle de langage pour orchestrer des attaques et repérer des failles de façon autonome. Si cette démonstration ne surprend pas les spécialistes, elle pourrait permettre d’élaborer des parades.
Et si la guerre dans l'espace avait déjà commencé, sans que l’on s'en aperçoive ? C'est l'hypothèse vertigineuse testée par un exercice réunissant 50 experts militaires américains, qui dessine un scénario d'escalade glaçant sur 180 jours.
Avec son offre de firewall managé en cœur de réseau, Paritel veut rendre la cybersécurité plus accessible aux TPE. L’opérateur s’appuie sur les technologies Fortinet pour filtrer les menaces avant leur arrivée dans le système d’information. La cybersécurité des petites entreprises reste l’un des angles morts du numérique professionnel. Les TPE utilisent désormais les mêmes […]
À l’issue d’une consultation publique, la CNIL publie ses recommandations sur l’utilisation par les professionnels des données de localisation des véhicules connectés (voitures, cycles, scooters, etc.). Objectif : renforcer la sécurité juridique et donner plus de transparence aux utilisateurs.
Les véhicules connectés collectent des données de localisation pour proposer certains services liés au divertissement ou à la sécurité. Ces informations peuvent révéler des éléments très personnels sur votre vie privée. La CNIL rappelle les garanties à mettre en œuvre et les droits des personnes.
La loi KIDS imposerait une vérification de l'âge pour accéder à Internet : il s'agit d'un vaste ensemble de mesures législatives visant à contrôler la navigation sur le Web et la messagerie privée, selon l'EFF
Prochainement, le Congrés américain s'apprête à voter sur la loi sur la sécurité en ligne des enfants (Kids Online Safety Act - KOSA). La loi KIDS vise à renforcer la protection des enfants en ligne en matière de confidentialité et de santé mentale. Cependant, selon l'Electronic Frontier Foundation...
Le code se génère désormais en quelques secondes. Les bugs, eux, n’ont pas disparu pour autant : ils se sont déplacés, devenus plus diffus, plus fréquents, plus difficiles à traquer. Et dans cette nouvelle équation, un maillon discret de la chaîne logicielle s’apprête à changer radicalement de visage. En quelques mois, l’intelligence artificielle a transformé […]
Les intrusions informatiques visant les services publics français continuent de s’enchaîner. D’abord, la messagerie Tchap. Puis, la plateforme Jeveuxaider.gouv.fr, l’Agence nationale des titres sécurisés (ANTS) et l’Agence du service civique.
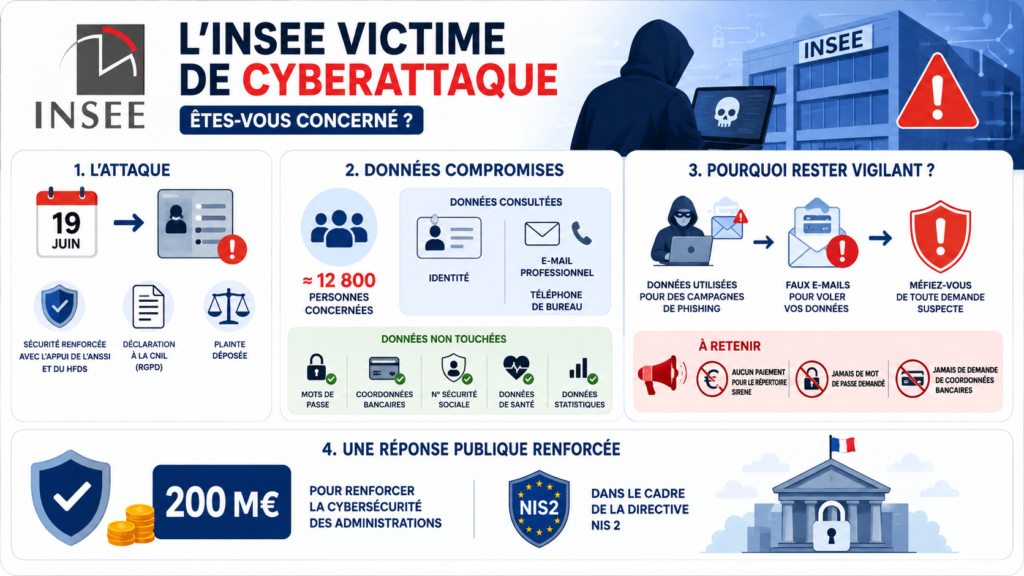
Aujourd’hui, c’est l’INSEE qui annonce avoir été victime d’une cyberattaque. L’établissement a détecté, le 19 juin, un accès non autorisé à son annuaire interne.
À la suite de la découverte de l’incident, l’institut a renforcé la sécurité de ses systèmes avec l’appui du Haut fonctionnaire de défense et de sécurité du ministère de l’Économie ainsi que de l’ANSSI.
L’établissement a également signalé la violation à la CNIL conformément au RGPD et déposé plainte auprès du procureur de la République.
Cyberattaque INSEE : les données compromises
La fuite de données a fait environ 12 800 victimes.Parmi eux figurent des agents actuellement en poste, d’anciens collaborateurs et des membres des différents corps de l’institution.
Les informations consultées se limitent toutefois à leur identité ainsi qu’à leurs coordonnées professionnelles. Notamment leur adresse électronique et leur numéro de téléphone de bureau.
L’institut précise que les données les plus sensibles n’ont pas été touchées. Les mots de passe, les coordonnées bancaires, les numéros de sécurité sociale et les données de santé ne figurent pas parmi les informations compromises.
Les données statistiques collectées auprès des entreprises et des particuliers dans le cadre des missions de l’INSEE n’ont pas non plus été affectées par cette intrusion.
Pour info, un cybercriminel utilisant le pseudonyme « Saturne » a revendiqué l’attaque sur un forum spécialisé. Cette affirmation n’a toutefois pas encore été confirmée de manière indépendante, même si l’intrusion dans les systèmes de l’INSEE est, elle, bien établie.
Pourquoi devriez-vous vous méfier ?
Même si la fuite ne concerne que des données professionnelles d’agents de l’INSEE, vous avez plusieurs raisons de rester vigilants. Voyez-vous, les informations dérobées peuvent servir à préparer des campagnes de phishingtrès crédibles.
Des cybercriminels pourraient envoyer de faux emails au nom de l’INSEE pour convaincre des particuliers ou des entreprises de fournir des informations personnelles ou bancaires.
L’institut appelle d’ailleurs à la prudence. Il rappelle qu’il ne demande jamais depaiement pour une inscription au répertoire Sirene. De même, il ne sollicite jamais de mots de passe ni de coordonnées bancaires.
Vous devez donc considérer Toute demande de ce type dans les prochains jours comme suspecte.
De son côté, le gouvernement a annoncé un plan de 200 millions d’euros destiné à renforcer la cybersécurité des administrations dans le cadre de la directive NIS 2. Ce, même si les modalités précises de son financement restent encore à être détaillées.
Selon des chercheurs en sécurité, le GLM-5.2 de la start-up chinoise spécialisée dans l'IA Z.ai est désormais capable de rivaliser avec Claude Mythos en matière de détection de failles de sécurité logicielle
Selon un nouvel article du Wall Street Journal, des chercheurs en sécurité affirment que le modèle GLM-5.2 de la start-up chinoise spécialisée dans l'IA, Z.ai, est désormais capable de rivaliser avec Mythos lorsqu'il s'agit de détecter des failles de sécurité logicielles, même s'il reste en...
Après avoir autorisé l'accès à Mythos 5 d'Anthropic à un cercle restreint de personnes de confiance, le gouvernement américain pourrait rendre accessible Fable 5, le modèle d'IA public le plus puissant
Le gouvernement américain a autorisé Anthropic à mettre son puissant modèle d'IA « Mythos » à la disposition d'entreprises et d'organisations triées sur le volet, après avoir revu les conditions d'octroi de licence. En outre, Fable 5, le modèle d'IA public le plus puissant d'Anthropic, pourrait être...
🎁 Pour profiter de l’offre Bitdefender et tester gratuitement la solution pendant 30 jours, c’est par ici : https://bit.ly/4v3Y5fn
Aujourd’hui, je vous emmène dans l’une des enquêtes les plus importantes de la chaîne.
Tout commence avec le message d’une abonnée dont le père, âgé de 78 ans, a été piégé par une fausse fondation qui lui promettait une aide financière. Derrière cette histoire : un faux site, de faux documents, des frais à payer, des comptes bancaires, des coupons… et surtout un brouteur bien décidé à aller jusqu’au bout.
Petit à petit, on remonte la piste : numéro WhatsApp, adresse mail, localisation, numéro local, identité… jusqu’à retrouver le Brouteur !
Une enquête menée dans l’urgence, avec un objectif simple : protéger la victime, empêcher d’autres arnaques, et montrer que même une vidéo YouTube peut avoir un vrai impact.
🙏 Un immense merci à LWS pour leur soutien, leur réactivité et leur aide précieuse pendant cette vidéo.
🙏 Merci aussi à mon contact sur place au Bénin, qui a joué un rôle important dans cette enquête.
🙏 Et merci au CNIN pour leur écoute, leur disponibilité et leur intervention dans ce dossier.
La Fondation Linux lance l'initiative Akrites, qui vise à coordonner la divulgation et la correction des vulnérabilités des logiciels open source, alors que l'IA accélère considérablement la découverte de ces vulnérabilités
Alors que l'intelligence artificielle (IA) accélère la détection des failles de sécurité, augmentant ainsi le risque d'une exploitation plus rapide, la Fondation Linux a lancé Akrites, une nouvelle initiative destinée à coordonner la divulgation et la correction des vulnérabilités...
Deux mois après l'Agence nationale des titres sécurisés (ANTS), l’Institut national de la statistique et des études économiques a été victime d’une cyberattaque. L’Insee l’a annoncé ce vendredi en expliquant que l’intrusion a eu lieu le 19 juin dernier et appelle à la plus grande prudence. La violation concerne son répertoire d’employés et d’anciens employés.
Les autorités de protection des données des pays du G7 se sont réunies à Paris les 25 et 26 juin à l’invitation de la CNIL dans le cadre de la présidence française du G7. Elles ont adopté une déclaration sur les mécanismes de vérification de l’âge respectueux de la vie privée, ainsi qu’un document sur le développement d’objets connectés respectant la vie privée des mineurs.