-
Monday 09 March 2026 - 17:30
Une bataille silencieuse s’installe autour d’Internet et de la protection des mineurs. Plus de 400 spécialistes tirent aujourd’hui la sonnette d’alarme sur les risques du contrôle d’âge imposée en ligne.
Des scientifiques spécialisés en cybersécurité et protection des données alertent les gouvernements. Ils demandent la suspension immédiate des lois imposant une vérification obligatoire de l’âge en ligne. Les signataires expliquent que ces règles pourraient produire davantage de risques que de bénéfices réels.
Dans leur lettre ouverte, 419 experts affirment que la technologie actuelle ne répond pas encore aux exigences de sécurité. Selon eux, les législateurs avancent plus vite que les solutions techniques disponibles. Ils réclament donc un moratoire afin d’évaluer sérieusement l’efficacité et les dangers potentiels de ces dispositifs.
Des systèmes faciles à contourner selon les chercheurs
Les scientifiques soulignent également que les méthodes actuelles se révèlent souvent simples à contourner. Depuis l’introduction des contrôles d’âge obligatoires au Royaume-Uni, plusieurs exemples illustrent ces failles techniques.
Certains utilisateurs ont trompé la reconnaissance faciale de Discord grâce au mode photo du jeu Death Stranding. D’autres contournent les restrictions en utilisant simplement des réseaux privés virtuels. Ces outils permettent de modifier l’adresse IP et d’accéder facilement aux contenus bloqués. Pour les chercheurs, ces exemples montrent que les systèmes actuels restent loin d’une solution fiable.
Les VPN au cœur d’un nouveau débat politique
Cette situation place les VPN au centre d’un débat croissant entre défenseurs de la vie privée et législateurs. Plusieurs responsables politiques considèrent désormais ces outils comme des moyens de contourner les règles.
Au Royaume-Uni, en France et dans plusieurs États américains, certains projets envisagent de limiter leur utilisation. Les signataires de la lettre ouverte jugent cette idée particulièrement inquiétante.
Selon eux, les VPN restent essentiels pour protéger les communications et les données personnelles. Restreindre ces outils pourrait exposer davantage les internautes aux risques de surveillance ou d’attaques informatiques.
Des bases de données sensibles susceptibles d’attirer les pirates
Les chercheurs alertent aussi sur un autre danger : l’accumulation de données personnelles très sensibles. Les systèmes de vérification d’âge exigent souvent des documents d’identité ou des informations financières.
Ces bases de données pourraient devenir des cibles privilégiées pour les cybercriminels. Les experts évoquent notamment les scans faciaux, les copies de passeports ou les numéros de cartes bancaires. Un tel volume d’informations créerait, selon eux, une cible idéale pour les piratages massifs.
Les différentes méthodes de vérification d’âge actuellement utilisées
Les plateformes utilisent aujourd’hui plusieurs techniques pour estimer ou confirmer l’âge des utilisateurs. La première consiste à demander des pièces d’identité officielles ou des justificatifs financiers.
Cette méthode impose aux internautes de transmettre des documents très sensibles aux services en ligne. Les juristes Matt Brennan et Graham Muise expliquent que ce processus reste plus risqué qu’une vérification physique classique. L’année dernière, une fuite liée à un prestataire utilisé par Discord a exposé les photos d’identité de 70 000 utilisateurs.
La biométrie pose des questions difficiles à résoudre
La reconnaissance faciale représente une autre méthode utilisée pour estimer l’âge des internautes. Les systèmes analysent les traits du visage pour déterminer si un utilisateur semble mineur ou adulte. Même si la précision progresse, une fuite de données biométriques crée un problème unique. Contrairement à un mot de passe, un visage ne peut pas être remplacé.
Des inquiétudes supplémentaires apparaissent également autour de certaines entreprises impliquées dans ces technologies. Le fournisseur Persona reçoit notamment le soutien du fonds Founders Fund, lié à Peter Thiel.
Pour plusieurs défenseurs de la vie privée, ces connexions alimentent les craintes d’une utilisation élargie des données biométriques.
Des alternatives plus respectueuses de la vie privée émergent
Certaines solutions cherchent toutefois à réduire la quantité d’informations personnelles collectées. Les systèmes de vérification par attributs permettent par exemple de confirmer l’âge sans transmettre l’identité complète.
Les portefeuilles d’identité numérique pourraient aussi faciliter ces contrôles tout en protégeant davantage les données. Cependant, ces technologies restent encore en développement. Les chercheurs estiment que ces approches nécessitent davantage de garanties techniques et juridiques.

Un débat mondial qui ne fait que commencer
Plusieurs pays introduisent déjà ou préparent des lois imposant ces contrôles d’âge sur Internet. Le Royaume-Uni, les États-Unis, l’Europe ou encore l’Australie travaillent sur des dispositifs similaires.
L’interdiction des réseaux sociaux pour les moins de seize ans en Australie illustre cette tendance. De nombreux gouvernements envisagent désormais des mesures comparables. Les scientifiques à l’origine de la lettre ouverte souhaitent ralentir cette dynamique. Ils appellent les responsables politiques à analyser plus profondément les conséquences sur la vie privée.
Selon eux, la protection des mineurs reste indispensable, mais les solutions actuelles pourraient créer de nouveaux dangers pour l’ensemble des internautes.
Cet article Plus de 400 experts réclament l’arrêt du contrôle d’âge sur Internet a été publié sur LEBIGDATA.FR.
-
share read star [MWC26]De la Terre à la connectivité satellitaire : le récap' des solutions mobilité-réseau GenAI exposées lors du MWC 2026 de Barcelone !Monday 09 March 2026 - 03:00

Retour-express sur le cru 2026...
The post [MWC26]De la Terre à la connectivité satellitaire : le récap' des solutions mobilité-réseau GenAI exposées lors du MWC 2026 de Barcelone ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
Friday 06 March 2026 - 22:35
Vous venez d'installer Windows 11 en suivant mon précédent article ? Félicitations, vous avez un système tout neuf !
Mais avant de commencer à l'utiliser, il reste une étape cruciale : faire le ménage dans la collecte de données.
Quelles sont les données que Windows 11 collecte ?
Si vous ne voulez pas que vos habitudes d'utilisation finissent sur les serveurs de Microsoft, il existe un outil indispensable, bien que son nom soit un petit défi à l'écriture : O&O ShutUp10++.
Par défaut, une installation fraîche de Windows 11 active un nombre impressionnant de mécanismes de collecte :
- 📡 Télémétrie — Vos données d'utilisation, crashs et comportements envoyés en continu à Microsoft.
- 📍 Géolocalisation — Position GPS accessible par les apps Windows et les services Microsoft.
- ⌨️ Saisie & frappe (keylogging) — Journalisation de votre écriture manuscrite et de vos frappes clavier à des fins "d'amélioration".
- 🎯 Publicités ciblées — Un identifiant publicitaire unique vous suit à travers les applications du Windows Store.
- 🎙️ Cortana & voix — Vos interactions vocales et historique de recherche alimentent les modèles IA de Microsoft.
- 🔄 Synchronisation cloud — Mots de passe, activité et historique de navigation synchronisés vers votre compte Microsoft.
Un très bon épisode de l'émission d'Underscore présente
Un scanner pour vos paramètres cachés
Sous ses airs de logiciel ultra-minimaliste, O&O ShutUp10++ liste l'intégralité des réglages de confidentialité enfouis au plus profond de Windows. Rien ne lui échappe.
Là où Microsoft vous force à parcourir des dizaines de menus pour désactiver ces options, ShutUp10++ centralise tout sur une seule et même page. Ce que Windows vous cache en 2 heures de navigation dans les paramètres, ShutUp10++ vous l'expose en 2 minutes.
✅ Avantage clé : Le logiciel est 100% portable — aucune installation requise.
Comprendre le code couleur
Chaque option est associée à une couleur qui indique le niveau de risque :
Couleur Signification Conseil 🟢 Vert Option sans risque, recommandée par O&O Activez sans hésiter 🟡 Jaune Impact possible sur certaines fonctionnalités Activez en sachant ce que vous faites 🔴 Rouge Peut perturber des fonctions importantes de Windows Réservé aux utilisateurs avancés 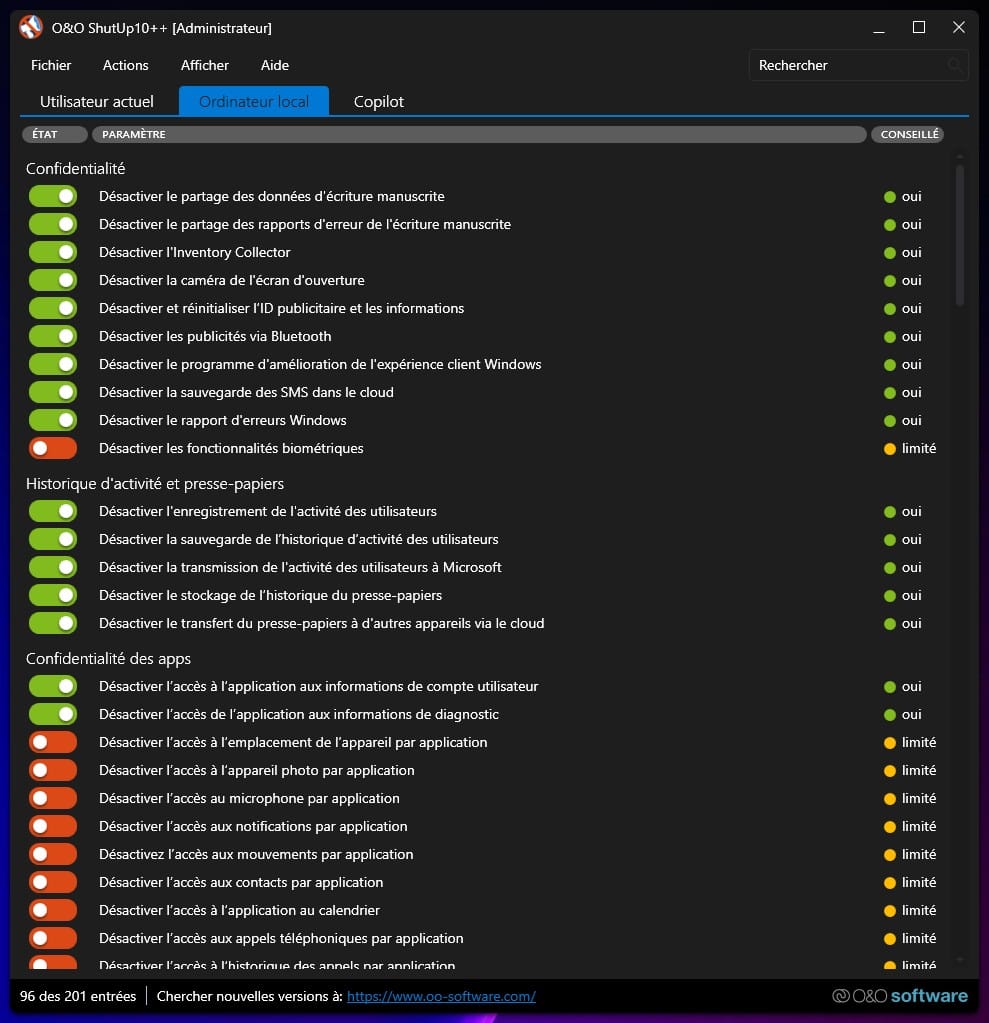
Deux approches selon votre "degré de paranoïa"
🔬 La méthode chirurgicale
Vous parcourez la liste option par option et cochez manuellement ce que vous souhaitez bloquer, guidé par le code couleur.
✓ Points forts : Contrôle total, vous comprenez chaque paramètre.
⚠ Point faible : Plus long (15 à 30 minutes)☢️ La méthode "Nucleaire"
Via le menu Actions → Appliquer tous les réglages recommandés, vous blindez votre système en un seul clic.
✓ Points forts : Rapide et efficace (2 minutes), idéal pour les débutants
⚠ Point faible : Certaines options jaunes/rouges sont activées sans distinction et peuvent potentiellement faire planter votre système.Dans mon cas, j'ai désactivé toutes les options rouge via cette méthode. Mon système n'a pas planté.
Guide pas à pas : 5 minutes chrono
Étape 1 — Télécharger l'outil
Rendez-vous sur le site officiel d'O&O Software et téléchargezooshutup10.exe. C'est gratuit, sans inscription.Étape 2 — Créer un point de restauration
Au lancement, ShutUp10++ vous propose de créer un point de restauration. Ne passez pas cette étape ! C'est votre filet de sécurité si une option désactivée vous cause des problèmes plus tard (synchronisation du calendrier, Windows Update, etc.).Étape 3 — Appliquer les réglages
Utilisez le menu Actions → Appliquer tous les réglages recommandés pour un résultat immédiat, ou parcourez la liste manuellement selon vos préférences.Étape 4 — Redémarrer Windows
Certaines modifications nécessitent un redémarrage pour être pleinement appliquées. Faites-le dès que possible.Étape 5 — Relancer après chaque mise à jour majeure
Windows Update réactive parfois certaines options de collecte. Pensez à relancer ShutUp10++ après chaque mise à jour de fonctionnalités (ex : 24H2, 25H1…).En résumé
O&O ShutUp10++ est gratuit, léger et redoutablement efficace pour transformer Windows 11 en un système un peu plus respectueux de votre vie privée. Un must-have à lancer à chaque nouvelle installation ou mise à jour majeure.
👉 Télécharger O&O ShutUp10++ gratuitement
Pour aller plus loins dans la protection de vos données, je vous conseille la lecture de mon article dédié sur AdGuard Home, un serveur DNS local qui permet de vous protéger des entrées DNS malvaillantes sur Internet.
-
Friday 06 March 2026 - 19:03
Un ransomware frappe. Les serveurs se figent, les données disparaissent derrière un mur de chiffrement et un message surgit : payez, ou tout sera perdu. Dans ces moments de panique absolue, certaines entreprises font appel à un acteur discret mais crucial : le cyber-négociateur, chargé de dialoguer avec les hackers. Entre bluff, preuves à exiger et pièges du darknet, Geert Baudewijns, PDG de SecuTec, dévoile les coulisses d’un métier aussi étrange que stratégique.
Lorsqu’une entreprise est frappée par une attaque ransomware, le scénario est souvent brutal. Les systèmes sont paralysés, les données chiffrées, parfois déjà exfiltrées. Au bout du fil ou derrière un chat chiffré, un groupe de cybercriminels réclame une rançon.
Dans cette situation extrême, certaines entreprises font appel à un acteur discret mais essentiel : le cyber-négociateur. Son rôle consiste à dialoguer avec les hackers pour réduire la rançon, obtenir des preuves, gagner du temps ou vérifier que l’interlocuteur est bien l’auteur de l’attaque.
PDG de Secutec et spécialiste de ces situations de crise, Geert Baudewijns intervient régulièrement dans ce type de négociation. Il décrit un univers en pleine mutation, où même les cybercriminels se retrouvent pris dans une logique de concurrence féroce.

Les hackers sont devenus… moins fiables
Selon Geert Baudewijns, le paysage de la cybercriminalité a profondément changé ces dernières années.
« Le vrai problème aujourd’hui est que les hackers ne sont plus aussi fiables qu’avant, si tant est qu’ils ne l’aient jamais été. »
Autrefois, lorsqu’un hacker découvrait une faille ou obtenait un accès à un système, il la revendait généralement à un seul acheteur. Une forme d’exclusivité implicite existait.
Aujourd’hui, cette logique a disparu.
« Face à la pénurie de cibles faciles, ils revendent les mêmes informations à deux, trois, voire plusieurs groupes simultanément. »
De fait, une véritable course contre la montre s’engage.
« Qui parviendra le premier à exploiter la faille, à chiffrer les données et à entamer la négociation ? »
Cette concurrence transforme profondément la dynamique des attaques. Les opérations sont plus rapides, les négociations plus agressives et beaucoup moins prévisibles.
Dans ce marché clandestin devenu ultra-compétitif, les cybercriminels eux-mêmes fonctionnent désormais selon une logique de profit immédiat et de vitesse d’exécution.
Pourquoi les entreprises font appel à des négociateurs
Contrairement à ce que l’on pourrait imaginer, la négociation n’intervient pas toujours en dernier recours.
Selon Baudewijns, un négociateur spécialisé devrait être impliqué dès les premières heures de la crise.
« Dès le premier instant, il est crucial de faire appel à un négociateur spécialisé. » Son rôle est avant tout d’analyser la situation avec sang-froid.
Une cyberattaque est souvent un choc brutal pour l’entreprise : pression médiatique, interruption d’activité, menace sur les données sensibles. Dans ce contexte, les décisions peuvent vite devenir irrationnelles.
« Une cyberattaque est souvent un véritable drame pour l’entreprise, où le stress et l’urgence brouillent le jugement. Une tête froide et expérimentée est indispensable pour évaluer les risques. »
Le négociateur apporte alors une lecture plus froide de la situation : évaluer la crédibilité des hackers, analyser les preuves fournies, comprendre leurs motivations et déterminer les marges de manœuvre possibles.
Cette approche est d’ailleurs de plus en plus intégrée dans les procédures de gestion de crise. Certaines compagnies d’assurance cyber incluent désormais des spécialistes de la négociation dans leurs équipes d’intervention.
L’erreur que font beaucoup d’entreprises après une attaque
Dans les premières heures suivant une attaque ransomware, certaines réactions instinctives peuvent aggraver la situation.
Par exemple, beaucoup d’entreprises pensent qu’il faut immédiatement débrancher les serveurs ou couper internet. Pourtant, cette réaction peut détruire des éléments précieux pour l’enquête.
« Les hackers exploitent souvent la mémoire vive (RAM) pour stocker leurs outils et données volées. Une coupure brutale efface ces preuves. »
Cela complique considérablement l’analyse technique et la récupération d’informations.
Autre idée reçue : imaginer que les pirates restent connectés au réseau en permanence.
« Aucun hackeur compétent ne reste connecté une fois repéré. Leur stratégie est d’infiltrer, extraire, puis disparaître en laissant des backdoors ou des malwares dormants. »
Ils réapparaissent ensuite seulement pour la phase de chantage.
Peut-on faire confiance à des hackers ?
La question semble paradoxale, mais dans le monde du ransomware, la réputation joue un rôle réel.
Selon Geert Baudewijns, certains groupes de cybercriminels respectent leurs engagements.
« Si les hackers sont professionnels, ils respectent leurs engagements. Leur réputation et leurs futures négociations sont en jeu. »
Mais les négociations échouent souvent pour une autre raison, beaucoup plus inattendue.
Il arrive que des opportunistes se fassent passer pour les auteurs d’une attaque après avoir vu le nom d’une entreprise apparaître sur un site de divulgation du darknet.
« Les échecs viennent presque toujours d’une erreur de ciblage : se retrouver face à un faux hackeur. » Ces imposteurs contactent ensuite la victime pour tenter d’obtenir un paiement frauduleux.
Dans ces situations, le rôle du négociateur est crucial : vérifier l’identité du groupe.
« J’exige systématiquement des preuves concrètes : fichiers non chiffrés, échantillons ciblés. Sans cette vérification, c’est de l’argent jeté par les fenêtres. »
Payer une rançon : légal ou interdit ?
La question du paiement des rançons reste un sujet sensible.
Aujourd’hui, dans la plupart des juridictions européennes, aucune loi n’interdit explicitement de payer une rançon. La décision repose donc souvent sur une analyse pragmatique de la situation.
Pour une entreprise paralysée, la question devient très concrète :
combien de temps faudra-t-il pour reconstruire le système ?
les données perdues sont-elles vitales ?
l’activité peut-elle survivre à plusieurs semaines d’arrêt ?Dans certains cas, le paiement peut apparaître comme la seule option pour éviter la faillite.
« Face à une cyberattaque, quand une entreprise se retrouve dos au mur, la priorité est de survivre. »
Mais les autorités cherchent de plus en plus à décourager cette pratique, car elle alimente directement l’économie du ransomware.
Selon Baudewijns, un durcissement trop strict pourrait cependant produire un effet inattendu.
« Plus les autorités durcissent les règles, plus les victimes contournent l’interdit via des canaux clandestins. Interdire ne supprime pas le problème, il le pousse dans l’ombre. »
Une économie criminelle devenue industrielle
Au fil des années, les attaques ransomware ont évolué d’opérations isolées vers une véritable industrie cybercriminelle.
Certains groupes fonctionnent désormais comme des entreprises clandestines : développeurs de malwares, spécialistes de l’intrusion, équipes de négociation et plateformes de fuite de données.
Mais cette professionnalisation s’accompagne aussi d’une nouvelle réalité : la concurrence entre cybercriminels devient elle aussi féroce.
Et dans cet écosystème où chacun cherche à frapper plus vite que les autres, les entreprises victimes disposent de moins de temps que jamais pour réagir.
Cet article Ransomware : comment négocier avec des hackers ? Les coulisses d’un métier méconnu a été publié sur LEBIGDATA.FR.
-
share read star “Ce que YGG est devenu” : retour sur les derniers évènements insécuritaires du site de torrenting ! (déstructuration moléculaire...)Friday 06 March 2026 - 02:09

6 629 484 comptes-utilisateurs compromis...
The post “Ce que YGG est devenu” : retour sur les derniers évènements insécuritaires du site de torrenting ! (déstructuration moléculaire...) first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
Thursday 05 March 2026 - 18:20
 Pour contourner la double authentification, les pirates informatiques utilisaient souvent Tycoon 2FA, un service qui fournissait une solution clés en main. Après trois ans de service, la plateforme criminelle a finalement été neutralisée.
-
share read star [MWC26]Lenovo, Motorola : le récap' des annonces GenAI des fabricants, au détour du MWC 2026 de Barcelone !Thursday 05 March 2026 - 01:15

Retour sur les sensations des deux fabricants...
The post [MWC26]Lenovo, Motorola : le récap' des annonces GenAI des fabricants, au détour du MWC 2026 de Barcelone ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
Monday 02 March 2026 - 17:59

Au détour d'une conférence partagée le 1er Mars 2026...
The post [MWC26]MWC 2026 : le récap' des annonces mobilité-réseau de Nokia ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
Monday 02 March 2026 - 17:30
Si vous passez régulièrement par un aéroport, vous avez sûrement déjà branché votre téléphone sur une prise USB en attendant votre vol. Ce réflexe anodin peut pourtant transformer quelques minutes de recharge en accès direct à vos données personnelles les plus sensibles.
« Batterie faible. » Ce message apparaît souvent entre deux vols lors d’escales prolongées fatigantes. Pourtant, brancher son téléphone sur une prise USB d’aéroport reste risqué pour vos données personnelles sensibles. Ce geste banal peut exposer vos informations confidentielles à des cybercriminels organisés et discrets. Les aéroports constituent régulièrement des cibles privilégiées pour des attaques numériques particulièrement efficaces. Ainsi, un simple câble branché quelques minutes peut compromettre votre sécurité numérique personnelle.
Caleb Barlow, vice-président chez IBM Security, alerte clairement sur cette menace persistante. Il expliquait dans Forbes en 2019 une comparaison particulièrement frappante pour illustrer le danger. « Brancher un appareil sur un port USB public, c’est un peu comme utiliser une brosse à dents trouvée au bord de la route », déclarait-il. Autrement dit, vous ignorez totalement l’origine réelle et l’intégrité technique de cette connexion publique.
Le “juice jacking”, une technique qui vise tous les smartphones
Ce phénomène porte un nom précis : le « juice jacking ». Il désigne une méthode de piratage ciblant spécifiquement les bornes publiques de recharge USB. Concrètement, des pirates modifient certains ports afin d’injecter des programmes malveillants invisibles. Ensuite, ces logiciels infectent immédiatement les appareils connectés sans déclencher d’alerte évidente. Par conséquent, les cybercriminels récupèrent mots de passe, photos personnelles et données bancaires sensibles.
Tous les smartphones restent concernés, qu’ils fonctionnent sous Android ou iOS. La connexion USB permet simultanément l’alimentation électrique et le transfert de données numériques. Comme le précisent nos confrères du magazine Geo, ce double usage crée la vulnérabilité exploitée. « Une fois infecté, un téléphone peut voir ses mots de passe récupérés à distance », détaillent-ils. Dans certains cas, le logiciel malveillant verrouille même complètement l’appareil, empêchant toute utilisation normale.
Les ports USB intégrés aux sièges d’attente constituent des cibles fréquentes pour ces attaques. De même, les bornes gratuites des centres commerciaux présentent des risques comparables pour les utilisateurs. Ainsi, les stations de recharge proposées dans certains hôtels attirent également les cybercriminels opportunistes.
Le FBI met officiellement en garde les voyageurs
Le FBI a officiellement alerté le public sur cette pratique préoccupante. En avril 2023, le bureau de Denver publiait un avertissement sur Twitter. L’agence recommandait explicitement d’éviter toute connexion à des ports USB publics accessibles. Les attaques liées au juice jacking progressent régulièrement selon les autorités américaines. Cette mise en garde confirme que la menace dépasse largement le simple scénario théorique alarmiste.
Les réflexes simples pour éviter les mauvaises surprises
Premièrement, emportez toujours votre propre chargeur ainsi que votre câble personnel sécurisé. Ensuite, privilégiez une prise électrique classique plutôt qu’un port USB intégré au mobilier public. De plus, vous pouvez utiliser un adaptateur spécifique bloquant tout transfert de données numériques. Cet accessoire autorise uniquement la recharge électrique sans échange d’informations sensibles.
Si un message demande d’autoriser le partage de données, refusez immédiatement cette requête. Sélectionnez systématiquement l’option « charge uniquement » proposée par votre appareil connecté. Toutefois, débranchez idéalement votre téléphone dès apparition de cette notification inattendue. La rapidité de réaction limite fortement les risques d’infection numérique.
Autre solution particulièrement efficace : utiliser une batterie externe personnelle durant vos déplacements. Ainsi, vous évitez toute connexion directe avec une infrastructure publique potentiellement compromise.
Attention également au Wi-Fi public des aéroports
Par ailleurs, le Wi-Fi gratuit des aéroports présente aussi des dangers numériques sérieux. Un pirate peut intercepter les données transitant entre votre appareil et le réseau public. Sont notamment visés les identifiants, mots de passe et coordonnées bancaires confidentielles. Par conséquent, privilégiez vos données mobiles plutôt qu’un réseau Wi-Fi public non sécurisé. Certes, cette solution peut coûter temporairement plus cher lors de vos déplacements. Cependant, elle protège efficacement vos informations personnelles contre des interceptions malveillantes.
Cet article Ports USB publics : ce que le FBI recommande aux voyageurs a été publié sur LEBIGDATA.FR.
-
share read star MondialRelay, ESPCI, CNRS, FFGym : retour sur les cyber-attaques survenues en France depuis quelques jours !Saturday 28 February 2026 - 23:24

Condensé-express...
The post MondialRelay, ESPCI, CNRS, FFGym : retour sur les cyber-attaques survenues en France depuis quelques jours ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
share read star “La FBF appelle à la vigilance” : depuis le 19 Février 2026, ex-filtration confirmée du FICOBA qui recense les comptes bancaires en France !Saturday 28 February 2026 - 22:30

Bien que l'IBAN ne suffit pas à effectuer seul un virement bancaire, il peut être détourné ou intégré dans une opération malveillante...
The post “La FBF appelle à la vigilance” : depuis le 19 Février 2026, ex-filtration confirmée du FICOBA qui recense les comptes bancaires en France ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
share read star Ex-filtrations de données issues de Mon Logiciel Medical (MLM) de Cegedim : la cyber-attaque de fin 2025 est confirmée par l'éditeur... depuis fin Février 2026 !Saturday 28 February 2026 - 22:04

Une plainte a été déposée par Cegedim, le 27 Octobre 2025, au Parquet de Paris (France)...
The post Ex-filtrations de données issues de Mon Logiciel Medical (MLM) de Cegedim : la cyber-attaque de fin 2025 est confirmée par l'éditeur... depuis fin Février 2026 ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
share read star Des données médicales très sensibles de 15 millions de patients sont sur le Dark WebFriday 27 February 2026 - 18:24
 C'est la panique : les données médicales de 10 à 15 millions de patients sont en vente sur le Dark Web ! Parmi elles, des informations particulièrement sensibles et intimes, comme leur statut sérologique ou leur orientation sexuelle.
-
share read star “L'expansion continue de LockBit vers les entreprises et les infrastructures” : retour sur la version 5.0 du ransomware, déployée depuis Septembre 2025 !Friday 27 February 2026 - 15:43

Un ransomware adaptatif et multi-OS...
The post “L'expansion continue de LockBit vers les entreprises et les infrastructures” : retour sur la version 5.0 du ransomware, déployée depuis Septembre 2025 ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
share read star [MWC26]Deutsche Telekom : les annonces mobilité-réseau de l'opérateur pour le MWC 2026 !Thursday 26 February 2026 - 22:58

(pre) MWC de Barcelone...
The post [MWC26]Deutsche Telekom : les annonces mobilité-réseau de l'opérateur pour le MWC 2026 ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
share read star WELOCK U81 : La révolution de l’empreinte digitale enfin abordable, et nous l’avons testée !Wednesday 25 February 2026 - 13:00
Oubliez vos clés avec la WELOCK U81, une serrure à empreinte digitale très abordable. Fiabilité et installation, nous avons vérifié si elle tient ses promesses.
Fini le stress des clés oubliées ! La serrure connectée se démocratise avec des modèles comme la WELOCK U81. Ce cylindre intelligent remplace votre serrure traditionnelle pour permettre une ouverture par empreinte digitale. Plus besoin de smartphone ou de badge, votre doigt suffit. Mais que vaut réellement cette solution d’entrée de gamme en termes de sécurité et de simplicité au quotidien ? Voici notre verdict complet.
Déballage WELOCK U81 : Tout ce qu’il faut pour une installation sans stress
Ouvrir le coffret de la WELOCK U81, c’est faire un premier pas concret vers la maison intelligente. L’emballage, sobre et soigné, laisse place à un contenu rigoureusement organisé pour rassurer l’utilisateur, même le moins bricoleur. Le ton est donné, à savoir que la sécurité ne doit pas être synonyme de complexité.
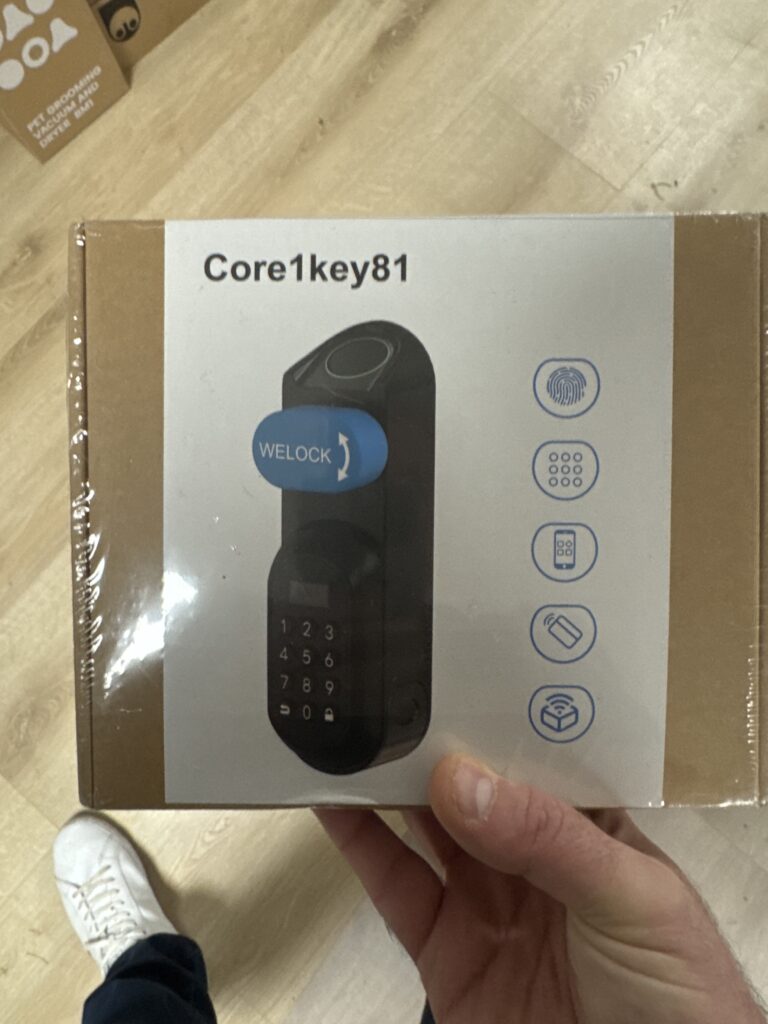
Au milieu de la boîte, trône le fameux cylindre de la serrure électronique. Son alliage en acier inoxydable brossé dégage une impression de robustesse immédiate. C’est un critère essentiel pour un dispositif de sécurité domestique. La serrure U81 bénéficie ainsi d’une protection IP65 lui permettant de résister aux intempéries. Mais ce qui frappe surtout, c’est le côté tout-en-un du kit. La marque n’a rien laissé au hasard pour faciliter la transition vers votre porte sans clé. Dans la boîte, vous découvrirez les outils de montage spécifiques comme la petite clé Allen, 3 badges RFID — pratiques pour les enfants ou les invités — et même des vis de rechange.
La présence d’une notice claire facilite la pose. La petite fiche vous guide étape par étape. Pas besoin de courir dans un magasin de bricolage, tout est là pour transformer votre porte d’entrée en quelques minutes.
En résumé, ce déballage confirme que la WELOCK U81 n’est pas qu’un gadget pour amateur de technologie. Il s’agit bien d’un dispositif de sécurité accessible, pensé pour simplifier durablement le quotidien de toute la famille.
Installation : Presque un jeu d’enfant
L’un des principaux freins à l’achat d’une serrure connectée reste souvent la peur d’une installation complexe. En effet, la pose de certains modèles nécessite de percer la porte ou de modifier l’huisserie. Bonne nouvelle : la WELOCK U81 balaie ces appréhensions d’un revers de main. Conçu spécifiquement pour répondre aux exigences des portes européennes, ce cylindre intelligent sait s’adapter. Grâce à sa conception extensible, il s’adapte à des épaisseurs de porte d’au moins 50 mm. Autre critère pour vérifier la compatibilité, la distance entre le bord de porte et le centre du cylindre. Si elle est supérieure ou égale à 25 mm, vous pouvez opter pour la U81. La serrure s’installe donc sur la quasi-totalité des installations modernes, de l’appartement standard à la porte de maison plus massive.
En pratique, la promesse d’un montage express n’est absolument pas galvaudée. Pour transformer votre porte, nul besoin de faire appel à un serrurier professionnel ou de sortir la perceuse. Il suffit de retirer la vis de blocage latérale de votre ancien cylindre, de glisser le bloc WELOCK à sa place, puis de le fixer. La petite clé Allen incluse dans la boîte est le seul matériel dont vous avez besoin. Comptez environ dix minutes montre en main pour finaliser l’opération. Ce mode d’emploi accessible fait de la WELOCK U81 une solution idéale pour le grand public. Il permet de moderniser la sécurité de la porte d’entrée sans le moindre stress technique. S’il y a un reproche à faire, l’absence de piles AAA dans la boîte. Rappelons que la WELOCK U81 nécessite 4 piles pour fonctionner. Il faut donc les prévoir en amont.
Configuration et application mobile : Le cerveau de votre porte
Une fois le matériel en place, la WELOCK U81 nécessite une phase de paramétrage pour devenir réellement « intelligente ». Tout se passe avec l’application mobile dédiée, disponible pour iOS et Android. L’appairage initial s’effectue en Bluetooth de manière intuitive. Vous scannez le QR code présent sur le cylindre pour lier la serrure à votre compte. C’est ici que l’administrateur prend le contrôle total, avec la possibilité d’enregistrer jusqu’à 100 empreintes digitales et de gérer des dizaines de badges RFID.
L’interface utilisateur, bien que sobre, offre une gestion précise des accès. Vous pouvez autoriser l’entrée à un proche de manière permanente. Il y a aussi la possibilité de créer des accès temporaires pour un invité de passage ou un prestataire de service. Pour ceux qui souhaitent aller plus loin, l’utilisation d’une passerelle Wi-Fi (vendue séparément) permet de déverrouiller la porte à distance. Cette option fonctionne quel que soit l’endroit où vous vous trouvez dans le monde. C’est une fonctionnalité particulièrement prisée pour la gestion de locations saisonnières.
Bien que l’application mériterait une légère modernisation esthétique, elle reste parfaitement fonctionnelle et réactive. Elle permet un suivi en temps réel des ouvertures grâce à un historique détaillé des entrées et sorties.

Performance au quotidien : une liberté retrouvée avec la WELOCK U81
À l’usage, la WELOCK U81 transforme radicalement la routine matinale. Plus besoin de fouiller nerveusement au fond de votre sac pour retrouver votre trousseau de clés. Une simple pression du doigt sur le capteur biométrique suffit à libérer le mécanisme. La réactivité est au rendez-vous avec une reconnaissance d’empreinte quasi-instantanée. Pour les membres de la famille plus réticents au progrès, les badges RFID fournis offrent une alternative rassurante et tout aussi rapide. Un simple passage devant la serrure, et le tour est joué.
Il est toutefois important de noter une particularité ergonomique propre à ce modèle. Ce modèle n’est pas une serrure 100 % motorisée. Contrairement à certains modèles très onéreux qui rétractent le pêne automatiquement, ici, l’électronique autorise simplement la rotation du cylindre. C’est donc à vous de tourner manuellement le bouton extérieur pour ouvrir la porte. Ce geste devient très vite un réflexe naturel.
Côté sécurité, la fonction de verrouillage automatique — ajustable entre 7 et 14 secondes — apporte une tranquillité d’esprit non-négligeable. Elle garantit que votre domicile reste protégé même en cas d’oubli. Enfin, pour les retours nocturnes, le clavier tactile rétroéclairé s’avère d’une aide précieuse, évitant de tâtonner dans le noir.
Autonomie et sécurité : Une sérénité à toute épreuve
Que se passe-t-il si les piles tombent en panne ? Le dispositif est-il vraiment sûr ? Ce sont les deux questions qui reviennent systématiquement lorsqu’on bascule vers une serrure intelligente. La WELOCK U81 répond à ces inquiétudes. Ses 4 piles AAA standard offrent une autonomie record pouvant atteindre une année complète en usage normal. Pour éviter toute mauvaise surprise, des alertes de batterie faible s’affichent sur l’écran du cylindre. Vous recevez aussi des avertissements sur votre smartphone bien avant la coupure totale. Et si vous les ignorez ? Pas de panique.
Un port de secours (USB-C) dissimulé en façade permet d’alimenter temporairement la serrure avec une batterie externe. Mieux encore, la présence de 2 clés mécaniques de secours garantit aussi votre accès en cas d’urgence.
Côté numérique, WELOCK a intégré une fonction de code « anti-espion » astucieuse. Vous pouvez saisir des chiffres aléatoires avant ou après votre véritable code pour tromper les regards indiscrets. Par ailleurs, le système se verrouille automatiquement en cas de tentatives d’intrusion répétées.
Verdict : Faut-il craquer pour la WELOCK U81 ?

Au terme de notre test, le constat est sans appel. La WELOCK U81 réussit son pari de démocratiser l’accès à la biométrie domestique pour la porte d’entrée. Là où de nombreux concurrents proposent des systèmes complexes et onéreux, la marque mise sur un produit robuste, simple et surtout fiable. C’est la serrure idéale pour ceux qui souhaitent découvrir le confort du « sans-clé » sans difficulté. Sa polyvalence offre pas moins de 6 méthodes d’ouverture. Cela en fait un modèle idéal pour les familles nombreuses ou les propriétaires de locations saisonnières.
Certes, tout n’est pas parfait. L’absence de motorisation complète — obligeant à tourner le bouton manuellement — et une application mobile à l’esthétique vieillissante rappellent que nous sommes sur un segment de prix abordable. De même, l’achat d’une passerelle supplémentaire pour le Wi-Fi est à prévoir.
Cependant, au regard de sa fiabilité et de son autonomie, ces concessions semblent mineures. Si vous cherchez un moyen sécurisé et économique de moderniser votre porte, nous recommandons la WELOCK U81 sans hésiter. Elle prouve qu’en 2026, la sécurité de pointe n’est plus un luxe réservé à certains budgets.
Cet article WELOCK U81 : La révolution de l’empreinte digitale enfin abordable, et nous l’avons testée ! a été publié sur LEBIGDATA.FR.
-
Wednesday 25 February 2026 - 06:55
 Depuis des années, un retraité normand vit un véritable enfer ; suite à une usurpation d'identité il reçoit des dizaines d'amendes chaque jour pour des infractions concernant quelque 3000 voitures mises à son nom.
-
Tuesday 24 February 2026 - 19:43
L’alerte est sérieuse. En 2026, les modèles d’IA ne sont plus seulement des outils, ils sont devenus les cibles des hackers. Selon les experts en cybersécurité de Google, les pirates ne cherchent plus seulement à voler des données, ils tentent désormais de voler l’intelligence elle-même.
Pendant longtemps, j’ai vu l’IA comme un accélérateur de productivité. Aujourd’hui, la réalité est plus brutale. En intégrant ces modèles d’IA au cœur de leurs opérations, les entreprises ont créé une nouvelle surface d’attaque qui attire déjà des hackers, des groupes organisés et même des acteurs étatiques. Cette année, la nature des menaces change car l’IA est désormais à la fois l’arme et la cible.
Les modèles d’IA, nouvelle cible stratégique des hackers
La grande nouveauté, c’est que les attaquants ne cherchent plus uniquement à pénétrer un système pour voler une base de données ou déployer un rançongiciel. Leur objectif se déplace vers le modèle d’IA lui-même.
Une technique inquiète particulièrement les experts. Il s’agit de l’extraction de modèle, parfois appelée distillation. Plutôt que de pirater un serveur, le hacker utilise un accès légitime et envoie des centaines de milliers de requêtes à l’IA. En analysant ses réponses, il reconstitue progressivement son fonctionnement.
Ainsi, on peut tenter de cloner un modèle qui a coûté des milliards à entraîner… sans jamais déclencher une alerte classique. Ce type d’attaque transforme l’IA en actif industriel exposé, au même titre qu’un brevet ou un secret technologique. Et pour les entreprises qui misent tout sur leurs modèles propriétaires, le risque est énorme.
Google identifies over 100k prompts used in distillation attacks https://t.co/Axwuh4WTBx
— Angsuman Chakraborty ✪ (@angsuman) February 24, 2026L’IA accélère aussi les cyberattaques
Ce qui m’a frappé dans cette alerte, c’est le fait que l’IA est aussi devenue un accélérateur pour les cybercriminels. Des groupes liés à des États comme la Russie, la Chine, l’Iran ou la Corée du Nord l’utilisent déjà dans leurs opérations quotidiennes. Bien sûr, elle permet de rédiger des emails de phishing plus crédibles. Mais l’impact va beaucoup plus loin.
L’IA peut analyser un secteur, étudier une entreprise, comprendre son contexte local, traduire ses communications et imiter son ton interne en quelques minutes. Ce travail de reconnaissance prenait autrefois des semaines.
Par conséquent, les attaques sont plus rapides, plus ciblées et plus crédibles. Et dans le domaine du ransomware, la vitesse fait toute la différence. Plus un attaquant agit vite, plus il a de chances de se propager avant que les équipes de sécurité ne réagissent.

La cybercriminalité devient de plus en plus automatisée
Je pense que nous entrons dans une nouvelle phase. Celle des menaces automatisées. Dorénavant, des systèmes planifient, testent et exécutent des campagnes avec une intervention humaine minimale.
Mais le problème, c’est l’asymétrie. Les entreprises doivent respecter des processus, des validations et des règles de gestion des risques. Les hackers, eux, expérimentent sans contrainte et si leur IA échoue, ils recommencent. Toutefois, si celle d’un défenseur échoue, l’incident peut coûter des millions.
Cette réalité explique pourquoi les experts insistent sur un point. La seule réponse crédible est l’automatisation de la défense. Les équipes de sécurité utilisent déjà des outils capables de détecter des anomalies en temps réel ou d’anticiper des vulnérabilités, comme l’illustrent les travaux détaillés sur le blog Cloud Google autour des usages adversariaux de l’IA.
Dans cette course, l’humain garde le contrôle stratégique, mais la vitesse d’exécution appartient à présent aux algorithmes.
Ce que les entreprises sous-estiment encore avec l’IA
À mes yeux, le vrai enjeu dépasse la cybersécurité classique. Beaucoup d’organisations ont intégré des modèles d’IA dans leur service client, leur production ou leurs outils internes… sans adapter leur stratégie de sécurité.
Or chaque API exposée, chaque accès utilisateur, chaque intégration avec un modèle externe peut devenir un point d’entrée. Les entreprises ne doivent donc plus considérer l’IA comme un simple logiciel, mais une infrastructure critique.
Cela implique de surveiller les volumes de requêtes, de limiter les usages anormaux, de protéger les modèles contre l’extraction et de contrôler finement les accès. Mais surtout, je pense que cela demande un changement de mentalité. Ils doivent sécuriser l’IA dès sa conception, et non après son déploiement.
Ainsi, l’IA transforme la cybersécurité en course de vitesse entre machines. Les attaquants gagnent aujourd’hui en agilité, mais les défenses évoluent aussi rapidement.
La vraie question pour les mois à venir est alors de savoir à quelle vitesse les entreprises vont adapter leurs architectures. Nous pouvons aussi nous attendre à une pression réglementaire plus forte autour de la protection des modèles et des usages.
En 2026, protéger ses données ne suffit plus. Il faut désormais protéger son intelligence. Et pour beaucoup d’acteurs, cette prise de conscience arrive encore un peu tard.
Cet article Les IA sont prises d’assaut par tous les hackers : Google lance une alerte rouge a été publié sur LEBIGDATA.FR.
-
share read star Piratage Réglo Mobile : de nombreuses infos personnelles, dont des données bancaires, sont dans la natureMonday 23 February 2026 - 12:49
 Réglo Mobile, l'opérateur low cost d'E.Lecrec, s'est lui aussi fait pirater et de nombreuses informations personnelles, dont des données bancaires partielles, ont été dérobées. Près de 358 000 clients sont concernés, avec un réel risque de phishing.
-
share read star “Elle analyse les bases de code à la recherche de failles” : Anthropic annonce l'avènement de Claude Code Security, une IA spécialisée dans l'analyse et la détection de vulnérabilités dans le code !Sunday 22 February 2026 - 16:35

Selon les chiffres d'Anthropic et sous Claude Opus v4.6, "plus de 500 vulnérabilités" ont été mises en lumière...
The post “Elle analyse les bases de code à la recherche de failles” : Anthropic annonce l'avènement de Claude Code Security, une IA spécialisée dans l'analyse et la détection de vulnérabilités dans le code ! first appeared on SOSOrdi.net - L'actualité informatique gratuite. -
Friday 20 February 2026 - 13:07
 Suite à son piratage historique, la DGFiP va envoyer des mails d'information aux 1,2 million de personnes dont les IBAN et les RIB ont été dérobés. En attendant, et dans tous les cas, surveillez attentivement les prélèvements sur vos comptes bancaires !
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596
Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 596