KrISS feed 8.11 - A simple and smart (or stupid) feed reader. By Tontof

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 12 October 2022 - 01:01
    Questions, commentaires incidence[s]@protonmail[dot]com https://lpclex.com/fr/timhortons/ https://www.protegez-vous.ca/nouvelles/affaires-et-societe/vie-privee-tim-hortons-regle-une-action-collective-avec-un-cafe-et-une-patisserie https://www.lapresse.ca/affaires/2022-10-04/cyberattaques-au-rancongiciel/un-pirate-quebecois-ecope-de-20-ans-de-prison-en-floride.php https://ici.radio-canada.ca/nouvelle/1922427/cyberpirate-sebastien-vachon-desjardins-condamne-20-ans-prison-floride https://ici.radio-canada.ca/nouvelle/1923117/mot-de-passe-psychologie-bien-etre-sante-mentale-lgbtq https://www.lesoleil.com/2022/10/07/transfert-des-donnees-personnelles-ue-eu-biden-donne-des-gages-aux-europeens-4fc0f9f22469a3eb37cac76ab3573a15 https://ici.radio-canada.ca/nouvelle/1922467/reconnaissance-faciale-intelligence-artificielle-droit https://www.malwarebytes.com/blog/news/2022/09/windows-11-pulls-ahead-of-windows-10-in-anti-phishing-stakes https://learn.microsoft.com/fr-ca/windows/security/threat-protection/microsoft-defender-smartscreen/phishing-protection-microsoft-defender-smartscreen?tabs=gpo https://crtc.gc.ca/fra/archive/2022/2022-170.htm =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 11 October 2022 - 19:54
    Rate this post

    La cybersécurité est aussi une industrie et des services avec des centaines d’acteurs. Pour permettre aux entreprises de comprendre cette « jungle » , son vocabulaire, ses technologies, et de choisir ses solutions, ses fournisseurs, il fallait un guide. Ce « livre de la jungle » existe, c’est le Guide de la cybersécurité.

    La toute nouvelle édition de la « Bible » de la cybersécurité est disponible. Cette 6e édition, présente sur 240 pages un panorama précis du secteur de la cybersécurité.

    Consultez le sommaire pour lire les articles disponibles en ligne.

    Cette édition 2022-2023 débute comme les éditions précédentes par la publication des tribunes des personnalités institutionnelles du secteur, à savoir les dirigeants ou porte-parole de l’Anssi, de Numéum, du Cigref, du Clusif, du Cesin, d’Hexatrust, de l’Afdcp. Et en primeur ,vous lirez une tribune du président de Campus-Cyber, avec les chiffres clés de ce site évènement.

    Une grande interview de Thierry Auger, DSI et RSSi du groupe Lagardère ouvre le dossier Tendances. Ce dossier  synthétise 5 des grandes problématiques actuelles: la protection du endpoint, la pénurie des talents dans les équipes cyber, les attaques supply-chain, le basculement de la cybersécurité dans le cloud et enfin la convergence IT/OT du secteur industriel.

    Un dossier Comprendre décode les concepts de la cybersécurité, il présente un état de l’art qui résume pour les dirigeants d’entreprise, et peut-être aussi les DSI, les mots clé de la technologie.

    Le point fort du Guide de la Cybersécurité est son panorama des acteurs du marché. Plus de 700 entreprises sont référencées. Les éditeurs et les prestataires de services spécialisés sont présentés dans des tableaux comparatifs.

    Un cahier spécial présente environ 70 acteurs  clé. Leaders ou challenger, ils se présentent de façon détaillée sur 1 à 2 pages, permettant aux RSSi, aux DSI, aux décideurs en général, de mieux connaître les offreurs de cybersécurité.

    Guide Cybersécurité 6e édition 2022-2023 (solutions-numeriques.com)


    The post Le tout-nouveau GUIDE CYBERSECURITE est paru! appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 11 October 2022 - 18:00
    Voici comment installer Kali Linux en ligne de commandes via Google Cloud Shell. ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    ✅ Obtenir votre interface Google Cloud Shell ► https://shell.cloud.google.com/

    La commande docker : docker run -h kali -v /home:/home -ti kalilinux/kali-rolling /bin/bash

    ✅ Voir les metapackages de Kali Linux ► https://www.kali.org/docs/general-use/metapackages/

    ✅ Infos sur les metapackages (outils) ► https://www.kali.org/tools/kali-meta/#kali-tools-information-gathering

    ✅ Liste de tous les outils Kali ► https://www.kali.org/tools/

    👨‍🎓 FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) ► https://cyberini.com/formations/ (éligible CPF, pack de cours inclus)

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    Voici comment "installer" Kali Linux via Google Cloud Shell sans rien installer sur votre propre ordinateur. Nous allons notamment voir comment utiliser Cloud Shell avec docker pour éditer des fichiers textes. Cela vous permettra de pratiquer rapidement et facilement dans votre aventure du hacking éthique.

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Hacking éthique - Progresser en cybersécurité, amorcer une carrière ou apprendre par simple intérêt : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👉 Playlist Anonymat et Données personnelles - Faire les bons choix, révélations et mythes : https://www.youtube.com/playlist?list=PLWf3reNXRVnOeMYIY5zRK_W5Wfx3MxcVj

    👉 Playlist VULINFO - Comment quelque chose fonctionne ? Comment s'en débarrasser ? Quels choix faire ? https://www.youtube.com/playlist?list=PLWf3reNXRVnOTog-aIok301P5YJJEpc72

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 11 October 2022 - 09:36

    A l’occasion de ce grand rendez-vous annuel des acteurs de la cybersécurité, il s’exprimera sur la professionnalisation de la menace et reviendra sur la nécessité de changer d’échelle pour élever notre niveau de cybersécurité. NIS 2, cloud, innovation : les défis à relever sont nombreux et s’imposent à tous afin d’élever le niveau de cybersécurité de la Nation.

    Il participera ensuite à une table ronde aux côtés de Christian-Marc Lifländer, chef de la Section Cyberdéfense à l’OTAN.

    Suivez l’intervention de Guillaume Poupard en direct sur la chaîne YouTube de l’événement : Les Assises de la cyber.

    Plusieurs agents de l’ANSSI interviendront également lors de tables rondes pendant l’événement :

    • Le mercredi 12 octobre de 17h à 17h45 : « Comment avoir confiance dans l’écosystème ? », Vivien Mura, Chef de division Industrie et Technologies, Sous-Direction Expertise ANSSI
    • Le vendredi 14 octobre de 15h à 15h45 : « L’apport d’Ebios RM dans la cybersécurité de la supply chain », Vincent Loriot, Chef de la division Management de la Sécurité Numérique, Sous-Direction Stratégie ANSSI

    En savoir plus : lesassisesdelacybersecurite.com


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 11 October 2022 - 08:11
    Rate this post

    La pandémie de COVID-19 a entraîné une augmentation exponentielle de la demande pour l’Internet des Objets Médicaux (IoMT), ainsi que des cyber risques associés dans tous les compartiments de la télémédecine. Fabien Pereira Vaz, responsable des ventes techniques en France de Paessler, nous explique les grandes tendances en cours.

    La forte croissance des objets médicaux connectés a fondamentalement transformé le secteur de la santé. Qu’il s’agisse d’objets connectés à usage personnel – une montre connectée enregistrant le rythme cardiaque par exemple – ou à usage médical pour améliorer la prise en charge, le traitement ou la réactivité en cas de donnée anormale, tous ces équipements qui recueillent et transmettent des données sur la santé des patients sont regroupés sous le terme générique « Internet des Objets Médicaux » ou IoMT.

    L’IoMT constitue une partie de l’internet des objets (IoT) axée sur les soins de santé et englobe tout un système de dispositifs médicaux, de logiciels et de systèmes et services de soins de santé interconnectés qui échangent des données en temps réel au moyen de technologies de mise en réseau. Leur mise en œuvre massive dans le secteur de la santé suppose de relever un certain nombre de défis.

    Un phénomène massif

    Petit coup d’œil dans le rétro : En 2017, le cabinet Frost & Sullivan prévoyait que le marché de l’Internet des objets médicaux augmenterait de 26% par an pour atteindre 72 milliards de dollars d’ici 2021. C’était sans compter sur la pandémie de COVID-19 qui a entraîné une augmentation exponentielle de l’IoMT, les ordres de quarantaine et de confinement accélérant considérablement les tendances de la télémédecine et de la télésanté. La hausse des coûts des soins de santé est également un facteur important, surtout s’il on considère les économies que l’IoMT permettrait de faire en réduisant les visites à l’hôpital, en détectant plus rapidement les maladies et donc en réduisant les dépenses de traitement.

    5 enjeux techniques majeurs pour optimiser l’utilisation de l’IoMT

    La mise en œuvre de l’IoMT s’accompagne d’un certain nombre de défis à relever afin de pouvoir tirer pleinement profit de ce que ces nouveaux équipements peuvent offrir dans le domaine de la santé. Au premier rang de ces enjeux, la sécurité des données.

    – Menaces sur la sécurité des données de santé
    Les attaques contre les hôpitaux et établissements de santé ont connu une forte augmentation en 2021, avec 730 incidents recensés selon les experts de l’ANS. L’AP-HP a été touché, les hôpitaux d’Arles, de Dax, de Villefranche-sur-Saône, ou bien encore récemment un hôpital Corse dont les services de radiologie ont été paralysés. En Allemagne, une personne est même décédée suite à la paralysie du système informatique. Que ce soit pour des motivations politiques ou financières, les hackers profitent des moindres failles. Et la prolifération des capteurs et des appareils connectés élargit considérablement la surface d’attaque sur un réseau. Et les dispositifs IoMT étant conçus avec différents niveaux de sécurité, leur connectivité Internet les rend vulnérables aux cyberattaques. Ils sont souvent le maillon faible de la cyber-sécurité, nécessitant une réflexion et une stratégie sécuritaire adaptée.

    – Fournir un processus simple et automatisé pour l’intégration de l’IoT
    Les grands systèmes IoT peuvent contenir des milliers d’équipements et de capteurs, et leur gestion manuelle est complexe et sujette à des erreurs. L’intégration automatisée permet à l’infrastructure de réseau de reconnaître dynamiquement les appareils et les affecter à des endroits appropriés dans le réseau sécurisé.

    – Faciliter l’interopérabilité entre les différents systèmes
    L’interopérabilité est la capacité des systèmes de santé à échanger et à interpréter des données de manière cohérente. Les médecins, les administrateurs et les patients peuvent utiliser différents types de dispositifs médicaux et de solutions logicielles qui ne se « comprennent » pas entre eux. Ce manque d’interopérabilité conduit à des silos de données et entrave l’accès aux informations. Face aux normes internationales liées à la donnée médicale vieillissantes – et inadaptées au Big Data – les entrepôts neutres de données s’appuient sur l’interopérabilité en utilisant quelques normes simplifiées, comme HL7 FHIR, qui est ouverte, adaptée au web et accessible, XDS, pour la connexion avec le DMP notamment, ou WADO, l’extension de la norme DICOM pour l’imagerie médicale.

    – Conformité réglementaire
    Les solutions IoMT doivent respecter les lois relatives à la confidentialité des données et à la sécurité des patients. Comme le paysage réglementaire tend à changer de temps à autre, la conformité peut devenir un obstacle important à la construction et à la mise à niveau des dispositifs médicaux et des logiciels qui les accompagnent.

    – Superviser l’ensemble
    A chacun de ces défis s’ajoute la capacité de superviser l’ensemble de l’infrastructure, afin de pouvoir pallier au plus vite à tout point potentiel de défaillance, voire dans la mesure du possible de l’anticiper. Naturellement, il n’est certainement pas pertinent de surveiller tous les équipements. Mais les équipes en charge des infrastructures hospitalières doivent parvenir à superviser à la fois les différents équipements IoMT (sachant qu’ils requièrent souvent des fonctionnalités de supervision spécifiques), les communications entre systèmes médicaux (et donc disposer de solutions permettant de comprendre les protocoles spécifiques tels que DICOM et HL7) tout en continuant à superviser l’IT traditionnelle car la moindre panne ou interruption du réseau sera tout aussi catastrophique qu’une panne critique d’un appareil médical.

    Comment fonctionnent les systèmes de l’IoMT ?

    Comme pour l’IoT, l’architecture de l’Internet des objets médicaux fait intervenir les quatre principaux composants ou couches :

    – La couche perception ou capteur : elle se compose d’un certain nombre de dispositifs médicaux et de capteurs qui recueillent des données utiles liées à la santé du patient.

    – La couche réseau ou communication transmet à la couche middleware les données ainsi collectées. Pour cela, elle s’appuie sur différentes technologies de réseau (WiFi, Bluetooth, LAN, etc.). Une fois collectées, les données sont envoyées vers le cloud, en s’appuyant sur différents protocoles. Parmi les plus courants, on retrouve le protocole MQTT (Message Queue Telemetry Transport), un protocole de réseau léger qui prend en charge la messagerie de publication et d’abonnement entre les dispositifs, et le protocole AMQP (Advanced Message Queuing Protocol), un protocole d’application standard ouvert permettant aux systèmes d’envoyer et de recevoir des messages.

    – La couche middleware agit comme un environnement de stockage, de traitement et de gestion des données ; Ces données, du fait de leur caractère sensible, doivent être hébergées et traitées au sein d’infrastructures tiers certifiées HDS (Hébergeur de Données de Santé).

    – Enfin, la couche d’application comprend une variété d’outils logiciels pour analyser les données médicales reçues.

    The post Objets médicaux connectés : les défis au-delà de la cybersécurité appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 13:58
    Rate this post

    Le département de la Seine-Maritime est touché à son tour par une « attaque informatique d’ampleur » et a dû provisoirement couper « complètement » ses réseaux,  a-t-il annoncé lundi.

    Les services publics départementaux fonctionnent « selon un mode fortement dégradé » : il est désormais impossible de déposer des dossiers individuels « pour l’ensemble des dispositifs jeunesse, sport, bio éthanol et Zones à Faibles Emissions (ZFE) » ainsi qu’auprès de la Maison départementale des personnes handicapées, selon un communiqué.
    Les lignes téléphoniques fixes du département sont épargnées, et les démarches restent possibles en format papier pour l’allocation personnalisée d’autonomie, les prestations de compensation de handicap et les centres médico-sociaux – ces derniers continuant d’honorer les rendez-vous prévus.


    Les espaces informatiques des collèges ainsi que les directions des routes, de l’environnement et les sites et musées départementaux, qui se trouvent sur un autre réseau, fonctionnent normalement, selon la même source.

    Le département dit avoir déposé plainte et émis « une pré-déclaration auprès de la Commission nationale de l’informatique et des libertés (CNIL) » et indique avoir mis en oeuvre « toutes les mesures (…) pour évaluer le préjudice, protéger les données des usagers, et rétablir (sa) capacité d’agir. »

    Cette attaque informatique est la troisième subie ces dernières semaines par des collectivités locales, après l’hôpital de Corbeil-Essonnes en août et la ville de Caen fin septembre, également située en région Normandie.


    La Rédaction avec AFP

    The post  Le département de la Seine-Maritime touché par une cyberattaque « d’ampleur » appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 13:26
    Rate this post

    Alors que le chef de l’agence de cybersécurité allemande (BSI), Arne Schönbohm, va être révoqué après des informations de médias faisant état de liens avec une association présumée proche des services secrets russes, cette dernière, le Cyber-Sicherheitsrat Deutschland, vient de rejeter ces accusations dans un communiqué.

    L’association « Cyber-Sicherheitsrat Deutschland » qui est soupçonnée d’avoir des contacts avec les milieux du renseignement russe, via un de ses membres, Protelion, vient d’indiquer exclure ce dernier, « avec effet immédiat ».
    Elle indique avoir lancé cette procédure d’excusion le 30 septembre dernier après avoir « pris connaissance des allégations d’influence des services de renseignement russes sur Protelion GmbH par le biais d’une enquête des médias. »

    « Les actions de Protelion GmbH constituent une violation des objectifs du Cyber-Sicherheitsrat Deutschland », explique le président de l’association Hans-Wilhelm Dünn.
    « Les accusations contre le Cyber-Sicherheitsrat Deutschland d’être influencé par les autorités russes sont absurdes. Il s’agit d’allégations contre un seul membre du Cyber-Sicherheitsrat Deutschland. Protelion GmbH et son prédécesseur Infotecs GmbH (ndlr, ancien nom de Protelion, une filiale de la société russe de cybersécurité O.A.O.Infotecs, fondée par un ancien employé du service de renseignement russe KGB, selon les informations du réseau de recherche Policy Network Analytic) ont rejoint l’association en juin 2020. Depuis lors, il n’y a pas eu de discussions ou de projets communs avec des représentants de l’entreprise. En conséquence, aucune influence ne pourrait avoir lieu sur la plateforme de l’association et dans l’environnement du Cyber-Sicherheitsrat Deutschland. »

    « Je condamne fermement la guerre d’agression de la Russie contre l’Ukraine en violation du droit international et des activités des services de renseignement russes à cet égard. Comme le BSI, nous n’étions pas au courant des connexions de Protelion aux services russes. Nous prenons les allégations au sérieux et soutenons les efforts des autorités de l’État pour clarifier le rôle de Protelion afin de pouvoir évaluer dans quelle mesure il y a réellement une tentative d’influence. »

    L’association, cofondée en 2012 par M. Schönbohm et basée à Berlin, conseille les entreprises, agences gouvernementales et responsables politiques sur les question de cybersécurité. Elle se dit politiquement neutre et a pour but de conseiller les entreprises, les autorités et les décideurs politiques dans le domaine de la cybersécurité et de les renforcer dans la lutte contre la cybercriminalité. Les membres de l’association comprennent de grandes et moyennes entreprises, des opérateurs d’infrastructures critiques, de nombreux États fédéraux, des municipalités ainsi que des experts et des décideurs politiques liés à la cybersécurité. Par l’intermédiaire de ses membres, l’association indique représenter plus de trois millions d’employés de l’économie.

    The post Le Cyber-Sicherheitsrat Deutschland rejette les accusations d’influence russe appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 11:44
    Rate this post

    INTERVIEW – Advens, une société française de conseil et de support en cybersécurité, ambitionne de devenir rapidement le leader européen indépendant de la cybersécurité. David Buhan, son directeur général, nous explique comment son groupe, avec l’aide du fonds Capza notamment, va se développer en Europe, tant en croissance organique que via des acquisitions. Et sans sacrifier ses valeurs sur le plan sociétal et environnemental.

    Olivier Bellin, journaliste à Solutions Numériques et Channel : Quel est le principal objectif d’Advens pour 2023 ?

    David Buhan, le directeur général d’Advens, une importante société française de conseil et de support en cybersécurité :

    Je veux développer Advens pour que le groupe devienne rapidement le « pure player » européen de référence dans la cybersécurité, car il n’y en a pas assez en Europe. Et pas forcément en termes de chiffre d’affaires. Il me semble plus important qu’Advens soit considéré comme un vrai leader, l’acteur à suivre qui change la donne, et dont la qualité de service soit toujours appréciée par ses clients.

    N’existe-t-il pas déjà des leaders français de la cybersécurité ?

    C’est vrai, mais si vous pensez à de grands acteurs tels qu’Orange Cyberdefense ou Atos par exemple, ils ne sont pas toujours indépendants, ni de « pure players » de la cybersécurité le plus souvent. Quant au cabinet Wavestone, la cybersécurité ne représente pour l’instant qu’environ 10 % de son chiffre d’affaires total.

    Quelles mesures prenez-vous pour qu’Advens devienne ce « pure player européen de référence de la cybersécurité en Europe » ?

    Nous investissons beaucoup dans notre capital humain. Advens comptera presque 400 collaborateurs au début 2023 et nous en recruterons une centaine de plus tous les ans. Le groupe enregistre également une forte croissance organique du fait d’un niveau élevé de satisfaction de s collaborateurs et clients. Nous faisons le maximum pour répondre à leurs attentes car il devient compliqué de recruter les bons talents et de les conserver. Et cela fonctionne. Notre taux de départs est trois moins élevé que dans le secteur IT en général. Enfin, Advens a investi récemment 3 M€ dans sa R&D et des logiciels tiers afin d’améliorer encore ses services.

    Advens peut-il devenir un leader européen de la cybersécurité sans ouvrir des filiales à l’étranger, sachant que vous ne réaliserez « que » 70 M€ de CA d’ici 2024, et qu’en France pour l’instant ?

    Non, c’est même la prochaine étape de notre plan stratégique. Advens prévoit d’ouvrir dès 2023 ses premiers bureaux en Europe continentale, tant en croissance organique que grâce à des acquisitions. Mon ambition n’est pas de créer juste une bureau dans un autre pays, mais bien un « Advens Bis », structure où le groupe dupliquera ses meilleurs processus et expertises, tout en préservant ses valeurs. Je vais annoncer en novembre 2022 le montage d’une première équipe, de taille déjà significative, dans un pays européen non francophone.

    Quels pays européens ciblez-vous en priorité pour ces implantations?

    L’Espagne, l’Italie, le Benelux et l’Allemagne. Je précise qu’Advens est déjà actif au Benelux même si les affaires locales sont traitées depuis la France.

    Pas d’acquisitions en vue pour accélérer l’implantation d’Advens en Europe dès 2023 ?

    Effectivement, une acquisition permet souvent de s’implanter plus rapidement dans un pays. Advens étudie d’ailleurs déjà quelques cibles avec l’aide de Capza, fonds qui est entré mi-2021 dans notre capital à un niveau minoritaire. Le groupe a aussi refusé des dossiers, souvent parce que les sociétés qui acceptent de se vendre ne sont pas forcément les plus rentables… ou compatibles avec nos valeurs.

    Comment Advens finance-t-il sa croissance et ses futures acquisitions ?

    Alexandre Fayeulle, le fondateur d’Advens en 2000, a fait entrer des fonds, dont Capza, afin de nous aider à réaliser des acquisitions, mais il souhaite conserver la maîtrise de l’essentiel de son capital. En outre, le groupe dispose d’une bonne trésorerie grâce à sa croissance soutenue (+40% en 2021), ce qui lui permet d’auto-financer ses investissements, voire de s’endetter si nécessaire.

    Quelle est la demande réelle des entreprises pour investir dans un SOC-as-a-Service, l’un des produits-phares d’Advens, ou dans une « Sécurité-as-a-Service » ?

    Elle est majeure. Cette offre représentera bientôt plus des 2 tiers de l’activité d’Advens, contre près de 50 % en 2022. En effet, comme il est difficile et coûteux de monter un Centre de Services en Cybersécurité (SOC) en interne, mais aussi de trouver les cyber compétences nécessaires pour le faire tourner 24/7, beaucoup de sociétés renoncent à en créer un. Advens leur propose donc un SOC industrialisé et mutualisé abordable. Le groupe a investi très tôt dans les bons outils et le machine learning. Cela nous a permis de réduire les seuils de détection des menaces et la taille de l’entrée de l’entonnoir qui alimente en alertes les analystes pour ne pas les surcharger inutilement. Je précise également que nous avons verticalisé cette offre « SOC-as-a-Service », afin d’en faciliter l’accès à des acteurs du secteur médical par exemple.

    Cette offre fait-elle pas d’Advens un fournisseur de services de cybersécurité infogérés (MSSP) ?

    Advens n’est pas un fournisseur de services de cybersécurité infogérés au sens littéral du terme, car nous opérons surtout des processus de détection et de réponse aux cyber incidents (MDR) pour nos clients, et non pas une technologie en particulier.

    Pourquoi avoir enrichi cette année les services proposés par votre équipe de réponse à incidents (Cert – Computer Emergency Response Team) ?

    Advens veut être capable de proposer à ses clients tous les services en cybersécurité, y compris au niveau de la réponse à incidents (Cisrt). Créée en 2020, notre cellule de crise Cert dispose depuis 2022 de nouveaux outils et processus lui permettant de mieux détecter et de fournir du renseignement sur les cybermenaces.

    Advens va-t-il créer sa propre Ecole de formation à la cybersécurité et à quelles fins ?

    Il existe une vraie pénurie de compétences en cybersécurité, ainsi que des problèmes d’inclusivité et de diversité dans notre secteur. Ainsi, notre association Linked Out aide les personnes précaires à retrouver un emploi. Certaines d’entre elles pourront aussi être formées dans l’école en Cybersécurité qu’Advens lancera en 2023 avec l’aide de la société de formation Simplon. Pour l’instant, nous sommes partenaires de Microsoft qui a ouvert cette année, avec Simplon également, l’Ecole Cyber Microsoft by Simplon dont l’ambition est de former avec nous 100 demandeurs d’emploi dès la première année.

    Pourquoi avoir lancé le fonds de dotation Advens For People and Planet ?

    Quand j’ai rejoint Alexandre Fayeulle il y a 5 ans, j’ai découvert grâce à lui l’entreprise que j’aurai souhaité créer car il l’a doté d’un projet sociétal et environnemental, sans négliger ses ambitions pour autant. Nous partageons une vraie conviction profonde face à l’urgence de répondre aux enjeux sociétaux et écologiques. Nous avons décidé que 50 % de la valeur financière du groupe, soit environ 3 fois notre chiffre d’affaires annuel, financera désormais l’Advens for People and Planet, un fonds de dotation non lucratif.

    The post Advens veut devenir l’acteur européen de référence de la cybersécurité appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 11:43
    Rate this post

     (AFP) – Le chef de l’agence de cybersécurité allemande (BSI), Arne Schönbohm, va être révoqué après des informations de médias faisant état de liens avec une association présumée proche des services secrets russes, a-t-on appris auprès de sources gouvernementales lundi.

    « Un changement au poste de président du BSI va intervenir rapidement« , ont précisé ces sources. Le ministère de l’Intérieur a déclaré de son côté « prendre au sérieux » les
    allégations contre Arne Schönbohm, et « enquêter de manière exhaustive » à ce sujet. « Le ministère étudie toute les options sur la façon de gérer cette situation« , a-t-il ajouté sans préciser davantage.

    Arne Schönbohm est mis en cause en raison de ses contacts présumés avec une association baptisée « Cyber-Sicherheitsrat Deutschland » (Conseil allemand de cybersécurité), elle même soupçonnée d’avoir des contacts avec les milieux du renseignement russe. Ces liens ont fait l’objet d’investigations récemment présentées dans
    l’émission de la chaîne de télévision publique « ZDF Magazin Royale ».

    L’association, cofondée par M. Schönbohm et basée à Berlin, conseille les entreprises, agences gouvernementales et responsables politiques sur les question de cybersécurité.
    Lundi, elle a qualifié les accusations selon lesquelles elle serait sous influence russe « d’absurdes« .
    Selon le quotidien des affaires Handelsblatt, M. Schönbohm fait l’objet d’un « grand mécontentement » au sein du gouvernement. La présentation du rapport annuel du BSI par M. Schönbohm et la ministre de l’Intérieur Nancy Faeser jeudi a été annulé, affirme plusieurs médias.

    Ce limogeage de facto interviendrait alors que l’Allemagne a subi samedi un sabotage ferroviaire de grande ampleur, pour lequel certains ont évoqué la piste russe dans le contexte de la guerre en Ukraine. Un sectionnement de câbles de communication stratégiques pour les trains avait paralysé le trafic pendant trois heures dans le nord du pays.

    Moscou a été accusé à plusieurs reprises de cyber-espionnage contre Berlin, avant même le début de l’invasion russe en Ukraine. La Russie est notamment rendue responsable d’un piratage informatique à grande échelle qui a visé en 2015 les ordinateurs du Bundestag et les services de la chancelière d’alors Angela Merkel, ainsi que l’Otan et la chaîne de télévision francophone TV5 Monde.

    The post  Allemagne : le chef de l’agence de cybersécurité va être révoqué appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 11:00
    Rate this post

    50 % des responsables de la sécurité interrogés en France dans une étude de Gigamon, un spécialiste de l’observabilité avancée, pensent que le marché de la cyberassurance exacerbe la crise des ransomwares.

    Selon l’étude « L’état des ransomwares en 2022 et au-delà »*, la prolifération des ransomwares force les entreprises à déployer de nouveaux outils de détection, de lutte, de sauvegarde et récupération des données. Les cyberassurances sont également citées comme une autre solution vers laquelle les professionnels de la sécurité se tournent face aux attaques.

    63 % des DSI et RSSI confirment que la cyberassurance est un des composants de la stratégie de cybersécurité de leur entreprise (voir graphique). Mais 50 % déclarent néanmoins que les cyberassurances exacerbent très probablement la crise des ransomwares. Ils sont encore nombreux à considérer que le paiement des rançons est contre-productif, alimentant à leurs yeux la cybercriminalité. Par ailleurs, il déresponsabiliserait les entreprises qui seraient moins enclines à s’équiper d’outils ou de solutions de détection et de protection adaptés.

    Pour aller plus loin, lire notre dossier Assurance des risques cyber – Entre incitation et durcissement (solutions-numeriques.com)


    *Vitreous World a analysé, pour le compte de Gigamon, les témoignages de 1 020 décideurs IT et sécurité sur six marchés mondiaux clés : les États-Unis, le Royaume-Uni, la France (200), l’Allemagne, l’Australie et Singapour en juin 2022.

    Pour les résultats complets de l’étude, cliquez ici

    The post La cyberassurance est-elle un facteur d’amplification des attaques ? 50 % des DSI et RSSI français le pensent appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 10:29
    Rate this post

    Selon l’étude de KPMG « CEO Outlook 2022« *, le contexte économique contraint les dirigeants à revoir leurs stratégies tech et digitale.

    Si, en raison de la récession anticipée par les dirigeants, 78 % d’entre eux à l’international et 70 % des français ont ainsi pris ou vont prendre dans les 6 prochains mois des mesures pour mettre en pause ou circonscrire leur transformation digitale, le risque cyber reste un enjeu stratégique majeur pour les entreprises. En France, 87 % (et 77 % à l’international) estiment que la sécurité de l’information est une fonction stratégique et une source potentielle d’avantage concurrentiel pour leur entreprise.

    Le contexte géopolitique constitue particulièrement une source de préoccupation : 79 % des dirigeants français (72 % à l’international) affirment que l’incertitude géopolitique suscite des inquiétudes quant au risque de cyberattaques pour les entreprises.

    Face à ces menaces, les dirigeants se déclarent confiants et préparés : en France, 75 % d’entre eux déclarent avoir un plan pour faire face aux attaques par rançongiciel (72 % chez les dirigeants internationaux).
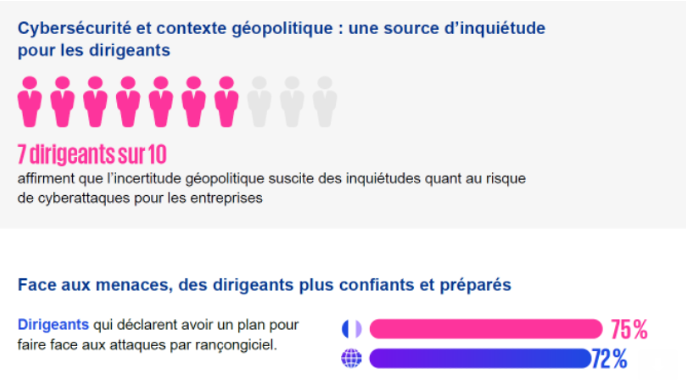
    Source KPMG


    *Cette 8e édition de l’étude internationale CEO Outlook 2022 de KPMG a été menée entre juillet et août 2022 auprès de 1 325 dirigeants internationaux. Tous les répondants ont un chiffre d’affaires annuel supérieur à 500 millions de dollars US et un tiers des entreprises interrogées ont un chiffre d’affaires annuel supérieur à 10 milliards de dollars US.

    The post Transformation numérique, cybersécurité : des enjeux majeurs impactés par un contexte conjoncturel incertain (étude) appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 10:19
    5/5 - (1 vote)

    Joe Biden a signé le 7 octobre 2022 un décret pour renforcer les garanties que mettront en œuvre les États-Unis afin de mieux protéger les données personnelles, des Européens notamment. Ce texte pourrait faciliter l’implémentation de la nouvelle version du système de protection des données (FDP) entre l’Union européenne et les États-Unis. Ce « Privacy Shield 2.0 » pourra-t-il passer enfin le test de la Cour de justice européenne ? Max Schrems, le président de Noyb, en doute.

    « Les flux de données transatlantiques sont essentiels à la relation économique entre l’UE et les États-Unis, qui représente 7 100 milliards de dollars. Le FPD UE-États-Unis rétablira une base juridique importante pour les flux de données transatlantiques en répondant aux préoccupations que la Cour de justice de l’Union européenne a soulevées en invalidant l’ancien cadre du bouclier de protection de la vie privée UE-États-Unis en tant que mécanisme de transfert de données valide en vertu du droit communautaire » explique le 7 octobre 2022 la Maison Blanche.

    Selon son locataire, ce décret renforce un ensemble « déjà rigoureux » de mesures de protection de la vie privée et des libertés civiles pour les activités de renseignement des États-Unis. Il fait référence indirectement à l’application de lois américaines, telles que le Cloud Act, qui permettent à ses agences de renseignement de s’emparer et de consulter les données traitées ou hébergées par toutes les sociétés américaines, dont les célèbres Gamma (ex-Gafam) qui sont souvent dans le collimateur de l’administration américaine.

    L’administration américaine explique qu’elle va créer, sans en préciser la date, un « mécanisme indépendant et contraignant permettant aux personnes des États et des organisations d’intégration économique régionale remplissant les conditions requises, tels que désignés par le décret, de demander réparation si elles estiment que leurs données personnelles ont été collectées par les services de renseignement américains d’une manière qui viole la législation américaine applicable ».

    Le décret américain sera-t-il validé par l’EDPB et la CJEU ?

    Ce décret américain va dans le bon sens. Mais sera-t-il validé par l’Union européenne et le Conseil européen de la protection des données (EDPB), l’organisme européen qui supervise toutes les agences européennes de protection des données, dont la Cnil ? Ce dernier se félicitait en avril 2022 d’un accord politique sur un futur Privacy Shield 2.0. Toutefois, il demandait déjà à l’époque des éclaircissements sur les propositions concrètes de la Commission européenne et des Etats-Unis pour s’engager.

    Max Schrems, le président de Noyb qui est à l’origine notamment de l’arrêt « Schrems II », ne voyait d’ailleurs pas à l’époque comment ce texte pourrait passer le test de la Cour de justice européenne (CJEU). Les accords précédents ayant échoué deux fois à cet égard.

    Quant à Paul-Olivier Gibert, le président de l’association des DPO (AFCDP), en doute même s’il affiche un optimisme raisonnable : « Le texte signé par Joe Biden qui encadre l’accès aux données par les services de renseignement est nécessaire, mais il est en lui-même insuffisant pour rétablir la sécurité juridique des échanges de données transatlantiques : les prochaines étapes nécessiteront la vigilance des acteurs ».

    Sinon, on a également appris la semaine dernière que la Grande-Bretagne remplacera le RGPD européenne par son propre système, qui devrait être nettement moins lourd et contraignant.

    La Maison Blanche donne des précisions sur son décret

    Le décret exige tout d’abord que ces activités de renseignement des États-Unis ne soient menées que dans la « poursuite d’objectifs de sécurité nationale définis, qu’elles prennent en considération la vie privée et les libertés civiles de toutes les personnes, indépendamment de leur nationalité ou de leur pays de résidence, et qu’elles ne soient menées que lorsque cela est nécessaire pour faire progresser une priorité validée en matière de renseignement et uniquement dans la mesure et d’une manière proportionnées à cette priorité ». Certes, mais où commence la liberté des uns et où se terminent celle des autres ? Et qu’entend l’administration américaine quand elle dit en gros que ce décret ne s’applique pas quand il s’agit de « faire progresser une priorité validée en matière de renseignement », selon qui et au bénéfice de qui ?

    Le décret rend obligatoire le traitement des informations personnelles collectées… par un nouveau mécanisme à plusieurs niveaux

    Ensuite, le décret rend obligatoire le traitement des informations personnelles collectées par le biais d’activités de renseignement, sans en préciser de quelle façon. Il étend aussi les responsabilités des responsables juridiques, de la surveillance et de la conformité « afin de garantir que des mesures appropriées sont prises pour remédier aux incidents de non-conformité ». Si oui, lesquelles concrètement ? La Maison Blanche précise juste qu’elle « exige que les éléments de la communauté du renseignement des États-Unis mettent à jour leurs politiques et procédures afin de refléter les nouvelles mesures de protection de la vie privée et des libertés civiles contenues dans le décret ».

    Cela dit, l’administration américaine précise qu’elle va créer un « mécanisme à plusieurs niveaux pour les personnes des États et des organisations d’intégration économique régionale admissibles, tels que désignés conformément par les services de renseignement, afin d’obtenir un examen et une réparation indépendants et contraignants des plaintes selon lesquelles leurs informations personnelles collectées par le renseignement américain ont été collectées ou traitées par les États-Unis en violation du droit américain applicable, y compris les garanties renforcées du texte ».

    Indépendants, les juges de la CLPO pourront déterminer les mesures correctives appropriées si besoin

    Dans le cadre du premier niveau, l’officier de protection des libertés civiles du bureau du directeur du renseignement national (CLPO) mènera une enquête initiale sur les plaintes admissibles reçues, afin de déterminer si les garanties renforcées par le décret ou d’autres lois américaines applicables ont été violées et, le cas échéant, de déterminer les mesures correctives appropriées. « Le décret renforce les fonctions statutaires existantes de la CLPO en établissant que sa décision sera contraignante pour la communauté du renseignement, sous réserve du deuxième niveau de contrôle, et fournit des protections pour garantir l’indépendance des enquêtes et des décisions de la CLPO ».

    En tant que deuxième niveau de contrôle, le décret autorise et charge l’Avocat Général d’établir une Cour de révision de la protection des données (« DPRC ») – l’équivalent du Conseil européen de la protection des données (EDPB) ? –, afin d’assurer un contrôle indépendant et contraignant des décisions de la CLPO, sur demande de la personne concernée ou d’un élément de la communauté du renseignement. « Les juges de la DPRC seront nommés en dehors du Gouvernement américain et ils auront une expérience pertinente dans les domaines de la confidentialité des données et de la sécurité nationale, examineront les cas de manière indépendante et bénéficieront de protections contre la révocation ».

    Les décisions de la Cour de Révision de la Protection des Données seront contraignantes

    Les décisions du DPRC concernant l’existence d’une violation du droit américain applicable et, le cas échéant, les mesures correctives à mettre en œuvre, seront contraignantes. Pour améliorer encore l’examen du DPRC, le décret prévoit que ce dernier pourra choisir un avocat spécial dans chaque cas qui défendra les intérêts du plaignant dans l’affaire. Il s’assurera que le DPRC est bien informé des questions et de la loi concernant l’affaire. Le procureur général a publié aujourd’hui un règlement d’accompagnement sur l’établissement de la CRDP.

    Enfin le décret demande au Conseil de surveillance de la vie privée et des libertés civiles « d’examiner les politiques et les procédures de la Communauté du renseignement pour s’assurer qu’elles sont conformes au décret et de procéder à un examen annuel de la procédure de recours, notamment pour vérifier si la Communauté du renseignement s’est pleinement conformée ».

    The post Un décret américain pourrait faciliter l’implémentation de la nouvelle version du Privacy Shield 2.0 appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 10:11
    Rate this post

    Vendredi 7 octobre, les chercheurs de Bitdefender ont alerté sur une campagne de cryptojacking ciblant les utilisateurs Microsoft OneDrive en vue d’installer des logiciels malveillants de crypto mining.

    Entre le 1er mai et le 1er juillet 2022, Bitdefender indique avoir détecté plus de 700 cas de crypotjacking OneDrive.Pour mener à bien leur attaque, les cybercriminels exploitent les vulnérabilités connues de type DLL side-loading, leur permettant de passer sous les radars de détection. « Bien que l’objectif de cette campagne soit le cryptojacking, cette technique pourrait tout à fait être utilisée pour déposer des ransomwares, des spywares et autres malwares sur le système de la victime » selon l’éditeur.

      « Nous appelons les utilisateurs de OneDrive à rester en alerte, de s’assurer que leur antivirus et que leur système d’exploitation sont à jour et d’appliquer les indicateurs de compromission à leurs outils de prévention, détection et réponse aux attaques au niveau de leur endpoints (EDR) », recommande Bogdan Botezatu, Directeur Threat Research and reporting de Bitdefender.

    Le spécialiste ajoute : « Il est à noter que Microsoft a évidemment conscience de ce type d’attaque et recommande aux utilisateurs d’installer OneDrive en mode « per-machine » (ndlr, par machine et non par utilisateur), car cela empêche tout accès non autorisé au dossier de l’application ».  


    The post Une campagne de cryptojacking cible les utilisateurs de Microsoft OneDrive appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 October 2022 - 09:52
    Rate this post

    Après avoir détecté une activité inhabituelle sur son réseau la semaine dernière, Lloyd’s of London a réinitialisé ses systèmes informatiques.

    « Lloyd’s a détecté une activité inhabituelle sur son réseau et nous enquêtons sur le problème », a déclaré un porte-parole aux medias. « Par mesure de précaution, nous réinitialisons le réseau et les systèmes de Lloyd’s. Toute la connectivité externe a été désactivée, y compris les plateformes d’autorité déléguée de Lloyd’s. »

    S’agit-il d’une cyberattaque ? Lloyd’s of London étudie cette possibilité, sans en dire davantage. Rappelons que l’organisation a condamné l’invasion de l’Ukraine par la Russie et soutenu les sanctions contre Moscou.

    Par ailleurs, elle a demandé à ses membres assureurs d’exclure à partir de mars 2023 la couverture des cyberattaques étatiques. C’est dans un bulletin publié à la mi-août que l’organisation a indiqué vouloir que « toutes les polices autonomes contre les cyberattaques comprennent, sauf accord du Lloyd’s, une clause appropriée excluant la responsabilité pour les pertes résultant d’une cyberattaque soutenue par un État ». 


    The post Lloyd’s of London visé par une cyberattaque ? appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 07 October 2022 - 23:26
    J'ai reçu un PDF avec une faille Zero day ?

    Suite la quantité de vulnérabilités zéro day exploitées sur le lecteur PDF Adobe Reader, je ne donne plus aucune confiance aux fichiers PDF reçus par email ou trouvés sur le Web.

    J'ai très récemment reçu plusieurs emails faisant de la publicité pour la marque Boulanger et ressemblant à de l'hameçonnage. Les emails provenaient d'un domaine Firebase de chez Google.

    Ces emails contenaient un contenu m'indiquant le gain d'un lot dans lequel était adjoint un PDF vraiment très étrange.

    Après les avoir analysé ces fichiers avec la plateforme VirusTotal, ceux-ci semblent contenir aucune vulnérabilité connue. L'ensemble des antivirus attachés à la plateforme n'ont rien trouvé de convaincant.
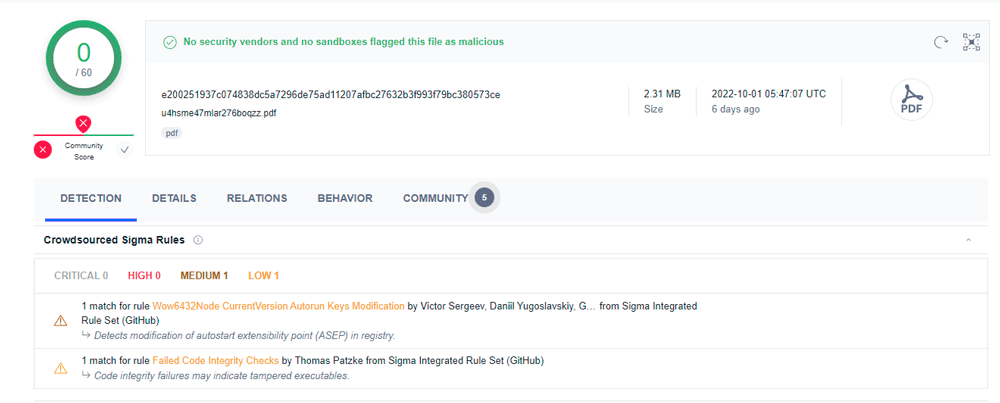
    J'ai reçu un PDF avec une faille Zero day ?

    Je ne suis à priori pas le seul à avoir analysé le contenu du fichier, mais je reste étonné que personne n'ait remonté un éventuel problème.

    En investiguant le contenu du PDF avec l'outil pdf-parser disponible sur Kali Linux, on se rend compte que le fichier contient pas moins de 5083 commentaires et absolument rien d'autre. Mes soupçons se confirment.

    $ pdf-parser -a u4hsme47mlar276boqzz.pdf
    
    Comment: 5083
    XREF: 0
    Trailer: 0
    StartXref: 0
    Indirect object: 0
    

    En analysant maintenant le contenu des commentaires, ceux-ci sont constitués uniquement de caractères en hexadécimal. Tout cela ne sent pas bon du tout !

    PDF Comment '%\xbd\xda7\x0b\n'
    

    Contre toute attente, chaque ligne de commentaire se termine soit par un "\n" ou un "\r".

    En détaillant le contenu du PDF, les 5083 commentaires sont en fait 130 lignes de commentaires répété plusieurs fois au sein du fichier.

    Nom de Zeus ! Cela ressemble très fortement à une attaque de type Buffer Overflow autour de l'interprétation des caractères "Cariage return" ou je me trompe ?

    Les caractères en hexadécimal ne seraient-ils pas tout simplement de l'assembleur ?

    Petit passage du le Discord Geeek, je demande à la communauté sur le canal #cybersecurité pour avoir un avis. Spawnrider lance une analyse avec Capstone.

    L'extraction des commentaires produit un résultat plutôt intéressant qui pourrait confirmer qu'il s'agit bien d'une attaque utilisant l'exploitation d'un buffer overflow :

    0x0: pop esp
    0x1: js 0x64
    0x3: aaa 
    0x4: pop esp
    0x5: js 0x69
    0x7: xor eax, 0x3964785c
    0xc: pop esp
    0xd: js 0x73
    0xf: aaa 
    0x10: pop esp
    0x11: js 0x76
    0x13: xor byte ptr [edi + 0x5c], dl
    0x16: js 0x7b
    0x18: pop esp
    0x1a: js 0x4c
    0x1c: cmp byte ptr [ecx + 0x5c], ch
    0x1f: js 0x52
    0x21: xor eax, 0x66785c20
    0x26: bound ebx, qword ptr [eax + edi*2 + 0x38]
    0x2a: cmp byte ptr [eax + edi*2 + 0x65], bl
    0x2e: cmp dword ptr [eax + edi*2 + 0x38], ebx
    0x32: bound ebx, qword ptr [eax + edi*2 + 0x62]
    0x36: pop esp
    0x38: js 0x6b
    0x3a: cmp dword ptr [eax + edi*2 + 0x39], ebx
    0x3e: cmp dword ptr [ecx + 0x2a], esi
    0x41: pop esp
    0x42: js 0x7d
    0x44: cmp dword ptr [edx + 0x5c], eax
    0x47: js 0xac
    0x49: pop sp
    0x4b: js 0xb1
    0x4d: sub al, 0x5c
    0x50: js 0xb6
    0x52: pop esp
    0x54: js 0xbc
    0x56: xor bl, byte ptr [eax + edi*2 + 0x66]
    0x5a: xor bl, byte ptr [eax + edi*2 + 0x39]
    0x5e: xor dword ptr [esp + ebx*2 + 0x5c], ebx
    0x62: js 0xc5
    0x64: pop esp
    0x66: js 0xca
    0x68: popal 
    

    Il reste maintenant à comprendre quel lecteur de PDF est ciblé. S'agit-il d'Adobe Reader, de Edge ou bien d'un lecteur PDF sur Android ou iOS ?
    Pourquoi le fichier n'est pas détecté par un Antivirus ?
    Que se produit-il sur le périphérique une fois le fichier ouvert ?

    Je n'irai pas plus loin pour cette fois-ci. En attendant, faites très attention aux PDF que vous recevez ! N'ouvrez aucun fichier transmis par un inconnu.

    Pour continuez la discussion, rejoignez le canal #cybersécurité sur le serveur Discord Geeek.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 07 October 2022 - 17:02
    Rate this post

    (AFP) – Le militant pour le respect de la vie privée Max Schrems a jugé vendredi « très probable » une action en justice contre le nouveau cadre fixé pour le transfert des données personnelles de l’Union européenne vers les Etats-Unis.

    « Nous allons vraisemblablement attaquer (le texte) en justice », a-t-il dit à l’AFP, évoquant une probabilité de « 90%« . « Nous devons d’abord l’analyser en détail, ce qui va nous prendre quelques jours. De prime abord, il semble que les questions centrales ne sont pas
    résolues et le dossier sera de retour devant la justice tôt ou tard », a-t-il également réagi dans un communiqué.

    Le président américain Joe Biden a signé vendredi un décret, quelques mois après avoir trouvé un accord de principe avec Bruxelles. Le texte vise à garantir la confidentialité et la protection des libertés civiles dans les programmes de surveillance américains visant les données recueillies en Europe et transférées ou hébergées outre-Atlantique.

    « A la fin, l’opinion de la CJUE l’emportera »

    L’Autrichien Max Schrems, fondateur de l’ONG Noyb (« None Of Your Business »), est à l’origine de l’invalidation des deux premiers accords. « Safe Harbor » en 2015, puis son successeur « Privacy Shield » en 2020, ont tous deux été retoqués par la Cour de justice de l’UE (CJUE).
    Dans son dernier arrêt, la plus haute juridiction européenne avait estimé que le « Privacy Shield », utilisé par 5 000 entreprises américaines, dont les géants comme Google ou Amazon, ne protégeait pas de possibles « ingérences dans les droits fondamentaux des personnes dont les données sont transférées ».
    « La surveillance de masse va continuer (…) A la fin, l’opinion de la CJUE l’emportera – et tuera une nouvelle fois cet accord », a prédit M. Schrems. « La Commission européenne ferme les yeux sur la loi américaine, permettant la poursuite de l’espionnage des Européens », a-t-il fustigé.
    Le militant est également sceptique envers la création d’un mécanisme indépendant et contraignant permettant aux individus des États éligibles de demander réparation s’ils estiment que leurs données personnelles ont été illégalement collectées par les renseignements américains. « Il est clair que ce soi-disant tribunal n’est pas un vrai tribunal », a-t-il commenté.

    The post Données UE-USA : Max Schrems juge « très probable » une nouvelle action en justice appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 07 October 2022 - 15:54
    Rate this post

    Depuis que le recours au télétravail s’est accentué, les actifs ont davantage de difficultés à délimiter la vie au bureau et à la maison. Malheureusement, le niveau de sécurité est plus faible en dehors des murs de l’entreprise où les réseaux sont souvent sécurisés, mettant en exergue le manque de connaissances des bonnes pratiques de sécurité hors du cadre professionnel, selon une étude* de Cisco.

    Ainsi, l’authentification multifactorielle, qui permet de limiter le piratage des mots de passe, n’est utilisée que par 50 % des interrogés. 23 % ne savent même pas ce qu’est l’authentification multifactorielle. En revanche, les Français sont plus nombreux à utiliser cette méthode de connexion sur leurs appareils personnels que sur leurs appareils professionnels. Les Français sont-ils davantage préoccupés par la protection de leurs données partagées dans leur vie personnelle, telles que les informations bancaires, que par la confidentialité des données sensibles propres à leur entreprise ? 92 % des Français ont d’ailleurs déjà passé un appel professionnel depuis leur appareil personnel et 63 % s’en servent pour envoyer fréquemment des mails professionnels. Dans ce cas, le tort est partagé avec les entreprises puisque ces dernières se doivent de mettre à disposition les outils adéquats pour travailler en toute sécurité.

    Le Wifi pour le streaming vidéo

    39 % des Français utilisent régulièrement les réseaux publics à des fins personnelles ou professionnelles. Grands consommateurs de streaming vidéo, encore plus depuis le premier confinement, les Français délaissent volontairement la 4G au profit d’un réseau Wifi plus puissant pour accéder aux différentes plateformes à tout moment. Néanmoins, ce désir doit s’accompagner d’un recours accru à des solutions de sécurisation telles qu’un VPN ou du moins, adopter un comportement plus responsable sur internet. Selon Martin Lee, responsable EMEA chez Talos, l’organisation de recherche et de renseignement sur les menaces de Cisco. « L’utilisation de la fonction hotspot du téléphone accompagné d’un mot de passe robuste sera toujours plus sûre que l’utilisation d’un réseau public. De la même manière, l’utilisation d’un VPN ajoute une couche de sécurité supplémentaire. »


    * Un échantillon représentatif de la population française de 1 047 personnes a été interrogé pendant le mois d’août 2022.

    The post Utilisation du Wifi public ou d’un smartphone perso pour le travail… les Français mauvais élèves de la cyber appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 07 October 2022 - 15:29
    Rate this post

    (AFP) – Binance, la plus grande plateforme de cryptomonnaies au monde en termes de volume, a affirmé vendredi avoir été victime d’un piratage, évaluant l’ampleur du vol à environ 100 millions de dollars.

    Selon Binance, les hackers sont parvenus à retirer un total de 2 millions de BNB, la cryptomonnaie émise par Binance, soit environ 580 millions de dollars au cours de vendredi. Is n’ont toutefois pu en exploiter qu’une fraction, la majorité du montant ayant été immédiatement bloquée.
    Grâce à la réaction rapide des personnes chargées de valider les transactions, « la majorité des fonds sont restés sur l’adresse des hackers », a indiqué à l’AFP un porte-parole de Binance, affirmant que « ces fonds n’ont pas pu être transférés ». Environ 100 millions de dollars ont en revanche été dérobés et n’ont pour l’heure pas pu être récupérés.
    Plus tôt dans la journée, le patron de Binance, Changpeng Zhao, plus connu
    sous le pseudonyme « CZ », avait tenté de rassurer sa communauté d’utilisateurs
    en assurant sur Twitter, où il compte 7 millions d’abonnés: « Le problème est
    désormais maîtrisé ». « Vos fonds sont en sécurité. Nous présentons nos excuses pour la gêne occasionnée et fournirons d’autres mises à jour en conséquence », avait ajouté
    « CZ ».
    Dans une publication sur le site Reddit, Binance a par ailleurs précisé que sur l’ensemble de la somme effectivement dérobée, environ 7 millions de dollars avaient été gelés.

    Les pirates ont pris pour cible le pont inter-chaînes BSC Token Hub. Un pont est un service qui permet à un utilisateur de transférer des jetons cryptographiques d’une blockchain vers une autre. La blockchain Binance Smart Chain (BSC) à laquelle est reliée le pont visé
    par les hackers a elle été suspendue après le piratage avant d’être rétablie quelques heures plus tard.

    Les attaques informatiques contre des ponts inter-chaînes se multiplient

    Les attaques informatiques contre des ponts inter-chaînes se sont multipliées au cours des derniers mois. En août, des hackers ont ainsi volé l’équivalent de 190 millions de dollars
    en exploitant une faille du pont Nomad. Selon Chainanalysis, 2 milliards de dollars ont été dérobés via 13 piratages de ponts inter-chaînes entre janvier et août. Ces attaques représentent 69 % des vols de cryptomonnaies en 2022, indique Chainanalysis.
    Elliptic, un autre cabinet d’analyses en cryptomonnaies, a noté dans son rapport trimestriel sur les piratages publié cette semaine que les ponts « ont tendance à accumuler de grandes quantités d’actifs verrouillés sur de nombreuses blockchains, dont beaucoup n’ont peut-être pas de culture de sécurité ou d’audit avancée en raison de leur relative obscurité ». Cela fait des ponts « une cible attrayante pour les cybercriminels  », ajoute Elliptic.
    Les experts estiment que les ponts sont particulièrement ciblés par des hackers liés à des groupes terroristes ou des régimes dictatoriaux, notamment la Corée du Nord.

    The post Cryptomonnaies : 100 millions de dollars volés sur Binance après un piratage appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 07 October 2022 - 15:19
    Rate this post

    Le récent sabotage des gazoducs Nord Stream en Mer du Nord a rappelé la vulnérabilité des infrastructures stratégiques nécessaires au fonctionnement de nos économies. Que se passerait-il si les câbles internet sous-marins étaient visés alors qu’ils représentent 95 % du trafic Internet ? Le lundi 3 octobre, le président de la République Emmanuel Macron a d’ailleurs demandé une inspection des câbles sous-marins du réseau français.

    Solutions-Numériques a demandé à Cloudfare, dont le réseau de distribution de contenus est le plus vaste du monde et qui protège 20 % du trafic internet mondial, de répondre à nos questions sur le sujet. David Belson, Head of Data Insight chez Cloudflare, s’est attelé à la tâche.


    Solutions Numériques : Combien de kilomètres représentent les câbles internet sous-marins ? Quel pourcentage de liaisons internet passent par des câbles sous-marins ?
    > David Belson

    David Belson : Une récente FAQ de Telegeography (un expert dans ce domaine) indique qu’il y a plus de 1,3 million de kilomètres de câbles sous-marins en service dans le monde en 2021. S’il s’agit d’un chiffre intéressant, il n’est pas très significatif. Additionner la longueur de toutes les routes du monde ne dit rien de vraiment utile sur les transports. Dans un rapport publié en 2021 par le Conseil de l’Atlantique, on estime à plus de 95 % le trafic internet intercontinental acheminé par ces câbles. C’est assez logique puisque les câbles sous-marins ne sont pas nouveaux. Ils ont d’abord été utilisés pour transporter le trafic télégraphique intercontinental, puis le trafic vocal, aux XIXe et XXe siècles.


    Quels territoires français (continent et outre-mer) seraient concernés par un sabotage ? Et par ricochet le reste de l’Europe/monde ?

    Avant-propos : Liste des connections existantes pour les territoires d’outre-mer français (Source : Submarine Cable Map)

    • Guyane Française : Americas-II, Deep Blue One (2024), Kanawa
    • Guadeloupe : ECFS, GCN, GCIS, Southern Caribbean FIber
    • Martinique : Americas-II, ECFS, Kanawa, Southern Caribbean Fiber
    • Mayotte : Avassa, FLY-LION3, LION2
    • Réunion : LION, METISS, SAFE
    • Polynésie Française : Honotau, Manatua, Natitua, Natitua Sud (2023)
    • Saint-Barthélemy : GCN, SSCS, Southern Caribbean Fiber
    • Saint-Martin : GCN, SMPR-1, Southern Caribbean Fiber
    • Saint-Pierre et Miquelon : St. Pierre and Miquelon Cable
    • Wallis et Futuna : Tui-Samoa

    Il n’existe pas de données concernant Clipperton et les Terres australes et antarctiques françaises.

    La plupart des territoires d’outre-mer français sont connectés à plusieurs câbles. Mais il faut savoir qu’il y a en général un câble « principal », puis des « embranchements » qui se connectent aux points d’atterrissage dans les pays situés le long du parcours. L’impact d’un sabotage pourrait donc dépendre de l’endroit où la coupure se produit sur le câble. Par ailleurs, en raison de l’éloignement de certains de ces territoires, ces systèmes de câbles ne sont pas nécessairement reliés au « continent », mais plutôt à un autre pays/territoire qui peut lui-même dépendre largement des câbles sous-marins pour se connecter à Internet. Le sabotage de l’un de ces câbles « amont » pourrait avoir un impact sur la connectivité Internet d’un territoire français sans que ses câbles directement connectés soient endommagés.

    L’impact sur l’Europe et le reste du monde dépendrait du ou des câbles endommagés et de l’endroit où ils se trouvent. En d’autres termes, l’endommagement de l’embranchement guyanais du câble Americas-II aurait un impact sur ce territoire, mais il est peu probable qu’il ait un impact plus important sur l’Europe ou le reste du monde.
    En revanche, l’endommagement des principaux segments d’un ou de plusieurs systèmes de câbles reliant l’Europe aux États-Unis, ou à l’Asie via l’Afrique, pourrait avoir un impact notable sur la connectivité Internet européenne. Par exemple, les dommages subis par les câbles AAE-1 et SMW-5 lors de leur passage en Égypte ont eu un impact sur la connectivité de plusieurs pays.

    Est-il facile d’endommager ces câbles ? 

    Il existe de nombreux exemples de câbles sous-marins endommagés par des tremblements de terre ou des catastrophes naturelles, ainsi que par des ancres de navires errants. La facilité des dommages potentiels dépend aussi de l’endroit où ils sont situés, de la manière dont ils sont installés (enterrés ou suspendus) et de l’épaisseur du câble – un câble de 1 cm serait beaucoup plus facile à endommager qu’un câble de 20 cm d’épaisseur. Mais quoi qu’il en soit, un adversaire déterminé trouvera toujours un moyen.

    Quelles conséquences ? A-t-on des exemples similaires passés ?

    En fonction de l’étendue des dommages et de la disponibilité de connexions redondantes, les conséquences peuvent aller de l’isolement complet des télécommunications à l’augmentation de la latence et de la congestion sur les connexions disponibles (qui se manifesterait par un ralentissement des performances perçues ou des expériences audio/vidéo de moindre qualité).

    Il existe de nombreux exemples de l’impact provoqué par des câbles sous-marins endommagés. Sur l’année 2022 on peut citer l’éruption volcanique aux Îles Tonga qui a endommagé leur principale liaison sous-marine, les problèmes sur les câbles AAE-1 et SMW-5 qui ont impacté plusieurs pays du Moyen-Orient et d’Afrique ou encore la coupure de deux des trois câbles reliant la Tasmanie au continent.

    Quel temps faudrait-il pour réparer des câbles endommagés ? 

    Le temps nécessaire à la réparation des câbles endommagés peut aller de quelques semaines à plusieurs mois. Cela dépend de plusieurs facteurs tels que la précision de l’emplacement identifié du dommage, l’accessibilité du câble endommagé, les conditions météorologiques locales (tempêtes ou glace, par exemple), la disponibilité des navires câbliers ainsi que leur emplacement par rapport au câble endommagé.

    Après l’éruption volcanique de Tonga, il a fallu 38 jours pour effectuer les premières réparations du câble. En juin 2022, un câble sous-marin endommagé au Groenland n’a pas pu été réparé avant le mois d’août suivant en raison des conditions météorologiques. Mais dans ce cas, une fois le navire arrivé sur place, les réparations ont été effectuées en un peu plus d’une semaine.

    A-t-on des moyens de substitution ? 

    La connectivité alternative dépend d’un certain nombre de facteurs. Comme indiqué précédemment, un pays/territoire est souvent connecté à plusieurs câbles. Si l’un d’entre eux tombe en panne, le trafic peut potentiellement basculer sur un autre. La connectivité terrestre peut également fournir une redondance, mais elle est plus pertinente pour les sites continentaux. Par exemple, si la France devait perdre toute sa connectivité par câble sous-marin en même temps (un scénario extrêmement improbable), le trafic pourrait potentiellement basculer vers des connexions à des réseaux en Espagne, en Allemagne, en Italie et dans d’autres pays voisins, en tirant parti de leur connectivité internationale pour atteindre le reste de l’Internet mondial. Les liaisons par satellite peuvent également constituer une alternative temporaire, bien que leur capacité soit bien inférieure à celle des câbles à fibres optiques et qu’elles soient souvent très coûteuses.

    Cependant, il ne faut pas oublier l’aspect commercial de ces alternatives technologiques. Les réseaux et/ou les gouvernements des endroits touchés doivent avoir des accords contractuels en place pour pouvoir utiliser ces alternatives et disposer d’une capacité suffisante.

    Outre des sabotages, que se passerait-il un cas de pannes de courant ?

    Les pannes de courant peuvent se produire pour de multiples raisons et constituent une menace constante pour Internet. Nous devons envisager les choses du point de vue de l’infrastructure et du point de vue du consommateur.

    L’infrastructure comprend les datacenters, les points d’échange Internet, les « têtes de réseau » locales, les antennes de téléphonie mobile, etc. Souvent, ces installations disposent d’une alimentation de secours (batteries ou générateurs) et ont des relations/contrats avec les fournisseurs de carburant locaux pour une livraison prioritaire en cas de panne généralisée. L’infrastructure Internet doit donc pouvoir rester disponible/en ligne, même en cas de panne de courant.

    C’est généralement pour les consommateurs que l’on constate le plus grand impact sur la connectivité Internet en cas de panne de courant. Les équipements de connexion tels que les modems ou les routeurs, ainsi que les appareils connectés à Internet ont besoin d’énergie pour fonctionner. En cas de panne de courant, si l’endroit où se trouve l’utilisateur ne dispose pas d’une alimentation de secours, les modems et routeurs cessent de fonctionner, ce qui met effectivement l’utilisateur hors ligne. Dans certains cas, la connexion par le biais d’un téléphone mobile peut être une alternative, mais elle sera limitée par l’autonomie de la batterie du téléphone…

    Quel rôle à jouer pour Cloudflare ?

    Cloudflare ne fournit pas d’accès direct à Internet aux consommateurs ou aux entreprises, et nous ne possédons pas d’infrastructure de câbles sous-marins. Cependant, notre réseau distribué à l’échelle mondiale peut aider à maintenir le contenu et les applications les plus locales pour les utilisateurs finaux, en réduisant la dépendance à l’égard des infrastructures Internet internationales comme les câbles sous-marins. Cloudflare dispose de datacenters dans 275 villes de plus de 100 pays, connectés à 11 000 fournisseurs de réseau. Nous sommes ainsi capables d’atténuer les attaques et les menaces au plus près de leur origine. Grâce à notre plateforme Workers et les technologies qui la supportent, nos clients peuvent exécuter des applications aux limites d’Internet, au plus près des utilisateurs finaux, en minimisant le besoin de contacter les serveurs d’origine hébergés de l’autre côté de l’océan ou à l’autre bout du monde. En outre, pour les demandes qui doivent être renvoyées à un serveur d’origine à partir de notre réseau, nous pouvons exploiter les technologies d’optimisation des routes pour identifier le meilleur chemin à prendre, en évitant les routes sur des infrastructures endommagées.


    Propos recueillis par Juliette Paoli

    The post Après les fuites de Nord Stream, les câbles internet sous-marins sont-ils à risques ? appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 07 October 2022 - 12:38
    Rate this post

    Le grossiste Arrow Electronics va distribuer les logiciels de Tehtris afin d’adresser les fournisseurs de services de sécurité infogérés (MSSP) en France.

    L’éditeur Tehtris, un spécialiste de la neutralisation des cyber attaques, a choisi cet automne le grossiste Arrow Electronics pour accompagner son développement en France. Il commercialise un logiciel XDR, dont les huit modules facilitent la neutralisation automatique et sans action humaine des cybermenaces, qui devrait intéresser les fournisseurs de services de sécurité infogérés (MSSP).

    Comme le confirme Cyril Serina, responsable Channel de Tehtris : « Le partenariat avec Arrow-ECS va nous permettre de poursuivre la dynamique de recrutement de nouveaux acteurs MSSP souhaitant proposer à leurs clients une approche 360 degrés de la cybersécurité. C’est également un atout supplémentaire pour nos partenaires existants qui pourront bénéficier de la proximité des équipes d’Arrow ECS France au travers de leurs agences en région et de leur vaste gamme de services à valeur ajoutée autour de nos solutions. »

    The post Arrow Electronics référence Tehtris en France appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 06 October 2022 - 17:36
    Rate this post

    SysDream a élargi son horizon pour proposer aujourd’hui aux organisations un parcours cyber exhaustif avec des activités d’audit-conseil et formation, de SOC, de CERT ainsi que de fourniture et d’intégration de solutions.

    SysDream est l’une des trois entités de Hub One, filiale à 100 % du groupe ADP. Consacrée à la cybersécurité, elle est bien connue des experts du domaine, notamment à travers son événement annuel Hack In Paris et ses activités de formation et de cyber-entraînement, son périmètre historique.

    5 activités et des partenaires triés sur le volet

    Dorénavant, l’entreprise aux nombreuses qualifications et certifications – elle est en particulier qualifiée PASSI (Prestataires d’Audit de la Sécurité des SI) par l’ANSSI – articule son offre autour de 3 piliers : la conception et l’évaluation de la sécurité du SI, sa sécurisation, sa surveillance et sa remédiation.

    « Nous avons cinq activités principales », explique Gregory Mauguin, directeur général de SysDream à la tête de cette entité depuis février 2022. Le dirigeant cite d’abord la partie audit, conseil et formation – certifiée Qualiopi – avec du cyber-entraînement. Puis, l’édition. En juin, à l’occasion du Forum International de la Cybersécurité de Lille, l’entreprise a d’ailleurs présenté la dernière version d’Ovéliane, une solution logicielle pour la gestion de la conformité des endpoints, interopérable avec les différents SIEM.

    Gregory Mauguin évoque ensuite « les activités d‘intégration et de déploiement de solutions partenaires sur les SI des clients ». Il s’agit par exemple de gérer la sécurité applicative, les accès à privilèges, etc. Le nombre de partenaires est « extrêmement restreint, trié sur le volet », ce qui est une volonté de l’entreprise afin de garantir un niveau élevé d’expertise sur les technologies sélectionnées et de se positionner très haut sur la chaîne de valeur.

    A ces trois domaines s’ajoutent un SOC (Security Operational Center) qui est en cours de qualification PDIS (référentiel d’exigences de l’ANSSI applicable aux prestataires de détection des incidents de sécurité) et un CERT (Computer Emergency Response Team) pour la réponse aux incidents de sécurité.

    « Avec ce périmètre très large, nous sommes en mesure de proposer un parcours client exhaustif sur tous les sujets cyber », se félicite le dirigeant qui dit viser « l’excellence » – qualifications à l’appui – s’adressant tout à la fois aux OIV et OSE, aux ministères, aux structures dans le domaine de l’armement, mais aussi aux PME, en particulier pour les activités de fourniture et d’intégration de solutions. « D’une façon générale, notre complémentarité d’offres permet, sur des sujets spécifiques, d’adresser toutes les organisations sur le marché », souligne-t-il.

    Grégory Mauguin, directeur général de SysDream. ©YS Corporate


    « Avec ce périmètre très large, nous sommes en mesure de proposer un parcours client exhaustif sur tous les sujets cyber. »


    Une entreprise agile

    SysDream regroupe aujourd’hui plus de 80 collaborateurs, avec notamment une quinzaine d’experts sur la partie SOC et une équipe de consultants pentesters très importante : plus de 30 auditeurs, qui sont également formateurs et interviennent sur des activités de recherche. Chez SysDream, les ponts s’opèrent ainsi entre les différentes activités et enrichissent la proposition de valeur, qu’il s’agisse, par exemple, de concevoir la surveillance des environnements, liée à la GRC (Gouvernance, Risque et Conformité), ou d’opérer la détection des incidents de sécurité qui se coordonne avec l’intégration des solutions partenaires. Un tout « agile », à la fois dans « des process extrêmement structurés », « sans activités silotées », et dans une structure de taille intermédiaire.

    25M€ à l’horizon 2025

    La filiale de Hub One affiche ainsi ses ambitions : à l’échéance 2025, elle table sur 25 millions d’euros de chiffre d’affaires, contre 10 millions environ prévus en fin d’année, ce qui représente déjà une croissance de 60 % par rapport à l’an dernier.

    Son affiliation à Hub One lui donne une forte capacité d’investissement « pour mieux servir les enjeux client de demain » dans les domaines de la détection, de la protection et de la réaction. En 2025, SysDream devrait compter pas moins de 120 consultants et experts cyber, sans compter les fonctions support (RH, commerce, finance…).

    SysDream sait détecter  « le sens du vent »  et dispose des moyens humains, techniques, et financiers pour avancer vite, et loin.


    The post Cybersécurité – SysDream, un parcours client cyber exhaustif  appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 06 October 2022 - 11:55
    Rate this post
    Jason Steer

    AVIS D’EXPERT – Jason Steer, Global CISO de Recorded Future, un spécialiste du renseignement sur les menaces, éclaire les lecteurs de Solutions-Numériques sur les moyens de riposter efficacement au détournement de session et au contournement de MFA. 

    En cybersécurité, on ne voit souvent que la pointe émergée de l’iceberg. Dans les faits, de nombreuses attaques sont réalisées en plusieurs étapes, de la « reconnaissance initiale » au « déplacement latéral » pour aboutir à la « mission accomplie ». Même si les bonnes pratiques maintiennent généralement que la MFA (authentification multifacteur) et les gestionnaires de mots de passe sont suffisants pour limiter les risques de détournement de comptes, les cybercriminels s’adaptent très vite. Comment les organisations peuvent-elles immédiatement riposter en reconfigurant leurs outils de détection des intrusions et en améliorant leur renseignement sur les menaces ?

    Le marché de l’accès initial en pleine croissance

    Même si la MFA est une bonne pratique recommandée pour la sécurité des entreprises, de nombreux comptes ne sont encore protégés que par une simple combinaison nom d’utilisateur/mot de passe. C’est exactement ce que cherchent les cybercriminels pour obtenir ou améliorer leur accès à un système ciblé. Ils peuvent y parvenir via un simple hameçonnage réalisé à l’aide d’outils d’enregistrement de saisie tels que les keyloggers, ou les logiciels de vol d’identifiants comme RedLine ou Raccoon. Un acteur malveillant peut utiliser ces outils lui-même ou simplement acheter des identifiants exfiltrés à un autre cybercriminel qui les a déjà volés. Il peut aussi utiliser l’historique Bash, les fichiers de clé de chiffrement, les registres, les notes, les fichiers et les identifiants d’administrateur système codés en dur dans les scripts ou les applications. 

    Les acteurs malveillants comme les groupes de ransomware sont en train de devenir des spécialistes de l’obtention des accès, connus sous le nom de courtiers d’accès initial (IAB). Cela peut être un dispositif VPN, un système de gestion du contenu, une passerelle Citrix ou d’autres systèmes d’entreprise critiques. Selon un rapport récent de Recorded Future, le marché des IAB est en pleine croissance car les cybercriminels cherchent à externaliser davantage leur travail. Une fois l’accès initial obtenu, les acteurs malveillants déposent souvent un web shell dans l’environnement de leur victime afin d’obtenir un accès continu et d’installer de nouveaux outils ou d’obtenir des informations supplémentaires sur le système. Ils peuvent utiliser des élévations de privilèges ou la collecte d’identifiants pour accéder à d’autres machines sur le même réseau et obtenir un déplacement latéral.

    Comment organiser sa défense ?

    Le renseignement sur les menaces est un outil de sécurité essentiel pour minimiser les risques cyber, y répondre rapidement et rendre les systèmes plus résilients. Le type d’informations qui s’avère le plus utile est le type d’accès que les IAB vendent actuellement et comment ils ciblent généralement des organisations similaires. Les équipes de sécurité doivent adopter une approche basée sur les risques par rapport aux vulnérabilités qui sont exploitées lors des attaques perpétrées sur leurs pairs, par exemple. Elles doivent aussi être informées des identifiants d’entreprise qui circulent sur le dark web. En agissant rapidement, il est possible de réinitialiser les mots de passe avant qu’ils ne soient vendus à d’éventuels acteurs malveillants.

    Le renseignement sur les menaces fournit des informations sur les produits de la chaîne d’approvisionnement et les points faibles éventuels, et permet de surveiller en continu les nouveaux enregistrements de domaine qui visent à imiter les domaines d’entreprises légitimes. Ce type de renseignement exige d’examiner de nombreuses sources, des terminaux d’entreprise aux sites sur le dark web. Il est permet de scanner la présence d’éventuels vols d’identifiants, de web shell ou d’autres outils malveillants. La clé est de mettre la lumière sur ceux qui préféreraient rester dans l’obscurité et de multiplier les défenses pour avoir plus de chance de les piéger. 

    Emergence du détournement de session et du contournement de MFA

    Le détournement de session via un logiciel malveillant de type infostealer et le vol de cookies est un moyen de plus en plus populaire de contourner le MFA. Au cours des 12 derniers mois, Recorded Future a observé 14 905 références à des messages clandestins relatifs au cybercrime incluant les mots clés « cookies », « cookies de session » et
    « détournement de session ». Pourquoi est-ce si populaire ? Parce que les cookies HTTP sont utilisés pour gérer les sessions des utilisateurs, stocker les préférences de personnalisation des utilisateurs et analyser leur comportement. Si un acteur malveillant parvient à voler le « cookie magique » utilisé pour authentifier un utilisateur à une application interne ou de tiers, il pourra détourner les sessions d’utilisateur en restant totalement anonyme, en se faisant passer pour l’utilisateur légitime.

    Une fois les cookies volés, une technique post-exploitation relativement directe appelée
    « pass the cookie » permet à l’acteur malveillant de détourner la session d’utilisateur. Plutôt que de voler des mots de passe, cette méthode lui permet de contourner des points de contrôle de la MFA. Bien souvent, les sessions expirent après 7 jours ou plus, ce qui offre une belle opportunité d’accéder à des applications et services web sensibles, de voler des données, de déployer des ransomwares et bien d’autres.

    Le sens du commerce des cybercriminels

    Les cybercriminels savent reconnaître une opportunité. C’est pourquoi les cookies sont souvent inclus dans des packages faciles d’utilisation, tels que les « bots » ou les « logs » vendus sur les plateformes du darknet. En plus des cookies de session, ces packages contiennent des identifiants de compte, des adresses IP et des empreintes digitales d’appareil. Ces données peuvent être importées dans une extension de navigateur appelée Genesis Security, permettant aux acteurs malveillants de se faire passer pour la victime des attaques de piratage de compte et de détournement de session.

    Les courtiers d’accès initial (IAB) vendent également des cookies avec des identifiants volés, si l’accès au réseau exige une MFA. L’exploitation des identités grâce aux logiciels infostealer et au détournement de session est une tactique clé du « célèbre » groupe Lapsus$, qui prétend avoir volé les données de nombreuses grandes entreprises de technologie, telles que Samsung, Microsoft et Nvidia.

    Alors que la MFA se popularise de plus en plus, les efforts pour la contourner aussi. La MFA et les gestionnaires de mots de passe doivent toujours être de facto. Les équipes de sécurité devraient explorer les solutions qui imposent la MFA de manière plus fréquente. C’est à elles d’en déterminer la fréquence, le niveau de friction pour ses utilisateurs, les applications à renforcer. Surveiller les identités compromises de son organisation, réduit la fenêtre d’attaque pour voler les informations relatives à l’identité et les revendre à un autre criminel. Aujourd’hui, pour aller plus loin, il est possible de connecter directement ce renseignement sur les identités à un fournisseur d’IAM (Identity & Access Management), afin d’automatiser les identités à l’aide d’une réinitialisation et d’une révision automatiques de mot de passe pour accélérer le repérage de cette menace.


    The post Cyberprotection : bloquer le contournement de l’authentification multifacteur appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 06 October 2022 - 11:21
    Rate this post

    (AFP) – Le site d’information Reflets, poursuivi par le groupe Altice pour avoir publié des articles basés sur des documents volés par des pirates informatiques, peut les laisser en ligne mais n’a pas le droit d’en faire paraître d’autres, a estimé jeudi le tribunal de commerce de Nanterre.

    « Nous ordonnons à la société Rebuild.sh (éditrice de Reflets, ndlr) de ne pas publier sur le site de son journal en ligne reflets.info de nouvelles informations » basées sur ces données piratées, conclut le tribunal dans une ordonnance rendue jeudi, dont l’AFP a eu connaissance. Pour autant, le tribunal souligne que Reflets « n’est pas l’auteur du piratage informatique subi par les sociétés du groupe Altice« . L’auteur en était le groupe de hackers Hive, qui avait piraté des documents internes d’Altice avant de les mettre en ligne en août sur le darkweb.
    Dans ses articles, Reflets s’est donc basé sur des informations « déjà en ligne, même si elles ne sont accessibles qu’à un public restreint en raison du nécessaire recours à un logiciel spécifique« , a estimé le tribunal. Par conséquent, le retrait des articles déjà parus demandé par Altice n’est donc pas justifié, juge le tribunal.

    Altice, le groupe du milliardaire Patrick Drahi, avait saisi le tribunal de commerce de Nanterre en urgence (référé) et l’audience avait eu lieu le 27 septembre. Le groupe demandait le retrait de quatre articles publiés par Reflets en septembre. Ces articles, qui ne divulguent pas de détails sur les sociétés d’Altice, évoquent le train de vie de Patrick Drahi, notamment ses déplacements en jet privé.

    The post Données piratées : le site d’info poursuivi par Altice ne peut publier d’autres articles appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 06 October 2022 - 09:47
    Rate this post

    (AFP) – L’ancien responsable de la sécurité informatique d’Uber, Joseph Sullivan, a été jugé coupable mercredi d’avoir dissimulé, en 2016, une attaque informatique qui avait permis à des pirates de mettre la main sur des données personnelles d’environ 57 millions d’utilisateurs de la plateforme.

    D’après la presse américaine qui rapporte le verdict, M. Sullivan risque plusieurs années de prison pour ne pas avoir signalé la cyberattaque aux autorités fédérales à l’époque. Le procès a été suivi de près dans le milieu de la cybersécurité, car il est considéré comme un test sur la vision qu’a la justice américaine des responsabilités et des obligations des responsables de ce domaine au sein des entreprises.

    Le verdict « constitue un précédent significatif, qui crée une onde de choc dans notre communauté« , a commenté Casey Ellis, le fondateur de Bugcrowd, une société californienne spécialisée dans la cybersécurité. « Cela montre la responsabilité personnelle que prennent les responsables de la sécurité informatique« , a-t-il ajouté.
    L’entrepreneur préfèrerait que les Etats-Unis définissent mieux les règles autour de la protection de la confidentialité des données, plutôt que de réagir a posteriori.

    Le versement d’une rançon de 100 000 dollars

    Selon l’acte d’accusation, Joe Sullivan, licencié en novembre 2017, avait également organisé le versement d’une rançon de 100 000 dollars aux pirates à l’origine de l’attaque.
    Les données volées comprenaient des noms, des adresses email et des numéros de téléphone de millions de passagers, ainsi que les noms et permis de conduire de quelques 600 000 chauffeurs, selon Uber.
    L’affaire n’avait été révélée qu’un an plus tard, le groupe basé à San Franicsco passant alors un accord amiable avec les procureurs de 50 Etats américains, intégrant 148 millions de dollars d’indemnités, au total, pour avoir tardé à dévoiler l’attaque au régulateur ainsi qu’au grand public.
    Identifiés par les autorités américaines, les deux pirates à l’origine de la cyberattaque ont été interpellés et ont plaidé coupable d’extorsion devant un juge fédéral de Californie en 2019.

    En 2018, la France a condamné Uber à une amende de 400 000 euros pour avoir caché ce piratage. Les Pays-Bas et le Royaume-Uni ont également sanctionné l’entreprise avec des amendes.
    Uber n’a pas répondu mercredi à une sollicitation de l’AFP.

    The post L’ancien chef de la sécurité informatique d’Uber jugé coupable d’avoir caché la cyberattaque de 2016 (presse) appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 05 October 2022 - 16:44
    Rate this post

    La cybersécurité couplée à l’accès intelligent via le Web sont les enjeux du bâtiment de demain pour les entreprises. Telle est la principale conclusion du nouveau rapport de 2N, un spécialiste des systèmes de contrôle d’accès IP.

    Intitulé « Evolution des systèmes de contrôle d’accès : un guide pour les projets Smart Office », ce rapport de 2N apporte plusieurs rensignements intéressants à l’heure où les entreprises tentent d’aménager des espaces de travail hybride.
    On y apprend que l’utilisation de lecteurs avec contrôleurs d’accès intégrés devrait augmenter de plus de 50 % d’ici à 2024. En matière de contrôle d’accès intelligent pour les bâtiments, la tendance sera la migration des cartes RFID existantes vers des systèmes d’accès Bluetooth de nouvelle génération et la demande sera croissante en solutions IP de contrôle d’accès avec des systèmes distincts de sécurité physique et de caméras de surveillance.

    Notez que le rapport présente différents cas d’usage autour du contrôle d’accès intelligent pour les bureaux, les commerces et le monde de l’éducation à l’échelle mondiale. 


    The post Contrôle d’accès intelligent et cybersécurité : des enjeux majeurs pour le bâtiment appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 05 October 2022 - 11:49
    Rate this post

    Pradeo, un éditeur spécialisé dans la sécurité des flottes et des applications mobiles basé à Montpellier (34), va racheter Yagaan, un éditeur rennais de logiciel de sécurité applicative.

    Grâce à l’acquisition de Yagaan, éditeur créé en 2017 à Cesson-Sévigné qui a développé le code mining, une technologie d’audit du code source des applications, Pradeo Security Systems (5 M€) consolide son développement en France et à l’international.

    L’éditeur montpelliérain créé par Clément Saad peut désormais maîtriser toute la chaîne de valeur de la sécurité mobile, de la conception des applications mobiles et des services web associés (security by design) à la détection et réponse aux menaces ciblant les terminaux mobiles.

    Pradeo souhaitait étoffer sa technologie avec une brique stratégique dédiée à l’audit du code source. En effet, l’éditeur veut devenir l’interlocuteur unique des RSSI, développeurs d’applications et autres acteurs de la cybersécurité pour la protection des applications mobiles et services web associés, smartphones et tablettes.

    « Nous partageons avec Pradeo la même exigence d’excellence technologique et la nécessité de consolider l’offre européenne de solutions cyber. En intégrant l’expertise et la technologie stratégique d’audit de code source de Yagaan, Pradeo couvre la totalité de la chaîne de valeur de la sécurité mobile et ajoute la sécurité des applications web à son portfolio. En nous forgeant un destin commun, cette opération consolide un leadership européen et nous place au premier plan sur le marché global de la cybersécurité. » ajoute Hervé le Goff, directeur général de Yagaan.

    The post Pradeo acquiert l’éditeur rennais Yagaan appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 05 October 2022 - 10:54
    Un groupe de hackeurs s’est emparé de 10 téraoctets de données, incluant des millions d’e-mails, des informations confidentielles détaillant des opérations militaires et des contrats, ensuite divulgués à la presse.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 05 October 2022 - 09:27
    Rate this post

    Thales annonce début octobre avoir finalisé l’acquisition de OneWelcome, un éditeur battave spécialiste de la gestion d’identités et d’accès clients (Ciam).

    A l’heure où des questions se posent sur l’éventuel rachat de l’activité cyber d’Atos, son concurrent Thales annonce début octobre avoirfinalisé l’acquisition de OneWelcome. Basé aux Pays-Bas, cet éditeurcommercialise un logiciel de gestion des identités et des accès clients (Customer Identity and Access Management – ou CIAM), une expertise demandée sur le marché de la cybersécurité.

    La plateforme de gestion d’identités d’utilisateurs externes de OneWelcome complète l’offre de Thales dédiée à la gestion d’identités et d’accès de personnels d’entreprises. Il prévoit d’étendre à l’international cette expertise régionale. Cette acquisition est une nouvelle étape dans la stratégie de ce fournisseur et intégrateur français, qui ambitionnede devenir un leader mondial en cybersécurité.

    OneWelcome connaît une croissance annuelle d’environ 30 %. Ses employés rejoindront les équipes des activités d’Identité et de Sécurité Numériques de Thales (DIS). A ​ noter que Gartner prévoit que d’ici 20232, 72 % des organisations déploieront une initiative CIAM, contre 40 % en 2020.

    The post OneWelcome racheté par Thales appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 04 October 2022 - 12:29
    Rate this post

    L’école dédiée au management de la cybersécurité a été inaugurée officiellement ce 4 octobre. Le nouvel établissement a accueilli ses premiers étudiants dans un espace de 2 400m², situé à quelques minutes de la gare de Lyon Part-Dieu.

    La CSB.School, fondée et dirigée par Patrice Chelim, ex-RSSI de Solvay, entend former à travers deux cycles (Bac+3 à Bac+5) chacune de ses promos au domaine de la cybersécurité informatique et industrielle. Elle ne propose aucun cours magistraux, les formations reposant à 70 % sur la mise en application, le test et l’entraînement. L’école est à cette fin équipée d’une plateforme simulant le SI d’une véritable entreprise afin de reproduire des environnements de production complexes et tester la mise en œuvre des différentes solutions de sécurité du marché depuis un SOC (Security Operations Center).

    Les formations se veulent sur-mesure, adaptées aux savoir-faire de l’apprenant et définies après bilan des acquis, afin de supprimer les « cours inutiles ».

    L’intégralité des frais de scolarité sont pris en charge via des contrats d’alternance proposés grâce aux partenariats que CSB.School a noué avec Schneider Electric, PwC France, Devoteam, AugmentedCISO et d’autres…

    The post La Cybersecurity Business School, dédiée au management de la cybersécurité, a accueilli sa première promo appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 03 October 2022 - 15:08
    Rate this post

    Thierry Auger, président de la prochaine édition des Assises de la Cybersécurité, répond aux questions de Solutions-Numériques. A la fois DSI Corporate du Groupe Lagardère et directeur de la cybersécurité pour l’ensemble de la sécurité du groupe, il évoque les priorités des entreprises en matière de sécurité ainsi que ses grands chantiers pour les mois à venir.

    Solutions-Numériques : Thierry Auger, vous allez présider les Assises de la Cybersécurité 2022. Quel sera votre mot d’ordre pour cette édition marquée par l’ère post-Covid, mais aussi la guerre en Ukraine ?

    Thierry Auger : L’édition 2022 des Assises de la Cybersécurité sera placée sous le signe de l’accélération. Les entreprises doivent améliorer leur résilience et le niveau de protection, mais aussi accompagner l’accélération de l’action des équipes de sécurité qui ont beaucoup de projets à traiter en parallèle. Le socle sanitaire doit encore être consolidé face aux nouvelles menaces et la liste des projets à traiter par les RSSI reste longue, ce qui implique de prioriser ces chantiers. Pour que cette accélération se traduise dans les faits, il faut se fixer des priorités : il est impossible de tout traiter en même temps, et il faut absolument replacer la donnée et la résilience au cœur de la problématique. 

    Vous êtes DSI Corporate et directeur cybersécurité du groupe Lagardère. Pouvez-vous nous résumer ce que représente la cybersécurité dans un groupe aussi internationalisé et diversifié ?

    T. A. : Le groupe Lagardère a une organisation distribuée, avec globalement plus de 40 grands systèmes d’information indépendants. Il s’agit de SI locaux car l’activité de chacune de nos filiales est très diversifiée : chacune a besoin d’équipes locales adaptées à son activité : pour un média, la disponibilité H24 de la diffusion est essentielle, pour la production de concerts et de spectacles, c’est la disponibilité du système de billetterie, etc.
    Pour environ 130 millions d’euros de budget SI annuel, dont un peu moins de 5 % dédiés à la cybersécurité. C’est un chiffre relativement approximatif car s’il est simple à consolider pour le volet technologique, on sait ce que l’on achète, pour le volet RH c’est plus flou, avec des prestations qui incluent des volets cyber. Une augmentation de la part cybersécurité est actée pour 2022/2023.
    La cellule Corporate compte une vingtaine de personnes avec ses prestataires et cela varie au sein de nos DSI locales, pour un groupe de 300 structures qui compte un total de 31 000 personnes.

    Quelle est votre rôle dans une organisation aussi décentralisée ?

    T. A. : Ma mission est de structurer la gouvernance de la sécurité au niveau du groupe, générer les analyses de risques et assurer la cohérence de l’action des DSI du groupe. Cette synergie entre DSI et RSSI est vitale pour un grand groupe et je dirais même que cette action doit encore être élargie dans les entreprises : compliance, direction des risques, audit, RSE, direction financière pour le volet assurantiel doivent de plus en plus être associés à la sécurité de l’entreprise. Créer cette osmose est le réel secret de l’efficacité. Lorsque ces profils ne partagent pas entre eux, il devient très compliqué d’afficher de la cohérence.

    Vous assumez à la fois la fonction de DSI et de directeur cybersécurité au niveau groupe. Ce cumul est-il un atout ?

    T. A. : Ce cumul de fonctions pose bien évidemment le problème d’être à la fois juge et partie, mais c’est un problème que nous pallions par une augmentation des audits de sécurité. C’est un moyen de ne pas fonctionner dans un écosystème fermé et de garder du recul sur notre posture de sécurité. Avoir ces deux casquettes apporte beaucoup d’efficacité au quotidien, cela permet d’avoir totalement la main sur le système d’information et sa sécurité et pouvoir très rapidement déployer une solution si un besoin urgent survient. Etre DSI et RSSI, c’est bien évidemment plus de soucis et de difficultés à résoudre au quotidien, mais cela permet aussi d’être très proche du terrain puisque vous opérez vous-même ces moyens de détection et de protection.

    Endosser cette double casquette permet d’avoir totalement la main sur le système d’information et sa sécurité, et pouvoir très rapidement déployer une solution si un besoin urgent survient.


    Il y a un domaine où les RSSI doivent souvent améliorer les pratiques de leur entreprise, c’est dans celui de la surveillance, ce que l’on appelle la Threat Intelligence. Accélérer, cela veut aussi dire accroître les moyens de surveillance car améliorer les capacités de détection est un moyen de pallier les protections qui manquent encore à un système d’information. L’objectif est de détecter le plus en amont possible une attaque potentielle pour prendre les mesures de protection nécessaire avant que celle-ci ne survienne. 

    Vous évoquez la nécessité d’accélération des entreprises dans la cyber. Comment y parvenir lorsqu’on est un RSSI dont les moyens sont, par nature, limités ?

    T. A. : Les RSSI n’ont pas les moyens aujourd’hui de mener tous les projets en parallèle, c’est vrai. C’est la raison pour laquelle il est impératif de hausser le niveau de surveillance sur la surface visible du système d’information, que sur le Dark Web, le Deep Web, le Shadow IT, les objets connectés, la vie des DNS. Il est, par exemple, difficile de détecter des ressources déployées par des utilisateurs eux-mêmes si le nom de domaine n’a pas de lien direct avec l’entreprise. Une solution comme CybelAngel peut retrouver ce type de ressources à partir de mots-clés en effectuant une analyse des contenus et remonter une alerte auprès de l’équipe cyber.

    Un autre point important porte sur la transformation de l’analyse de risques. Il est vital de passer d’un modèle statique issu du passé à une analyse beaucoup plus dynamique. L’analyse de risques a longtemps reposé sur des questionnaires envoyés aux filiales, questionnaires qui étaient ensuite longuement analysés, puis faisaient l’objet de recommandations. Il faut sortir d’un tel modèle et se tourner là encore vers des solutions technologiques beaucoup plus adaptées à une approche dynamique. La solution d’analyse de risques de Citalid nous apporte une approche qui, en complément du contrôle au sens de la norme, va enrichir son analyse de la maturité défensive en s’appuyant sur les scorecards de sécurité mis à disposition par les constructeurs et les éditeurs afin de les injecter dans les algorithmes d’analyse de risques. Le Security Scorecard de Microsoft 365 par exemple est très pertinent car il tient directement compte des choix de paramétrage réalisés par l’entreprise.

    Citalid injecte notamment le contexte géopolitique de chaque pays, si bien que quand le CERT Orange nous a signalé une campagne de destruction de données menée en parallèle à la guerre russo-ukrainienne, l’analyse de risques tient directement compte de cet élément. Ce sont des informations extrêmement précieuses et qui nous font gagner énormément de temps de réaction. Il faut enfin faire un lien entre la gestion du risque et le monde de l’assurance et instaurer une dynamique entre les actions qui vont être réalisées et le réajustement annuel de la couverture et des franchises et primes afférentes. 

    Quels seront vos grands chantiers pour les mois à venir ?

    T. A. : Sur la thématique de la gestion de risques, nous travaillons avec Citalid afin d’adapter le plus possible leur offre aux attentes de nos DSI et RSSI. Sur le volet protection, notre volonté est de changer d’approche, et passer d’une protection de nos données au niveau stockage et transport à une protection liée aux usages. Nous devons nous assurer que les utilisateurs peuvent exploiter des ressources dans le Cloud public là où ils le souhaitent tout en nous assurant de la protection de ces données. Nous allons animer sur les Assises un atelier avec Microsoft, Google, Amazon Web Services et OVH consacré au Confidential Computing. Ce besoin de protection de bout en bout est un sujet qui intéresse, aujourd’hui, particulièrement les responsables de la sécurité.

    On parle beaucoup du besoin d’offres souveraines, quelle est votre position sur cette question ?

    T. A. : La souveraineté est importante à partir du moment où j’ai un devoir de conformité à assurer dans tel ou tel pays ou bien une réglementation propre au domaine du métier et il nous faut dans ce cas des réponses. Cela dit, le groupe Lagardère est fortement internationalisé et nous devons prendre en compte les contraintes fixées par chaque pays. Disposer d’offres souveraines nous permet d’assurer la souveraineté des données sur certains pays ou certaines plaques, mais c’est, d’une certaine façon, une remise en cause du travail de centralisation des services menée au niveau mondial ces dernières années afin d’optimiser les coûts et la charge pour les équipes. Et un vrai challenge pour demain ! 


    Propos recueillis par Alain Clapaud et Jean Kaminsky


    The post « La synergie entre DSI et RSSI est vitale pour un grand groupe », Thierry Auger, Groupe Lagardère appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 03 October 2022 - 11:33
    Rate this post

    Solutions Numériques et Channel vous dévoilent encore une belle série de nominations et de promotions de dirigeants dans le secteur de la cybersécurité IT BtoB annoncés en septembre 2022 par les grands fournisseurs et revendeurs IT.

    Cette liste est non exhaustive. Envoyez-nous les vôtres pour publication. olivier@solutions-numeriques.com

    Anssi – Eric Hazane (en haut à gauche)

    Après avoir passé 10 ans à l’Agence nationale de la sécurité des systèmes d’information, Eric Hazane est devenu en septembre 2022 son délégué régional à la sécurité numérique pour la Normandie. Auparavant, il était chargé de mission stratégie des territoires depuis début 2019, et il a été aussi délégué régional à la sécurité numérique pour la Bretagne à l’Anssi. Après avoir passé 10 ans dans l’armée de l’air en tant que spécialiste IT dès 1990, Eric Hazane a réalisé ensuite l’essentiel de sa carrière dans la cybersécurité. Il a travaillé pour des sociétés comme XP Conseil, Esec Sogeti, Apsys (Cassidian).

    Gendarmerie dans le cyberespace – Christophe Husson (en haut à droite)

    Le colonel Christophe Husson a quitté cet été le commandement du groupement de gendarmerie du département du Nord, poste qu’il occupait depuis fin 2018, pour prendre en août le commandement en second de la Gendarmerie dans le Cyberespace. Christophe Husson a démarré sa carrière en 1999 en tant que commandant de peloton de la gendarmerie mobile à Reims, avant d’être promu en 2002 à la sous-direction des télécoms et de l’informatique, puis de commandant de la gendarmerie de Reims en 2009, et de responsable du services des télécoms et des SI de la sécurité intérieure en 2013.

    Proofpoint – Frédéric Lacroix (en bas à gauche)

    Frédéric Lacroix est devenu cet été spécialiste des ventes en sécurité de Proofpoint après avoir passé presque un an dans un poste similaire chez Dynatrace. Il a démarré sa carrière comme ingénieur d’affaires chez Bull en 1984 avant de devenir responsable de comptes chez Getronics, 3Com et Nortel jusqu’en 2003. Frédéric Lacroix a réalisé l’essentiel de sa carrière aux ventes dans le secteur des réseaux (F5 et Cisco), puis de la cybersécurité. Chez Cisco, il a démarré aux ventes en 2007 en tant que responsable de comptes avant de gérer le réseau indirect pour la sécurité de sa filiale française, puis de diriger en 2012 les mêmes ventes en sécurité pour les ETI et les grands comptes. Enfin, Frédéric Lacroix est devenu responsable des ventes en cybersécurité de Cisco France en 2017. Ensuite, il a enchaîné des postes de responsable grands comptes ou stratégiques chez Zsacler, Crowstrike, Dynatrace avant de rejoindre Proofpoint en 2022.

    Suez – Eric Fichot (en bas à droite)

    Eric Fichot a été promu cet été responsable adjoint de la Sécurité des Systèmes d’Information (Ciso) du groupe Suez, société dont il était le responsable de la cybersécurité (RSSI) et le directeur technique de ses infrastructures IT. Eric Fichot a démarré sa carrière en 1999 en tant qu’ingénieur Système & Réseau avant d’entrer chez Intrinsec comme consultant Sécurité en 2004, puis comme chef de projet infogérance en 2009 et enfin comme directeur de projet associé en Infogérance de cet intégrateur francilien dès 2012. Eric Fichot a ensuite intégré le groupe Bel en 2016 comme responsable de la Sécurité des Systèmes d’Information (RSSI/Ciso). Avant de rejoindre Suez, il était associé de l’intégrateur Constellation en 2016 et 2019.

    The post Les nominations dans la cybersécurité de l’Anssi, Gendarmerie dans le cyberespace, Proofpoint et Suez appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 03 October 2022 - 10:36
    Rate this post

    Stoïk, qui associe couverture d’assurance et logiciel de protection contre les cyberattaques, va reverser 10% de ses revenus de fin d’année pour cofinancer la formation de futurs ingénieurs en cybersécurité au sein de l’école Oteria Cyber School.

    L’insurtech lance « Objectif Cyber », un partenariat visant à participer au financement de la formation Tremplin, un bootcamp de 4 semaines intensives en informatique et réseaux au sein de l’école Oteria Cyber School.  Ce bootcamp a été créé afin de permettre l’accès à la formation Expert Technique de la cyber à des profils issus de formation scientifique au sens large. Cette formation payante sera cofinancée grâce à Stoïk. Les étudiants qui bénéficieront de cette bourse seront sélectionnés sur critères sociaux.

    De ce lundi 3 octobre 2022 et jusqu’au 31 décembre, 10% des revenus générés par la startup seront dédiés directement au financement de cette formation.


    The post L’insurtech Stoïck va reverser 10 % de ses revenus pour former des étudiants en cyber appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 03 October 2022 - 10:24
    Rate this post

    A l’occasion de sa conférence mondiale XPAND à Las Vegas, Trellix, un spécialiste de la détection et de la réponse étendues (XDR), a dévoilé l’expansion de sa plateforme XDR.

    Prévue pour le quatrième trimestre de cette année, la plateforme XDR de l’éditeur (Trellix XDR) permet aux équipes chargées des opérations de sécurité, grâce à l’intégration des actifs McAfee et FireEye et le lancement de Trellix Event Fabric, de réduire les temps moyen de détection et de réponse. « Trellix Event Fabric relie les données de sécurité disparates provenant de n’importe quel fournisseur de Cloud et permet aux analystes sécurité d’accéder et de corréler les données depuis n’importe où », précise l’éditeur.

    Disponible début 2023, XConsole deviendra le centre de contrôle de Trellix XDR. Elle simplifie l’expérience utilisateur en fournissant une interface unique à l’ensemble des membres d’une équipe chargée des opérations de sécurité.

    Autre nouveauté, Trellix Endpoint rassemble les technologies McAfee et FireEye à travers la protection, la détection et la réponse des terminaux, ainsi que la recherche de preuves pour fournir la meilleure défense par couches des terminaux de sa catégorie.
    Enfin, Detections et reponse du réseau Trellix (NDR) se positionne comme une solution holistique permettant de détecter, d’enquêter et de répondre aux menaces tout au long de la chaîne de destruction.

    « Nous disposons de la plateforme XDR la plus complète du secteur », a déclaré Bryan Palma, PDG de Trellix. « Les technologies traditionnelles de gestion des informations et des événements de sécurité (SIEM) n’ont pas réussi à moderniser les opérations de sécurité. Nous sommes convaincus que Trellix XDR comble cette lacune critique. »

    Notez que parallèlement, Trellix a annoncé la création de son nouveau centre de recherche avancé (Trellix Advanced Research Center) conçu pour anticiper les nouvelles tendances en matière de cybersécurité et identifier le plus en amont possible les acteurs malveillants émergents.

    The post Détection et réponse aux cybermenaces : Trellix complète sa plateforme XDR appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 02 October 2022 - 18:38
    Rate this post

    Forrester vient de publier son rapport  » European Cybersecurity Threats, 2022  » qui analyse les principales menaces de cybersécurité en Europe en 2022, les industries ciblées  et l’impact de la guerre en Ukraine.

    Quelques conclusions notables ci-dessous.

    • Le cyber-impact de l’Ukraine dépasse désormais la zone de conflit. Les pirates russes ciblent les organisations européennes. Ils utilisent des APT et l’infiltration de données sensibles pour prendre l’avantage. 25% environ des attaques d’intrusion étudiées sont identifiées comme réussies , avec environ un quart du total des attaques d’intrusion étudiées identifiées comme réussies.

     Note de la rédaction : il faut être prudent avec ce chiffre car on peut penser qu’il y a moins d’études des attaques non-réussies. On ne peut donc pas en conclure, pensons-nous que 25% des attaques serraient réussies.

    • Le phishing est la première cause d’attaques externes en Europe. Le phishing est à l’origine de 34 % des attaques externes contre les entreprises européennes. Il est suivi par les violations de données de la chaîne d’approvisionnement/de tiers, les exploitations de vulnérabilités logicielles et les exploitations d’applications Web.
    • En 2022, les entreprises industrielles européennes sont le secteur le plus ciblé par les acteurs de la menace. Cela s’explique notamment par la taille du prix. Les revenus combinés de l’Allemagne et de la France provenant de l’industrie manufacturière s’élèvent à plus de 4 000 milliards de dollars en 2022.
    • Les capacités et la motivation des acteurs de la menace en Europe diffèrent des normes mondiales. Les organisations européennes sont principalement victimes d’acteurs de la menace motivés par des raisons financières et situés en Russie, en Iran et en Corée du Nord. Le gain financier n’est toutefois pas le principal facteur de différenciation entre les régions. Les assaillants parrainés par des États et leurs motivations d’ordre géopolitique sont des facteurs clés dont les professionnels de la sécurité doivent se méfier.
    • L’activité économique criminelle organisée augmente. Les ransomwares se généralisent et les bandes criminelles organisées forment des collectifs qui leur permettent de partager et d’apprendre de nouvelles techniques de piratage ou d’échanger des données volées.

    Pour en savoir plus (rapport payant):

    https://www.forrester.com/report/european-cybersecurity-threats-2022/RES178002


    The post Les industries européennes visées – L’impact de la guerre en Ukraine s’affirme (Rapport Forrester) appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 30 September 2022 - 17:35
    Rate this post

    L’éditeur Trellix confirme son engagement en faveur de ses revendeurs. Il renforce aussi sa Security Innovation Alliance qui valorise son écosystème basé sur sa plateforme XDR.

    Trellix, un éditeur spécialiste des logiciels de détection et de réponse étendues (XDR), lancera au début 2023 Xtend, un nouveau programme de partenariat conçu pour augmenter la rentabilité de ses revendeurs.

    Trellix leur propose un programme de formation qui les accompagne de la première vente à la première installation de sa plateforme XDR. L’éditeur leur fournira également des guides de vente différenciés pour renforcer l’engagement des clients, remporter davantage de contrats et développer un pipeline de ventes. Ces guides permettent aussi aux partenaires de créer des services IT gérés et des offres de réponse aux incidents, en mettant à profit l’activité de veille du Centre de recherche avancée de Trellix. L’éditeur s’engage également à apporter à ses revendeurs une assistance et des ressources 24h/24 et 7j/7, permettant d’établir des relations de conseil de confiance avec les clients utilisateurs de Trellix XDR.

    De nouveaux fournisseurs rejoignent aussi sa Security Innovation Alliance

    Trellix annonce aussi l’ajout de dix partenaires technologiques à sa plateforme, dont Tenable, dont le logiciel permet d’obtenir une vue complète basée sur les risques de toute la surface d’attaque d’un client. Le score de risque Trellix XDR d’un actif est automatiquement mis à jour lorsque des vulnérabilités sont partagées à partir de Tenable.io. Cela permet aux analystes de sécurité de déterminer rapidement si une menace correspond à un actif à haut risque et leur permet de réagir plus rapidement en s’appuyant sur les playbooks et procédures approuvés.

    Trellix accueille également les logiciels et services de Lineaje, Arista Networks, Keysight Ixia, Elevate Security, Sumo Logic, SecureX.ai, Okta, GreyNoise et CPacketNetworks au sein de la Trellix Security Innovation Alliance (SIA). Ces nouveaux membres portent l’écosystème à plus de 800 partenaires intégrés à Trellix XDR.

    The post Trellix lancera un nouveau programme de partenariat en 2023 appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 30 September 2022 - 16:20
    Rate this post

    Plusieurs multinationales européennes ont crée une société d’assurance mutuelle, dénommée Miris, dont la mission principale sera de leur fournir une assurance cyber.

    Des grandes entreprises allemandes, françaises et belges – Airbus, Michelin, BASF Veolia, Adeo, Sonepar et Solvay – ont créé leur assurance mutuelle, dénommée Miris insurance, pour les systèmes d’information. Cette mutuelle d’assurance constituée en Belgique, « détenue par les membres et opérant pour les membres » n’assure que les cyber-risques. Les membres potentiels doivent passer par un processus de sélection à la fois pour leur solidité financière et leur capacité de gestion des cyberrisques.

    Cette création intervient sur un marché de l’assurance cyber qui voit à court terme, frileuse face à l’explosion des risques et des entreprises touchées en plus grand nombre par les ransomwares. Bercy a d’ailleurs publié récemment un rapport sur la cyberassurance et préconisé des pistes pour améliorer le dispositif français. 

    Au cours des deux premières années de fonctionnement, Miris insurance allouera jusqu’à 25 millions d’euros de capacité à chaque membre, indique-t-elle. L’assureur précise aussi envisager la possibilité de monter la capacité à 30 M€ dès la troisième année.

    Seuls des membres de l’UE et de l’EEE peuvent être assurés

    L’assureur européen ne peut accepter que des membres de l’UE et de l’EEE. Sa demande de licence concerne l’assurance directe, mais son domicile en Belgique signifie qu’elle peut également accepter la réassurance entrante si nécessaire. Il peut couvrir les activités de ses membres dans le monde entier, mais par le biais de politiques émises en Europe.

    Miris insurance précise aussi que les RSSI des membres ont formé un groupe avec deux objectifs. « Le premier est la sélection de nouveaux membres, puisque la performance du Miris dépend du maintien d’un profil de risque global meilleur que celui du marché ; le second consiste à partager les meilleures pratiques en matière de gestion des risques entre les membres afin d’assurer la qualité continue et élevée de la gestion des risques des membres. »


    The post Des grandes entreprises européennes créent leur mutuelle de cyberassurance appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 30 September 2022 - 15:23
    Rate this post

    Sesame it, un éditeur français spécialiste des solutions d’Extended Network Detection & Response (NDR) connu notamment pour sa solution Jizô, s’appuie désormais sur ThreatQuotient pour collecter l’ensemble de ses renseignements utilisés pour créer des scénarios de défense.

    L’éditeur adapte la détection au risque propre du client, par rapport à la nature de ses activités, son marché, son type de réseau. Son objectif est d’assurer une détection ultra-performante des cybermenaces, afin de protéger les réseaux des entreprises comme des administrations. Pour cela, Sesame it fait le choix de s’appuyer sur les compétences d’autres éditeurs, experts dans leur domaine.
    L’éditeur édite Jizô NDR, sa solution de détection des cybermenaces, conçue pour protéger tous les réseaux, on premise ou dans le Cloud. Elle est qualifiée par l’ANSSI.

    « Grâce à ThreatQuotient et à sa plateforme d’opérations de sécurité, nous avons créé un élément unique et différenciateur dans l’univers de la détection sur le réseau, en particulier sur la valeur inestimable que peut avoir l’anticipation sur cette détection. Ce partenariat technologique et stratégique est une belle réussite et augure de belles choses pour nos avenirs respectifs ! » précise Antonin Hily, directeur des Opérations chez Sesame it.


    The post Détection des menaces, Sesame IT s’appuie désormais sur TheatQuotient appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 30 September 2022 - 12:26
    Rate this post

    Grace à un portfolio enrichi par ses acquisitions, l’éditeur de solutions de cybersécurité se fait l’avocat d’une stratégie holistique pour protéger les données. Il faut « superposer les meilleures solutions afin de réduire les risques, la complexité et les coûts opérationnels », plaide-t-il.

    Dans le paysage de l’édition de logiciels de cybersécurité, HelpSystems est un des acteurs historiques, qui sont « nés et ont grandi avec l’informatique ». Cette longévité sur un marché qui a toujours connu une vive concurrence permet à l’éditeur de solutions d’automatisation et de cybersécurité d’adresser sa clientèle à travers une offre qui couvre trois domaines : la protection des données, la protection des courriels, et la protection des infrastructures. HelpSystems est également l’éditeur de GoAnywhere MFT (Managed File Transfer), la solution d’automatisation du transfert, de la traduction, du chiffrement et de la compression des données au sein de l’entreprise.
    Julian Gouez

    Dans un marché fragmenté et ultracompétitif, la vision de HelpSystems consiste à proposer des solutions de sécurité simples et évolutives pour une protection des données de bout en bout.

    « Notre vision de la cybersécurité repose sur une approche intelligente basée sur l’automatisation. Notre offre couvre les besoins des entreprises dans différents domaines comme la protection contre l’hameçonnage, la protection des e-mails ou la protection des données », précise Julian Gouez, partner manager chez HelpSystems.


    Un portefeuille fonctionnel enrichi via des acquisitions

    L’éditeur a également été très actif sur le marché des acquisitions pour étendre son portefeuille de sécurité et « répondre à la demande croissante de solutions qui protègent les informations tout au long du cycle de vie des données, de la classification des données et du transfert sécurisé des fichiers à la prévention des pertes de données et au chiffrement ».

    Il a enrichi son portefeuille applicatif et technologique à la faveur de plusieurs rachats dans le domaine de la cybersécurité et de la formation. Le dernier et le plus retentissant a récemment permis à HelpSystems de mettre la main sur Terranova Security, le spécialiste de la formation et de la sensibilisation à la cybersécurité. Une prise qui permet à l’éditeur de compléter son offre de protection applicative par une offre de formation afin de s’attaquer à « l’impact de l’élément humain sur la cyberdéfense ».  
    Le Dashboard de Terranova Security

    Dans les domaines fonctionnels, plusieurs acquisitions lui ont également permis d’enrichir son portefeuille de solutions, principalement dans les domaines de la gestion et de la sécurité des données. Le rachat du canadien Titus lui a permis d’intégrer des fonctions de classification et d’identification des données. Le britannique Boldon James a apporté la classification des données ainsi qu’une messagerie sécurisée. Fin 2021, HelpSystems annonçait son acquisition la plus spectaculaire, celle de Digital Guardian et sa solution de prévention de perte de données (DLP). Enfin, les clients peuvent également bénéficier d’une solution de gestion des droits numériques (DRM), acquise lors du rachat de Vera.

    « Une approche purement infrastructure de la sécurité est insuffisante »

    L’économie moderne, l’innovation et la productivité reposent sur le numérique et les échanges de données à des volumes inusités jusqu’à présent. « Les entreprises ont pris conscience de la valeur des données pour leurs activités quotidiennes. Mais, pour les services informatiques chargés d’assurer la sécurité des données et la conformité, le défi est immense, estime Julian Gouez. Les entreprises doivent pouvoir détecter et gérer leurs données tout au long de leur cycle de vie ».

    En effet, une stratégie multiniveau permet de combler les lacunes et permettre une visibilité et une protection complète des données sur de nombreux systèmes d’exploitation et applications, dans des environnements de cloud hybride. C’est la raison pour laquelle HelpSystems propose sa solution de DLP-as-a-Service (Data Loss Prevention) aux clients et aux partenaires. « Parallèlement à la classification des données et aux solutions de transfert de fichiers gérées dans le cadre d’une suite unifiée de solutions de sécurité des données, la DLP peut être déployée pour assurer une protection transparente des données critiques de l’entreprise, de la création à l’exploitation », affirme Julian Gouez.

    La solution DLP de HelpSystems permet de découvrir, de classer et d’appliquer des politiques de protection des données de bout en bout. « Les organisations qui cherchent à se protéger contre un large éventail de menaces cyber peuvent superposer leurs meilleures solutions afin de réduire les risques, la complexité et les coûts opérationnels », ajoute-t-il. En somme, une stratégie purement infrastructure de la sécurité est insuffisante. Il faut une approche centrée sur les données et basée sur des solutions spécifiquement développées pour traiter les données (découverte, classement, gouvernance, accès…), le tout dans des environnements hybrides.


    Mourad Krim

    The post HelpSystems plaide pour une approche multiniveau de la sécurité des données appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 30 September 2022 - 10:58
    Rate this post

    Le 29 septembre au soir, la SSII française a publié un communiqué pour annoncer qu’elle refusait le rachat de sa filiale Evidian par Onepoint pour 4,2 milliards d’euros. Atos prévoit toujours d’introduire cette filiale en bourse dès 2023.

    « Atos confirme avoir reçu mardi 27 septembre 2022 une lettre d’intention non-sollicitée émanant de Onepoint, associée au fonds d’investissement anglo-saxon ICG portant sur une acquisition potentielle du périmètre « Evidian » pour une valeur d’entreprise de 4,2 milliards €. Le Conseil d’administration a décidé de ne pas y donner suite. » explique la direction de la SSII française.

    Atos va diviser ses activités en deux entités, dont Evidian

    Rappelons qu’Atos a décidé cet été de se réorganiser et de diviser ses activités en deux entités afin de renouer avec une meilleure rentabilité. La première, SpinCo, doit regrouper ses activités dîtes « rentables », telle que son pôle Digital ainsi que sa division Big Data et Sécurité (BDS). Elle devrait être cotée en Bourse dès 2023 sous la marque Evidian. Quant à la seconde, TFCo, elle continuera à commercialiser sous la marque Atos ses activités Tech Foundations, ainsi que l’infogérance IT, qui décline depuis plusieurs années suite à la montée en charge du cloud public.

    Onepoint devait lever environ 2 Md€ et y ajouter 2,2 Md€ de dettes grâce à ICG

    C’est donc Evidian, le pôle le plus rentable d’Atos a priori qui est valorisé ainsi à 4,2 milliards d’euros, que Onepoint a essayé de racheter en numéraire. Détail intéressant, la direction de cette société de conseil IT française avait pris soin de préciser, pour rassurer l’État français et les actionnaires d’Atos sans doute, qu’« Atos pourrait détenir jusqu’à 30% du capital du groupe combiné à l’issue du rapprochement ». Pour réaliser cette transaction, Onepoint avait aussi prévu de réaliser une levée de fonds propres d’environ 2 milliards d’euros, montant à ajouter à un endettement possible à hauteur de 2,2 milliards d’euros.

    Avec l’aide du fonds d’investissement londonien ICG en l’occurrence, car cela aurait été impossible autrement puisque Onepoint ne réalise « que » 400 M€ de chiffre d’affaires sur 14 implantations en France et à l’étranger. Grâce notamment à une dizaine d’acquisitions successives, dont celles de Timwi Consulting, JBG Consultants et Nexworld en 2021, ou de Weave Conseil en 2018, Geronimo en 2017, etc.

    Grosse déception donc pour David Layani, le PDG et créateur de Onepoint en 2002, pour ce coup de poker raté. Il a quand même dégainé officiellement, devant des acteurs beaucoup plus grands que lui, dont Orange ou Thales vraisemblablement, la première offre concrète pour s’offrir les joyaux de la couronne (cybersécurité, installation de logiciels et supercalculateurs) de la SSII française en difficulté.

    La SSII française trouve quelques solutions pour sortir de ses difficultés sur le plan financier

    D’ailleurs, un mois après la présentation en juin 2022 de son plan de sauvetage, Atos avait annoncé le 27 juillet avoir obtenu un prêt de 1,5 milliard d’euros auprès de ses banques. Il permettra à la SSII française d’activer la scission de l’entreprise en deux sociétés distinctes. Autre précision intéressante, Onepoint avait prévu de débloquer un fond de 500 M€ afin d’aider Evidian à se transformer et se développer.

    Par ailleurs, Atos est sortie le 19 septembre 2022 du Stoxx Europe 600, indice boursier composé de 600 des principales capitalisations boursières européennes. Un départ guère surprenant alors que la SSII française continuer à enregistrer une débâcle boursière. La valeur de son action a reculé de -73% depuis le début 2022 suite à ses résultats financiers décevants et à des erreurs de stratégie.

    Cela a aussi bougé cet été du côté de ses actionnaires, et des banques américaines en particulier. Bank of America a déclaré à l’Autorité française des Marchés Financiers (AMF) avoir franchi à la baisse le 10 août les seuils de 5% du capital et des droits de vote d’Atos et ne plus détenir indirectement que 0,87% de son capital et de ses droits de vote. A l’inverse, sa concurrente JP Morgan Chase & Co a annoncé en août qu’elle contrôle désormais 5,01% du capital et des droits de vote de la SSII.

    The post Atos refuse les 4,2 milliards d’euros de Onepoint pour le rachat de sa filiale Evidian appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 29 September 2022 - 15:55

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 29 September 2022 - 11:42
  • collaboration-securite-souverainete-cloud
    Les éditeurs français Oodrive, Tixeo et Olvid s’unissent pour créer une plateforme collaborative sécurisée dans un cloud de confiance. Destinée à toutes les entreprises et administrations qui manipulent du contenu sensible, TOO 2022 est attendue pour la fin 2023. 

    Trois acteurs français majeurs de l'hyper-sécurisation de données, Oodrive, Olvid et Tixeo, créent un partenariat pour proposer une suite collaborative sécurisée et souveraine : TOO 2022. Leur objectif : proposer au marché français et européen une alternative “cloud de confiance” face au leader américain Microsoft Teams, plus sûre pour la gestion et la protection de leurs données. Cette plateforme, qui réunira les socles technologiques des trois éditeurs - édition et partage de documents (Oodrive), visioconférence (Tixeo) et messagerie instantanée (Olvid) - s’adresse aux entreprises, administrations, ministères ou encore opérateurs d’importances vitale (OIV) manipulant du contenu sensible.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 29 September 2022 - 11:02
    Rate this post
       
    Après avoir obtenu au printemps dernier la qualification SecNumCloud délivrée par l’ANSSI, Cloud Temple décroche la certification HDS (Hébergement des Données de Santé). Un double label qui fait de sa plateforme cloud une référence du marché, avec les meilleurs standards français de sécurité et de souveraineté.
     
    Labellisé “Cloud de confiance” par l’ANSSI en mars 2022, ce qui faisait de lui le premier infogérant français à être certifié, Cloud Temple a décroché la certification HDS délivrée par l’AFNOR qui garantit aux acteurs de la santé le respect des lois en matière de données de santé à caractère personnel, liées à la confidentialité, à l’intégrité et à la disponibilité.
     
    « Les acteurs qui traitent des données de santé ont besoin d’un partenaire capable de répondre à tous leurs enjeux de sécurité et de souveraineté. En tant que plateforme qualifiée SecNumCloud, nos critères d’excellence sont uniques sur le marché » souligne Christophe Lesur, directeur général
     
    Hybridée nativement, la plateforme permet de profiter du Cloud de confiance et de celui des hyperscalers. Entreprises et organisations peuvent ainsi concevoir l’architecture applicative qui répond au mieux à leurs enjeux métiers en matière de sécurité des données critiques, de disponibilité et de performance.
     
    Cloud Temple met l’accent sur la présence en France de la totalité de ses ressources techniques et humaines nécessaires pour délivrer ses services cloud, du pilotage automatisé de l’ensemble de ses services cloud et des démarches Infrastructure-as-Code accélérées via une bibliothèque complète d’API (calcul, stockage, backup, supervision, etc.) et son provider Terraform.
     

    The post Cloud Temple obtient la certification HDS de sa plateforme de Cloud souverain  appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 28 September 2022 - 16:24
    Rate this post

    Les 3 acteurs promettent une plateforme « réellement souveraine et hautement sécurisée« , destinée aux entreprises et administrations françaises et européennes qui manipulent du contenu sensible. Elle réunira l’édition et le partage de documents (Oodrive), la visioconférence (Tixeo) et la messagerie instantanée (Olvid), les technologies de chaque partie prenante ayant été certifiées ou qualifiées par l’ANSSI (Agence nationale de la sécurité des systèmes d’information).

    Se voulant « flexible » et dotée « d’un design hautement qualitatif », l’offre sera capable de s’interconnecter avec l’environnement applicatif existant des clients et d’offrir ainsi « un périmètre fonctionnel convergent, tout en garantissant l’étanchéité des données ».
    « C’est prouvé, nous avons de bonnes solutions en Europe et il suffit de les regrouper pour produire des produits équivalents à ceux que nous proposent les Américains ou les Chinois. Opter pour des solutions américaines n’est pas une fatalité », explique Stanislas de Rémur, cofondateur et CEO d’Oodrive.

    « L’objectif n’est pas de se substituer systématiquement aux offres déjà en place, telles que celles de Microsoft ou Google, mais de les compléter en proposant une alternative fiable pour assurer la protection et la confidentialité totale des données sensibles. Une proposition forte permettant enfin de s’affranchir des lois extraterritoriales qui autorisent certains Etats à accéder aux données présentes sur les serveurs  », précise Cédric Sylvestre, coondateur d’Olvid.

    Un MVP présenté dans les 6 prochains mois

    Les trois sociétés se connaissaient déjà depuis de nombreuses années via les écosystèmes de la cybersécurité ou via des associations comme Hexatrust. Les travaux qui impliquent réflexions UX, intégrations techniques et développements conjoints sont amorcés, précisent-elles. Un MVP (Minimum Viable Product, Produit Minimum Viable) devrait être présenté aux clients dans les 6 prochains mois et une première version prévue pour le second semestre 2023. Le trio, qui présentera son projet, baptisé « TOO 2022 » (de leurs 3 initiales), aux prochaines Assises de la Sécurité à Monaco, vise tout le territoire européen.

    The post Les Français Oodrive, Olvid et Tixeo planchent sur un écosystème de collaboration sécurisée appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 28 September 2022 - 11:58
    Rate this post

    AVIS D’EXPERT – Éditeurs, experts, associations, mais aussi agences de renseignement travaillent de manière collaborative. Car la sécurité informatique est l’affaire de tous. Par Tristan Pinceaux, Lead CERT CWATCH chez Almond.

    La DGSI (Direction Générale de la Sécurité Intérieure, qui dépend du ministère de l’Intérieur) a installé depuis 2020 un stand de recrutement au salon FIC (Forum International de la Cybersécurité) de Lille. Une façon claire de montrer que les services de renseignement sont toujours à la recherche de compétences en matière de sécurité informatique. Mais les services de renseignement sont aussi présents au SSTIC de Rennes (Symposium sur la Sécurité des Technologies de l’Information et des Communications) ou d’autres conférences techniques. La DGSI et la DGSE sont en effet de grands acteurs R&D en cybersécurité, tout comme l’ANSSI, l’Agence nationale de la sécurité des SI. La CTI (Cyber Threat Intelligence), discipline dédiée à la connaissance, la défense et l’anticipation des risques cyber, est donc l’affaire des organisations étatiques telles que le NIST, au même titre que les éditeurs de sécurité informatique ou d’associations spécialisées comme MITRE.

    Des outils standardisés

    N’importe quel cyberattaquant laisse des traces de ses activités malveillantes. C’est le principe d’échange de Locard. Ces traces peuvent permettre de déduire les techniques d’attaque qu’il a employées, comprendre le fonctionnement d’une vulnérabilité. Lorsque mises bout-à-bout, ces données peuvent permettre de savoir quel groupe de pirates utilise quel modus operandi (on parle de Tactiques, Techniques et Procédures, ou TTPs), voire parfois de pouvoir attribuer l’origine de l’attaque. Il est par exemple possible de détecter que des groupes de cybercriminels de Corée du Nord attaquent des casinos en Amérique du Sud ou des banques en Asie avec certains types d’outils comme DarkComet.

    Pour aider à normaliser ces méthodes d’enquêtes, le MITRE a développé un framework, MITRE ATT&CK (Adversarial Tactics, Techniques and Common Knowledge), qui permet de classifier les différentes tactiques et techniques associées employées par les cybercriminels. L’association a aussi contribué à la création d’un format d’échanges standard (STIX, Structured Threat Information eXpression) sur les menaces.

    Notons également la naissance d’initiatives collaboratives et open source telles que MISP et OpenCTI (initié par l’ANSSI) permettant de partager ces indicateurs / marqueurs et renseignements autour des attaquants et leurs méthodes.

    La communauté et les différents contributeurs tendent donc à standardiser les outils afin de faciliter les échanges mais également de réduire les temps de détection et d’améliorer la compréhension des chaînes d’évènements des cybermalveillances.

    Les structures d’État ouvertes au partage d’information

    L’objectif de ces initiatives de normalisation est de faciliter la communication entre tous les acteurs de la lutte contre la cybercriminalité. Si les éditeurs et les associations, notamment dans le monde de l’open-source, participent de longue date à ces actions de partage, les structures d’Etat ont longtemps été plus discrètes.

    Aujourd’hui, elles contribuent de plus en plus aux échanges en redescendant leurs informations à la communauté. Elles communiquent aussi publiquement sur leurs actions. Par exemple, l’ANSSI, qui scrute de près les attaques sur les OIV (Opérateurs d’Importance Vitale), publie dans une certaine mesure le résultat de ses recherches au travers des avis du CERT-FR. Elles sont disponibles avec différents niveaux de confidentialité : à destination du grand public mais aussi à destination des entreprises cibles et des acteurs de la lutte contre la cybercriminalité. On peut également trouver sur Internet des challenges proposés par les services de renseignement aux spécialistes de la cybersécurité tels que celui de la DGSE (https://ctf.404ctf.fr/) ou encore celui de la DGA (http://www.dghack.fr/).

    Cette capitalisation permet notamment à un analyste forensique d’orienter ses recherches. Par exemple, si une entreprise de santé se voit subir une exploitation de la vulnérabilité CVE-2020-10189, l’analyste peut émettre l’hypothèse d’investigation suivante : le groupe attaquant pourrait être APT41. Il peut donc chercher des traces d’exécutions de Mimikatz mais également de Windows Credential Editor qui sont les techniques de récupération d’identifiants utilisées par le groupe.

    Des initiatives qui viennent compléter les solutions de sécurité

    Toutes les plateformes de CTI (Cyber Threat Intelligence) sont compatibles avec le format d’échanges standard sur les menaces STIX. Les grands éditeurs contribuent à la lutte contre la cybercriminalité, en collectant et diffusant les informations critiques réunies à partir de leurs propres recherches, qui peuvent d’ailleurs s’inspirer des techniques utilisées par les services de renseignement. Dans le même esprit, les éditeurs de solution réseau, présentes dans la plupart des entreprises, collectent des informations et participent à la CTI.

    Les renseignements partagés par ces acteurs toujours plus nombreux, sur des attaques toujours en hausse, ont un effet positif : il est possible de capitaliser sur les incidents pour mieux analyser des tendances et anticiper les risques.
    Ainsi, le Ransomware as a Service, aujourd’hui très à la mode chez les cybercriminels, va évoluer sur d’autres types de techniques. Reste qu’identifier les prochaines menaces ne signifie pas qu’on peut y échapper. Les attaques par ransomwares sur les hôpitaux en sont un parfait exemple : on sait la menace croissante depuis plusieurs années, mais le manque de moyen en matière de solution de cybersécurité en font des cibles de choix pour les pirates. La CTI est donc indissociable de la mise en place d’outils de sécurité avancés et à jour.


    The post Comment la mutualisation du renseignement cyber améliore la lutte contre les attaques appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 28 September 2022 - 11:11
    Rate this post
    Quentin Drouot

    AVIS D’EXPERT – Quentin Drouot, Chief Technology Officer chez Archipels. 

    Archipels déploie une plateforme de services de confiance sur blockchain avec 4 émetteurs tiers de confiance français – La Caisse des Dépôts, EDF, ENGIE et La Poste – pour certifier et vérifier documents, schémas de données et données.


    Selon une étude PWC de 2020, le montant de la fraude aux entreprises s’est élevé à 42 milliards de dollars dans le monde. Avec la numérisation des processus métier, cette tendance n’est pas près de s’inverser.  Dans ce contexte, les outils de sécurisation pour entreprises ont le vent en poupe. Certifier des données et documents à valeur probante, authentifier un fournisseur, ou détecter les factures frauduleuses sont des tâches chronophages mais indispensables. 

    Plus que jamais, les entreprises sont sensibilisées aux cas d’usage couverts par l’archivage électronique ou encore l’horodatage (notamment pour les métiers de la conformité et de la cybersécurité). Mais peu d’entreprises connaissent les avantages du cachet électronique. Que ce soit pour la gestion de documents à valeur probante tels les factures, les contrats commerciaux ou fournisseurs, les apports du cachet électronique sont considérables. 
    Le cachet électronique certifie les échanges de documents entre personnes morales.
     
    Contrairement à la signature électronique, le cachet électronique :

    • Ne nécessite pas d’action directe du signataire pour vérifier le document signé. Dans le cadre de la signature électronique, le destinataire doit manifester sa prise de connaissance du document qu’il signe dès sa réception. Le cachet électronique n’a pas cette obligation. 
    • Le cachet électronique peut s’opérer sur de grands volumes de données. Ainsi, une entreprise qui souhaite faire certifier un large volume de factures via un logiciel comptable peut le faire en quelques clics, sans nécessairement consulter chaque document. 
    C’est pour cette raison que le cachet électronique est très pratique pour les larges organisations qui souhaitent automatiser des processus métiers chronophages. 
     
    Les évolutions règlementaires en cours au niveau européen et français vont donc encore venir renforcer la sécurité juridique offerte par une blockchain. 
    Comme le cachet électronique concerne les entreprises et leurs représentants juridiques, les usages métiers qu’il recouvre vont concerner les départements achats, financiers, juridiques mais aussi les équipes exécutives. 
     
    Le cachet électronique répond à des cas d’usage multiples et variés. Son principal avantage réside dans les économies réalisées dans des procédures de validation / vérification qui peuvent être chronophages si les documents concernés ne sont pas numérisés… 
    Si les acteurs proposant des services de confiance numérique – parmi lesquels la signature électronique ou encore le cachet électronique – existent et résolvent des cas d’usage, l’utilisation de la technologie Blockchain apporte un avantage non négligeable : 
    • Sécurité : falsifier un document ou une donnée sur une Blockchain est virtuellement impossible
    • Rapidité : avec plus de 30k certification par heure et une fréquence d’ancrage entièrement paramétrable (entre 1 et 24 ancrages par jour), aucune autre technologie ne peut rivaliser sur ces standards
    • Simplicité : grâce à notre API de certification, les entreprises peuvent certifier les documents directement depuis leurs logiciels métiers
    Parmi tous les services de confiance numérique encadrés par eIDAS, celui du cachet électronique répond à des problématiques B2B concrètes qui créent un environnement de confiance avec tous les acteurs de l’écosystème numérique. 
    S’il permet de sécuriser les relations commerciales entre les entreprises, le cachet électronique reposant sur l’usage de registres distribués comme la Blockchain peut bénéficier des propriétés uniques d’immutabilité, de robustesse et de pérennité pour accélérer, sécuriser et simplifier la certification.

    The post Cachet électronique : les apports de la blockchain appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 27 September 2022 - 12:30
    Rate this post

    Après la découverte de la faille Log4j, l’usage intensif des librairies open-source est de nouveau sous les projecteurs. Trellix lance une alerte sur une vulnérabilité dans le module tarfile de Python, une bibliothèque de codes open-source utilisée pour lire et écrire des fichiers archivés en .tar. La vulnérabilité consiste dans la possibilité d’écrire, modifier le contenu des fichiers archivé, au lieu de simplement les ouvrir.

    Le plus fort de l’histoire est que cette faille a été découverte il y a 21 ans dans une librairie GNU (CVE de 2001), que l’on retrouve 6 ans plus tard, en librairie Python, en aout 2007, référencée dans les National Vulnerability Data ! RedHat avait publié à l’époque un patch pour sa plateforme.

    Le langage Python étant devenu très répandu (deuxième plus populaire après Java), très utilisé dans les scripts notamment, cette vulnérabilité  « expose potentiellement plus de 350 000 dépôts open source qui l’utilisent dans leurs projets », prévient Satnam Narang, ingénieur-chercheur senior chez l’éditeur Tenable.

    « Alors que les retombées de la découverte de Log4Shell dans la bibliothèque Log4j remontent à près d’un an, les chercheurs continuent d’identifier des faiblesses dans la « chaîne d’approvisionnement », ce qui souligne le besoin continu de ressources supplémentaires pour aider à identifier et à traiter les vulnérabilités dans certaines des bibliothèques et des logiciels les plus courants utilisés aujourd’hui par les organisations », commente le chercheur.
    Bernard Montel

    Bernard Montel, directeur technique EMEA et Security Strategist de Tenable, nous explique : « Python est très utilisé dans les applications, les plateformes. Par rapport à une vulnérabilité classique dans une application, que l’on répare par un patch quand on l’a identifiée, un « effet domino » se produit quand la vulnérabilité est présente dans une librairie de développement. Le code sera embarqué partout, ce qui crée un effet d’échelle. ».

    Le responsable pointe la faiblesse du modèle open-source sur le plan de la cybersécurité : « On pense que l’existence d’une grande communauté de développeurs permettra de fixer les problèmes. Mais il n’y a pas de responsable, personne ne prend le leadership pour trouver le patch. On ne peut pas se tourner vers un éditeur pour lui demander de régler le problème. » 

    La communauté open-source a pris conscience et se mobilise au travers de l’initiative du Alpha-Omega Project, annoncé en février 2022 et soutenu par … Google et Microsoft


    Jean Kaminsky

    The post Une vulnérabilité vieille de plus de 15 ans dans Python ! appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 27 September 2022 - 12:21
    Rate this post

    « Le Kremlin prévoit de mener des cyberattaques massives contre les infrastructures critiques des entreprises ukrainiennes et les infrastructures critiques des alliés de l’Ukraine« , ont indiqué les services de renseignements militaires ukrainiens.

    Les attaques viseront les entreprises du secteur de l’énergie, préviennent-ils. Avant de précisé que celles qui avaient visé les systèmes énergétiques ukrainiens en 2015 et 2016 leur ont donné de « l’expérience » qui sera « mise à profit« .

    Il s’agit selon l’Ukraine « d’augmenter l’effet des frappes de missiles sur les installations d’approvisionnement en électricité, principalement dans les régions de l’est et du sud de l’Ukraine » et de ralentir « les opérations offensives des forces de défense ukrainiennes. »

    Le renseignement militaire ukrainien redoute également une intensification des attaques DDoS contre les infrastructures critiques de la Pologne et des États baltes.

    The post Le renseignement militaire ukrainien prévoit des cyberattaques massives contre ses infrastructures énergétiques et celles de ses alliés appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 27 September 2022 - 11:46
    Rate this post

    CrowdStrike, un spécialiste de la protection des postes de travail des identités et des données, lance cet automne son nouveau programme de partenariat Powered Service Provider (CPSP). Orange Cyberdefense a déjà obtenu le niveau de certification Elite.

    Le programme CPSP de CrowdStrike doit aider les prestataires de services IT à fournir des solutions packagées, tout en simplifiant la mise sur le marché. Il concerne des intégrateurs de systèmes IT (GSI), des éditeurs de solutions managées de détection et réponse aux incidents (MDR), des prestataires de services IT managés (MSP) ou de sécurité managés (MSSP) et des opérateurs télécoms.

    Incorporer les offres packagées de CrowdStrike ou des modules de Falcon

    Les revendeurs membres du programme CPSP peuvent incorporer les offres packagées de CrowdStrike ou des modules de sa plateforme Falcon dans les produits de sécurité vendus à leurs clients. Ils bénéficieront également de remises pour certaines offres spéciales et des modules complémentaires sur Falcon.

    « En lançant le programme CrowdStrike Powered Service Provider, nous avons voulu valoriser les prestataires de services » souligne Michael Rogers, vice-président des alliances mondiales de CrowdStrike. « Dans cette optique, nous avons développé le programme CPSP en partenariat avec des intégrateurs de systèmes mondiaux, des éditeurs de solutions managées de détection et de réponse aux incidents, des prestataires de services managés, des prestataires de services de sécurité managés et des opérateurs de télécommunications ».

    Un nouveau niveau de certification Elite

    CrowdStrike introduit également un nouveau niveau de certification nommé « Elite ». Ses premiers revendeurs certifiés sont Cyber Defense Labs, Deloitte, eSentire, Marco Technologies, Orange Cyberdefense et Sirius. « Nous sommes ravis d’avoir choisi CrowdStrike pour nos services managés de cyber-protection. Combinée à l’expertise d’Orange Cyberdefense, notamment dans le domaine de la chasse proactive aux menaces, les PME bénéficient d’un service de cybersécurité de nouvelle génération. », explique Benjamin Serre, responsable du développement d’Orange Cyberdefense.

    Ces revendeurs certifiés Elite bénéficient d’offres packagées, de remises et d’une assistance technique additionnelles, mais aussi d’un accompagnement et d’une offre de parrainage renforcée, ainsi que de campagnes de partenariat exclusives, en France notamment.

    Comme le confirme Sébastien Baron, directeur général de la filiale française de CrowdStrike : « En tant que leader de la cybersécurité nous nous devons d’aider et accompagner les GSI et MSSP pure cybersécurité dans la constitution de solutions packagées à forte valeur ajoutée autour de notre plateforme Falcon. Une initiative d’ailleurs très bien accueillie sur le marché français car à peine lancé, le programme a reçu l’adhésion d’Orange Cyber Défense France. »

    The post CrowdStrike lance un nouveau programme pour ses revendeurs appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 27 September 2022 - 10:07
    Rate this post

    La ville de Caen a été victime le 26 septembre 2022 d’une cyberattaque d’origine inconnue pour l’instant. Son site était encore inaccessible aujourd’hui.

    Encore une mairie ciblée par une cyberattaque. Celle de Caen (Calvados) en a subi une de nature pour l’instant inconnue le 26 septembre 2022 en fin de journée. Selon la mairie de Caen, l’intrusion proviendrait de l’un de ses serveurs de messagerie. Elle a précisé à la presse locale avoir déconnecté ses serveurs. Le site de la Ville de Caen était encore inaccessible le 27 septembre.

    Les données semblent sauvegardées rapporte Ouest France : « Un ingénieur spécialisé est chargé de s’en assurer et de procéder à diverses vérifications. Les serveurs devraient rester en veille ce mardi toute la journée. Une cellule de crise est d’ores et déjà programmée en début de matinée ».

    La mairie de Caen a bien tenu hier son conseil municipal en physique, mais elle a dû renoncer à le diffuser en direct sur les réseaux indique-t-elle sur son compte Twitter : « En raison de contraintes techniques, la retransmission du conseil municipal de ce soir n’est pas assurée ».

    The post Caen victime d’une cyberattaque appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 26 September 2022 - 16:26
    Rate this post

    Dans le cadre de son Patch Tuesday du 13 septembre 2022, Microsoft a alerté ses clients et revendeurs de l’existence de multiples vulnérabilités dans Windows 7, 8, 10, 11, etc. Certaines sont très critiques (score 9.8 / 10).

    Le 16 septembre 2022, le Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques (Cert), révèle qu’au moins « trois d’entre elles doivent faire l’objet d’une attention particulière car considérées comme critiques. Elles possèdent un score CVSSv3 de 9.8 et sont respectivement référencées par les numéros suivants : CVE-2022-34718, CVE-2022-34721 et CVE-2022-34722 ».

    Provoquer une exécution de code arbitraire à distance

    Le Cert précise que la vulnérabilité CVE-2022-34718 permet à un attaquant non authentifié d’envoyer un paquet IPv6 spécialement conçu à destination d’un nœud Windows, provoquant une exécution de code arbitraire à distance.

    Les vulnérabilités CVE-2022-34721 et CVE-2022-34722 affectent elles les extensions du protocole Windows Internet Key Exchange (IKE). Selon le Cert, elles permettent à un attaquant non authentifié de provoquer une exécution de code arbitraire à distance. Il cite Microsoft, qui indique bien que ces deux vulnérabilités n’affectent que le protocole IKEv1, tous les serveurs Windows seraient concernés car ils acceptent par défaut les paquets des versions 1 et 2.

    Le Cert-FR recommande fortement d’appliquer les correctifs et, le cas échéant, de mettre en œuvre les moyens d’atténuation proposés par l’éditeur. Microsoft a également mis à disposition des correctifs de sécurité pour des systèmes qui ne sont plus supportés (Windows 7 et Windows Server 2008R2).

    2e alerte majeure sur Windows en 4 mois

    Fin mai 2022, le Cert-FR alertait déjà sur une possible exécution de code arbitraire à distance dans Windows avec la vulnérabilité CVE-2022-30190 : « Le 27 mai 2022, un chercheur a identifié un document Word piégé sur la plate-forme Virus Total. Lorsque ce document est ouvert, l’un des objets OLE (Object Linking and Embedding) présent dans celui-ci télécharge du contenu situé sur un serveur externe contrôlé par l’attaquant. Ce contenu exploite une vulnérabilité permettant d’exécuter du code malveillant via le binaire légitime Microsoft Support Diagnostic Tool (MSDT), msdt.exe, sous la forme d’un script Powershell encodé en base 64. Il convient de noter que cette attaque fonctionne y compris lorsque les macros sont désactivées dans le document Office ».

    Windows n’est pas le seul système d’exploitation à être victime d’exploits encore cette année. Par exemple, le Cert-FR alerte à nouveau le 26 septembre 2022 sur de multiples vulnérabilités dans les noyaux Linux de distributions telles que Suse et Ubuntu notamment.


    The post De nouvelles vulnérabilités critiques dans les différentes versions de Windows appeared first on Sécurité.