KrISS feed 8.11 - A simple and smart (or stupid) feed reader. By Tontof

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 09 December 2022 - 09:56
    Microsoft Office 365 figure parmi les suites bureautiques les plus utilisées et les plus plébiscitées au monde. Elle offre de nombreuses applications et fonctionnalités qui en rendent son usage incontournable. Parmi ses outils, vous avez sa messagerie basée sur le Cloud. Beaucoup s’en servent pour sa praticité, mais ce n’est pas pour autant qu’elle est sans... Lire la suite

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 08 December 2022 - 16:58
    Cela fait un moment que la presse française ne cesse de rapporter des cas d’attaques informatiques prenant pour cibles les centres hospitaliers comme celui de Paris en 2021. Les assauts menés avaient paralysé les établissements à plusieurs niveaux : programmes opératoires, transmissions des informations ou serveur des services informatiques. Cependant, pour quelles raisons les hackers prennent-ils... Lire la suite

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 08 December 2022 - 16:58
    Dans le top 5 des secteurs les plus touchés par les cyberattaques figure celui de la santé. Cet état de fait fut d’autant plus accentué avec la crise sanitaire liée au Covid-19. En France par exemple, on rapporte des attaques informatiques ayant récemment touché le Centre Hospitalier de Dax en Côte d’Argent et l’hôpital Nord-Ouest de... Lire la suite

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 08 December 2022 - 16:43
    Microsoft Office 365 est sans conteste l’une des suites bureautiques les plus utilisées au monde. Cependant, elle demeure aussi la principale cible des pirates informatiques, d’où la nécessité de la sécuriser. Une telle initiative permet non seulement de faire rempart aux logiciels malveillants, mais surtout, c’est impératif pour protéger ses données sensibles. Pour cela, la solution... Lire la suite

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 07 December 2022 - 21:44
    Épisode Rubber Ducky aujourd'hui où l'on parle de piratage à l'aide de périphériques et autres gadgets USB toujours plus ingénieux... pour vous piéger. ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    ✅ La conférence HIP qui en parle ► https://www.youtube.com/watch?v=ADqMCKtufNY

    ✅ USBDeview pour investiguer et vous en prémunir ► https://www.nirsoft.net/utils/usb_devices_view.html

    👨‍🎓 Ma pub pour ma FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) avec + de 70h de cours vidéo bonus pour apprendre les réseaux, le web, la programmation, etc... ► https://cyberini.com/formations/ (éligible CPF)

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    Se faire pirater par une pièce-jointe, on connaît. Par un .exe se faisant passer pour un film, on connaît aussi. Et on connaît même les fausses pubs nous invitant à télécharger un "antivirus" qui se retrouve être LE virus. Mais saviez-vous que n'importe quel périphérique USB peut aussi être utilisé pour vous pirater ? Le tout en contournant assez facilement l'antivirus ? Démonstration en vidéo et pistes pour vous en prémunir !

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Hacking éthique - Progresser en cybersécurité, amorcer une carrière ou apprendre par simple intérêt : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👉 Playlist Anonymat et Données personnelles - Faire les bons choix, révélations et mythes : https://www.youtube.com/playlist?list=PLWf3reNXRVnOeMYIY5zRK_W5Wfx3MxcVj

    👉 Playlist VULINFO - Comment quelque chose fonctionne ? Comment s'en débarrasser ? Quels choix faire ? https://www.youtube.com/playlist?list=PLWf3reNXRVnOTog-aIok301P5YJJEpc72

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 06 December 2022 - 11:09
    Questions, commentaires incidence[s]@protonmail[dot]com https://presse.radio-canada.ca/internet/12160/alpha-02-le-mystere-alexandre-cazes-enquete-sur-une-vie-hors-du-commun/ https://www.droit-inc.com/article49491-Vie-privee-au-travail-un-employeur-ne-peut-pas-consulter-les-courriels-personnels-de-ses-employes&comzone=show https://www.canlii.org/en/qc/qccs/doc/2022/2022qccs3986/2022qccs3986.html?resultIndex=1 https://ici.radio-canada.ca/nouvelle/1430049/comparution-presume-pirate-cellulaires-veronique-cloutier-desgagnes https://www.lapresse.ca/actualites/justice-et-faits-divers/2019-12-12/le-presume-pirate-des-stars-libere-il-tripait-sur-veronique-et-moi https://ici.radio-canada.ca/nouvelle/1932917/comparution-pascal-desgagnes-espion-vedette https://ici.radio-canada.ca/nouvelle/1932516/piratage-telephones-cellulaires-pascal-desgagnes-plaide-coupable https://www.lesoleil.com/2022/11/16/des-donnees-personnelles-de-pkp-dans-les-ordinateurs-du-presume-espion-des-vedettes-ac30af7ea4ef7b8af06e782d0e0a6efa https://www.journaldequebec.com/2022/11/17/jusquau-groupe-sanguin-et-mot-de-passe-netflix-dans-les-ordis-saisis =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a a


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 05 December 2022 - 20:54

    Les objets connectés sont partout. De notre téléphone portable, aux caméras qui sont censées surveiller pour nous, jusqu’au réfrigérateur qui fait les courses tout seul. Tous ces appareils forment un réseau autonome sur internet dont la sécurité n’est souvent pas à la hauteur. Les cybercriminels le savent et utilisent de plus en plus ces appareils contre nous.

    --- Send in a voice message: https://anchor.fm/fraudeur-hacker-et-vous/message

    https://anchor.fm/s/43dfa08c/podcast/play/61713098/https%3A%2F%2Fd3ctxlq1ktw2nl.cloudfront.net%2Fstaging%2F2022-11-5%2F7c53f084-de63-7fe3-f574-ec609db915f9.m4a

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 04 December 2022 - 18:47
    Grâce à l'« intrication », on peut aujourd'hui crypter les communications quantiques sur une centaine de kilomètres. Fabio Ballasina, Unsplash, CC BY

    « Téléportation Scotty ! », ces mots célèbres sont ceux du Capitaine Kirk de la fameuse série Star Trek à la fin des années 60 à son ingénieur de vaisseau pour qu’il puisse le téléporter du vaisseau spatial Enterprise à une planète à explorer à proximité.

    Si la téléportation de Kirk n’est pas pour demain, la physique quantique a montré que la téléportation est possible dans des conditions très particulières : pour de tout petits systèmes, comme la lumière, et s’ils sont bien « protégés ». La téléportation quantique est connue théoriquement depuis le début du XXe siècle, a été démontrée expérimentalement dans sa seconde moitié, et aujourd’hui, ce phénomène est utilisé pour des applications bien concrètes… et notamment pour développer ce que l’on appelle l’« Internet quantique ».

    Nos télécommunications actuelles, dont Internet, reposent sur des échanges d’informations codées, qui transitent, souvent sur de la lumière, via des fibres optiques ou à l’air libre entre les antennes relais et les téléphones et jusqu’aux satellites en orbite autour de la Terre. Un Internet quantique utiliserait les propriétés quantiques de la lumière, et en particulier le fait de l’on peut « intriquer » les particules de lumière, ce qui permet de « téléporter » l’information que portent ces particules. Ces propriétés permettraient d’échanger des informations de manière cryptée et infalsifiable, ce qui a des applications en cryptographie et donc pour la cybersécurité.

    Des communications quantiques cryptées peuvent à l’heure actuelle être maintenues sur une distance maximale d’une centaine de kilomètres – ce qui reste un peu court pour les télécoms mondiales… mais des solutions techniques sont en développement.

    Crypter ses communications

    Il existe de nos jours différents protocoles de cryptographie quantique et plusieurs entreprises et start-up sont sur ce marché de niche mais en pleine expansion.

    Le but ultime de la cryptographie est de crypter ou cacher un message qui ne doit être lu que par la personne que nous avons en tête, appelons cette personne Bob. Pour cela, l’expéditrice, que l’on appelle Alice, doit générer une clé cryptée qu’elle pourra combiner à son message pour le cacher du reste du monde. Bob, de son côté, doit être le seul à avoir cette même clé pour pouvoir décrypter le message (il fera en fait l’opération inverse du cryptage d’Alice pour décrypter le message).


    Read more: De la cryptographie à l’intelligence artificielle, l’informatique quantique pourrait-elle changer le monde ?


    On commence par coder le message « Passe prendre le pain s’il te plaît » par une série de 1 et de 0, c’est le codage binaire. Puis on crypte le message en générant en parallèle de celui-ci, une clé cryptée faite également de 1 et de 0, et qui sera combinée au message. Mais ce système de cryptage possède plusieurs défauts si l’on veut qu’il soit sécurisé. Tout d’abord, il faut générer une clé qui soit aussi longue que le message (en termes de 1 et de 0), de façon le plus aléatoire possible – pour qu’on ne puisse pas la prédire – ce qui est possible mais à un coût économique et énergétique très grand.

    Dans les faits, ces clés que l’on utilise ne sont pas complètement aléatoires. Et surtout, elles sont réutilisées en tout ou partie, ce qui pose de sérieuses questions de sécurité. Le deuxième souci technique de cette méthode est qu’elle suppose que la clé est partagée de façon sécurisée entre Alice et Bob à un moment donné. A minima, cela sous-entend qu’ils doivent se rencontrer de temps en temps pour se donner une série de clés cryptées pour leurs futurs échanges. Il existe plusieurs façons de crypter les messages mais en général, tous les systèmes classiques actuels de cryptage/décryptage vont souffrir de ces inconvénients.

    C’est là que la cryptographie quantique peut apporter des solutions.

    De l’intrication quantique à la distribution de clés cryptées

    L’intrication quantique une forme de « super-corrélation » entre deux systèmes quantiques.

    Prenons des pièces truquées de telle façon que si on lance ces deux pièces en même temps, le résultat sera toujours face/face. Il s’agit ici d’une corrélation.

    Supposons à présent que les pièces ne sont pas truquées. Alice et Bob en possèdent chacun une. Lorsqu’ils vont lancer ces pièces, ils vont chacun d’entre eux trouver, de façon aléatoire, pile ou face. Les lancers des deux pièces ne sont plus corrélés. Il y a une probabilité de 25 % de tomber sur face/face, ainsi que de tomber sur pile/pile, pile/face, face/pile : les quatre résultats sont équiprobables, contrairement à l’expérience de corrélations où la probabilité de trouver face/face est de 100 % et de 0 % pour les autres options.


    Read more: Une brève histoire de l’ordinateur quantique


    En revanche, si les deux pièces sont intriquées l’une avec l’autre, elles ne sont pas truquées pour tomber toujours sur face, mais pour tomber toujours du même côté que l’autre pièce. Alice a une probabilité de 50 % de trouver pile et 50 % de trouver face ; de même pour Bob. Mais lorsque Alice et Bob vont comparer leurs résultats sur un grand nombre de lancers de pièce, ils réaliseront que les résultats sont parfaitement corrélés : si la pièce d’Alice est tombée sur pile, celle de Bob aussi, et vice versa (en pratique, on peut préparer les systèmes quantiques pour qu’ils soient corrélés – face/face – ou anticorrélés – pile/face – mais l’idée est la même).

    Ce qui est le plus impressionnant (et contre-intuitif), c’est que cette propriété est vraie quelle que soit la distance qui sépare Alice et Bob – et c’est ce phénomène « non-local » qui est à l’origine de la « téléportation » de l’information.’)

    L’intrication quantique peut être utilisée pour servir de clé de cryptage. En partageant un système quantique intriqué, seuls Alice et Bob possèdent des corrélations parfaites entre leurs pièces : ils sont surs que cette clé, combinée à un message, ne pourra être décryptée que par eux.

    C’est donc la nature quantique de la lumière, qui garantit gratuitement et naturellement la sécurité du système d’échange.

    Le photon comme bit d’information

    On peut créer des états quantiques sur un photon, ce grain de lumière qui constitue la lumière et qui est intrinsèquement quantique – dans le domaine de l’informatique quantique on parle de « coder des bits quantiques » (ou qubit) d’information. En effet, les photons peuvent être dans deux états de polarisation, qui jouent le rôle des « pile » et « face » des pièces d’Alice et Bob.

    C’est précisément ce que John Clauser, dans les années 70, et Alain Aspect, dans les années 80, ont étudié avec leurs équipes : l’intrication « en polarisation » de paires de photons émis par des atomes qui se trouvaient dans une chambre à vide, en utilisant ce que l’on appelle la cascade atomique d’atomes de calcium. Cependant, cette méthode de produire des paires de photons n’est pas simple (d’où le prix Nobel).

    Anton Zeilinger et son équipe ont ensuite réussi à créer des paires de photons intriqués en polarisation, mais en utilisant les propriétés de l’optique non-linéaire. Cette expérience n’est pas simple non plus, mais elle est plus facile à mettre en place et a donc permis le développement d’applications beaucoup plus rapidement, notamment dans les communications quantiques (d’où le prix Nobel aussi).

    Ces sources de photons intriqués sont indispensables à Alice et Bob pour s’envoyer des messages.

    Encore du chemin avant l’Internet quantique

    Mais clairement, même s’il existe des entreprises qui vendent des systèmes de cryptographie quantique, même si tout s’accélère rapidement, le rêve d’un Internet quantique n’est pas encore pour demain. Bon nombre d’obstacles restent sur le chemin.


    Read more: De l’électron au photon, le silicium fait sa (seconde) révolution


    Par exemple, aujourd’hui, les sources les plus sophistiquées permettent au mieux de générer plusieurs millions de paires de photons par seconde, ce qui est encore mille fois moins que ce qu’il faudrait pour vraiment pouvoir déployer ce dispositif quantique.

    De plus, l’intrication quantique est un phénomène fragile, ce qui limite toujours la distance sur laquelle on peut la maintenir et donc crypter les communications (avec une distance maximale d’une centaine de kilomètres).

    Un peu comme nous avons besoin d’antenne-relai pour transmettre nos messages sur de grandes distances, Alice et Bob vont utiliser des « répéteurs quantiques » pour s’assurer que le signal ne perd pas en intensité et stocker l’information dans des « mémoires quantiques » – qui sont elles aussi des objets très difficiles à fabriquer et contrôler.

    Tout cela ne fait que renforcer l’idée que les technologies quantiques restent fascinantes et qu’elles se développeront dans les prochaines décennies à venir, tout comme l’Internet et les fibres optiques se sont déployés dans les quarante dernières années.

    The Conversation

    Christophe Couteau a reçu des financements de la Région Grand Est, l'Union Européenne et l'ANR.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 02 December 2022 - 13:11

    Avec plus de 100 organisations participantes sur tout le territoire national, REMPAR22 fédère cet écosystème dans sa diversité autour d’un exercice cyber commun. Dispositif aujourd’hui inédit en France, la mise en place de cet exercice au sein du Campus Cyber, s’inscrit dans une stratégie d’entraînement cyber globale au profit d’acteurs publics, d’entreprises et d’associations, de niveau décisionnel et opérationnel.

    Cet événement illustre une volonté forte de collaboration poussée afin d’améliorer le niveau global de cybersécurité en France. Face à des attaques qui se multiplient, il est essentiel de s’interroger sur les capacités des organisations françaises à répondre à une crise majeure sur leurs services. Les participants à l’exercice seront ainsi rassemblés dans une entreprise fictive en proie à une cyberattaque de grande ampleur et devront se coordonner afin de gérer la pression et d’opter pour les bons réflexes afin d’assurer une continuité d’activité.

    L’exercice REMPAR22 est à l’initiative de trois instances, l’ANSSI, le Campus Cyber et le CCA, qui collaborent de façon rapprochée pour une organisation efficace. Tous ensemble, ils ont défini des objectifs pour cette séquence :

    • Sensibiliser aux enjeux de continuité d’activité face au risque de « blackout » numérique ;
    • Tester les dispositifs de gestion de crise afin de s’assurer de la prise en compte des spécificités des cyberattaques ;
    • Entrainer la coordination des acteurs entre eux et au sein d’un même secteur ;
    • Travailler les modalités de communication de crise en interne et en externe ;
    • Créer des dynamiques de partage et d’échange entre les communautés et les secteurs.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 01 December 2022 - 00:21
    Une migration réussie vers le CDN Cloudflare

    C'est aujourd'hui la 3ème génération de Dedibox que j'utilise depuis le crash de ma précédente Dedibox cet été pour héberger ce blog personnel.

    Cette dernière migration m'a permis de supprimer de nombreux sous-domaines inutiles et de faire le ménage dans une majeure partie de la configuration NGINX du serveur qui devenait de plus en plus complexe à maintenir.

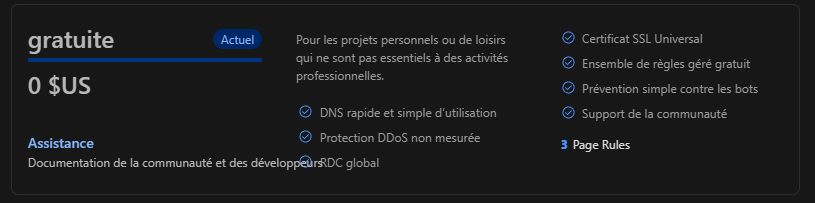
    J'ai profité de ce nettoyage pour tester l'offre gratuite de Cloudflare, j'ai ainsi basculé l'ensemble de mes sites Web personnels sur cette solution de CDN gratuite.
    Une migration réussie vers le CDN Cloudflare

    Quel est le principe du CDN Cloudflare ?

    D'après les derniers chiffres partagés par Cloudflare, 20% du trafic Web passe au travers de leurs serveurs. Ces serveurs assurent une mise en cache des contenus Web, optimisent les temps de téléchargement des ressources et vont jusqu'à la compression des ressources statiques.

    Si vous souhaitez comprendre plus en détail l'architecture d'un CDN, je vous invite à découvrir l'excellente vidéo de ByteByteGo récemment diffusée sur Youtube :

    Cette solution de CDN va me permettre d'économiser des precieuses ressources physiques sur mon serveur Linux et gagner en scalabilité lors des pics de visites.

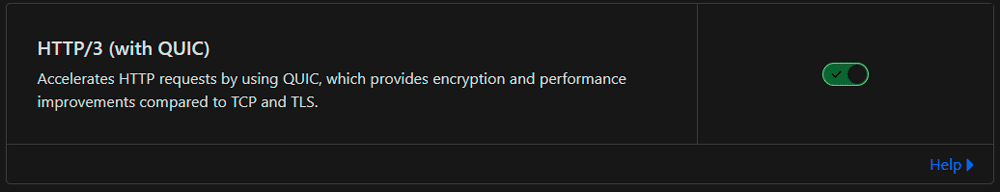
    Au-delà des économies de ressources et de l'augmentation de la scalabilité, Cloudflare permet de renforcer la sécurité d'accès aux ports de mon serveur et d'optimiser le temps de chargement des pages Web du site pour les visiteurs notament grâce à l'utilisation de HTTP/3 & QUIC.

    Cette option est disponible depuis l'onglet "network" et permettra de réduire le temps d'affichage de vos pages Web sur des terminaux avec de plus fortes latences réseau.
    Une migration réussie vers le CDN Cloudflare

    Quels sont les autres services connus de Cloudflare ?

    En plus de son offre de CDN, vous devez probablement connaitre l'adresse IP 1.1.1.1 qui héberge le serveur DNS public de Cloudflare et qui se présente comme 28% plus rapide que les autres solutions de DNS.
    C'est notamment le serveur DNS qu'utilise la solution de filtrage parental Adguard que je vous avais présentée il y a quelques mois.

    Enfin, pour les développeurs, Cloudflare fournit aussi une plateforme de mise en cache des scripts Javascript : https://cdnjs.com/
    La majorité des librairies telles que JQuery, font-awesome, Angular y sont cachées et compressées pour un téléchargement plus rapide.

    Comment est réalisé le chiffrement SSL/TLS ?

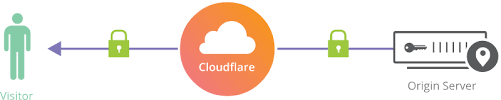
    Le chiffrement du site est assuré de bout en bout. Cloudflare me fournit un certificat pour les navigateurs, mais aussi un pour mon serveur en backend.

    Ces certificats sont gérés par Cloudflare, vous pouvez aussi utiliser vos propres certificats à condition de souscrire à l'offre entreprise.
    Une migration réussie vers le CDN Cloudflare

    Comment s'est déroulée la migration vers le CDN Cloudflare ?

    La migration s'est faite sans difficulté. Vous devez changer les DNS primaires et secondaires de votre nom de domaine au sein de votre "registrar" vers les serveurs DNS de Cloudflare.

    Après quelques minutes, Cloudflare valide que vous êtes bien le propriétaire du domaine et vous propose de configurer les options disponibles.

    La seconde étape est de remplacer les certificats SSL de votre serveur par ceux proposés gratuitement par Cloudflare dans l'onglet "SSL/TLS -> Origin Server".
    Une fois votre service Web redémarré, vous pouvez passer au mode strict au niveau du profil de sécurité pour éviter toute attaque de type MITM.
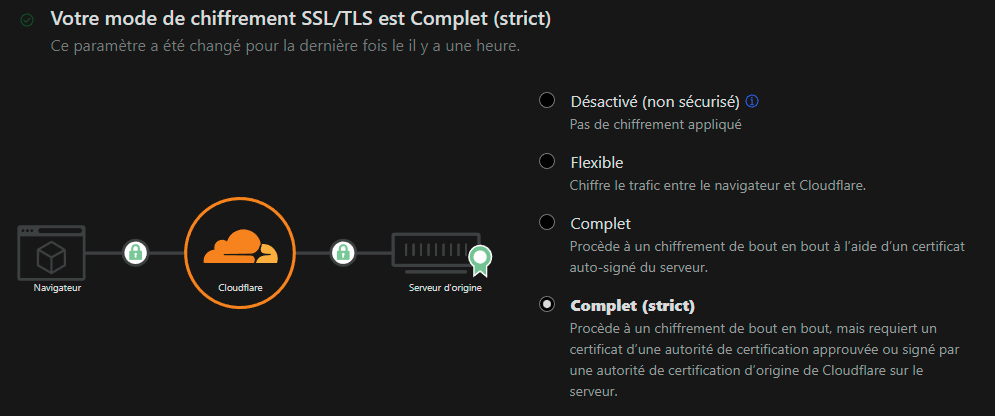
    Une migration réussie vers le CDN Cloudflare

    Pour tester le bon fonctionnement de la migration, vous pouvez purger le DNS de votre PC / Mac et vérifier que votre site Internet s'affiche toujours dans votre Navigateur. Si une erreur de certificat s'affiche, il est possible que la modification de DNS prenne quelques minutes en fonction des TTL positionnés sur les serveurs intermédiaires. Dans ce cas, vous pouvez toujours forcer le changement de DNS manuellement le temps que la réplication soit réalisée.

    Quels sont les points de vigilance au niveau de la configuration du CDN ?

    Par défaut, Cloudflare va exploiter les entêtes de mise en cache des ressources qui lui sont transmises. Si ces entêtes HTTP ne sont pas correctes, Cloudflare peut potentiellement mettre en cache des ressources qui ne devraient pas l'être.

    Vous devez donc ajouter des règles de bypass du cache sur les URL sur lesquelles vous savez qu'un cache est risqué et inutile. Dans le cadre du CMS Ghost, il est conseillé d'exclure le portail d'administration du cache du CDN au travers d'une règle dédiée.

    Comment renforcer la sécurité de votre serveur Web après la migration ?

    Maintenant que votre serveur Web doit communiquer uniquement avec le CDN, vous pouvez modifier votre firewall pour autoriser uniquement la communication des serveurs Cloudflare avec votre serveur Web.

    Pour simplifier cette tâche, il existe un script shell capable de récupérer dynamiquement la liste des serveurs Cloudflare et d'appliquer des règles de filtrage sur le firewall de votre serveur.

    Voici un exemple de script développé David Manouchehri par et disponible sur Github :

    # Source:
    # https://www.cloudflare.com/ips
    # https://support.cloudflare.com/hc/en-us/articles/200169166-How-do-I-whitelist-CloudFlare-s-IP-addresses-in-iptables-
    
    for i in `curl https://www.cloudflare.com/ips-v4`; do iptables -I INPUT -p tcp -m multiport --dports http,https -s $i -j ACCEPT; done
    for i in `curl https://www.cloudflare.com/ips-v6`; do ip6tables -I INPUT -p tcp -m multiport --dports http,https -s $i -j ACCEPT; done
    
    # Avoid racking up billing/attacks
    # WARNING: If you get attacked and CloudFlare drops you, your site(s) will be unreachable. 
    iptables -A INPUT -p tcp -m multiport --dports http,https -j DROP
    ip6tables -A INPUT -p tcp -m multiport --dports http,https -j DROP
    

    En conclusion

    Cette migration m'a pris au total deux soirées, j'ai été clairement surpris de la simplicité d'utilisation du service. Je verrai dans un second temps si l'offre PRO est nécessaire pour Geeek.org qui est actuellement le site sur lequel j'ai le plus de visiteurs.

    L'utilisation du CDN me permet à priori d'économiser plus de 90% de la bande passante de mon serveur Linux et de le protéger contre des attaques / robots malveillants.

    L'inconvénient du CDN concerne son niveau de disponibilité. En cas de crash majeur, l'ensemble des sites qu'il proxifie seront indisponibles sur le Web.

    Vous souhaitez discuter CDN ? Je vous invite à passer dire "bonjour" sur le serveur Discord Geeek.

    *Remarque : Cet article n'est pas sponsorisé *


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 30 November 2022 - 15:42
    Pour profiter de l'offre CyberGhost VPN de 83% de réduction et 4 mois gratuit, cliquez ici : https://www.cyberghostvpn.com/Sandoz15


    Aujourd'hui on reprend le concept qu’on avait déjà fait il y a quelques années ou on fait marcher des scammers avec un robot ou une boîte vocale. Et cette fois-ci c’est les brouteurs qui vont payer les frais de mon modificateur de voix.

    Je vais les faire espérer jusqu'à la dernière minute et leur faire croire qu’ils sont sur le point d’avoir un coupon PCS avant de leur afficher ma cam.

    Si vous avez d’autres idées pour les prochains épisodes n'hésitez pas à les mettre dans les commentaires.

    INFO : La série “Les piège du numérique” Sort aujourd'hui à partir de 18h sur la chaîne France.tv slash l’enquête ici : https://www.youtube.com/francetvslashEnquetes/ Les vidéos sortiront une à une sur cette chaîne

    Le premier épisode “Le vrai danger des Sextorsion avec Jüne Plā” dispo à partir de 18h ici : https://youtu.be/tOeehAvIf2o

    Le 2eme épisode sur le CPF avec moi^^ dispo sur la chaîne Youtube le 16 décembre
    Ou aujourd'hui sur : https://www.france.tv/slash/les-pieges-du-numerique/


    Pour faire un don et soutenir la chaine : https://www.utip.io/sandoz
    Contact pro : sandoz.pro@gmail.com


    Vous pouvez aussi me suivre ici :

    🕊️ Twitter : https://twitter.com/SandozProd
    📸 Instagram : https://www.instagram.com/sandozprod/
    📱Tiktok : https://www.tiktok.com/@sandozprod
    🌎 Facebook : https://www.facebook.com/sandozofficiel
    🎙 Discord : https://discord.gg/Sandoz


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 23 November 2022 - 12:53
    Si la technologie a connu de spectaculaires avancées ces dernières années, il en fut de même pour l’univers du hacking ou du piratage informatique. Aujourd’hui, les entreprises vivent dans la peur constante d’une cyberattaque. Ce qui explique en un sens pourquoi les antivirus ont pullulé autant dernièrement. Cependant, chaque virus informatique possède ses propres spécificités... Lire la suite

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 23 November 2022 - 12:53
    L’usage de la suite bureautique Microsoft 365 est devenu la norme dans l’exécution des tâches et des traitements des données en entreprise. C’est pour cette raison qu’en sécuriser l’utilisation coule de source. Se prémunir des cyberattaques demeure effectivement un impératif pour tous professionnels souhaitant protéger leurs données sensibles. Et cela peut se faire facilement avec... Lire la suite

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 18 November 2022 - 21:02
    Cette fois-ci le live est depuis chez moi et on va pourvoir mettre à mal un maximum d'Arnaqueurs ! En attendant n'hésitez pas à liker le live et prenez place...

    Vous pouvez aussi me suivre ici :

    🕊️ Twitter : https://twitter.com/SandozProd
    E-mail pro : sandoz.pro@gmail.com

    💪🏼 uTip : https://www.utip.io/sandoz
    🎙 Discord : https://discord.gg/sandoz
    📸 Instagram : https://www.instagram.com/sandozprod/
    🌎 Facebook : https://www.facebook.com/sandozofficiel


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 15 November 2022 - 19:59
    Vidéo OSINT aujourd'hui où je vous fais découvrir deux outils en ligne de commande permettant de trouver des informations sur une adresse e-mail. ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    ✅ Par où commencer en Hacking ► https://www.leblogduhacker.fr/commencez-ici/

    👨‍🎓 FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) pour TOUT APPRENDRE sur le Hacking, les Réseaux, la Programmation et l'Anonymat afin de devenir HACKER éthique avec + de 100h de contenu ► https://cyberini.com/formations/ (éligible CPF, pack de cours inclus)

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    L'OSINT pour Open Source Intelligence (renseignement de source ouverte) consiste à utiliser toutes les informations disponibles publiquement sur Internet pour étudier la sécurité d'une cible (ou de ses propres données). L'idée de cette vidéo est de présenter 2 outils qui permettent d'automatiser cette recherche à l'aide de services tiers spécialisés dans les fuites de données et dans l'OSINT mail.

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Hacking éthique - Progresser en cybersécurité, amorcer une carrière ou apprendre par simple intérêt : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👉 Playlist Anonymat et Données personnelles - Faire les bons choix, révélations et mythes : https://www.youtube.com/playlist?list=PLWf3reNXRVnOeMYIY5zRK_W5Wfx3MxcVj

    👉 Playlist VULINFO - Comment quelque chose fonctionne ? Comment s'en débarrasser ? Quels choix faire ? https://www.youtube.com/playlist?list=PLWf3reNXRVnOTog-aIok301P5YJJEpc72

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 14 November 2022 - 12:57
    Questions, commentaires incidence[s]@protonmail[dot]com https://www.politico.eu/article/qatar-world-cup-2022-warning-burner-phones-french-agency/ https://www.theregister.com/2022/11/11/world_cup_security/ https://www.theguardian.com/environment/2022/nov/06/egypt-cop27-climate-surveillance-cybersecurity https://www.journaldequebec.com/2022/11/11/trois-fraudeurs-coupables-davoir-participe-a-une-fraude-sentimentale-de-24m https://www.nytimes.com/2022/11/09/us/submarine-couple-sentence-judge.html https://www.whitehouse.gov/briefing-room/statements-releases/2022/11/01/fact-sheet-the-second-international-counter-ransomware-initiative-summit/ =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 14 November 2022 - 05:00
    Le projet de loi d’orientation et de programmation du ministère de l’intérieur (Lopmi), actuellement débattu au Parlement, aura l’effet paradoxal d’inciter les cybercriminels à frapper la France, déplorent les spécialistes du renseignement Bernard Barbier, Jean-Louis Gergorin et Edouard Guillaud, dans une tribune au « Monde ».

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 10 November 2022 - 13:45

    Cet événement de premier plan réunit 90 partenaires et 4000 visiteurs des secteurs publics et privés de la cybersécurité pendant trois jours. Enjeux sociétaux, recherche et innovation, développement économique et industriel, coopération européenne sont autant de thématiques qui seront au programme de cette 7e édition.

    Sur notre stand 32, nos agents se rendront disponibles pour vous rencontrer, vous présenter nos dernières actualités et répondre à vos questions. Vous aurez également l’occasion d’échanger avec nos équipes sur les opportunités pour rejoindre l’ANSSI, à quelques mois de l’ouverture de notre nouvelle antenne rennaise.

    Les temps forts

    • Le 15 novembre de 18h30 à 19h15, keynote de Guillaume Poupard – La Nef niveau 0 (ouvert à l’ensemble des visiteurs)
    • Le 16 novembre à 9h30, conférence de presse de présentation des résultats de la nouvelle enquête de l’Observatoire des métiers de l’ANSSI, avec Guillaume Poupard, directeur général de l’ANSSI, et Aurélie Bauer, cheffe du Centre de Formation à la Sécurité des Systèmes d’Information (réservé aux journalistes)
    • Le 16 novembre, participation de l’ANSSI au forum du recrutement

    Retrouvez-nous lors des conférences et tables-rondes

    • Le 15 novembre à 9h30: table-ronde « Femmes dans la cyber », avec Melissa Rossi, cryptologue à l’ANSSI
    • Le 15 novembre à 15h30: table-ronde « Villes et territoires numériques de confiance face à la menace cyber », avec Yves Verhoeven, sous-directeur Stratégie de l’ANSSI
    • Le 15 novembre à 15h 30 : conférence C&ESAR «Zero Trust – faut-il avoir confiance ? », avec Michaël Dechandon et David Passani, architectes SSI à l’ANSSI
    • Le 17 novembre à 11h30 : table-ronde « Enjeu de la certification et de la maturité Cyber », avec Sara Sellos, coordinatrice sectorielle Défense à l’ANSSI

    En savoir plus : ECW 2022 | European Cyber Week | Rennes (european-cyber-week.eu)


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 08 November 2022 - 23:00

    Avec un chèque, vous pouvez payer ou être payé. Dans les 2 cas, vous devez être particulièrement vigilant pour éviter les tentatives de fraude.

    Octobre 2022

    Cheque-8-reflexes-securite

    409.60 Ko

    Telecharger Cheque-8-reflexes-securite
    1. Conservez votre chéquier en sécurité
    2. Remplissez avec soin chaque chèque
    3. Faites rapidement opposition si nécessaire
    4. Soyez vigilant si vous recevez un chèque en paiement
    5. Restez attentif même si vous recevez un chèque de banque en paiement
    6. Repérez les pièges !
    7. Consultez régulièrement votre compte
    8. Réagissez vite si vous pensez être victime d’une fraude

    Autres guides

    Autres guides

    < 1 Min

    Mini-guides

    Banque à distance – 10 réflexes sécurité

    En tant que client de la banque, vous avez un rôle essentiel à jouer dans l’utilisation sécurisée des services de banque à distance. Alors que les pirates informatiques ne…

    < 1 Min

    Sécurité

    Carte bancaire – 9 réflexes sécurité

    Un certain nombre de précautions s’impose pour contribuer à éviter les fraudes : garder son code secret, être vigilant quand on communique les données de sa carte, faire…

    < 1 Min

    Mini-guides

    Cybersécurité au quotidien – 9 réflexes clés

    Face aux cyber-risques, vous avez un rôle clé en matière de prévention, particulièrement pour protéger l’accès à votre banque à distance et pour vos paiements quel que soit…

    < 1 Min

    Mini-guides

    Achats en ligne – 10 réflexes sécurité

    Acheter en ligne est devenue pratique courante et les ventes ne cessent de progresser. Vous devez rester prudent et vigilant avec les sites commerçants, le paiement mais…

    Voir aussi

    Voir aussi

    Clés mag
    Abonnez-vous pour retrouver gratuitement toutes les actus et nouveautés des clés de la banque :
    Vidéos, mini-guides, etc.

    Je m'inscris à la newsletter

    Pour être informé régulièrement des actualités du site

    * Champ Obligatoire

    Je m'abonne à :

    Merci pour votre inscription à la newsletter

    The post Le chèque – 8 réflexes sécurité appeared first on Les clés de la banque - Particulier.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 07 November 2022 - 11:11
    Le ‘social engineering’ et les mythes sur les attaques visant vos collaborateurs et vos données Alors que les processus ultra-numérisés dominent l’entreprise et que l’ère du travail hybride s’établit sur le long-terme, votre messagerie, vos services cloud, votre suite d’outils de collaboration et votre chaîne d’approvisionnement sont tous exposés et vulnérables aux cyberattaques. Toutes les

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 02 November 2022 - 00:22
    Questions, commentaires incidence[s]@protonmail[dot]com =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 28 October 2022 - 11:02
    Les données ont une valeur inestimable, et leur perte peut paralyser les entreprises. Et même les assurances les plus onéreuses ne permettent pas de les récupérer.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 28 October 2022 - 08:12

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 26 October 2022 - 15:56

    La task force d’experts français organisée par l’AFNOR (Structure AFNOR/CN CYBERSECURITE | Norm’Info) en lien avec le Club EBIOS et l’ANSSI (représentée par le bureau Management des Risques Cyber) a participé pendant plus de trois années aux travaux de révision de la norme ISO27005.

    Cette task force a porté avec succès, lors de réunions internationales qui se sont tenues dès 2019, les enjeux de cette révision :

    • ancrer plus fortement EBIOS Risk Manager dans la standardisation afin de pouvoir toucher plus facilement la sphère privée et internationale ;
    • mettre en valeur la méthode EBIOS Risk Manager comme étant une instanciation de l’ISO/CEI 27005:2022 « by design » (plus d’informations sur l’analyse technique de la comptabilité EBIOS Risk Manager et ISO27005:2022:  Club EBIOS – lien-ebiosrm-iso27005 (club-ebios.org)

    L’alignement des solutions labellisées EBIOS Risk Manager vis-à-vis de la norme révisée ISO/CEI 27005:2022 (vocabulaire, termes, etc.) sera pris en compte lors de la mise à jour du référentiel de labellisation EBIOS Risk Manager.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 26 October 2022 - 14:26
    Ex-président de Zscaler, Amit Sinha pilote dorénavant l'autorité de certification américaine DigiCert. Il intègre aussi le conseil d’administration de la firme.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 18 October 2022 - 17:21
    Rate this post
    HS2 (Hervé Schauer Sécurité) fait intervenir 61 formateurs experts de leur domaine et passionnés, qui partagent leur expérience et leurs retours opérationnels pour des formations de qualité.

     
    Installé au Campus Cyber, lieu totem de la  cybersécurité en France, HS2 dispose de 3 salles en propre pour accueillir dans des conditions optimales. Son catalogue des formations 2023 se télécharge ici 
     
    Pour cette fin de l’année, HS2 fait également savoir que des places sont disponibles pour les formations suivantes :

    • ISO27RM – ISO 27005 Risk Manager du 7 au 9 novembre 2022
    • SECUSANTE – Hébergement des données de santé et vie privée du 7 au 9 novembre 2022
    • REVERSE1 – Rétroingénierie de logiciels malfaisants du 14 au 18  novembre 2022
    • SECUHOMOL – Homologation de la SSI le 16 novembre 2022
    • SELINUX – Comprendre SELinux et savoir modifier la politique de sécurité du 17 au 18 novembre 2022
    • DPO Certification AFNOR du 21 au 25 novembre 2022
    • ISO27LI – ISO 27001 Lead Implementer du 21 au 25 novembre 2022
    • CISA – Préparation au CISA du 21 au 25 novembre 2022
    • ISO27LA – ISO 27001 Lead Auditor du 28 novembre au 2 décembre 2022
    • SECULIN – Sécurité Linux du 28 novembre au 2 décembre 2022
    • SECUCRISE – Gestion de crise cyber du 5 et 6 décembre 2022
    • ESS27 – Essentiels ISO27001 & ISO27002 du 5 au 6 décembre 2022
    • ISO27004 – Indicateurs et tableaux de bord de la cybersécurité du 7 décembre 2022
    • SECUSOC – Détection des incidents de sécurité du 12 au 16 décembre 2022
    • ISO27RM – ISO 27005 Risk Manager du 12 au 14 décembre 2022 
     

    The post Cybersécurité : les formations 2023 sont prêtes chez HS2 appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 18 October 2022 - 17:14
    Rate this post

    (AFP) – Le chef de l’agence allemande de cybersécurité (BSI), Arne Schönbohm, a été démis de ses fonctions avec effet immédiat, a annoncé mardi un porte-parole du ministère de l’Intérieur, après des révélations de médias faisant état de ses liens avec la Russie.

    Arne Schönbohm était sur la sellette depuis que plusieurs organes de presse s’étaient fait l’écho de sa proximité avec une association de conseil en cybersécurité, elle-même soupçonnée de contacts avec des services de renseignement russes.
    « Les allégations bien connues et largement discutées dans les médias ont définitivement endommagé la confiance nécessaire du public en la neutralité et l’impartialité » du président de la plus importante autorité de cybersécurité d’Allemagne, a indiqué le ministère de l’Intérieur. « Cela est d’autant plus vrai dans la situation de crise actuelle concernant la guerre hybride russe« , a-t-il ajouté.

    Le ministère précise qu’un examen de ces allégations est en cours. « Dans l’attente de la conclusion de cet examen, la présomption d’innocence s’applique naturellement à la personne de M. Schönbohm« , ajoute le ministère.

    Ce limogeage intervient à un moment où l’Allemagne est sur le qui-vive face à d’éventuels actes de sabotage de Moscou. Après les fuites dans les gazoducs Nord Stream 1 et 2 construits pour acheminer le gaz russe en Europe, ce pays a subi le 8 octobre dernier un sabotage ferroviaire de grande ampleur, pour lequel certains ont évoqué la piste russe dans le contexte de la guerre en Ukraine.

    The post Berlin limoge le chef de son agence de cybersécurité pour ses liens présumés avec la Russie appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 18 October 2022 - 10:27
    Rate this post

    Harry Sintonen, un consultant et un chercheur en sécurité chez WithSecure, anciennement connu sous le nom de F-Secure Business, a découvert en janvier 2022  une faille dans Microsoft Office 365 Message Encryption (OME), permet aux entreprises d’envoyer des e-mails chiffrés en interne et en externe. Microsoft n’ayant, depuis, publié aucun correctif, l’éditeur spécialiste en cybersécurité conseille d’éviter son utilisation…

    WithSecure vient de publier cet avis de sécurité sur le sujet. « OME permet aux entreprises d’envoyer des e-mails chiffrés en interne et en externe. Cette solution utilise l’implémentation Electronic Codebook (ECB) – un mode de fonctionnement connu pour laisser fuiter certaines informations structurelles sur les messages« , explique-t-il.

    En collectant suffisamment d’e-mails OME, des hackers peuvent déduire partiellement ou totalement le contenu des messages. Pour ce faire, ils doivent analyser l’emplacement et la fréquence des séquences répétées dans les messages individuels, puis faire correspondre ces séquences à celles trouvées dans d’autres e-mails et fichiers OME. « Les hackers qui parviennent à mettre la main sur plusieurs messages peuvent utiliser les informations ECB fuitées pour déchiffrer le contenu de ces messages. Plus le hacker dispose d’un nombre important d’e-mails, plus ce processus est facile et précis. Ils peuvent mener cette opération en mettant la main sur des archives d’e-mails volés lors de violations de données, en s’introduisant sur un compte ou un serveur de messagerie, ou encore en accédant aux sauvegardes », précise Harry Sintonen.

    Les hackers peuvent mener une analyse tout en étant hors ligne, et donc compromettre des archives d’anciens messages. Malheureusement, les entreprises n’ont aucun moyen d’empêcher un hacker en possession des e-mails d’en compromettre le contenu en utilisant cette méthode. Il n’est pas non plus nécessaire de connaître les clés de chiffrement pour effectuer l’analyse. Et l’utilisation d’un système BYOK (Bring Your Own Key) ne résout pas le problème, selon le chercheur.

    Le risque d’accès à des e-mails existants demeure

    L’absence de correctif publié par Microsoft et de mode de fonctionnement plus sécurisé  pour les administrateurs de messagerie ou les utilisateurs pousse ainsi WithSecure à recommander de pas utiliser OME pour assurer la confidentialité des e-mails. Cependant le risque que des hackers accèdent à des e-mails existants déjà chiffrés avec OME demeure, détaille le chercheur.
    « Toute entreprise dont le personnel utilisait OME pour chiffrer les e-mails est coincée. Pour celles qui sont soumises à des exigences de confidentialité dans le cadre de contrats ou de réglementations locales, cela peut créer des problèmes. Et il y a, évidemment, les risques liés au vol de données lui-même, ce qui en fait un souci majeur pour les organisations », a s’inquiète Harry Sintonen.  


    The post WithSecure recommande d’éviter d’utiliser Microsoft Office 365 Message Encryption (OME) pour assurer la confidentialité des e-mails appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 18 October 2022 - 09:54
    Rate this post

    SPIE ICS, la filiale française de services IT du groupe SPIE, annonce en octobre la création de son Security Operation Center (SOC). Ce centre de surveillance des opérations cyber utilise le logiciel XDR de Tehtris pour détecter et neutraliser les cyberattaques.

    L’offre de SOC de SPIE ICS est conçue pour les ETI. Elle commercialise des services allant du maintien en conditions de sécurité jusqu’à la réponse à incident, en passant par un service de cybersurveillance 100 % français.

    Fournie en ligne et en mode SaaS, cette solution est déployée à distance par des experts cybersécurité de SPIE ICS basés en France. Son architecture simple permet la mise en place d’un service de cybersurveillance en quelques semaines. Les organisations abonnées ont un accès direct à la console de supervision de SPIE ICS et peuvent suivre, en temps réel, les traitements mis en place.

    « Le lancement de cette offre de SOC dynamique est une nouvelle étape dans le développement de notre expertise en cybersécurité », précise Xavier Daubignard, directeur général de SPIE ICS. « Le choix de Tehtris, qui a adopté le statut de société à mission en avril dernier, en qualité de partenaire technologique démontre notre engagement sur les sujets de souveraineté et de confiance numérique ».

    Labellisée ExpertCyber en 2021, SPIE ICS figure parmi les prestataires terrains référencés sur la plateforme « cybermalveillance.gouv.fr » et participe activement au déploiement du plan France Relance. Le Centre de Services Managés (CSM) de SPIE ICS a été certifié ISO 27001 en juin 2022.

    Via son NOC (Network Operation Center) basé en France, SPIE ICS administre, exploite et maintient aussi en conditions de sécurité les infrastructures IT de quelques 150 entreprises. L’intégrateur a également développé une offre de conseil et d’assistance pour vendre des services de sécurité défensive, offensive et de gestion de risques et de la conformité.

    The post SPIE lance son Security Operation Center (SOC) appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 18 October 2022 - 09:21

    Les prestataires d’accompagnement et de conseil en sécurité des systèmes d’information (PACS) ont pour objectif d’assister les responsables de la sécurité des systèmes d’information et leurs équipes dans leur mission de gestion des risques et de protection des systèmes d’information.

    Compte tenu de la complexité et de la sensibilité croissante des systèmes d’information dans leurs dimensions techniques, organisationnelles ou encore réglementaires, l’ANSSI a élaboré un référentiel visant à apporter aux commanditaires de telles prestations les garanties nécessaires sur les compétences des prestataires, le processus d’accompagnement et de conseil ainsi que la sécurité du système d’information lié aux prestations.

    Afin de compléter les dispositions de la première version de référentiel et de répondre aux besoins des organisations face à la montée de la menace cyber, l’ANSSI propose l’intégration d’une nouvelle activité dans le référentiel PACS visant à identifier les prestataires en préparation aux crises d’origine cyber. Ces prestations ont pour objectif de permettre la montée en maturité des organisations commanditaires, notamment en complétant leur dispositif et leur gouvernance de gestion de crise avec un volet cyber, en formalisant des plans tels que PCA et PRA cyber, en créant des fiches réflexes pour améliorer la réponse des équipes dirigeantes, opérationnelles, techniques et de communication, en créant une stratégie de formation et d’entraînement, ou encore en organisant des exercices de crise.

    Cette nouvelle activité est mise en ligne aujourd’hui dans le cadre d’un appel public à commentaires. Les observations, les commentaires et les propositions peuvent être transmis jusqu’au 16 décembre 2022, de préférence par courriel, à l’adresse qualification@ssi.gouv.fr et à l’aide de la fiche de lecture ci-dessous.

    Les exigences relatives à cette nouvelle activité de préparation aux crises d’origine cyber apparaissent en marques de révision dans le référentiel.

    L’ANSSI remercie par avance tous ceux qui répondront à cet appel à commentaires.

    À la suite du recueil et de la prise en compte des commentaires, l’ANSSI intégrera les suggestions pertinentes en parallèle de celles identifiées lors de la phase expérimentale actuellement en cours, et ce afin de pouvoir publier un référentiel consolidé dans les prochains mois. L’activité « préparation aux crises d’origine cyber » ne fera pas l’objet de phase expérimentale.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 14:37
    Rate this post

    Plus de la moitié des Français interrogés dans une étude de Cisco déclarent ne pas être en mesure de protéger efficacement leurs données personnelles. La principale raison évoquée est l’impossibilité de savoir ce que les entreprises en font.

    55 % des Français déclarent ne pas être en mesure de protéger efficacement leurs données personnelles. Les raisons évoquées sont, pour 83 % d’entre eux l’impossibilité de savoir ce que les entreprises font de leurs données tandis que 45 % se sentent contraints d’accepter la manière dont les données sont utilisées s’ils veulent disposer du service proposé par l’entreprise en question. Plus préoccupant, 43 % ont le sentiment que leurs données personnelles sont, de toutes façons, déjà accessibles. 

    38 % des Français estiment que le gouvernement doit endosser le rôle de protecteur des données tandis que 21 % pensent que la garantie de la confidentialité incombe aux entreprises. Environ 1 Français sur 2 pense que les lois en matière de protection des données personnelles ont un impact positif. D’ailleurs, les consommateurs français ont une meilleure connaissance des lois relatives à la protection de la vie privée (52 %) que leurs voisins allemands (46 %), italiens (33 %) et espagnols (28 %). Mais seuls 18 % ont déjà exercé leur droit d’accès qui consiste à demander à une entreprise de récupérer les données qu’elle détient sur eux… 

    Intelligence artificielle et confidentialité des données, une relation ambivalente

    L’arrivée constante de nouvelles technologies a tendance à rendre les Français plus sceptiques à l’idée de confier leurs données aux entreprises. Si les Français sont plutôt optimistes quant à ses bénéfices, et prêts, pour la moitié, à partager ses données personnelles anonymisées pour améliorer les produits basés sur l’IA, 52 % se disent cependant inquiets par l’utilisation qui en sera faite et doivent encore être rassurés. Pour se laisser convaincre, les Français souhaitent que des principes d’éthique de l’IA soient fixés (58 %), qu’au moins un humain soit impliqué dans le processus de prise de décision de l’IA (69 %) et que ce processus soit clairement expliqué (66 %). Enfin, 68 % souhaitent tout simplement avoir la liberté d’accepter ou non toute utilisation de l’IA.

    The post Données personnelles détenues par une entreprise : 55 % des Français déclarent ne pas être en mesure de les protéger efficacement appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 11:40
    Rate this post

    Dans un contexte de multiplication des compromissions de bases de mots de passe, la CNIL met à jour sa recommandation de 2017 pour tenir compte de l’évolution des connaissances et permettre aux organismes de garantir un niveau de sécurité minimal pour cette méthode d’authentification.

    Certes les solutions d’authentification forte ou à plusieurs facteurs fournissent une meilleure protection, mais en pratique, l’accès à de nombreux services numériques continue de reposer sur l’utilisation de mots de passe. La Cnil a donc dédié de remettre à jour ses bonnes pratiques de base les concernant, en prenant en compte l’évolution des connaissances et des pratiques.

    « Cette recommandation n’est pas une norme mais correspond à l’état de l’art auquel tout responsable de traitement peut s’appuyer dans le cadre des obligations prévues aux articles 5-1-f) et 32 du règlement général sur la protection des données (RGPD) lorsqu’il utilise une authentification par mot de passe pour protéger un traitement de données personnelles », indique la CNIL. « Les acteurs peuvent également mettre en œuvre d’autres mesures de sécurité que celles décrites dans cette recommandation; dans ce cas, ils devront être en capacité de démontrer qu’elles garantissent un niveau de sécurité au moins équivalent », précise-t-elle.

    Les évolutions principales de la recommandation

    Par rapport à la précédente recommandation de 2017, la nouvelle recommandation apporte notamment les modifications suivantes :

    – Les recommandations visent le degré de complexité du mot de passe (l’entropie) et non une longueur minimale, afin d’offrir plus de liberté dans la définition de politiques de mots de passe robustes et adaptées aux cas d’usage.
    – Le retrait du cas d’usage reposant sur une information secrète comme mesure permettant de baisser les exigences de sécurité sur le mot de passe (cas 3 de la recommandation de 2017).
    – L’abandon de l’obligation de renouvellement des mots de passe pour les comptes utilisateurs classiques (le renouvellement reste requis pour les comptes à « privilèges », c’est-à-dire du type administrateur ou avec des droits étendus).
    – L’introduction d’une liste de mots de passe complexes mais connus et donc à éviter compte tenu des nouveaux schémas d’attaque.
    – Des précisions sur les règles concernant la création et le renouvellement de mots de passe pour garantir un niveau de sécurité constant tout au long du cycle de vie du mot de passe, sous la forme de bonnes pratiques (gestionnaire de mot de passe, non recours à des informations évidentes).

    la CNIL rappelle que les manquements relatifs aux politiques de mots de passe faisaient partie des manquements les plus souvent constatés lors de ses contrôles en 2021. Des manquements qui pouvaient mener à des violations de données aux conséquences parfois importantes pour les personnes.

    En ce qui concerne la suppression d’un des cas qui était recommandé en 2017 (mot de passe renforcé par une information complémentaire), notez que la CNIL dit qu’elle tiendra compte du délai nécessaire pour mettre en œuvre ces changements.

    The post Mots de passe : la CNIL met à jour sa recommandation, qui date de 2017 appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 11:01
    5/5 - (1 vote)

    INTERVIEW PARTENAIRE – Ce fournisseur de pare-feux et de solutions Sase investit dans son réseau de vente indirecte en France. Palo Alto Networks y renforce ses liens avec les grands intégrateurs IT et les SSII, afin de remonter grâce à eux plus en amont dans le cycle de vente de ses produits. Il récompensera mieux les ventes croisées sur l’ensemble de son portefolio enrichi à coup d’acquisitions, ainsi que la vente de services managés sur ses plateformes.

    Palo Alto Networks investit en 2022 dans son réseau de vente indirecte en France et en EMEA pour améliorer le suivi et le support pour ses revendeurs, comme le confirme Patricia Murphy (en photo), sa vice-présidente Channel pour les régions EMEA & LATAM (Amérique centrale et du sud) « j’embauche actuellement 50 personnes dans mon équipe en Europe et Latam ». Ludovic Kornacker, son directeur du channel pour la France, indique également « avoir largement étendu mes équipes channel dès 2022 ».

    Leurs équipes channel respectives investissent davantage actuellement pour recruter et maintenir le contact avec de grands intégrateurs de systèmes IT et des SSII, « car ces partenaires de type « tier 1 » sont au coeur de la transformation numérique et Cloud », selon Patricia Murphy : « Par le passé, Palo Alto s’est davantage focalisé sur la distribution 2nd tier et les VAR, lesquels génèrent 65 % de notre chiffre d’affaires en 2022, contre 35 % pour les intégrateurs de systèmes IT (SI et GSI) et les fournisseurs de services cloud (CSP) ».

    Récompenser les partenaires qui aident Palo Alto à remonter plus en amont dans le cycle de vente…

    La vice-présidente Channel pour EMEA souhaite que ceux-ci aident Palo Alto à remonter plus en amont dans la genèse des projets et le cycle de vente des produits. Et d’ajouter, « cette démarche est logique pour Palo Alto car le groupe a beaucoup élargi son portefolio réseau et cloud suite à des acquisitions, ce qui a modifié notre discours commercial et les relations que nous entretenons avec nos clients ». En clair, Palo Alto ne veut plus être considéré simplement comme l’un des leaders mondiaux des pare-feux.

    Depuis peu, le fournisseur américain incite donc financièrement ses revendeurs à réaliser des ventes croisées sur l’ensemble de son portefolio. « Nous leur demandons désormais de créer des solutions et des services autour de nos trois offres-phares : Prisma (sa suite de sécurité en Saas), Cortex (son offre XDR endpoint et automatisation du SOC) et notre solution Secure Access Service Edge (Sase) », indique Ludovic Kornacker. Et fait nouveau, Palo Alto vient d’ailleurs de créer des formations pour les aider à vendre chacune de ses trois briques, et de préférence en mode « cross selling » sur tout son portfolio à court terme.

    … et qui vendent des services IT managés sur ses produits

    En parallèle, Palo Alto Networks encourage, via son nouveau programme partenaires, ses revendeurs à investir avec lui pour vendre des services IT managés sur ses produits. « Je constate qu’au moins 25 % de nos clients français se tournent vers les services IT managés, c’est même davantage que sur la régie actuellement, en raison de la pénurie en cyber compétences notamment. C’est une bonne nouvelle pour nos partenaires car nos produits sont construits « by design » pour porter des services managés et les verticaliser par solutions (Sase, Edge, cloud) », explique Ludovic Kornacker.

    Il précise que les sociétés de services IT qui joueront le jeu, via la déclaration de leurs affaires en ligne notamment, bénéficieront d’engagements fixes avec des remises avant plus attractives. Elles seront indexées sur la fourniture de services de support de niveaux 1 ou 2 par exemple. Palo Alto prépare actuellement un contrat de type Memorandum of Understanding (MOU) où le partenaire s’engage avec lui sur l’atteinte d’un objectif, au moins financier, lequel conditionnera l’obtention des remises convoitées. Dès 2023, le programme de Palo Alto intégrera mieux les offres destinées aux fournisseurs de services de cybersécurité managés (MSSP) dans ses quatre niveaux de certification.

    Développer le channel est toujours une priorité pour Palo Alto Networks

    Surtout depuis que Nikesh Arora (ex-Google), son nouveau PDG depuis 2022, a déclaré en début d’année que son groupe ne pourra pas passer rapidement de 6 à 10 Md$ de chiffre d’affaires sans l’aide de ses revendeurs. Et pour cause, le fournisseur commercialise ses produits quasiment à 100 % via un réseau de distribution indirect en 2022.

    Pour l’instant, tous les revendeurs français de Palo Alto passent par ses trois grossistes locaux : Exclusive Network, Miel et Westcon. Patricia Murphy précise que le fournisseur n’a pas encore prévu de traiter en direct les SI et les MSSP pour l’instant. Mais pour combien de temps encore s’il continue à étoffer aussi largement ses équipes channel en France ?

    The post Palo Alto veut remonter plus en amont dans le cycle de vente grâce à ses revendeurs appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 10:17
    Rate this post

    A l’occasion des Assises de la Cybersécurité, la filiale spécialisée en cybersécurité du groupe Hub One a annoncé la mise en place de son CERT (Computer Emergency Response Team).

    Le nouveau centre d’alerte et de réaction aux cyberattaques, ou CERT, accrédité par le TF CSIRT (réseau international des CERT), couvre l’intégralité du cycle de la menace informatique, depuis la préparation d’une cyberattaque à l’encontre d’une organisation, en passant par la détection de l’incident jusqu’à la mise à jour des infrastructures informatiques. 

    Il repose sur 4 services. Avec d’abord le Cyber-renseignement. Opérationnel (connaissance des cyberattaques, événements et campagnes en cours) ou stratégique (panorama complet des menaces et risques d’une organisation),il permet aux analystes de SysDream de produire des rapports et des flux d’observables pertinents permettant aux entreprises de connaître l’état de la menace, de les sensibiliser et de prendre des contre-mesures conservatrices.  

    Ensuite, la surveillance continue du cyberenvironnement d’une organisation permet à SysDream d’identifier la préparation d’un acte de malveillance à l’encontre de ses clients (vulnérabilités, fuites d’informations, tentatives de phishing, usurpation des marques…).   

    Le CERT prend le relais du SOC (Security Operation Center) lorsque celui-ci lui signale un incident de niveau 3, c’est-à-dire un incident significatif – nécessitant une analyse poussée et hors processus du traitement des incidents – ou de la gestion de crise. Les équipes du CERT accompagnent l’entreprise (cellules de crise, judiciarisation des preuves…) jusqu’à la clôture de l’incident. 

    Enfin, les équipes du CERT réalisent une investigation numérique allant jusqu’à l’accompagnement dans la judiciarisation des preuves et apportent les recommandations nécessaires. 


    The post Sysdream vient de lancer son CERT appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 10:10
    Rate this post

    Selon George Kurtz, le PDG de CrowdStrike, les offres de sécurité de Microsoft sont un « canot de sauvetage qui prend l’eau« . Ce spécialiste américain reconnu des outils de réponse numérique aux cyberattaques attribue la majorité de certaines d’entre elles aux logiciels de l’éditeur, dont Active Directory (AD). Attention, Le chiffre d’affaires de l’activité sécurité de Microsoft a dépassé les 15 milliards de dollars.

    « Si obtenir un canot de sauvetage gratuit qui fuit est quelque chose que les gens veulent offrir à leur client, ou que le client veut avoir. Peut-être qu’il fuit. Peut-être qu’il ne fuit pas. Mais si vous voulez le meilleur résultat en matière de sécurité, il existe d’autres solutions », a déclaré George Kurtz, le PDG de l’éditeur californien CrowdStrike, dans une interview accordée début octobre à The Channel Company (CRN), lors de sa conférence XChange Best of Breed aux Etats-Unis.

    George Kurtz critique depuis longtemps la sécurité des logiciels de Microsoft

    Ce n’est pas la première fois que George Kurtz critique la sécurité d’Active Directory (AD) et d’autres logiciels de Microsoft. On pourrait se dire que cet éditeur de logiciels anti-virus, EDR et XDR ne fait que critiquer l’un de ses concurrents les plus imposants dans la cybersécurité. Mais son avis d’expert compte dans cette communauté. En outre, son entreprise créée en 2011 réalise déjà presque 1,5 milliard de dollars en vendant des outils de réponse numérique aux cyberattaques.

    Et s’il reconnaît les efforts de Microsoft pour développer de bons logiciels, le PDG de CrowdStrike estime au final que « l’environnement Microsoft est le seul que je connaisse où vous pouvez prendre un mot de passe et le réutiliser. Pas vrai ? Et c’est un énorme problème d’architecture. C’était déjà le cas en 1999. Vous pouvez le faire encore aujourd’hui. Et c’est encore pire maintenant parce qu’il y a un fatras de synchronisation. C’est un vrai désordre ».

    Active Directory (AD), l’une des principales failles de sécurité sur les plateformes de Microsoft

    George Kurtz enfonce le clou sur Active Directory (AD), que tous les experts en cybersécurité considèrent comme l’une des principales failles de sécurité sur les plateformes de Microsoft : « L’ensemble du secteur s’est concentré sur l’élimination des logiciels malveillants, mais aujourd’hui, dans l’environnement actuel, 71 % des problèmes ne sont pas liés aux logiciels malveillants. 80 % des violations sur lesquelles nous enquêtons ou que nous traitons sont liées à l’identité. Quel est le système numéro 1 dans ce domaine ? C’est Active Directory. L’identifiant le plus volé est un identifiant Microsoft qui sera utilisé soit en interne, soit dans le cloud ».

    Le chiffre d’affaires de l’activité sécurité de Microsoft a dépassé les 15 milliards de dollars

    Interrogés sur ses déclarations, plusieurs intégrateurs français certifiés par Microsoft sur ses solutions de cybersécurité ont refusé de répondre à nos questions. Et pour cause, peuvent-ils se permettre de ne pas être d’accord avec le nouveau géant américain de la cybersécurité. Le chiffre d’affaires de l’activité sécurité de Microsoft a dépassé les 15 milliards de dollars au cours des 12 derniers mois, comme l’a révélé en janvier 2022 Satya Nadella, son PDG. Il s’agit d’une hausse de 45 % par rapport à l’année précédente. Et ce chiffre n’a fait qu’augmenter depuis avec les investissements et les acquisitions réalisées par son groupe cette année.

    Et son portfolio est très large. Les services de sécurité de Microsoft intègrent plus de 50 catégories dans les domaines de la sécurité, de la conformité, de l’identité, de la gestion des périphériques et de la confidentialité. En 2022, Microsoft a aussi lancé des capacités pour aider les clients à découvrir, gérer et gouverner les autorisations des utilisateurs et des charges de travail sur Amazon Web Services, Google Cloud Platform et Microsoft Azure.

    The post Les offres de sécurité de Microsoft sont-elles un « canot de sauvetage qui prend l’eau » ? appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 09:46
    Rate this post

    Début octobre, une vulnérabilité critique sur plusieurs produits Fortinet a fait l’objet d’une cyberattaque ciblée. Le CERT-FR anticipe une exploitation de masse de cette vulnérabilité, au regard de l’exposition sur Internet des nombreuses interfaces d’administration des produits Fortinet. 


    « Cette faille de sécurité CVE-2022-40684 permet à un attaquant non authentifié de déclencher l’exécution de code arbitraire à distance et de contourner la politique de sécurité« , explique l’éditeur ITrust. Une fois exploitée, cette vulnérabilité permet le dépôt d’une porte dérobée qui permettra au hacker de se connecter ultérieurement au système d’information.

    Bien que Fortinet ait publié un bulletin de sécurité pour l’obtention des correctifs, leur application seule n’est pas suffisante, précise ITrust. En effet, dans le cas où la faille est exploitée avant l’application des correctifs, l’attaquant peut déposer une porte dérobée qui lui permettra de se connecter ultérieurement au système d’information.
    Il convient donc de se référer à la publication du CERT-FR portant sur “Les bons réflexes en cas d’intrusion sur un système d’informations”. 


    La liste des systèmes affectés

    FortiOS : 7.2.1, 7.2.0, 7.0.6, 7.0.5, 7.0.4, 7.0.3, 7.0.2, 7.0.1, 7.0.0
    FortiProxy : 7.2.0, 7.0.6, 7.0.5, 7.0.4, 7.0.3, 7.0.2, 7.0.1, 7.0.0
    FortiSwitchManager : 7.2.0, 7.0.0

    The post Vulnérabilité critique CVE-2022-40684 sur plusieurs produits Fortinet – Le CERT-FR anticipe une exploitation de masse appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 09:38
    Rate this post

    Tehtris, l’éditeur français d’une plateforme de détection et de réponses aux cybermenaces (eXtended Detection and Response) a réussi à la rentrée sa deuxième levée de fonds, d’un montant de de 44 millions d’euros cette fois-ci, dont 36 millions d’investissement en capital.

    Fondée en 2010 par Éléna Poincet et Laurent Oudot, Tehtris emploie 260 collaborateurs en Europe. L’éditeur français d’une plateforme de détection et de réponses aux cybermenaces (eXtended Detection and Response) avait déjà levé 20 M€ en novembre 2020. Il avait utilisé cette somme pour ouvrir des filiales en Allemagne, en Espagne, au Japon et au Canada et afin d’améliorer son support commercial et technique 24h/7.

    La plateforme XDR (eXtended Detection and Response) de Tehtris détecte et neutralise les cybermenaces en temps réel et sans action humaine dans les entreprises et les administrations publiques.

    Les fonds levés en capital développement sont destinés à accélérer le développement de l’entreprise en poursuivant les recrutements massifs (300 emplois en cours de création), l’innovation constante dans le développement des solutions, ainsi que le développement de ses forces commerciales, au service de ses clients et partenaires.

    « Il n’y a jamais eu autant de cyber-attaques et d’intrusions réussies sur la planète. Cette contribution au capital de croissance soutient notre stratégie de recherche et développement et d’innovation constante dans la course aux armements en cours. La rapidité des défenseurs sera l’un des facteurs clés de la résilience des infrastructures numériques », explique Laurent Oudot, directeur technique et confondateur de Tehtris.

    Ce deuxième tour de table a été mené par Jolt Capital, un spécialiste de l’investissement en capital, accompagné des fonds historiques de série A, Tikehau Ace Capital, un spécialiste de l’investissement en capital spécialisé dans la sécurité numérique, Open CNP, le fonds de capital-risque de CNP Assurances, et Co-Investissement Nouvelle-Aquitaine (NACO).

    The post Tehtris lève cette fois 44 millions d’euros appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 09:29
    Rate this post

    Selon une étude* de PrestaShop, une plateforme d’e-commerce, 4 marchands sur 10 ont été victimes d’une cyberattaque depuis le début de leur activité. Mais ils savent réagir vite.

    Les e-commerçants français sont légèrement moins touchés puisqu’ils sont 41 % à indiquer avoir été victimes d’une cyberattaque depuis le lancement de leur site. Les attaques sont diverses mais viennent principalement de bots malveillants (43 %), d’attaques DDoS (33 %) et d’injections SQL (30 %). Rares sont les marchands français qui ont été victimes de plusieurs attaques, ils ne sont que 14 % à en déplorer plus de 3 depuis le début de leur activité.

    Ces attaques ne sont pas sans impact sur l’activité, notamment en termes d’indisponibilité des services, première conséquence pour 60 % des sondés français. A l’inverse, l’étude révèle que, tous pays confondus cette fois, peu de marchands ont subi des vols de données (14 %) ou des détournements de clientèle (10 %).

    90 % des attaques sont résolues en moins d’une journée

    Si les services sont indisponibles, ils ne le restent pas longtemps grâce à la réactivité et à la proactivité des e-commerçants. En France, 90 % des attaques sont résolues en moins d’une journée, dont 27 % dans l’heure suivante. L’intervention d’un prestataire externe a été la solution de plus d’un e-commerçant français sur deux (53 %).

    Cette résolution rapide peut expliquer le faible impact sur l’activité des marchands. Seulement 3 % ont dû faire face à un impact financier important. Il est à noter qu’aucun n’a risqué la faillite suite à une cyberattaque.


    * Cette enquête a été réalisée par le biais d’un questionnaire auto-administré en ligne entre le 12 et le 20 septembre 2022 auprès de 115 commerçants du Club Million PrestaShop en France, Espagne, Italie, Pologne et Amérique latine. Les marchands du PrestaShop Million Club sont ceux gérant leur activité e-commerce sous PrestaShop et qui génèrent plus d’un million de GMV (gross merchandise value) par an.

    The post 40 % des e-commerçants français ont déjà été victimes d’une cyberattaque (étude) appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 17 October 2022 - 09:09
    Rate this post

    Cybermalveillance.gouv.fr, en collaboration avec le groupe AFNOR, le Campus régional de Cybersécurité et de Confiance numérique Nouvelle-Aquitaine (C3NA) ainsi que le Centre de formation de l’ANSSI (CFSSI) annonce la création d’un référentiel de compétences pour les prestataires en cybersécurité.

    C’est à l’occasion de la 22ᵉ édition des Assises de la Sécurité que Cybermalveillance.gouv.fr et ses partenaires ont annoncé ce référentiel de compétences en cybersécurité en libre accès. Il est destiné aux TPE-PME ainsi qu’aux petites collectivités et collectivités de taille intermédiaire, au travers des organismes de formation, pour accompagner les prestataires de services informatiques dans le développement de leur expertise dans ce domaine.

    Un premier niveau de réponse à la pénurie de compétences

    Ce premier référentiel vise à clarifier les compétences à acquérir pour l’obtention de ce label. Il intègre tous les aspects essentiels du métier de prestataires cyber de premier niveau autour des domaines de la sécurisation, du maintien en conditions opérationnelles et de sécurité et de la remédiation. Il sera mis gracieusement à la disposition du plus grand nombre dès le 1er trimestre 2023, afin que chaque organisme de formation puisse s’en inspirer pour créer des formations adaptées avec un socle commun de connaissances.

    « Le label ExpertCyber a été initialement créé pour identifier les prestataires possédant une expertise de premier niveau en termes d’assistance et d’accompagnement des entreprises sur les questions de cybersécurité. Le référentiel vise à clarifier les compétences à acquérir pour l’obtention de ce label : il permettra ainsi aux entreprises d’identifier les thématiques sur lesquelles elles doivent encore progresser ! Plus largement, ce référentiel permettra aux organismes de formation qui le souhaitent de créer des modules – voire des parcours – de formations adaptés aux différentes compétences identifiées, afin de répondre aux besoins des prestataires et in fine de leurs clients », a indiqué Aurélie Bauer, Cheffe du CFSSI, le centre de Formation à la Sécurité des Systèmes d’Information de l’Agence Nationale de la Sécurité des Systèmes d’Information.

    The post Cybermalveillance.gouv.fr va mettre à disposition en libre accès un référentiel en compétences cyber appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Saturday 15 October 2022 - 11:20
    Comment bien protéger son portefeuille de crypto-monnaies est un dilemme quelque peu complexe pour celles et ceux qui sont nouveaux dans le monde des crypto-monnaies. La première chose à savoir est que les menaces de sécurité pesant sur les monnaies numériques ne sont pas étroitement liées à la technologie blockchain, mais aux interfaces tierces qui permettent... Lire la suite

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 14 October 2022 - 15:41
    Rate this post

    A travers cette collaboration, Thales propose une offre conjointe de services renforcés de détection et de réponse aux menaces cyber au sein des environnements cloud avec Microsoft en s’appuyant sur les solutions natives Microsoft Sentinel et Microsoft Defender.

    Les services de détection et de réponse de Thales combinent l’expertise et les processus des Security Operations Centers (SOC) du groupe avec les technologies de sécurité Microsoft pour « fournir des services à haute valeur ajoutée aux équipes de sécurité et aux RSSI des administrations, des opérateurs d’importance vitale mais également de toutes les entreprises du secteur privé« , indique Thales dans un communiqué.

    Cette nouvelle offre de service SOC est disponible sur la plateforme App Source de Microsoft.

    The post Thales développe avec Microsoft une offre commune de solution de cybersécurité dédiée aux environnements cloud Microsoft Sentinel et Microsoft Defender appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 14 October 2022 - 09:44
    Rate this post

    Pour ses dernières Assises en tant que DG de l’ANSSI, Guillaume Poupard a fait un discours d’ouverture du salon sous forme de bilan et de recommandations pour son successeur. Il préconise de passer à une échelle plus grande sur les sujets les plus importants : la souveraineté et la coopération européenne, ainsi que les territoires.

    Le rendez-vous annuel des professionnels de la cybersécurité s’est ouvert le 12 octobre à Monaco, après deux années éprouvantes pour les équipes de sécurité, qui ont eu néanmoins comme effet positif une prise de conscience généralisée de l’importance du triptyque à la base du fonctionnement des entreprises modernes : le numérique, de préférence dans le Cloud et dûment sécurisé.

    Chaque édition du salon est l’occasion de faire le point sur les évolutions de l’année écoulée et sur les perspectives d’avenir. Sur ce dernier point, le directeur de l’ANSSI, Guillaume Poupard, a délivré un discours d’ouverture qui peut s’apparenter à une feuille de route pour son successeur. Il a ainsi souligné la nécessité d’une collaboration à tous les niveaux, nationaux et européens, pour passer à l’échelle sur un certain nombre de sujets « dans un contexte particulièrement difficile et qui met au défi notre manière de voir la cybersécurité et nos méthodes ». En clair, il demande à toutes les parties prenantes, gouvernements, entreprises, éditeurs, organismes de régulation et associations de professionnels, de globaliser et d’unir leurs efforts, car « l’enjeu est stratégique ». « L’élévation de notre niveau de cybersécurité passera également par le renforcement de la coopération européenne et avec l’OTAN ».

    La cybersécurité ne passe pas par un seul domaine d’excellence

    Le DG de l’ANSSI entérine par cette proposition le constat que le domaine est un empilement complexe de plusieurs technologies, de compétences diverses et variées, de réglementation et de formation : « La cybersécurité ne passe pas par un seul domaine d’excellence, mais plutôt par la capacité à traiter toute une mosaïque hypercomplexe de sujets ». Le changement d’échelle préconisé par Guillaume Poupard est ainsi une véritable « montée en collaboration » aussi bien à l’échelle intérieure de la France qu’au niveau des entreprises et de l’Europe.

    « La cybersécurité ne passe pas par un seul domaine d’excellence, mais plutôt
    par la capacité à traiter toute une mosaïque hypercomplexe
    de sujets
    »

    Il estime nécessaire d’agir simultanément à plusieurs niveaux afin d’aligner les prérequis à un numérique européen souverain et sécurisé. Le premier activé est la réglementation, qui permet la création d’un espace commun efficacement défendu contre les convoitises. « bien utilisée, la réglementation est efficace », a-t-il indiqué, en évoquant les négociations actuelles autour de la directive NIS 2. De ce point de vue, l’Europe est en bonne voie. Les transpositions de la directive dans les réglementations nationales vont permettre de constituer une avancée incontestable vers une sécurité numérique européenne.  

    Permettre à chacun de prendre en main sa prévention

    La prévention est le second levier selon Guillaume Poupard, qui constate qu’il y a « encore de très gros efforts à faire, pour permettre à chacun de prendre en main sa prévention ». En effet, si certains groupes et entreprises contraintes (OIV, OSE…) ont fait de notables avancées sur le sujet, les organismes publics, les PME et les ETI doivent s’approprier le sujet. Pour les y aider, l’ANSSI va publier un guide pour les acteurs publics et les collectivités locales. Ce vade-mecum pratique permettra de mieux appréhender le déploiement d’outils et de technologies de sécurité cyber.
    « Nous allons continuer à développer des référentiels de sécurité et de qualification et les services de sécurité (PAMS, PACS…) ». Il a ainsi rappelé le succès des qualifications comme le PASSI (Prestataires d’audit de la sécurité des systèmes d’information), le PDIS (Prestataires de détection d’incidents de sécurité) ainsi que les référentiels qui permettent de délimiter les périmètres applicatifs en fonction des prestataires vers qui les entreprises vont se tourner pour des solutions sécurisées.

    La souveraineté, entre gaulois réfractaires et mondialistes défaitistes

    Le DG de l’ANSSI a ensuite abordé la problématique du Cloud de confiance et de son corollaire, la souveraineté numérique. « J’ai hésité à en parler, a-t-il avoué, parce que nous sommes dans un système où il y a une espèce d’injonction de choisir son camps entre les gaulois réfractaires qui veulent être certains que chaque transistor et chaque bit a bien été conçu en France, par de bons Français, et ceux qui considèrent que tout est mondialisé et que toute approche souveraine est vouée à l’échec. Cette injonction est parfaitement insupportable, il y a un juste milieu ». Il préconise pour cela une approche pragmatique et ambitieuse, pousser les startups, les chercheurs et les industriels à être compétitifs. « Je reste convaincu que l’obsession de souveraineté européenne doit rester une obsession », a-t-il conclu.

    « Cette injonction est parfaitement insupportable,
    il y a un juste milieu
    »

    Enfin, sur la question des effort vers les territoires, Guillaume Poupard a exprimé un mea culpa pour avoir concentré les efforts de l’ANSSI sur les acteurs critiques pour la sécurité nationale. « La question territoriale est essentielle, a-t-il affirmé, mais comment passer à l’échelle ? En reprenant les idées qui ont fonctionné au niveau national et les porter à un niveau territorial plus proche ». Il a évoqué les CSIRT régionaux financés grâce au Plan de relance et dont la dynamique a permis à 12 régions sur 13 d’en bénéficier.


    Mourad Krim


    The post Assises de la Cybersécurité 2022 – « Il faut passer à l’échelle », affirme le DG de l’ANSSI, soulignant la nécessité d’une collaboration à tous les échelons appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 14 October 2022 - 06:18

    Est-ce que vous transféreriez tout votre argent à l’abris sur un compte sécurisé si la police vous en donnait l’ordre ? C’est ça ou vous perdez tout !

    Je vous explique comment les fraudeurs vont essayer de vous manipuler afin de vous soyez préparé si un jour ils prenaient contact avec vous.

    --- Send in a voice message: https://anchor.fm/fraudeur-hacker-et-vous/message

    https://anchor.fm/s/43dfa08c/podcast/play/59003852/https%3A%2F%2Fd3ctxlq1ktw2nl.cloudfront.net%2Fstaging%2F2022-9-13%2Fbf4fbff9-8423-c709-fa4e-446000a08b04.m4a

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 13 October 2022 - 15:03
    Rate this post

    L’intégration des solutions d’Armorblox, anecdotes et Perception Point sur la plateforme Singularity complètent les capacités de Singularity XDR en matière de sécurité des emails, de conformité et de détection des menaces dans le Cloud. 

    L’association entre le XDR et Armorblox la sécurité des e-mails permet aux équipes sécurité (SecOps) d’approfondir leurs investigations sur les menaces et de réagir immédiatement en cas de compromission d’e-mails professionnels (BEC ou Business email compromise), de fraude financière et de perte de données sensibles. La protection comportementale des e-mails proposée par Armorblox, qui s’appuie sur la compréhension du langage naturel, vient compléter l’approche de Singularity XDR, avec des indicateurs de compromission et des informations détaillées sur les menaces détectées. Ces dernières sont enrichies d’un contexte exploitable, permettant une réponse plus rapide et une réduction des risques. 
    L’intégration de Perception Point offre, de son côté, une visibilité sur les attaques par e-mails, navigateurs Web et applications de collaboration cloud.

    Adopter la conformité automatisée des données

    Enfin, la collaboration entre SentinelOne et anecdotes permet d’avoir une vision en temps réel de l’état de conformité et d’accéder à des rapports utiles aux équipes de gouvernance, gestion des risque et conformité (GRC). Grâce à une connexion basée sur l’API, anecdotes collecte des informations sur les équipements, les menaces, la configuration MFA des utilisateurs. Via ces données, qui pourront servir de preuve, il sera possible d’évaluer les contrôles de SentinelOne en se basant sur les principaux cadres de conformité tels que SOC 2, HIPAA, ISO-27001, etc.


    The post XDR : la plateforme Singularity de SentinelOne s’enrichit de nouvelles intégrations pour la messagerie, la conformité et le Cloud appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 13 October 2022 - 10:53
    Rate this post

    (AFP) – Le Sénat a voté mercredi en première lecture l’article du projet de loi « Lopmi » encadrant les conditions de remboursement par les assurances des rançons de cyberattaques, mais au prix de vifs débats.

    Le projet de loi d’orientation et de programmation du ministère de l’Intérieur comporte un très important volet numérique et cyber, notamment pour faire face à la forte augmentation de la cybercriminalité. Entre autres mesures, il conditionne le remboursement des cyber-rançons par les assureurs au dépôt de plainte, rapide, de la victime.

    Le ministre de l’Intérieur Gérald Darmanin, soutenu par le rapporteur Marc-Philippe Daubresse (LR), a dû beaucoup argumenter pour s’opposer à une série d’amendements visant à supprimer cette disposition, pointant « un contre-sens » de leurs auteurs. François Bonhomme (LR) a déclaré que cet article venait « affaiblir la position déterminée et constante des pouvoirs publics (…) qui ont toujours recommandé aux entreprises et administrations de ne jamais payer une rançon« . « Le vote de ce simple article met potentiellement en danger nos compatriotes qui vivent à l’étranger par le signal qui sera compris de tous, y compris des groupes terroristes, que le paiement de rançon n’est pour la France qu’une question de modalité et non une question de principe », a renchéri Olivier Cadic (centriste). « Les assureurs pourraient en cas de remboursement être complices de
    financement d’actes de terrorisme« , a ajouté Nathalie Goulet (centriste).

    « L’état du droit aujourd’hui c’est qu’il existe des assurances qui assurent le paiement des rançons« , a expliqué le ministre. « Nous on dit on ne peut permettre aux assurances d’assurer les rançons que s’il y a dépôt de plainte« , pour que la puissance publique puisse avoir connaissance des faits. « Si on supprime cet article, il y aura toujours des assurances qui assurent des rançons, sans que personne le sache« , a-t-il ajouté.
    Le Sénat a en outre voté un amendement du socialiste Rémi Cardon ramenant de 48 à 24 heures le délai dans lequel l’assuré doit prévenir les autorités après une cyber-attaque.

    Les sénateurs vont poursuivre ce jeudi l’examen de la Lopmi qui prévoit sur cinq ans un effort financier de 15 milliards d’euros pour le ministère de l’Intérieur, dont 8 milliards dédiés au cyber et au numérique.

    The post Lopmi : l’indemnisation des rançons de cyberattaques fait débat au Sénat appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 13 October 2022 - 09:36
    Rate this post

    Les utilisateurs de la solution de signature électronique de DocuSign peuvent s’identifier rapidement avec FranceConnect (fédération d’identités permettant d’utiliser un compte existant pour garantir son identité : Impots.gouv.fr, Ameli.fr, etc…). 

    Le signataire reçoit une enveloppe DocuSign et est notifié qu’il doit procéder à une vérification d’identité avant de pouvoir signer. Il est ensuite redirigé vers l’ID Verification de DocuSign, où il peut choisir le pays de délivrance de son document d’identité, et s’identifier en sélectionnant une des options disponibles qui inclut FranceConnect. En sélectionnant FranceConnect, il est alors redirigé vers la plateforme FranceConnect pour se connecter à celle-ci avec son compte existant. DocuSign vérifie que le nom, le prénom et le nom d’usage correspondent à ceux de l’enveloppe de signature électronique, puis valide l’identification de l’utilisateur qui peut ensuite signer ses documents. 

    L’intégration avec FranceConnect est disponible pour les niveaux de signatures simples et avancées (AES). Plus de 38 millions de personnes disposent d’un compte France Connect en France.


    The post DocuSign ajoute l’identification avec FranceConnect à sa solution eSignature appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 12 October 2022 - 17:24
    Comme le recommande l'ANSSI, ainsi que tout autre cyber-expert, les victimes d'attaques de ransomwares ne doivent jamais fléchir devant les demandes des hackers et payer la rançon demandée.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 12 October 2022 - 16:51
    Rate this post
    Chris Goettl

    Pour les lecteurs de Solution Numériques, voici l’analyse de L’analyse de Chris Goettl, Vice President of Product Management chez Ivanti.
    Le Patch Tuesday d’octobre concerne principalement les produits Microsoft, mais il inclut une mise à jour pour Adobe Acrobat and Reader (APSB22-46) et sert de prélude à la mise à jour CPU trimestrielle Oracle, qui sortira le mardi 18 octobre. Cette CPU Oracle contiendra sans doute une mise à jour pour Java, qui va déclencher la publication d’une série d’alternatives Java supplémentaires. Ainsi, quelle que soit la version de Java que vous utilisez, attendez-vous à en recevoir des mises à jour dans les quelques semaines à venir. 


    Octobre est le Cybersecurity Awareness Month (mois de sensibilisation à la cybersécurité).
    C’est le mois idéal pour informer les gens sur les sujets liés à la sécurité, dans l’espoir que le monde change et devienne un peu plus cybersécurisé. Dans cet objectif, vous trouverez des conseils de cybersécurité dans cet avis d’expert.

    Publications Microsoft

    Microsoft résout un total de 89 vulnérabilités uniques (CVE) dans sa mise à jour du Patch Tuesday d’octobre. Les CVE du mois incluent une vulnérabilité « Zero Day » et 2 divulgations publiques. On compte 13 CVE de type Critique et 76 de type Important. Cinq de ces CVE, qui affectent Exchange Server, sont des republications des mises à jour d’août, visant à résoudre un problème connu.

    La mise à jour Exchange Server ne contient PAS de correctif pour les vulnérabilités Zero Day signalées le 29 septembre 2022 (CVE-2022-41040 et CVE-2022-41082). Microsoft annonce qu’il publiera les correctifs Exchange supplémentaires dès qu’ils seront prêts. En attendant, il explique dans un billet de blog comment atténuer le problème.

    Vulnérabilité Zero Day

    Microsoft résout une vulnérabilité du service Système d’événement COM+ Windows, susceptible de permettre l’élévation des privilèges (CVE-2022-41033). Cette vulnérabilité a été signalée à Microsoft par une source anonyme et on a confirmé son exploitation, ce qui accentue l’urgence de sa remédiation. Cette vulnérabilité affecte toutes les versions de l’OS Windows, y compris Windows 7 et Server 2008/2008 R2. Microsoft classe cette vulnérabilité au niveau Important, mais ce classement ne rend pas correctement compte du fait qu’il existe une exploitation confirmée sur le terrain.

    Conseil de cybersécurité : une approche de la priorisation de type RBVM (Gestion des vulnérabilités sur la base des risques) tient compte du score CVSS et du niveau de gravité attribué par le fournisseur, mais elle inclut aussi des indicateurs de risque : divulgation publique, exploitation connue, liens avec des malwares et ransomwares, et le fait que la vulnérabilité soit en vogue (figure souvent dans les attaques).

    Vulnérabilités divulguées publiquement

    Microsoft republie le correctif d’une vulnérabilité Microsoft Exchange susceptible d’entraîner la divulgation d’informations (CVE-2022-30134). C’est l’une des cinq CVE initialement publiées en août. La protection contre ces CVE nécessite des opérations supplémentaires. Il faut activer la Protection étendue Windows, et c’est là que le problème connu intervient. La mise à jour Exchange Server d’août a généré un problème : les sondes Outlook cessaient de fonctionner correctement lorsque la protection étendue était activée et que l’on appliquait la mise à jour d’août. Cette republication résout ce problème connu.

    Microsoft résout une vulnérabilité de Microsoft Office pour Mac, susceptible de permettre la divulgation d’informations. Cette vulnérabilité a été classée Important. On parle d’une vulnérabilité divulguée publiquement lorsque des informations sont communiquées au public et pourraient donner aux pirates un avantage pour exploiter cette vulnérabilité avant que le fournisseur ne publie un correctif. Dans le cas présent, la maturité du code d’exploitation de la CVE est Unproven (Non prouvé). L’exposition n’est donc peut-être pas trop grave.

    Publication Adobe Acrobat and Reader

    Adobe publie une mise à jour pour Adobe Acrobat and Reader (APSB22-46), qui résout six vulnérabilités uniques, dont deux CVE critiques pouvant permettre l’exécution de code arbitraire.

    Autre remarque importante concernant Adobe ce mois-ci : la fin de la prise en charge d’Adobe Acrobat 2017 Classic et Acrobat Reader 2017 Classic. Adobe ne fournira plus de support technique, ni de mises à jour des produits ou de la sécurité pour ces versions d’Acrobat and Reader.

    Conseil de cybersécurité : les logiciels en fin de vie présentent des risques pour la sécurité de votre environnement. Plus un logiciel ayant atteint sa fin de vie reste dans votre environnement, plus cela augmente les risques et les coûts potentiels. Un logiciel en fin de vie peut poser des problèmes de support. En cas de défaillance de ce logiciel, le fournisseur n’a aucune obligation d’assurer son support ou de corriger le problème. Du point de vue des risques, les logiciels en fin de vie constituent des cibles. Les réglementations en vigueur stipulent que les logiciels utilisés doivent être pris en charge. Si elle ne s’assure pas que ses logiciels sont pris en charge, une entreprise s’expose soit à des amendes en cas d’échec à un audit, soit à des failles de sécurité.

    Mise à jour CPU trimestrielle Oracle

    Oracle publie des mises à jour tous les trimestres, le premier mois du trimestre et le mardi le plus proche du 17. En octobre, c’est le mardi 18. Comme nous l’avons dit plus haut, la mise à jour Oracle Java provoque un effet domino. Plusieurs solutions Java alternatives sont mises à jour juste après qu’Oracle publie les dernières mises à jour Java. Azul Platform Core, RedHat OpenJDK, Amazon Corretto, et AdoptOpenJDK se mettent tous à jour dans les semaines qui suivent, pour résoudre un grand nombre des vulnérabilités qu’Oracle traitera dans sa prochaine mise à jour Java. Google Chrome est un autre exemple, car de nombreux navigateurs sont basés sur Chrome Frame, notamment Microsoft Edge (Chromium).

    Conseil de cybersécurité : la plupart des éditeurs de logiciels ont un cycle de publication en continu. Cela signifie qu’ils publient le logiciel dès qu’il est disponible. Même si le rythme du Microsoft Patch Tuesday est devenu un point de repère connu de la plupart des entreprises pour lancer la maintenance des mises à jour, il est important de conserver un cycle continu d’évaluation et de priorisation des vulnérabilités. La cadence recommandée pour la mise à jour des systèmes des utilisateurs finaux est toutes les deux semaines ou toutes les semaines, afin de tenir le rythme du cycle de mise à jour en continu de la sécurité des logiciels tiers, en particulier pour les cibles de choix comme les navigateurs.


    The post Nouveau Patch Tuesday – Exchange Server : pas de correctif pour les vulnérabilités Zero Day de septembre appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 12 October 2022 - 07:59

    Tout les ans Sophos publie une étude qui présente les expériences réelles des professionnels de
    l’informatique, qui sont en première ligne dans le monde entier, face aux ransonwares. L’enquête jette notamment un nouvel éclairage sur le lien entre ransomware et cyberassurance, et sur le rôle joué par l’assurance dans l’évolution des cyberdéfenses. Christophe Pepin, responsable des partenaire stratégique de Sophos France nous présente les points les plus frappants de cette étude.