KrISS feed 8.11 - A simple and smart (or stupid) feed reader. By Tontof

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 26 September 2022 - 13:50
    Rate this post

    A la suite de la publication du rapport de la Direction Générale du Trésor sur le risque cyber et le développement des assurances, le ministère de l’Économie et des Finances propose un cadre réglementaire afin que les assureurs indemnisent les entreprises victimes d‘attaques par ransomware, lorsque celles-ci paient la rançon demandée. Un projet qui fait débat auprès des professionnels de la cybersécurité des entreprises réunis au sein du Cesin, le Club des Experts de la Sécurité de l’Information et du Numérique.

    Aux yeux du Cesin et de sa communauté des professionnels de la cybersécurité, la proposition soulève de nombreuses questions autour du « risque d’encourager le cybercrime », « des pressions que pourraient exercer les assureurs auprès de leurs clients pour payer la rançon si celle-ci s’avère moins élevée que les coûts de remédiation » ou encore « des risques accrus de récidives pour l’entreprise quand celle-ci a été estampillée « bon payeur » par la communauté des cybercriminel. »

    Dans un sondage mené par l’association auprès de ses membres, plus de 80 % des 249 répondants se sont positionnés contre ces dispositions réglementaires.
    Pour elle, « une voie plus équilibrée reste à trouver sur le marché de l’assurance et cette voie ne devrait pas passer par l’incitation au paiement des rançons. Le Cesin est disposé à travailler avec les parlementaires et les cyber-assureurs afin d’avancer positivement sur ce marché, bousculé entre fluctuations financières et réglementation compliquée. »


    The post Paiement des rançons par les assurances : le projet fait débat auprès des professionnels de la cybersécurité appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 26 September 2022 - 10:29
    Rate this post

    Le numéro 37 de votre magazine Solutions-Numériques aborde au travers de plusieurs dossiers une thématique spéciale qui concerne toutes les organisations pour cette rentrée : les risques cyber.

    Quels outils pour protéger l’entreprise, de la surveillance à la formation des collaborateurs ? Solutions-Numériques fait le point. Surveillance et rémédiation, gestion des vulnérabilités, EDR et XDR pour protéger les endpoints, alternatives aux mots de passe, stratégie Zero Trust, visibilité sur le réseau, cyberassurance, et plus largement gestion des risques sont au programme ce mois-ci.
    Sensibiliser les collaborateurs aux cybermenaces
    La gestion des vulnérabilités change de dimension
    Endpoint, l’XDR voit plus loin
    Industrie, la machine se met en marche
    Mettre en place une démarche “Zero Trust” ?
    Retrouver la maîtrise du réseau
    Passwordless, pour un futur sans mot de passe
    Risques cyber et de gouvernance, des solutions pour faire face
    Assurance des risques cyber – Entre incitation et durcissement

    Les autre dossiers de la Rédaction…

    –A l’heure des mégadonnées, la Rédaction s’intéresse également à la façon dont le RGPD et le Covid-19 ont changé la donne. Comment une entreprise peut-elle tirer le meilleur parti de ses données en toute légalité ? Travail et outils de collaboration se font plus flexibles

    -De légalité, il en est aussi question dans l’archivage à valeur probatoire des documents. Le coffre-fort numérique et le système d’archivage électronique y jouent les premiers rôles. A lire dans notre dossier Faciliter l’archivage avec une GED

    -Alors que le travail hybride, mêlant présence au bureau et télétravail, s’installe durablement, les outils de communication et de collaboration doivent s’adapter en permanence. Travail et outils de collaboration se font plus flexibles

    –L’ERP n’est pas un marché qui vit au rythme effréné des nouveautés. Mais entre priorité donnée aux utilisateurs et adaptation à différents profils d’entreprise, on observe néanmoins des tendances pour cette rentrée. Le marché de l’ERP en 3 tendances

    -Depuis notre dernier comparatif, les ordinateurs portables ont évolué d’une génération et se sont enrichis de fonctions améliorant la collaboration à distance. Grâce à son architecture hybride, Intel semble avoir pris une longueur d’avance sur ses concurrents. Les meilleurs portables pour la rentrée 2022

    -En forte croissance, l’industrie du numérique impacte toujours davantage notre environnement. Ses acteurs ont donc décidé, sous la pression des pouvoirs publics et de leurs clients, de revoir progressivement leur copie à toutes les étapes du cycle de vie d’un produit électronique, de sa fabrication à son emballage, en passant par son transport, jusqu’à son trop rare recyclage. Le numérique entame sa transition écoresponsable

    The post « Risques cyber : votre kit de survie » – Le nouveau Solutions-Numériques est en ligne appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 26 September 2022 - 09:25
    Rate this post

    Le 23 septembre, le Centre Hospitalier de Corbeil-Essonnes (CHSF) confirme que les cybercriminels de Lockbit ont divulgué fin septembre certaines données qu’ils lui ont été volées cet été après qu’il ait refusé de payer la rançon d’au moins 1 M$.

    Le Centre Hospitalier de Corbeil-Essonnes (CHSF) joue la carte d’une certaine transparence après l’attaque par rançongiciel dont il a été victime cet été. En effet, les cybercriminels de Lockbit qui ont implanté cet été un rançongiciel dans son système d’information (SI) viennent de dévoiler le 23 septembre environ 11 Go de contenus sensibles sur le darkweb.

    Le CHSF précise dans un communiqué la nature des données volées publiée par les cybercriminels : « Elles semblent concerner nos usagers, notre personnel ainsi que nos partenaires. Aussi il convient de considérer que certaines de leurs données administratives dont le NIR (numéro de sécurité sociale) et de leurs données santé telles que des comptes-rendus d’examen et en particulier des dossiers externes d’anatomocytopathologie, de radiologie, laboratoires d’analyse, médecins figurent potentiellement parmi les données divulguées sur le site des attaquants ».

    En revanche, le CHSF estime que les dossiers personnalisés des patients (DPI) et les dossiers relatifs à la gestion des ressources humaines n’ont pas été compromises. Et de préciser : « L’attaque semble avoir été circonscrite aux serveurs virtuels et à une partie seulement de l’espace de stockage du CHSF (environ 10%) ».

    Enfin, l’enquête confiée au centre de lutte contre les criminalités numériques (C3N) à la suite de la plainte déposée le 21 aout 2022 continue d’être alimentée régulièrement. Le CHSF indique qu’il adressera fin septembre une information individuelle à ses patients et à son personnel.

    The post Des données médicales du Centre Hospitalier de Corbeil-Essonnes dévoilées par Lockbit appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 23 September 2022 - 16:50
    Rate this post

    Les données personnelles de près de dix millions d’abonnés australiens à l’opérateur de télécommunications Optus pourraient avoir été compromises par le piratage massif du deuxième plus important fournisseur d’accès du pays, a révélé l’entreprise vendredi.

    La directrice générale du second opérateur australien après Telstra, Kelly Bayer Rosmarin, a déclaré que la cyberattaque était l’oeuvre de personnes « expérimentées » et qu’elle avait permis d’accéder aux renseignements de 9,8 millions d’utilisateurs, dans un pays qui dénombrait environ 25 millions d’habitants en 2021.

    Ces données incluent le nom des clients, leur date de naissance, leur numéro de téléphone, leur adresse email ainsi que certains numéros de passeport et de permis de conduire. Selon l’entreprise basée à Singapour, aucun mot de passe ni aucune information bancaire n’ont été piratés.
    « Les systèmes et services d’Optus, y compris l’Internet mobile et domestique, ne sont pas affectés, et les messages et les appels vocaux n’ont pas été compromis« , précise encore l’opérateur.

    L’origine de l’attaque est floue et aucune demande de rançon n’a été formulée, a indiqué la directrice générale, précisant ne pas savoir « ce que (les pirates informatiques) comptent faire de ces données« .
    Le piratage a été découvert cette semaine mais il n’a pas été précisé à quel moment il a été opéré. Les autorités australiennes ont mis en garde les Australiens victimes de ce
    piratage contre de possibles vols d’identité.


    La Rédaction avec AFP

    The post Jusqu’à 10 millions d’Australiens victimes d’un piratage de l’opérateur de télécommunications Optus appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 23 September 2022 - 09:08
    Rate this post

    CrowdStrike, un spécialiste américain de la protection des terminaux, des identités et des données, va acquérir fin 2022 Reposify, un fournisseur israélien d’une plateforme de gestion de la surface d’attaque externe (EASM).

    L’outil de Reposify, un éditeur israélien fondé par Yaron Tal en 2017, scanne l’Internet à la recherche des actifs exposés d’une organisation afin de détecter et d’éliminer les risques liés aux actifs vulnérables et inconnus avant que les attaquants ne puissent les exploiter.

    CrowdStrike pourra donc proposer à ses clients une expérience EASM dans le cadre de sa suite de produits Threat Intelligence. Elle combinera des informations approfondies sur les terminaux et les environnements informatiques avec des capacités d’analyse d’Internet qui offrent une vision contradictoire du risque organisationnel sur les surfaces d’attaque internes et externes.

    Renforcer la suite de produits de sécurité et d’opérations informatiques de CrowdStrike

    CrowdStrike s’appuiera également sur les offres de Reposify pour renforcer sa suite de produits de sécurité et d’opérations informatiques. En effet, la gestion des surfaces d’attaque est un aspect essentiel de la posture de sécurité de l’entreprise au sens large. Il est essentiel de comprendre où l’informatique fantôme, les systèmes hérités et les infrastructures inconnues exposent les entreprises à des risques supplémentaires pour améliorer la sécurité globale des organisations.
    Le prix d’achat sera payé principalement en espèces, une partie étant livrée sous forme d’actions et d’options soumises à des conditions d’acquisition. L’acquisition devrait être conclue au cours du troisième trimestre fiscal de CrowdStrike.

    The post CrowdStrike rachète Reposify et sa plateforme EASM appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 23 September 2022 - 07:38
    Rate this post
    Joseph Salameh

    AVIS D’EXPERT. Le chiffrement homomorphique (FHE) permet le chiffrement des données au repos, en transit mais également pendant leur traitement. En amont d’une conférence qu’il doit donner sur le salon Big Data & AI, nous avons demandé à Joseph Salameh, DAS Competency Leader chez IBM Security France, de faire le point sur le sujet.


    L’adoption du Cloud accélère la croissance dans la plupart des entreprises dans lesquelles les données sont de plus en plus souvent stockées et traitées dans le Cloud afin de servir des cas usages dans des domaines tels que le Big Data et l’IA.

    Cependant, le Cloud reste un environnement public opéré par le fournisseur. Ainsi, le propriétaire des données n’a pas le contrôle complet sur ces dernières – notamment celles qui sont sensibles telles que les données personnelles des clients et employés – afin de garantir la conformité par rapport aux différentes régulations nationales en tant que contrôleur et utilisateur de données personnelles.

    Bien que ces règlementations définissent la pseudonymisation1 ou le chiffrement comme des contrôles de sécurité permettant d’assurer la protection des données dans ces environnements, ces contrôles restent valables uniquement pour les données au repos ou en transit. Afin d’utiliser les données dans le Cloud, il faut absolument les déchiffrer, les exposant ainsi à des risques de brèche de confidentialité.

    Le chiffrement homomorphique (FHE), remédie à cette problématique en permettant le chiffrement des données au repos, en transit mais également pendant leur traitement. Ainsi, les métiers peuvent exécuter l’ensemble de leurs analyses sur les données en toute sécurité dans le Cloud.

    Pour une implémentation réussie, le FHE doit être mis en place selon 3 étapes

    1. Le propriétaire chiffre les données dans son environnement de confiance et partage seulement les données chiffrées dans les environnements externes tel que le Cloud.
    2. Au niveau du Cloud, les fonctions de type IA ou Machine Learning sont exécutées sur des données chiffrées grâce à des fonctions alternatives fournies par le modèle FHE. Les résultats de ces fonctions sont eux-aussi chiffrés.
    3. Le propriétaire des données récupère les résultats chiffrés du Cloud qu’il pourra déchiffrer avec la clé FHE utilisée pour le chiffrement des données dans la première étape.

    Par exemple, si nous avons besoin de trier une liste de données dans un dataset, le modèle FHE nous fournira une fonction de triage alternative que nous pourrons exécuter sur le dataset chiffré avec FHE et générer une version chiffrée du triage attendu que seul le propriétaire pourra déchiffrer.

    C’est là que réside la valeur ajoutée du FHE qui conserve les données, la fonction initiale exécutée dessus et le résultat généré chiffré à tous moments. L’opérateur Cloud n’aura accès en aucune circonstance à ces trois éléments.

    Le FHE a déjà fait ses preuves dans plusieurs cas d’usages métier tels que la consolidation et le partage de données permettant par exemple aux équipes Marketing d’analyser les données sensibles des clients en toute sécurité pour lancer une campagne quelconque. Un autre exemple est l’analyse de sentiment où nous pouvons utiliser le FHE pour entrainer des modèles de Machine Learning et d’IA afin d’identifier le niveau de satisfaction des clients lors de leurs expériences digitales avec les produits proposés par les métiers.

    Malgré tous ces progrès, l’adoption du FHE reste actuellement limitée par ses performances et sa facilité d’utilisation

    Du point de vue des performances, nous constatons un décalage important entre le temps pour exécuter une même fonction sur les données en clair et sur celles chiffrées en FHE. Ainsi, pour y remédier, nous privilégions les cas d’usages asynchrones où la notion de temps de traitement est transparente. De plus, nous continuons nos recherches pour améliorer les performances des modèles FHE.

    Concernant la facilité d’utilisation de la solution, nous constatons une émergence des SDK2 spécialisés tels que HE Layer qui permet aux développeurs d’utiliser la technologie FHE sans avoir besoin de compétences pointues en cryptographie.

    Bien que la solution reste très novatrice, un grand nombre d’entreprises dans des secteurs tels que la banque assurance, les télécommunications, la distribution ont déjà entamé cette démarche et ont appliqué l’usage du FHE dans leur production. Le FHE n’est pas un mythe mais bien une réalité et les outils pour commencer à l’adopter sont à votre disposition afin de débuter votre « FHE Journey ».


    1Traitement de données personnelles réalisé de manière à ce qu’on ne puisse plus attribuer les données relatives à une personne physique sans information supplémentaire.

    2 Un kit de développement logiciel (SDK) est un ensemble d’outils fourni avec une plateforme matérielle (généralement), un système d’exploitation ou un langage de programmation.

    The post Le chiffrement homomorphique, un facilitateur pour la gestion des données sensibles dans le Cloud appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 22 September 2022 - 11:33
    Rate this post

    Face aux menaces, quelle pédagogie efficace adopter, quelles sont les bonnes pratiques de prévention à mettre en place et comment y faire face ?

    RDV le 29 septembre à 11H lors de la Table-ronde de la Rédaction de Solutions-Numériques pour le savoir.

    Olivier Bellin, rédacteur en chef de Solutions Channel et journaliste de Solutions-Numériques, recevra Nicolas Cote, ex-RSSI de grands comptes et expert chez l’éditeur Tehtris, qui partagera son retour d’expérience sur les thématiques suivantes :

    • La sensibilisation des collaborateurs face aux risques et aux principaux vecteurs d’attaques (phishing, etc…)

    • Les outils et technologies de détection et de remédiation

    • L’apport de valeur des prestataires de services informatiques

    • L’adoption des bons gestes réflexes

    Incrivez-vous içi.


    The post Comment se protéger des ransomwares très en amont ? appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 22 September 2022 - 11:17
    4.8/5 - (14 votes)

    Orange Business Services, Orange Cyberdefense, toutes deux entités d’Orange, et Netskope, un spécialiste des services SASE (Secure Access Service Edge), s’associent pour proposer une nouvelle solution intégrée SSE (Secure Service Edge) sur la plateforme Telco Cloud d’Orange. 

    Ce partenariat s’appuie sur l’expertise en cybersécurité d’Orange Cyberdefense et sur celle en matière de sécurité du Cloud privé de Netskope. Selon Orange Business Services, les clients professionnels bénéficient ainsi « d’une protection contre la perte des données et le nombre croissant de menaces sophistiquées sur le Cloud, le Web et les applications privées, tout en conservant les avantages d’une plateforme Cloud native. »

    La solution, cogérée, promet une sécurité sur le Cloud continuellement mise à jour via la plateforme Telco Cloud d’Orange Business Services. Cette architecture hybride intègre les PoP (points de présence) de Netskope au sein du réseau Orange. « Ce partenariat souligne notre position de pionnier dans le domaine du SSE et des services gérés, en offrant à nos clients le juste équilibre entre performances, rapidité et protection », précise Aliette Mousnier-Lompré, PDG d’Orange Business Services.

    « L’intégration de notre plateforme de pointe au réseau d’Orange permet à Orange d’accroître considérablement son offre aux entreprises qui cherchent à sécuriser leurs données sans limiter leur productivité », ajoute Sanjay Beri, PDG de Netskope.


    The post Une nouvelle solution intégrée SSE sur la plateforme Telco Cloud d’Orange appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 21 September 2022 - 17:26
    Rate this post

    Les serveurs de gestion d’ITS Group ont fait l’objet en cette rentrée d’une cyberattaque par rançongiciel. L’intégrateur IT francilien ne précise pas encore s’il est prêt à payer une rançon car ses données sont chiffrées, ou s’il dispose des sauvegardes nécessaires.

    Une cyberattaque que confirme le 21 septembre 2022 la direction de l’intégrateur ITS Group : « En dépit des mesures renforcées de sécurité appliquées au quotidien pour protéger les données et l’intégrité des ressources informatiques connectées et installées sur les systèmes de gestion du Groupe ITS Group, une partie de ces derniers a été chiffrée ».

    Elle confirme également que ce ransomware récent est très peu connu. Des mesures d’isolement et de sécurité ont été mises en œuvre pour contenir la propagation du virus et préserver les clients et partenaires du Groupe. ITS Group a aussi fait appel à des experts en cybersécurité et il a demandé l’aide des autorités compétences, l’Anssi probablement, afin d’analyser les causes ainsi que le mode opératoire de l’attaque.

    ITS Group a prévenu l’ensemble de ses clients et mis en place un plan de remédiation qui offre toutes les garanties d’un redémarrage progressif et sécurisé de ses systèmes informatiques, et qui permet d’assurer la continuité de ses services et de ses opérations. L’intégrateur précise que les activités de production opérationnelles de ses filiales ne sont pas touchées. Bravo pour cette transparence et bon courage à l’équipe pour la suite.

    The post ITS Group victime d’un rançongiciel appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 21 September 2022 - 13:02
    Rate this post

    La filiale numérique du groupe La Poste renforce son offre de sécurité numérique avec l’acquisition de la startup française BoomkR, spécialisée dans la sauvegarde des données. 

    Créée en 2021, BoomkR propose un ensemble de services et de produits de cybersécurité permettant de garantir aux entreprises une restauration rapide et sécurisée de leurs données après une attaque, en conservant leurs données en local. Le cœur de son offre repose sur une gamme de solutions de cybersauvegarde, notamment TankR et WippR, que la startup développe et opère. Ces appliances permettent de sauvegarder les données de l’entreprise et de les isoler du réseau, pour les rendre inatteignables aux cyberattaques.

    TankR assure aussi une protection contre les sinistres accidentels et physiques majeurs via son coffre-fort (ci-contre).

    Avec cette acquisition, Docaposte apporte une nouvelle brique cyber à son offre dite « de confiance numérique » : identité numérique, signature et facture électroniques, archivage ou encore coffre-fort numérique.
    Au delà des TPE et PME, « l’offre pourra également s’adresser aux marchés de l’assurance, de la santé et du secteur public« , précise Docaposte.

    .

    The post Docaposte s’offre la startup française BoomkR spécialisée dans la sauvegarde des données appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 21 September 2022 - 11:52

    L’événement, dont le thème était « Maintien à l’état de l’art : promouvoir les bonnes pratiques de sécurité en France et en Europe », a également accueilli la 4e cérémonie de remise du Visa de sécurité ANSSI, cérémonie annuelle depuis le lancement de la marque en 2018.

    Au cours de cette journée, des intervenants de l’ANSSI, mais aussi de l’INRIA et des représentants d’acteurs industriels sont revenus sur le bilan du volet cybersécurité de France Relance, les initiatives européennes en matière de sécurité numérique, le transfert technologique et les projets de recherche, l’évolution des processus de certification et qualification, et l’utilisation de l’analyse statique de code.

    Enfin, Emmanuel Naëgelen, directeur général adjoint de l’ANSSI, a remis le Visa de sécurité aux entreprises ayant obtenu de nouvelles certifications et qualifications pour leurs produits et services. Félicitations à elles !

    Félicitations également aux entreprises qui avaient déjà obtenu le Visa de sécurité ANSSI lors d’une précédente édition, et qui font l’effort de maintenir leurs engagements.

    Le Visa de sécurité en 2021 : 88 certifications délivrées et 167 qualifications délivrées, + 4% de solutions ayant obtenu un Visa de sécurité ANSSI entre 2020 et 2021.

    Plus d’infos sur le Visa de sécurité ANSSI

    2022_09_15_ANSSI_Maintien a l'état de l'art: promouvoir les bonnes pratiques de sécurité en France et en Europe
    2022_09_15_ANSSI_Maintien a l'état de l'art: promouvoir les bonnes pratiques de sécurité en France et en Europe
    2022_09_15_ANSSI_Maintien a l'état de l'art: promouvoir les bonnes pratiques de sécurité en France et en Europe
    2022_09_15_ANSSI_Maintien a l'état de l'art: promouvoir les bonnes pratiques de sécurité en France et en Europe


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 20 September 2022 - 17:34
    Rate this post

    Le protocole DNS et les noms de domaine sont au cœur de l’architecture de l’internet, et leur maîtrise est essentielle au bon fonctionnement des systèmes d’information en entreprise. Pour monter en compétence sur ce sujet, l’Afnic, registre des noms de domaine en .fr et acteur majeur de l’internet en France, propose aux professionnels et futurs professionnels de l’internet un socle de formations portant sur son cœur de métier.

    Le DNS (Domain Name System) est l’élément central de l’internet. C’est une infrastructure robuste et décentralisée qui permet notamment d’associer un nom de domaine à une adresse IP via un processus dit de résolution. Peu visible des utilisateurs, le DNS joue pourtant un rôle fondamental puisque l’accès à l’ensemble des services internet des entreprises, associations et services publics en dépend : site web, intranet, extranet, messagerie électronique, messagerie instantanée, VPN, etc.

    Peu visible des utilisateurs, le DNS joue pourtant un rôle fondamental puisque l’accès à l’ensemble des services internet des entreprises, associations et services publics en dépend

    Pour autant, l’infrastructure DNS demeure souvent la moins sécurisée au sein des organisations car peu maîtrisée par les professionnels. Selon une récente étude[1], en 2021, 88 % d’entre elles ont subi une ou plusieurs attaques impliquant une requête DNS ; principalement du phishing, de l’empoisonnement de cache, de l’attaque par déni de service distribué et du DNS tunneling. Selon cette même étude, le coût moyen d’une attaque s’élève à 942 000$.
    Il est donc essentiel de savoir manipuler son infrastructure DNS et de configurer ses noms de domaine de façon sécurisée, quelle que soit la taille de sa structure.

    Accompagner les professionnels et futurs professionnels de l’internet vers l’excellence opérationnelle

    Experte du protocole DNS depuis près de 25 ans, l’Afnic devient organisme de formation certifié Qualiopi® en 2020. Elle propose aujourd’hui une offre de formations clés-en-main autour du DNS et des noms de domaine qui s’appuient sur des cas concrets, des pratiques d’optimisation et des mises en application.
    Dispensées par Stéphane Bortzmeyer, Ingénieur R&D et Expert DNS à l’Afnic, ces formations s’adressent aux DSI, RSSI, administrateurs système et réseaux, professionnels de la sécurité informatique et du DNS.


    Les 4 formations de l’Afnic


    • « Comprendre et maîtriser les bases du DNS et l’industrie des noms de domaine » (2 jours) À découvrir :
      Les divers enjeux, acteurs et opérations relatives aux métiers des noms de domaine et du DNS
      Le fonctionnement des principaux outils de gestion et de vérification (WHOIS, EPP…)
      Les meilleures pratiques pour sécuriser son portefeuille de noms de domaine contre les différents abus
      Accéder à la fiche complète de la formation
    •  

    • « Sécuriser son infrastructure DNS avec l’extension DNSSEC » (2 jours)
      À découvrir :
      Les intérêts d’un déploiement de DNSSEC dans son environnement
      Les enregistrements DNSKEY, NSEC et NSEC3 et leurs spécificités
      La création d’une zone signée à la main (validation Unbound, vérifications DIG et DELV, tests avec Zonemaster et DNSVIZ)
      Accéder à la fiche complète de la formation
    •  

    • « Sécuriser son courrier électronique via le DNS et les trois protocoles DKIM, DMARC, SPF » (2 jours)
      À découvrir :
      Les spécificités techniques du courrier électronique (format, enveloppes, en-têtes, protocole SMTP) et les abus concernés
      La cryptographie asymétrique
      Les caractéristiques des protocoles d’authentification DKIM, DMARC, SPF et comment les déployer, les tester et les maintenir
      Accéder à la fiche complète de la formation
    •  

    • « Comprendre et déployer le protocole IPv6 » (1 jour)
      À découvrir :
      Les spécificités techniques d’IPv6 (adressage, format des paquets, fragmentation, protocoles associés)
      Les mécanismes de coexistence et de transition d’IPv4 vers IPv6
      Les enjeux et meilleures pratiques de la migration d’un réseau et d’un parc applicatif
      Accéder à la fiche complète de la formation

     
    Modulables selon les besoins des participants, ces quatre formations sont éligibles à une prise en charge par l’ensemble des OPCO. Plus d’informations sur www.afnic.fr/produits-services/formations/.


    [1]IDC 2022 Global DNS Threat Report : https://www.efficientip.com/wp-content/uploads/2022/05/IDC-EUR149048522-EfficientIP-infobrief_FINAL.pdf

    The post DNS et noms de domaine : des formations clés-en-main pour sécuriser ses systèmes d’information par l’Afnic appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 20 September 2022 - 12:20
    Rate this post

    Bonne nouvelle pour Config, le grossiste IT a obtenu du tribunal de commerce une prolongation de sa période d’observation jusqu’au 11 janvier 2023. Il était en redressement judiciaire depuis juillet 2022.

    « Config cherche des repreneurs ou des partenaires intéressés par nos capacités logistiques et d’export, au Maghreb notamment, marché où le groupe est bien représenté » explique mi-septembre Zouhir El Kamel (en photo), le PDG et fondateur en 1997 de Config, l’un des derniers grossistes IT français indépendants. Pourtant, c’est de cette zone géographique que sont partis une grande partie de ses problèmes financiers pendant la pandémie nous apprenait début septembre notre confrère ChannelNews.

    25 années d’expertise dans les produits Wi-Fi et la sécurité IT

    Config est spécialisé depuis 25 ans dans la distribution en France et au Maghreb de produits Wi-Fi et de sécurité pour des marques telles que Ruckus, Sophos et Trend Micro, et dans une moindre mesure pour Adipsys, Cambium Networks, Ivanti et Ucopia. A l’instar de ses concurrents, Config a été impacté par les difficultés économiques rencontrées par les pays du Maghreb lors des confinements Covid, mais aussi par les ruptures d’approvisionnement en composants électroniques qui ont limité ses livraisons.

    Si le dirigeant a été contraint de réduire, temporairement il l’espère, certaines actions commerciales et d’arrêter quelques marques, dont Citrix et Kemp (rachetée) par exemple, il maintient son niveau d’adressage commercial des pays du Maghreb. Cette région ne représente plus que 35 % de son chiffre d’affaires, contre environ 50 % il y a quelques années.

    Impossible de livrer suffisamment de produits réseaux norme Wi-Fi 6 malgré la forte demande

    « La Covid-19 a aggravé la situation et les problèmes d’approvisionnement des distributeurs, surtout sur les produits Wi-Fi, qui représentent environ 50 % du chiffre d’affaires de Config », reconnaît Zouhir El Kamel. La pénurie de semi-conducteurs et les problèmes de livraison depuis les villes confinées du sud de la Chine ont empêché ses principaux fournisseurs, dont Ruckus, de lui livrer suffisamment de produits Wi-Fi.

    « Une situation d’autant plus regrettable que la demande est très forte sur les produits réseaux basés sur la nouvelle norme Wi-Fi 6, surtout depuis la forte augmentation du prix du cuivre qui impacte les produits réseaux filaires », déplore le PDG de Config. D’autant que ce VAD réalise environ 80 % de son chiffre d’affaires avec seulement 4 à 5 marques, dont Trend Micro, Sophos, Ruckus par exemple. Zouhir El Kamel tient d’ailleurs à les remercier pour leur soutient durant cette épreuve.

    Config cherche un investisseur et maintient son objectif de CA pour 2022

    Porté par la confiance de ses fournisseurs et de ses clients revendeurs, Config espère toujours réaliser un chiffre d’affaires 2022 d’environ 12 M€ au 31 mars 2023, contre 15 M€ un an plus tôt. « Notre rentabilité est encore bonne, malgré les pertes sur les changes, les pénuries de matériels, car nous avons ajusté notre catalogue et nos charges, ce qu’ont bien compris et apprécié nos fournisseurs et les banques » précise Zouhir El Kamel.

    Conscient que cette situation ne doit pas se prolonger trop longtemps, le dirigeant multiplie les contacts pour trouver le bon investisseur ou repreneur d’ici fin 2022. Ce ne serait pas un grand grossiste IT volumiste a priori. Faisant partie des derniers VAD IT indépendants en France, avec Neovad et Miel notamment, Config redoute de perdre trop de valeur ajoutée et de focalisation s’il est racheté par un grossiste IT multi spécialiste important.

    The post Config cherche des repreneurs ou des investisseurs appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 20 September 2022 - 11:13
    Rate this post

    AVIS D’EXPERT – Tous les acteurs du retail sont concernés par les cyberattaques. Qu’ils soient géants du e-commerce ou du commerce de proximité, ces acteurs détiennent une multitude de données sensibles, une mine d’or pour les cybercriminels. Mais, la bonne nouvelle, c’est qu’il existe des mesures pour renforcer leur sécurité selon Etienne de la Fouchardière, expert Retail de l’éditeur Wallix.

    L’une des principales raisons pour lesquelles le secteur du retail est maintenant une cible privilégiée est la simplicité et la vulnérabilité de son infrastructure. Les systèmes de vente sont souvent créés en utilisant une combinaison de différentes technologies, certains dormants et d’autres en évolution perpétuelle. En général, cela signifie qu’ils utilisent à la fois une infrastructure existante et de nouvelles innovations numériques ou basées sur le cloud.

    Mieux sécuriser les expériences omnicanales des consommateurs

    Le développement des technologies est en grande partie motivé par le désir et le besoin de fournir des expériences omnicanales aux consommateurs. Pour rester compétitifs, les détaillants doivent offrir une certaine flexibilité à leurs clients, impliquant ainsi de proposer différents moyens de paiement. Par conséquent, ils sont souvent réticents à l’idée de mettre à jour les systèmes. Après tout, aujourd’hui plus que jamais, chaque transaction compte, et les détaillants ne veulent pas être confrontés à des systèmes complexes ou à des obstacles qui pourraient empêcher ou ralentir les ventes.

    Cependant, les commerçants ont tendance à vouloir améliorer leurs offres numériques et à entrer dans l’ère de l’e-commerce. La pandémie a certainement joué un rôle dans cette évolution, car de nombreux acteurs ont été contraints d’adopter des méthodes numériques pour poursuivre leurs activités. Mais si ces systèmes, anciens et nouveaux, répondent aux objectifs d’efficacité et d’évolutivité, ils présentent également de multiples failles potentiellement exploitables par les cybercriminels.

    Retail : un champ d’activité d’envergure pour les cybercriminels

    À quelle fréquence les cyberattaques affectent-elles réellement ce secteur ? Des études récentes font état d’une augmentation de la cybercriminalité, d’autant plus que de nombreux détaillants ont accéléré leur transformation numérique. En fait, les données montrent que 65% des entreprises ont signalé une hausse des cyberattaques depuis la pandémie. Ces attaques sont coûteuses autant d’un point de vue financier que de celui de la réputation.

    Il existe également plusieurs autres raisons expliquant l’exposition de ce secteur aux attaques. Le turn-over y est traditionnellement plus élevé, mettant en exergue qu’en l’absence d’une gestion appropriée, le taux d’accès aux systèmes par des comptes privilégiés est également élevé.

    La solution est simple : simplifier et renforcer la sécurité

    Au vu des risques pris en matière de sécurité informatique il semble pertinent de mettre en place une plateforme de gestion des accès ou gestion des accès à privilège (PAM). En un mot, cela consiste à s’assurer que chaque personne a accès aux informations nécessaires pour effectuer ses tâches et non à l’intégralité des données de l’entreprise. Ceci dans l’objectif de protéger et de gérer au mieux la confidentialité.

    De nombreux risques de cybersécurité inhérents au secteur sont liés à l’accès privilégié, et la mise en place d’un tel système permet d’ajouter rapidement et facilement une couche supplémentaire de protection. Ainsi, les attaques sont arrêtées avant qu’elles ne puissent causer des dommages ou se propager à l’ensemble de l’entreprise. En effet, le système PAM n’accorde jamais à ces utilisateurs un accès privilégié à toutes les parties du système.

    Une solution PAM robuste sécurise également les composants machine-à-machine (M2M) au sein d’un système. Ainsi, même si un pirate prend d’une manière ou d’une autre le contrôle d’un appareil IoT dans un entrepôt automatisé, la solution PAM bloque l’accès à cet appareil. Par conséquent, le pirate ne peut pas l’utiliser comme point d’entrée. De plus, une solution PAM complète est capable de surveiller en temps réel toute l’activité des différentes sessions, et mettre automatiquement fin aux usages suspects ou simplement alerter l’administrateur.

    Non seulement ce type de technologie renforce la sécurité, mais il permet à l’entreprise de rester en conformité. Le secteur du commerce est soumis à une grande variété de réglementations auxquelles les entreprises doivent se conformer (par exemple, PCI DSS, RGPD, NIST et SOX). En plus de la surveillance, le PAM enregistre également chaque session et la rend consultable, et accessible pour un audit potentiel. En outre, ces sessions enregistrées sont également utiles pour les audits de sécurité, ainsi que pour la formation des membres de l’équipe de sécurité.

    La cybersécurité dans le secteur du commerce ne doit pas être compliquée mais intuitive, et les professionnels doivent faire des compromis entre les nouvelles et les anciennes technologies. Il est essentiel que nous commencions à discerner les risques, et à mettre en œuvre des technologies qui peuvent les limiter et combattre les menaces afin d’inverser la tendance.

    The post Cybersécurité dans le retail : comment se défendre ? appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 20 September 2022 - 10:23
    Rate this post
     

    Rockstar Games, l’éditeur du célèbre jeu vidéo Grand Theft Auto, a reconnu lundi que des vidéos de la prochaine version du GTA 6, en cours de développement, ont été piratées et mises en ligne ce weekend. Un certain « teapotuberhacker » revendique cette fuite et le piratage d’Uber.

    Alors que le site PC Gamer a relevé ce weekend qu’environ 90 vidéos de GTA 6 ont été publiées sur des forums de joueurs, le studio de jeu a reconnu lundi avoir « récemment subi une intrusion informatique pendant laquelle un tiers non autorisé a illégalement accédé à des informations confidentielles sur nos systèmes, et les a téléchargées, y compris des images du prochain Grand Theft Auto. »

    Selon l’AFP, la personne qui les a mises en ligne sous le pseudonyme « teapotuberhacker » a affirmé être aussi responsable du récent piratage de l’entreprise Uber. Il compte « faire fuiter plus d’informations prochainement » sur le jeu. 

    L’identité du pirate, et son lien avec le piratage d’Uber la semaine dernière, n’ont pas été établis. Selon le New York Times, le pirate qui a pénétré le réseau informatique de la société mondiale de VTC n’aurait que 18 ans.

    Dans un communiqué Uber a précisé au sujet du piratage de son système : « Nous pensons que cet attaquant (ou ces attaquants) sont affiliés à un groupe de piratage appelé Lapsus$ […]. Il y a aussi des rapports au cours du week-end que ce même acteur a piraté le fabricant de jeux vidéo Rockstar Games. Nous sommes en étroite coordination avec le FBI et le ministère américain de la Justice sur cette question et nous continuerons à soutenir leurs efforts. »


    The post Fuite d’images du prochain jeu Grand Theft Auto – Le même pirate qu’Uber ? appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 19 September 2022 - 18:44
    Questions, commentaires incidence[s]@protonmail[dot]com https://theintercept.com/2022/09/17/police-surveillance-shotspotter-detroit/ https://www.droit-inc.com/article45801-Protection-des-renseignements-personnels-au-Quebec-votre-entreprise-est-elle-prete-pour-les-nouvelles-regles-en-vigueur-en-septembre https://www.cai.gouv.qc.ca/espace-evolutif-modernisation-lois/ https://www.lapresse.ca/actualites/justice-et-faits-divers/2022-09-13/fraude/les-vols-d-identite-de-mineurs-explosent.php =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 19 September 2022 - 15:31
    Rate this post

    Pour sa quatrième participation, la France décroche la troisième place à l’European Cybersecurity Challenge (ECSC), qui s’est tenu les 14 et 15 septembre 2022 à Vienne. Cette compétition européenne a opposé 28 équipes.

    Ce sont de jeunes hackers dits « éthiques », âgés de 14 à 25 ans, qui se sont affrontés au travers d’une série d’épreuves variées  : cryptographie, reverse engineering ou encore recherche de vulnérabilité. Pendant plusieurs jours, leurs compétences et qualités sont été mises à rude épreuve. La France a décroché la troisième place du challenge, derrière les équipes allemandes et danoises.

    Selon l’ANSSI, qui sélectionne son équipe lors du France Cybersecurity Challenge (FCSC), les joueurs français ont su faire preuve à la fois de « compétences individuelles » et de « travail en équipe« . « C’est grâce à sa capacité à être agile et solidaire en faisant face à chaque défi que notre Team France signe un nouveau succès à l’European Cybersecurity challenge, en incarnant nos valeurs et en participant à notre rayonnement au niveau international », explique ainsi Guillaume Poupard, son directeur général.

    Lors de sa première participation, en 2018, la France s’était placée en deuxième position (sur 17 pays) L’Allemagne avait déjà remporté la première place. 

    L’European Cyber Security Challenge est une initiative de l’Agence de l’Union européenne pour la cybersécurité (ENISA). L’an prochain, la compétition aura lieu en Norvège.

    The post Challenge européen des hackers éthiques : la France monte sur la troisième marche du podium appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 19 September 2022 - 11:29
    Rate this post

    Le grossiste Infinigate devient distributeur exclusif de la plateforme de défense Cybereason en Europe.

    Infinigate, un distributeur à valeur ajoutée (VAD) paneuropéen de solutions de cybersécurité, annonce en septembre 2022 la signature d’un partenariat en Europe avec Cybereason, la société spécialiste du XDR.

    « Le choix de Cybereason est idéal pour compléter notre portefeuille. Nous nous attendons à une forte croissance mutuelle », explique Julien Antoine, responsable du développement d’Infinigate.

    La plateforme de défense Cybereason aide les entreprises à détecter et à répondre de manière prédictive aux cyberattaques. Selon l’éditeur, elle analyse 23 trillions d’événements liés à la sécurité par semaine, soit cinq fois le volume de n’importe quelle autre solution du marché. Grâce à son moteur de détection breveté MalOp (Malicious Operations), Cybereason fournit des informations complètes sur les attaques à travers chaque appareil, identité d’utilisateur, application et déploiement en environnement Cloud.

    « Le réseau de partenaires d’Infinigate, leur flexibilité et leur disponibilité dans toute l’Europe ont été un facteur déterminant dans le processus de décision de Cybereason qui a amené la société à signer un accord de distribution exclusive », explique Frank Koelmel, directeur général de la région EMEA chez Cybereason. « Selon nous, ce partenariat devrait stimuler la croissance de Cybereason en Europe et dans d’autres régions en 2023. »

    Avant cet accord de partenariat avec Cybereason, ce VAD avait annoncé trois acquisitions de VAD depuis début 2022, dont celles cet été au Royaume-Uni de Vuzion, un distributeur de solutions Cloud, et de Nuvias, l’un de ses confrères spécialisés en cybersécurité. Infinigate a également racheté en janvier le VAD français D2B Informatique pour renforcer son pôle cybersécurité.

    The post Infinigate référence la plateforme Cybereason appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 19 September 2022 - 10:40
    Rate this post

    En 2021, 77 % des acteurs du retail interrogés dans le cadre d’une enquête* mondiale de l’éditeur Sophos, ont été touchés, soit une proportion en hausse de 75 % mais aussi supérieure de 11 % à la moyenne de l’ensemble des secteurs.

    Sophos, un spécialiste de la cybersécurité, publie un nouveau rapport sectoriel, intitulé The State of Ransomware in Retail 2022. L’enquête qui se concentre sur le secteur du retail, révèle que ce dernier a subi le deuxième taux le plus élevé d’attaques de ransomwares l’an passé parmi tous ceux étudiés, derrière celui des médias, des loisirs et du divertissement. Globalement, 77 % des acteurs du retail interrogés ont été touchés, soit une proportion en hausse de 75 % mais aussi supérieure de 11 % à la moyenne de l’ensemble des secteurs (66 %). « Le secteur du retail continue d’être l’un des plus ciblés par les attaques de ransomwares. Étant donné que plus de trois quarts des entreprises de ce secteur en ont subi une en 2021, la question n’est pas de savoir si, mais quand celles-ci vont connaître un incident de ce type. Cette année, notre enquête révèle que seuls 28 % des retailers ciblés ont pu empêcher le chiffrement de leurs données, signe qu’une grande partie du secteur doit renforcer sa sécurité en faisant appel aux outils adéquats ainsi qu’à des experts parfaitement formés pour accompagner leurs efforts dans ce domaine », commente Chester Wisniewski, chercheur principal chez Sophos.

    De même que le pourcentage de retailers attaqués par des ransomwares, le montant moyen des rançons versées a lui aussi augmenté, atteignant 226 044 dollars en 2021, contre 147 811 dollars en 2020, soit une hausse de 53 %. Cette somme représente cependant moins d’un tiers de la moyenne des différents secteurs (812 000 dollars). Comparé à 2020, le volume des données récupérées après paiement d’une rançon est en recul (de 67 % à 62 %), tout comme le pourcentage des retailers ayant retrouvé la totalité de leurs données (de 9 % à 5 %).

    « Il est vraisemblable que les divers groupes de ransomwares s’attaquent à des secteurs différents. Certains, moins compétents, réclament de 50 000 à 200 000 dollars de rançon, tandis que d’autres plus pointus, auteurs d’attaques plus visibles, exigent 1 million ou plus », ajoute Chester Wisniewski. « Il est malheureusement facile pour des cybercriminels de bas étage d’acheter des kits de ransomwares leur donnant accès à des réseaux pour y lancer des attaques sans beaucoup d’efforts. Les petits commerces sont plus susceptibles d’être la cible de ces cyberattaquants opportunistes de faible envergure. »


    *L’enquête a été réalisée en janvier et février 2022 auprès de 5 600 professionnels de l’informatique, dont 422 dans le secteur du commerce, au sein d’établissements de taille moyenne dans 31 pays.

    The post Le retail, plus touché par les ransomwares que les autres secteurs appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 19 September 2022 - 10:27
    Rate this post

    AVIS D’EXPERT – Selon Bastien Bobe, directeur technique Europe Continentale chez Lookout, il faut prendre conscience que les attaques de phishing ne se limitent pas aux e-mails. Et donc s’assurer d’une bonne stratégie de protection   sur tous les terminaux, y compris les appareils mobiles.

    La compromission des e-mails professionnels (BEC) est un élément important pour les pirates informatiques. Selon le rapport 2019 du FBI sur la criminalité sur Internet, les BEC sont responsables de près de la moitié des 3,5 milliards de dollars de pertes liées à la cybercriminalité. Aujourd’hui, le FBI met également en garde contre de nouvelles attaques de BEC qui profitent de ces temps incertains.

    D’après son nom, le BEC peut sembler être une attaque uniquement liée aux e-mails. Mais à la base, il s’agit d’une attaque par phishing. Avec l’essor des smartphones et des tablettes, les messages malveillants peuvent être diffusés par d’autres moyens, tels que les SMS, les applications de messagerie comme Signal et WhatsApp, et les applications de médias sociaux. La seule différence entre le BEC et une attaque plus traditionnelle par phishing de justificatifs d’identité est que le BEC exploite la confiance et l’autorité des relations personnelles au lieu d’une grande marque, et les pertes peuvent être beaucoup plus graves – le FBI estime que la perte moyenne liée à une attaque BEC est de 75 000 dollars. Les attaques de BEC et de phishing sont en général peu avancées techniquement, et il n’y a pas de réelle vulnérabilité ou d’exploit à proprement parler au-delà de l’ingénierie sociale.

    En général, les groupes de phishing achètent, collectent et échangent des listes de contacts d’entreprises comprenant les noms, les adresses électroniques et les numéros de téléphone des directeurs financiers, des équipes financières et des comptes fournisseurs. Un message ciblé est envoyé, usurpant l’identité d’un dirigeant de haut rang (généralement le PDG ou le DAF) avec une demande urgente de paiement à effectuer, par exemple pour un projet urgent. Les attaquants utilisent souvent les mêmes stratégies pour créer des messages de phishing, de sorte que leur taux de réussite n’est que de 1 à 2 % environ, mais sur des dizaines de milliers de messages par an, cela peut représenter des milliards d’euros de pertes.

    Les utilisateurs de téléphones portables de plus en plus ciblés

    Ces attaques étant devenues populaires et très rentables pour les cybercriminels, les professionnels de la cybersécurité ont commencé à donner la priorité à leur défense. Comme pour toute attaque de phishing, la sensibilisation et l’éducation constituent la première étape de la prévention. De nombreuses organisations ont alors mis en place des formations à la cybersécurité en mettant l’accent sur la messagerie électronique, la plupart des efforts se concentrent entièrement sur les systèmes de messagerie professionnelle, où les utilisateurs peuvent plus facilement vérifier les indicateurs d’attaque par phishing.

    Les attaquants ciblent de plus en plus les utilisateurs de téléphones portables pour profiter de l’instantanéité des communications mobiles. Le mobile représente un plus grand défi pour les cibles d’attaques de phishing car la formation à la cybersécurité est rarement axée sur le mobile, mais ceci progresse. La formation à la cybersécurité se concentre souvent sur les indicateurs de phishing d’un navigateur PC qui sont masqués sur mobile, car de nombreuses applications de messagerie mobile n’affichent pas l’adresse électronique de l’expéditeur et limitent la possibilité de prévisualiser facilement les hyperliens vers des sites Web potentiellement faux. Les attaquants disposent également de beaucoup plus de canaux pour diffuser leurs arnaques. La plupart des gens ne s’attendent pas à ce que des liens de phishing soient transmis par des plateformes telles que les SMS, Facebook messenger, WhatsApp ou Signal.

    Le problème est aggravé par la forte dépendance des organisations à l’égard de la communication mobile à toute heure de la journée, d’autant plus que la majorité des utilisateurs sont aujourd’hui en télétravail. Les chefs d’entreprise qui communiquent avec leurs équipes par le biais d’e-mails ou d’applications de messagerie mobile s’attendent à une attention immédiate, ce qui incite les employés à se laisser piéger par les tentatives de phishing lorsqu’ils réagissent de manière précipitée. De plus, les destinataires de messages de phishing sur des appareils mobiles ne peuvent pas facilement vérifier les demandes auprès d’un collègue à proximité quand ils travaillent à domicile. Dans le même temps, les chefs d’entreprise eux-mêmes peuvent être facilement influencés par des demandes bien formulées qui semblent provenir de leurs subordonnés directs, les amenant à divulguer par inadvertance des informations privées préjudiciables.

    Il n’existe pas d’approche unique pour prévenir les BEC et le phishing, et il faut donc prendre conscience que les attaques de phishing ne se limitent pas aux e-mails. Toute stratégie axée uniquement sur l’e-mail passera à côté de la majorité des méthodes utilisées pour attaquer les utilisateurs mobiles. Pour s’en protéger, il faut désormais adopter une approche de défense en profondeur avec une protection contre le phishing sur tous les terminaux, y compris les appareils mobiles, associée à une formation à la cybersécurité. Ce n’est que de cette manière que les organisations peuvent protéger leurs employés contre cette menace croissante.

    The post Phishing : toute stratégie axée uniquement sur l’e-mail passera à côté de la majorité des méthodes utilisées pour attaquer les utilisateurs mobiles appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 19 September 2022 - 09:44
    Rate this post

    Les experts en cybersécurité sont unanimes. Le cyberpirate a « simplement » utilisé la technique de l’ingénierie sociale popur pénétrer facilement dans le SI du VTC et livreur de repas…

    2014, 2016, 2022, c’est la troisième cyberattaque connue contre Uber. Le pirate qui a pénétré le réseau informatique de la société mondiale de VTC n’aurait que 18 ans.
    La cyberattaque qui touche Uber depuis jeudi soir a conduit le VTC et le livreur de repas à mettre hors ligne une bonne partie de ses systèmes informatiques. Sur Twitter, la société a indiqué « répondre actuellement à un incident de cybersécurité ». Le New York Times, qui est en contact avec des experts en cybersécurité, a indiqué que le pirate qui a pénétré le réseau aurait simplement réussi à obtenir un mot de passe via un SMS envoyé à un employé d’Uber, en prétendant être un responsable des technologies de l’information de l’entreprise, donnant accès au système informatique.

    Un seul mot de passe pour un accès complet

    “Aujourd’hui, un adolescent est arrivé, grâce au seul social engineering, à perturber l’activité de l’un des géants internationaux : Uber. Aussi talentueux soit-il, le jeune hacker a « simplement » usurpé l’identité du responsable IT, soulignant une fois encore ô combien la gestion des identités, des privilèges et des systèmes d’authentification multifactoriels sont indispensables pour veiller à sa sécurité. Mais ne vous y trompez pas, n’importe quelle entreprise aurait pu se trouver à la place d’Uber », commente Julien Cassignol, Director of Sales Engineering chez Wallix, un spécialiste du PAM (gestion des accès à privilèges).

    Pour Chris Vaughan, VP Technical Account Management, EMEA, chez Tanium (sa plateforme permet de visualiser, contrôler et sécuriser en temps réel l’intégralité des postes de travail et des serveurs), « Il s’agit d’un autre exemple d’une attaque relativement simple qui a provoqué un incident majeur et des dommages potentiellement importants pour la réputation de l’organisation victime. L’attaquant a utilisé l’ingénierie sociale sur un employé afin d’accéder à leur réseau via un VPN. »

    Une fois entré…

    Une fois entré, le pirate « a pu trouver des mots de passe chiffrés dans des scripts et les a utilisés pour infiltrer plusieurs parties du réseau. Il a notamment pu accéder à leurs outils de gestion administrative ainsi qu’à plusieurs bases de données. Cela soulève quelques interrogations. L’une d’elle est qu’un seul mot de passe chiffré a été utilisé pour accéder à leur système de gestion des accès privilégiés (PAM), donnant ainsi accès à toutes les zones de l’environnement informatique associées, ajoute Chris Vaughan. 

    Kevin Reed, le Chief Information Security Officer (CISO) d’Acronis, qui propose des solutions de sauvegarde et de protection des données, précise : « Une fois sur le réseau interne, les attaquants ont trouvé des informations d’identification à haut niveau de privilège sur un fichier partagé du réseau et les ont utilisées pour accéder à tous les systèmes, y compris les systèmes de production, la console EDR corp, l’interface de gestion Uber Slack…» Ce serveur de messagerie interne Slack a de fait été utilisé par le pirate pour poster un message : « J’annonce que je suis un hacker et qu’Uber a subi une violation de données ». Des rapports de vulnérabilités internes seraient également concernés.

    Des accès à toutes les autres informations d’identification

    Mackenzie Jackson, GitGuardian

    Mackenzie Jackson, spécialiste de la protection des secrets dans le code chez GitGuardian (une plateforme qui détecte les failles dans le code source), souligne les dangers : « Trouver les informations d’identification de l’administrateur d’un système de gestion d’accès revient à trouver un passe-partout pour chaque pièce et système d’alarme, dans chaque bâtiment, dans chaque pays qu’une organisation. Les secrets en clair comme les informations d’identification trouvées par l’attaquant sont les joyaux de la couronne des organisations. Ils permettent d’accéder à l’infrastructure la plus critique d’une entreprise et les attaquants les recherchent toujours activement. Dans le cas d’Uber, les attaquants ont trouvé des informations d’identification qui leur donnaient accès à toutes les autres informations d’identification, ce qui est vraiment le pire des scénarios. »

    Des données personnelles piratées ?

    Mickael Walter

    « Nous n’avons aucune preuve que l’incident impliquait l’accès à des données utilisateur sensibles (comme l’historique des voyages) », indique Uber le vendredi 16 septembre.
    « A ce stade, il est difficile de dire s’il y a des motivations d’exfiltration de données puisque le pirate passe beaucoup de temps à se vanter de l’attaque ce qui laisserait croire qu’il recherche surtout la célébrité. Même s’il semblait en avoir la possibilité technique », relève Mickael Walter, Analyste Sécurité au CERT (Computer Emergency Response Team) d’I-Tracing, un cabinet de conseil et d’ingénierie en cybersécurité. Certes, on ne sait pas pour le moment si des données personnelles de clients et de chauffeurs ont été volées, mais Kevin Reed, le CISO d’Acronis, s’inquiète  : « Ce qui est pire, c’est que si vous avez vos données dans Uber, il y a de fortes chances que beaucoup de personnes y aient accès. Par exemple, s’ils connaissent votre adresse e-mail, ils peuvent alors savoir où vous vivez. Cet attaquant particulier n’a peut-être pas exfiltré les données, mais il n’y a aucun moyen de le savoir. »

    En octobre et novembre 2016, des pirates informatiques avaient mis la main sur des données à caractère personnel de quelque 57 millions d’usagers et chauffeurs d’Uber dans le monde entier. Le géant américain avait dissimulé cette information jusqu’en novembre 2017.


    The post Piratage d’Uber : une attaque simple, un incident majeur (experts) appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 19 September 2022 - 08:41

    En octobre, nous nous mobilisons aux côtés de nombreuses entités afin de vous proposer un programme ambitieux et pédagogique, dans la vie personnelle comme professionnelle. Vous souhaitez devenir un acteur du Cybermoi/s pour sensibiliser votre entourage, familial ou professionnel aux enjeux de la sécurité du numérique ? Consultez les kits et ressources pédagogiques qui seront mises à disposition tout au long du mois d’octobre : affiches, posters, BD et kit de communication comprenant signature mail et bannières réseaux sociaux. Suivez et relayez la campagne tout au long du mois sur les réseaux sociaux avec le #Cybermois !

    Derrière les contenus et événements créés à l’occasion du Cybermoi/s se trouve un groupe de travail co-piloté par l’Agence nationale de la sécurité des systèmes d’information (ANSSI) et Cybermalveillance.gouv.fr. Le Cybermoi/s regroupe une vingtaine d’entités, essentiellement des ministères, associations et organisations professionnelles, mais aussi des acteurs privés, qui travaillent tout au long de l’année afin de vous offrir des ressources clés en main qui renforceront vos mécanismes de défense face aux dangers des espaces numériques.

    Lancé en France en 2019, le Cybermoi/s est la déclinaison de la campagne européenne European Cybersecurity Month (ECSM), portée par plus d’une vingtaine de pays en Europe. L’objectif ? Aborder à plusieurs voix les défis que représente la transition numérique. Retrouvez plus d’informations sur les autres campagnes européennes et les actions de l’ENISA, l’institution européenne en charge de l’ECSM : https://cybersecuritymonth.eu/

    EN SAVOIR PLUS SUR LE CYBERMOI/S 2022


    Les Partenaires du Cybermoi/s


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Saturday 17 September 2022 - 11:11

    Le monde de la cybercriminalité évolue. Les attaques deviennent plus faciles et accessibles à tous. Et donc les risques pour votre entreprise vont augmenter dans les prochains mois et les prochaines années.

    Face à cela, vos collaborateurs seront une force ou une faiblesse suivant la manière dont vous les formerez à la cybersécurité.

    --- Send in a voice message: https://anchor.fm/fraudeur-hacker-et-vous/message

    https://anchor.fm/s/43dfa08c/podcast/play/57703605/https%3A%2F%2Fd3ctxlq1ktw2nl.cloudfront.net%2Fstaging%2F2022-8-17%2F286168556-44100-2-9302966e8e36b.m4a

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 14 September 2022 - 17:45
    Rate this post

    Pour septembre, la mise à jour Microsoft résout 63 vulnérabilités de sécurité, dont une vulnérabilité Zero Day (CVE-2022-37969) et une vulnérabilité divulguée publiquement (CVE-2022-23960). Les mises à jour du mois portent sur le système d’exploitation Windows, Office, SharePoint, .Net Framework, Windows Defender et divers composants Windows.

    Vulnérabilité Zero Day

    Microsoft résout une vulnérabilité EP (Élévation de privilèges) du pilote de système commun de journalisation Windows (CVE-2022-37969), dont l’exploitation et la divulgation publique ont été confirmées. Cette vulnérabilité concerne toutes les versions de l’OS Windows. En l’exploitant, un pirate peut obtenir des privilèges SYSTEM. Pour cette attaque, le pirate doit disposer d’un accès et être capable d’exécuter du code sur le système cible. Cependant, le chaînage de plusieurs vulnérabilités lors d’une attaque est assez courant, et ce n’est pas vraiment un obstacle pour les pirates. Cette vulnérabilité est marquée « Important ». Toutefois, comme plusieurs fournisseurs ont reconnu une divulgation simultanée et que des exploitations ont été confirmées sur le terrain, il faut traiter cette vulnérabilité comme étant de type « Critique », en raison des risques. Son exploitation a déjà été constatée et des informations peuvent avoir été divulguées, ce qui permettrait à d’autres pirates de tirer facilement parti de cette vulnérabilité. 

    Vulnérabilité divulguée publiquement

    Microsoft résout une vulnérabilité susceptible de permettre une attaque CSR (Restriction spéculative du cache), présente sur les systèmes Windows 11 ARM (CVE-2022-23960). Cette vulnérabilité, également appelée Spectre-BHB, est encore une vulnérabilité spéculative de canal latéral propre aux processeurs ARM.

    Autres CVE à noter 

    Une vulnérabilité RCE (Exécution de code à distance) du système TCP/IP Windows (CVE-2022-34718) peut être ciblée par un pirate non identifié. Cela signifie qu’elle peut « servir de ver », ce qui explique son score de base CVSS de 9,8. Cette vulnérabilité affecte uniquement les systèmes qui exécutent IPSec avec IPv6 activé. C’est une vulnérabilité potentiellement dangereuse, qui exige votre attention.

    Une vulnérabilité EP (Élévation de privilèges) du spouleur d’impression (CVE-2022-38005) est résolue ce mois-ci. Depuis PrintNightmare, de nombreuses autres vulnérabilités du spouleur d’impression ont été résolues. Certaines ont provoqué des difficultés supplémentaires pour certains fournisseurs et modèles d’imprimante. Si vous avez connu ces difficultés, il est judicieux de tester très soigneusement cette mise à jour, pour vous assurer qu’elle ne pose aucun problème dans votre environnement.

    Une vulnérabilité EP (CVE-2022-38007) d’Azure ARC et Azure Guest Configuration peut permettre à un pirate de remplacer le code fourni par Microsoft par son propre code. Le code du pirate peut ainsi s’exécuter sous le profil root en tant que daemon dans le contexte du service infecté. 


    The post Patch Tuesday de septembre : une vulnérabilité Zero Day de type « important » à traiter comme critique appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 14 September 2022 - 16:09
    Rate this post

    Prévenir, détecter et remédier aux cybermenaces  : cette plateforme de supervision de cybersécurité s’adapte aux budgets des petites et moyennes structures du secteur public : mairies, collectivités, hôpitaux ou ehpad. Une première ! Jean-Nicolas Piotrowski, le président et fondateur d’ITrust, nous en dit davantage sur son SOC citoyen qu’il vient de lancer officiellement. 

    Jean-Nicolas Piotrowski, PDG d’ITrust
    Jean-Nicolas Piotrowski

    1 € par habitant et par an pour une collectivité et 1 € par lit et par mois pour un hôpital ou équivalent (GHT, ARS, etc.), au lieu habituellement d’un calcul basé sur le nombre d’IP ou événements par seconde : l’offre est « pratiquement à prix coûtant », explique à Solutions Numériques Jean-Nicolas Piotrowski, le PDG et fondateur d’ITrust.

    « Très simplement, en fonction du nombre d’habitants ou de lits, les structures peuvent savoir combien cela va leur coûter. Nous sommes capables de proposer ce tarif, car nous sommes éditeur de nos propres produits. Le but est d’avoir une démarche citoyenne, de protection de la Nation, et non pas d’appliquer le même business model que pour des entreprises privées. Les collectivités – ce que j’appelle la Nation – n’ont pas forcément les mêmes moyens. » 

    Un pure player français de la cyber français

    Cela n’empêche pas la performance de la plateforme (lire ci-dessous son descriptif) qui s’appuie sur les solutions et technologies de ce pure player français de la cybersécurité français. En outre, en 1 heure, elle est opérationnelle contre des mois de déploiement pour un SOC traditionnel ! 
    L’entreprise est connue pour son scanner de vulnérabilités IKare ou encore Reveelium, qui agrège les logs pour détecter les attaques, « deux outils complémentaires pour la prévention et la détection. » Il s’agit bien d’un vrai SOC (security operation center), complet.

    Des outils dopés aux dernières technos et des équipes réduites

    « L’outil nous permet d’être scalable : nous pouvons traiter énormément d’alertes par client avec des équipes qui sont en moyenne dix fois inférieures en nombre à celles d’un SOC classique. Les trois moteurs qui intègrent le produit – Intelligence Artificielle, corrélation et Threat Intelligence – nous permettent des gains de productivité importants et d’avoir des coûts logiciels et de ressources acceptables. Pour gérer 1 000 études notariales, 2 personnes suffisent ! » Voilà la force d’iTrust pour proposer un tel SOC à ce prix.
    L’offre n’est pas « commerciale », elle se veut « citoyenne », mais elle fait connaître le produit, la démarche de la société. Et l’entreprise peut espérer faire boule de neige et générer du chiffre d’affaires sur d’autres secteurs. Proposé en pré-vente cet été, le SOC citoyen a déjà séduit 5 structures.

    Des partenaires plus nombreux et 100 % d’attaques déjouées

    L’entreprise a lancé une vaste campagne de partenariats depuis 1 an. Elle travaille avec « 7 ou 8 partenaires sur la France dont Free/Jaguar et le cloud provider, infogérant ITS Integra avec lequel nous lançons l’offre santé ». A l’international, iTrust densifie sa présence « pour avoir un partenaire par grande région ». Elle peut s’appuyer ainsi, en cas de débordement interne, et avec l’accord du client, sur des partenaires « offshore » qui proposent des SOC utilisant les technologies d’iTrust et managés par eux. C’est le cas par exemple en Nouvelle Calédonie et en Afrique du Sud. 
    En France, iTrust a deux SOC, un à Issy-les-Moulineaux et un autre à Toulouse, qui gèrent déjà une centaines de clients importants (ETI et grand groupes, des conseils généraux), dont le ministère des Armées, mais aussi plus petits, à l’instar des notaires évoqués plus haut par Jean-Nicolas Piotrowski.
    Leur performance se démontre facilement, avec 100 % des attaques déjouées jusqu’à maintenant ! 

    Le SOC d’iTrust

    Les outils dans le détail du SOC « citoyen »

    La plateforme de SOC « citoyen » comprend le SIEM Reveelium intégré et durci avec les modules de sécurité développés par ITrust.
    ● SIEM/XDR Reveelium intégrant plus de 2 000 règles de détection et plus de 500
    parseurs ;
    ● UEBA REVEELIUM pour la détection des menaces avancées avec l’analyse
    comportementale par algorithmie ;
    ● Threat Intelligence livrée par défaut avec une cinquantaine de sources de
    CERT/CSIRT et plus de 5 millions d’IOC ;
    ● Moteur et éditeur de corrélation dynamique pour créer des scénarios de
    compromission y compris sur les approches métiers ;
    ● Tableau de bord temps réel de Cybersécurité ;
    ● SOAR de supervision pour prioriser les menaces avancées ;
    ● Surveillance MDR 24/7 par ITrust et/ou ses partenaires ;
    ● EDR en option.

    The post Un SOC 100% français à la demande pour le secteur public : « Le but est d’avoir une démarche citoyenne de protection de la Nation » Jean-Nicolas Piotrowski, iTrust appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 14 September 2022 - 10:05
    Rate this post

    En France, 81 % des décideurs IT ayant répondu en 2022 à une étude de Scality ont adopté une politique locale de souveraineté des données, dans le cloud notamment, mais ils ne sont que 67 % dans l’IT... Ils privilégient aussi un peu plus le Cloud public – des Gamma notamment – que leurs homologues en Europe et aux États-Unis.

    Scality a dévoilé mi-septembre2022 les résultats d’une enquête réalisée par le cabinet d’études américain Vanson Bourne portant sur les stratégies de souveraineté des données, dans le cloud notamment. Elle a été menée auprès de décideurs informatiques en France, en Allemagne, au Royaume-Uni et aux États-Unis.

    En France, seuls 67 % des répondants du secteur IT ont mis en place une politique « favorable » à la souveraineté de leurs données

    En France, 81 % des répondants en charge de l’IT ont déjà adopté selon Scality une politique locale dîtes « favorable » à la souveraineté de leurs données, essentiellementdans le Cloud, tandis que 18 % comptent le faire. Il est dommage quece spécialiste français du stockage ne précise pas exactement les critères permettant de définir ce qu’est, selon lui, la « souveraineté des données ».

    Ce chiffre atteint 89% dans le secteur des affaires et des services financiers, du retail, de la distribution et du transport. « Étonnamment, ce chiffre ne dépasse pas 67% pour les répondants du secteur informatique, de la technologie et des télécoms », souligne Scality.

    Ils utilisent aussi un peu plus le Cloud public que leurs homologues en Europe et aux États-Unis

    Vanson Bourne précise que pour mettre en place leurs politiques de souveraineté des données dans le Cloud, 52 % des répondants français utilisent (ou comptent utiliser) un service de cloud public ou 33 % un cloud hybride. Ils ne sont que 8 % à privilégier un fournisseur cloud régional, et 7 %, un centre de données sur site.

    D’ailleurs, Scalitysouligne même que comparativement aux autres pays interrogés, « la France est plus susceptible d’opter pour le cloud public (à 52 % contre une moyenne mondiale de 40 %). Cela est sans doute lié à la présence de grands acteurs tels que Orange, extrêmement présent dans le pays ». Est-ce vraiment étonnant quand on voit le nombre d’ESN françaises signer des partenariats ou vendre les clouds publics d’AWS, Microsoft Azure ou Google Cloud par exemple ?

    51 % des décideurs IT en Europe et aux États-Unis utilisent les clouds publics tels qu’AWS, Azure ou Google Cloud

    Sinon, au niveau européen ou américain, ce spécialiste du stockage nous apprend que 98 % des décideurs IT interrogés ont déjà mis en place des politiques en matière de souveraineté, ou comptent le faire. Pour atteindre leurs objectifs de souveraineté des données dans le Cloud, seulement 49 % des décideurs IT utilisent des prestataires de cloud hybride ou de cloud régionaux, plutôt que des clouds publics des Gamma tels qu’AWS, Azure Microsoft ou Google Cloud. Ils sont quand même 51 % à le faire malgré les risques de transfert de leurs données à une administration américaine, dans le cadre du Cloud Act notamment.

    Selon Scality, 40 % des répondants de tous les pays interrogésstockent (ou stockeront) principalement leurs données sur un cloud public d’envergure, comme les services réputés régionaux d’AWS, Azure, ou Google Cloud. 36 % déploient une solution mixte sur site et dans un cloud public, c’est-à-dire un cloud hybride. Seulement 13 % de ces décideurs IT stockent leurs données auprès d’un fournisseur de cloud régional,et 11 % utilisent un centre de données sur site.

    Une majorité de pays et d’organisations ont déjà mis en place une réglementation ou une politique de souveraineté

    Enfin, Vanson Bourne rappelle que 137 des 194 pays dans le monde appliquent une législation sur la protection des données et de la vie privée. Il en résulte selon lui que de nombreuses organisations doivent se conformer aux règles de résidence des données et à la réglementation locale exigée en matière de collecte et de traitement des données.

    80 % des entreprises ou organisme des quatre pays interrogés ont déjà mis en place une réglementation ou une politique de souveraineté afin de conserver leurs données dans des lieux spécifiques, et 18 % comptent le faire. Le rapport révèle des différences plutôt minimes entre la France (où 81 % des répondants ont déjà mis une politique en place), l’Allemagne (79 %), le Royaume-Uni (82 %), et les États-Unis (78 %). Seuls 2 % des répondants au niveau mondial ont déclaré ne pas avoir de politiques de souveraineté des données en place, ni d’intention de le faire.

    Selon Paul Speciale, directeur marketing de Scality : « Il est extrêmement encourageant de constater qu’un nombre aussi élevé d’entreprises ou organisme en Europe et aux États-Unis prennent la souveraineté des données très au sérieux. Et ce, en mettant en place des stratégies adéquates, dont une transition notable vers le cloud hybride. Il ne fait aucun doute que cela va les aider à éviter l’enfermement propriétaire et à renforcer la sécurité en stockant les données localement ou sur de multiples lieux. Le chiffre étonnamment élevé aux États-Unis peut être lié à l’inquiétude croissante vis-à-vis de la puissance de la Chine en matière de développement technologique. »

    The post Cloud : 81% des décideurs IT français – que 67 % dans le secteur IT – investissent dans la « souveraineté » de leurs données appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 14 September 2022 - 10:03
    Rate this post

    80 % des organisations ont subi un grave incident de sécurité du Cloud, par exemple une violation ou une fuite de données ou encore des intrusions dans leur environnement.

    Les organisations de toutes tailles et de tous secteurs d’activité ayant recours au Cloud indiquent dans une étude* de Snyk, un spécialiste de la sécurité des développeurs, qu’elles avaient été touchées par des incidents majeurs de sécurité du Cloud au cours des 12 derniers mois. Si les startups (89 %) et les organisations du secteur public (88 %) sont les plus touchées, les grandes entreprises, en revanche, s’en sortent mieux, probablement en raison d’investissements plus importants. Il en est de même pour les PME qui sont moins dépendantes du Cloud et possèdent donc une infrastructure moins complexe. 

    Les sondés expliquent que les violations et les fuites de données, ainsi que les intrusions dans leur environnement, représentent les problèmes les plus graves qu’ils ont subis. Tous ces incidents ont un coût élevé pour les entreprises internationales : amendes à la suite d’audits ratés, violations de la conformité, perte de productivité due à l’arrêt du système etc..

    Ces derniers ont également indiqué que ce risque est susceptible de s’intensifier rapidement. Un quart (25 %) s’inquiète d’avoir récemment subi une violation de données dans le Cloud sans en avoir eu conscience. La majorité (58 %) des professionnels de la sécurité et des développeurs pensent que le risque de violation des données du Cloud au sein de leur organisation va augmenter à l’avenir.


    *Ce rapport est basé sur une enquête menée auprès de plus de 400 professionnels et responsables de l’ingénierie et de la sécurité du Cloud provenant de divers types d’organisation et secteurs d’activité. L’enquête a été menée au cours du deuxième trimestre de 2022 par Propeller Insights.

    The post 80 % des organisations ont connu au moins un grave incident de sécurité du Cloud en 2022 appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 13 September 2022 - 12:03
    Rate this post

    AFP – La Cnil a infligé une amende de 250 000 euros à la société Infogreffe pour avoir conservé trop longtemps et de manière non sécurisée les données personnelles des utilisateurs de son site internet, selon une délibération rendue publique mardi.

    La Commission nationale de l’informatique et des libertés avait été saisie d’une plainte d’un utilisateur d’Infogreffe dénonçant la facilité d’accès des tiers à son mot de passe. Elle a alors constaté « plusieurs manquements concernant le traitement des données personnelles des utilisateurs du service », qui permet de consulter de manière payante des informations légales sur les entreprises et de commander des documents certifiés par les greffes des tribunaux de commerce, explique-t-elle dans un communiqué.

    Conservation trop longue, sécurité des données insuffisante

    En cause, la conservation d’informations bancaires, noms, prénoms, adresses, etc. au delà des 36 mois prévus par le site pour les comptes inactifs, qui concernait un quart des utilisateurs, et l’absence de procédure d’anonymisation automatique.
    Egalement dans le viseur de la Cnil, l’absence de « mesures suffisantes pour garantir la sécurité des données des membres et des utilisateurs » d’Infogreffe. Il était notamment « impossible pour les 3,7 millions de comptes de saisir un mot de passe sécurisé en raison de la limitation de leur taille », relève la Cnil.
    En outre, Infogreffe « transmettait en clair, par courriel, les mots de passe non temporaires permettant l’accès aux comptes » et les conservait, toujours en clair, dans sa base de données.

    Créé en 1986 par les greffiers des tribunaux de commerce, le GIE (groupement d’intérêt économique) Infogreffe a de son côté lancé, depuis le contrôle, « une purge des comptes inactifs depuis plus de 36 mois » et « mis en oeuvre certaines actions » en matière de sécurisation, selon la Cnil.

    Cette sanction a été « prise en coopération avec les autres autorités européennes concernées », le site comptant des comptes d’utilisateurs dans tous les pays membres de l’UE. Elle « est susceptible de faire l’objet d’un recours devant le Conseil d’État » dans un délai de deux mois, est-il précisé dans la délibération.

    The post Infogreffe sanctionné par la Cnil à hauteur de 250 000 euros appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 13 September 2022 - 08:05
    Rate this post

    (AFP) – Le conflit en Ukraine montre que le secteur technologique peut contribuer à la défense d’un pays en période de conflit, selon l’ancien PDG de Google, Eric Schmidt, aujourd’hui conseiller du gouvernement américain dans le domaine de l’intelligence artificielle.

    Le gouvernement ukrainien a réussi à protéger ses données de cyberattaques russes et a mobilisé avec succès des applications qui ont permis d’informer l’armée en temps réel des mouvements des forces russes, a expliqué lundi M. Schmidt, lors d’une conférence en ligne, après un séjour de 36 heures en Ukraine.

    Parmi les initiatives prises par le jeune gouvernement ukrainien dès le début de l’offensive russe le 24 février: l’abrogation d’une loi qui empêchait le gouvernement de stocker ses données dans une base dématérialisée. « Ils ont déplacé toutes leurs données des serveurs du gouvernement vers le Cloud« , a-t-il dit.

    20 000 terminaux Starlink

    Ensuite, les Ukrainiens se sont tournés vers le PDG de SpaceX Elon Musk, pour recevoir des terminaux du service interne par satellite Starlink, ce qui a fait « échouer » la stratégie russe de désactiver les communications ukrainiennes, selon M. Schmidt. D’autres chefs d’entreprises et donateurs ont distribué des fonds à l’Ukraine pour l’achat de terminaux Starlink, dont le nombre atteint désormais 20 000 dans le pays, a rappelé l’ex-PDG de Google.

    Des applications cryptées et d’IA

    Le gouvernement ukrainien a aussi élargi l’utilisation d’une application cryptée estonienne dont les Ukrainiens se servaient déjà pour stocker sur leur téléphone des copies de leur passeport, leur carte d’identité, leur compte en banque etc. « Si votre maison était bombardée, vous pouviez envoyer une photo et les services d’urgence étaient immédiatement prévenus« , et les militaires informés, a-t-il précisé.
    Enfin les autorités de Kiev ont lancé un service utilisant l’application suisse de messagerie cryptée Threema qui permettait à chaque Ukrainien de signaler des tanks russes au gouvernement. Les informations reçues étaient ensuite analysées avec l’aide d’intelligence artificielle pour définir les cibles les plus utiles.
    Eric Schmidt a aussi fait état d’informations selon lesquelles les forces ukrainiennes ont utilisé la reconnaissance faciale pour identifier les soldats russes accusés d’avoir commis des crimes de guerre.

    « Leur internet est resté opérationnel, les données de leur gouvernement sont restées protégées et ils avaient les moyens de permettre aux citoyens-journalistes de leur transmettre des renseignements« , a-t-il conclu.

    The post Pour l’ex-PDG de Google, l’Ukraine montre l’utilité des technologies dans un conflit appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 13 September 2022 - 07:57
    Rate this post

    La rédaction publie, in extenso en ce qui concerne le Cloud, le discours du ministre de l’Économie, des Finances et de la Souveraineté industrielle et numérique. Il a été prononcé le lundi 12 septembre à Strasbourg à l’occasion de l’inauguration d’un nouveau datacenter d’OVHCloud.

    « Chacun doit bien comprendre […] que les données sont le nouvel or noir économique et que c’est à partir de ces données que se crée la richesse, à partir de ces données que se crée l’indépendance, à partir de ces données que se crée l’innovation.

    Plus vous avez de données, plus vous alimentez votre intelligence artificielle, plus vous
    pouvez avoir demain une intelligence artificielle performante. Or, comme l’intelligence
    artificielle est probablement un des grands moteurs de l’économie de demain et un des
    grands moteurs de la souveraineté, maîtriser ses données, c’est maîtriser l’avenir.

    Maîtriser ses données, c’est maîtriser l’avenir.

    Maîtriser ses données, c’est maîtriser la prospérité économique. Tous ceux qui laissent
    filer leurs données laisseront filer leur prospérité, leur souveraineté et leur
    indépendance. Donc je crois que chacun doit bien prendre la mesure de ce qui se joue.

    Je regrette malheureusement ce terme de “cloud”, une espèce de terme, c’est le cas de
    le dire, un petit peu nuageux, insaisissable. Mais la réalité, c’est que derrière c’est du
    grand concret, ce sont des installations, ce sont des emplois, ce sont des technologies,
    et c’est la possibilité de réussir ou d’échouer économiquement.

    Donc l’enjeu est absolument considérable et nous devons en prendre toute la mesure
    et accélérer pour rattraper le petit retard à l’allumage que nous avons souvent en
    Europe, cher Thierry, mais que nous savons combler dès lors que nous y mettons tous
    les moyens nécessaires. Et je crois que, sous l’impulsion du président de la République,
    c’est ce qui a été fait depuis maintenant cinq ans.

    L’enjeu est aussi un enjeu culturel. Chacun voit bien que sur cette bataille des données,
    qui est une bataille économique majeure, vous avez différents modèles qui s’affrontent.
    Vous avez le modèle américain, poussé par les grands acteurs du numérique, et je ne
    dis pas ça pour l’administration de Joe Biden, je dis ça pour l’écosystème américain.

    L’écosystème américain du numérique que nous connaissons bien avec Jean-Noël
    Barrot, que nous avons rencontré à de multiples reprises depuis des années, c’est, dans
    le fond, l’affirmation du numérique doit signifier le retrait des Etats. C’est ça leur grande
    idée. La liberté est totale ou elle n’est pas, et donc il ne doit plus y avoir de lois, plus y
    avoir de règles, plus y avoir d’Etat. Le monde numérique va substituer au monde des
    Etats, un monde de liberté absolue, avec tout ce que cela veut dire de conflits, de
    rapports de force, d’injustices, de révélations, de menaces.

    C’est un monde, je le dis très clairement, dont nous ne voulons pas. Car un monde sans
    régulation serait un monde de conflits. Et dans le conflit, c’est toujours le plus faible qui
    trinque. Or nous, notre modèle de société est un modèle qui protège les plus faibles,
    est un modèle qui protège ceux qui n’ont pas forcément les mêmes richesses, les
    mêmes connaissances. Nous ne voulons pas de ce modèle totalement libertaire, je crois
    d’ailleurs que la nouvelle administration américaine s’en est aussi éloignée.

    De l’autre côté, vous avez le modèle chinois. Alors là, c’est le modèle radicalement
    inverse. C’est un modèle de prise de contrôle du numérique. Puisque le numérique nous
    menace, eh bien, prenons le contrôle du numérique. C’est ce qu’a annoncé
    l’administration chinoise concernant les algorithmes d’intelligence artificielle. C’est là
    aussi un modèle qui ne nous convient pas. Au milieu, vous avez un modèle d’équilibre.
    Et ce qui caractérise l’Europe, ce qui caractérise cette terre alsacienne aussi qui est au
    coeur de l’Europe, ce qui caractérise la France, c’est l’équilibre.

    Puisque le numérique nous menace, eh bien, prenons le contrôle du numérique.

    Quand je vois tant de passions dans la vie politique actuelle, je me dis que nous nous
    éloignons de ce que nous sommes profondément comme peuple. Nous sommes un
    peuple d’équilibre et l’équilibre, c’est ce que nous voulons aussi pour le modèle
    numérique.

    Comment est-ce qu’on peut le définir ? Ce modèle européen du numérique, il repose,
    à mon sens, sur 3 grands piliers.

    Le premier c’est effectivement la protection. Protection ne veut pas dire
    protectionnisme. On nous a suffisamment reproché de travailler avec les grands acteurs
    américains dans des offres dites “hybrides” pour que l’on ne nous reproche pas le
    protectionnisme ? Non, nous ne sommes pas protectionnistes mais nous voulons
    protéger un certain nombre de données qui sont sensibles.

    Nous voulons protéger un certain nombre de données qui sont sensibles.

    Cela peut être des données de santé. Personne n’a envie que ses données de santé
    soient répandues aux 4 vents. Cela peut être des données stratégiques d’entreprises.
    Personne n’a envie que les données de fabrication d’un Airbus ou d’un TGV ou d’un
    satellite ou d’Ariane soient diffusées à travers toute la planète. Je pense que ce serait
    un danger pour notre souveraineté. Donc, nous voulons protéger. C’est le premier
    élément. C’est le cloud. C’est le sens de l’inauguration d’aujourd’hui.

    Le deuxième pilier de ce modèle c’est la régulation. Et là, je voudrais rendre un
    hommage appuyé à un grand commissaire européen que nous avons la chance d’avoir
    parmi nous aujourd’hui, Thierry Breton, parce que si nous sommes parvenus à un accord
    sur la régulation des places de marché, la régulation des données, la fameuse directive
    DSA et DMA pour avoir une concurrence équitable sur le marché numérique, nous le
    devons à la volonté de deux hommes : le président de la République française et le
    commissaire français à la Commission européenne Thierry Breton et je voudrais que
    vous applaudissez pour le remercier de son engagement.

    Le deuxième pilier de ce modèle c’est la régulation.

    Protection, régulation. Le troisième pilier c’est l’innovation. Arrêtons de dire que les
    Américains innovent et que les Européens régulent. Je dis, moi, j’en ai un peu ras-le-bol
    d’entendre dire ça matin, midi et soir parce que c’est totalement faux et que ça ne
    correspond absolument pas à notre vision de l’avenir numérique. Nous voulons innover.
    Innover à la fois sur les technologies, innover sur les semi-conducteurs.

    Nous venons d’obtenir après 4 ans de batailles industrielles considérables que
    Globalfounderies viennent s’installer à Grenoble avec STMicros pour réaliser des semi-
    conducteurs qui seront au top du top de ce qui se fait dans le monde en termes de
    finesse de gravure.

    L’innovation, je l’ai vu ici tout à l’heure, cela veut dire aussi innover pour accélérer la
    lutte contre le réchauffement climatique. Je suis très fier d’inaugurer un datacenter qui
    ne consomme pas des milliers de kilowattheures pour faire tourner une climatisation et
    qui a préféré une solution plus respectueuse de l’environnement, innovante, qui passe
    par le refroidissement liquide qui est moins consommateur d’énergie, plus efficace, plus
    respectueux de la planète.

    L’innovation, cela veut dire aussi innover pour accélérer la lutte contre le réchauffement climatique.

    Innover, c’est aussi faire le maximum pour lutter contre le réchauffement climatique et
    conjuguer la réussite économique et le respect de l’environnement. Ce qui est
    probablement le grand défi des décennies à venir. Il y a ceux qui vous disent que ça
    arrive aussi à Strasbourg, qu’il faut aller vers la décroissance : consommer moins,
    produire moins, se restreindre plus, vivre moins bien.

    Je sais que ces discours peuvent être entendus dans les parages. Ce ne sera jamais le
    nôtre parce que je ne veux pas que mes enfants ou mes petits enfants vivent moins
    bien que moi. Je ne veux pas qu’ils aient accès à des médicaments qui soient moins
    performants.

    Avec le président de la République, nous nous sommes fixés un défi 1 000 fois plus
    difficile. Pas la décroissance, mais la croissance respectueuse du climat, la croissance
    capable de conjuguer prospérité et respect de la planète. Croyez-moi, c’est un défi
    autrement plus ambitieux, mais à mon avis autrement préférable, désirable pour nos
    compatriotes et pour nos enfants.

    Tout cela passe par la souveraineté numérique. Cette souveraineté, elle va nous amener
    à avancer dans 3 directions que je mentionne très rapidement. D’abord, si l’on veut
    être souverain, je le disais tout à l’heure, il ne faut pas qu’on nous pique nos données.
    Pardon de vous dire les choses aussi simplement, mais le sujet est tellement complexe.
    J’ai mis des années à commencer à y comprendre quelque chose puisque je suis
    davantage spécialiste de Marcel Proust que des données numériques. Mais je m’y suis
    mis depuis des années.

    J’ai écouté les ingénieurs et j’ai compris une chose toute simple, c’est que pour être
    souverain, il ne fallait pas accepter que quelque puissance que ce soit nous vole nos
    données. Je suis opposé au principe d’extraterritorialité américain. Je l’ai toujours
    combattu et je continuerai à le combattre. Je ne vois pas au nom de quoi, au nom de
    qui, nous accepterions que la justice américaine puisse se saisir de données qui sont
    essentielles pour notre souveraineté et pour notre indépendance.

    Je suis opposé au principe d’extraterritorialité américain.

    Pour le dire plus simplement et reprendre les mots du commissaire européen,
    charbonnier est maître chez soi. Donc ne venez pas toucher à nos données, elles nous
    appartiennent. Et il est bon que sur le territoire national, ce soit la loi nationale qui
    s’applique et pas la loi américaine. Et il serait bon que nos partenaires européens
    comprennent tous unanimement que sur le territoire européen il est bon que ce soit la
    loi européenne qui s’applique. Et que personne, même une grande puissance alliée,
    même des amis les plus proches, ne peuvent pas avoir le droit de saisir nos données.

    Il est bon que sur le territoire national, ce soit la loi nationale qui s’applique et pas la loi américaine.

    C’est le sens de la labellisation SecNumCloud qui offre le niveau de garantie le plus
    élevé. Et je sais que, comme il y a des interrogations sur ces données sensibles, pour
    savoir quelles sont ces données sensibles, il est nécessaire de préciser de manière
    administrative et rigoureuse ce que sont ces données sensibles. Nous préciserons ce
    que sont ces données sensibles par voie de circulaire dans les semaines qui viennent
    pour garantir à tous les opérateurs, qu’ils soient publics ou qu’ils soient privés, la
    protection face au principe d’extraterritorialité américain.

    Nous apporterons ensuite, c’est le deuxième aspect de la souveraineté, un soutien aux
    administrations qui ont aujourd’hui parfois un peu de mal à savoir comment s’engager
    dans cette souveraineté numérique et comment avoir ce label SecNumCloud. Je sais
    que c’est encore trop complexe. Elles auront l’appui de la Direction Interministérielle
    du Numérique (DINUM). Je souhaite également que les entreprises privées s’engagent
    davantage dans la sécurisation de leurs données. Et je pense qu’il faut d’abord partir
    sur une base volontaire. Mais je le dis avec beaucoup de gravité, si jamais nos entreprises
    qui ont des données extraordinairement sensibles ne se saisissaient pas librement de
    cette offre de sécurisation de leurs données, je ne peux pas exclure que, à un moment
    ou à un autre, nous en venions à une norme obligatoire pour protéger notre
    souveraineté industrielle et protéger notre indépendance.

    Je ne peux pas exclure que, à un moment ou à un autre, nous en venions à une norme obligatoire pour protéger notre souveraineté industrielle.

    Enfin, pour animer tous ces débats, s’assurer que la filière avance dans la bonne
    direction, il y a un troisième point qui est très important, c’est qu’il y ait un lieu où se
    réunir, où discuter, où les entreprises puissent échanger.

    Nous avons besoin d’un comité stratégique de filière sur le numérique de confiance. Je
    vous annonce donc que nous créerons un comité stratégique de filière sur le numérique
    de confiance et je vous annonce également que ce comité stratégique de filière sera
    présidé par Michel Paulin, que vous pouvez d’ailleurs applaudir pour sa nomination. »

    Nous créerons un comité stratégique de filière sur le numérique de confiance.


    The post Stratégie nationale pour le Cloud : le discours de Bruno Le Maire en intégralité appeared first on Sécurité.
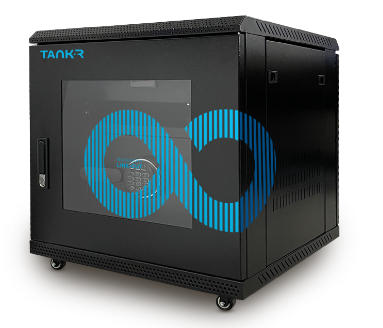
  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 17:36
    Rate this post

    Google confirme le 12 septembre 2022 le rachat de Mandiant, une société de conseil américaine spécialisée dans la détection des cyber risques. Montant estimé de la transaction: 5.4 milliards de dollars, marques et dettes comprises.

    Google avait dévoilé le 8 mars le rachat cette année de Mandiant, et uniquement de ses produits ou services restants. Effectivement, l’acquisition de cette société de conseil américaine spécialisée dans la détection des cyber risques n’inclue pas ses solutions FireEye, déjà revendues 1,2 milliard de dollars à Symphony Technology Group (STG).

    Thomas Kurian, le directeur général de Google Cloud, précise que son groupe conservera la marque Mandiant et ses produits : « L’ajout de Mandiant Threat Intelligence – qui s’appuie sur son équipe de spécialistes de la sécurité et du renseignement répartis dans 22 pays – et son expérience en détection et réponse aux cybermenaces sophistiquées permettra aux clients de Google Cloud de bénéficier d’informations exploitables. Nous continuerons à partager les recherches révolutionnaires de Mandiant sur les menaces afin d’aider les entreprises, même celles qui n’utilisent pas Google Cloud ».

    « Cette acquisition ajoute de solides services au portefeuille de GCP et renforce immédiatement l’expertise de la Google Cybersecurity Action Team. Mandiant a trouvé un partenaire aux poches profondes pour se réinventer. Mais des lacunes importantes subsistent pour l’entité combinée. La plus critique de ces lacunes se situe peut-être au niveau des points d’extrémité des entreprises. GCP s’appuie sur l’EDR pour compléter son offre XDR, nous pensons donc qu’un outil EDR sera le prochain sur sa liste de courses », estime Jeff Pollard, vice-président et analyste principal de Forrester.

    Google poursuit ses acquisitions dans la cybersécurité

    L’acquisition de Mandiant par Google est logique car, à l’instar de son concurrent Microsoft, que l’on avait dit également sur les rangs à l’époque, l’éditeur et opérateur Cloud investit aussi dans la cyber sécurité. Mais contrairement à lui, Google n’a pas encore détaillé ses revenus provenant de la cybersécurité. En janvier 2022, Google avait déjà racheté pour 500 millions de dollars Siemplify, un éditeur israélien de logiciels d’orchestration, d’automatisation et de réponse en matière de sécurité (SOAR). Ses solutions sont intégrées à sa plate-forme d’analyse de la sécurité Google Chronicle.

    L’acquisition par Google valorise Mandiant à 5,4 milliards de dollars, dettes comprises. Le chiffre d’affaires de cette société de conseil américaine spécialisée dans la détection des cyber risques avait bondi en 2021 de 21 % à 483,5 millions de dollars. De même que son bénéfice net, qui était remonté à 918,6 millions de dollars, suite à la vente de ses produits FireEye à STG.

    The post Google finalise le rachat de Mandiant appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 16:54
    Rate this post

    Le ministre de l’Economie et des Finances a annoncé ce comité stratégique lors d’un discours sur la stratégie nationale pour le Cloud ce lundi à Strasbourg en inaugurant un nouveau datacenter du français OVHCloud.

    « Nous créerons un comité stratégique de filière sur le numérique de confiance », a indiqué le ministre de l’Economie et des Finances, « Je vous annonce également que ce comité stratégique de filière sera présidé par Michel Paulin ». Michel Paulin est le directeur général d’OVHcloud. Il doit proposer d’ici 6 mois les contours et les objectifs de ce comité, censé
    permettre l’émergence d’une « offre française compétitive » dans ce domaine, selon l’AFP.

    Trois directions pour avancer

    Pour Bruno Le Maire, cette création, « un lieu où se réunir, où discuter, où les entreprises puissent échanger », est la troisième direction pour avancer vers la souveraineté numérique. La première concerne la protection des données sensibles « D’abord, si l’on veut être souverain, il ne faut pas qu’on nous pique nos données ». « Il est bon que sur le territoire national, ce soit la loi nationale qui s’applique et pas la loi américaine. Et il serait bon que nos partenaires européens comprennent tous unanimement que sur le territoire européen il est bon que ce soit la loi européenne qui s’applique. Et que personne, même une grande puissance alliée, même des amis les plus proches, ne peuvent pas avoir le droit de saisir nos données. C’est le sens de la labellisation SecNumCloud qui offre le niveau de garantie le plus élevé. »

    Un soutien aux administrations

    Le ministre compte ensuite apporter « un soutien aux administrations » qui ont parfois du mal à savoir comment s’engager dans cette souveraineté numérique et obtenir ce label SecNumCloud. « Elles auront l’appui de la Direction Interministérielle du Numérique (DINUM). » Il souhaite également que les entreprises privées s’engagent
    davantage dans la sécurisation de leurs données. « Et je pense qu’il faut d’abord partir
    sur une base volontaire. Mais je le dis avec beaucoup de gravité, si jamais nos entreprises
    qui ont des données extraordinairement sensibles ne se saisissaient pas librement de
    cette offre de sécurisation de leurs données, je ne peux pas exclure que, à un moment
    ou à un autre, nous en venions à une norme obligatoire pour protéger notre
    souveraineté industrielle et protéger notre indépendance. »

    Des aides sont prévues pour les petites entreprises et les startups qui veulent obtenir le label SecNumCloud. Elles seront mises en oeuvre par l’Anssi, avec une enveloppe totale de 2,5 millions d’euros, a précisé le ministère de l’Economie.

    The post Bruno Le Maire annonce la création d’un comité stratégique de filière sur le numérique de confiance appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 16:30
    Rate this post

    (AFP) – Le gouvernement n’exclut pas de contraindre les entreprises françaises à recourir à des services de cloud échappant aux lois extra-territoriales pour leurs données sensibles, a annoncé lundi le ministre de l’Economie et des Finances, Bruno Le Maire.

    « Je souhaite que les entreprises s’engagent davantage dans la sécurisation de leurs données« , en choisissant des prestataires immunisés contre les lois extra-territoriales, a déclaré M. Le Maire, en inaugurant un nouveau centre de données du groupe français OVHCloud à Strasbourg. Au départ, cette sécurisation sera faite sur une « base volontaire« , a expliqué le ministre. Mais, « je le dis avec beaucoup de gravité, si nos entreprises qui ont des données extraordinairement sensibles ne se saisissaient pas » des offres de Cloud sécurisées, « je ne peux pas exclure qu’à un moment ou à un autre, nous en venions à une norme obligatoire, pour protéger notre souveraineté industrielle et protéger notre indépendance« , a-t-il déclaré.

    Inquiétude sur les lois extra-territoriales des Etats-Unis

    Le marché des services de Cloud est dominé par les grands acteurs américains comme AWS (Amazon), Microsoft ou Google. Le gouvernement veut pousser les entreprises et les administrations à basculer sur le Cloud mais il s’inquiète des lois extra-territoriales des
    Etats-Unis, qui permettent aux autorités américaines de demander à leurs entreprises de Cloud de fournir les données de leurs clients, quel que soit l’endroit où elles se trouvent sur la planète.
    La France a défini une norme de sécurité, dite SecNumCloud, qui, outre des critères techniques de sécurité, exige que l’opérateur du service de Cloud soit européen pour échapper à ces lois extra-territoriales. Pour l’instant, très peu de services ou d’entreprises ont réussi à décrocher ce label exigeant – le gouvernement recense 7 services de 5
    entreprises françaises différentes, dont OVHCloud.

    Quelles données dites sensibles ?

    M. Le Maire a précisé que le gouvernement indiquerait « dans les semaines qui viennent, par voie de circulaires« , ce qu’il entendait par « données sensibles« . La question se pose en particulier pour les données industrielles, qui ne sont pas protégées par la législation comme le sont les données personnelles.
    « Je ne vois pas au nom de quoi ou de qui nous accepterions que la justice américaine se saisisse de données essentielles à notre souveraineté ou à notre indépendance« , a souligné le ministre.

    The post Données sensibles dans le Cloud : le gouvernement n’exclut pas des mesures contraignantes pour les entreprises appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 16:27
    Rate this post

    Mailinblack, un éditeur marseillais de logiciels de cybersécurité, annonce le 12 septembre l’entrée des fonds Apax Partners et NewAlpha Verto à son capital. Ils veulent construire un acteur de la cyber de +40M€ de CA en Europe, grâce à des acquisitions notamment

    Damien Neyret, le fondateur de Mailinblack en 2003, reste au capital même s’il n’en n’est plus l’actionnaire majoritaire. Il a cédé cet été, sans préciser combien, une grande partie de ses actions à Apax, fonds américain qui détient désormais plus de 60% du capital de l’éditeur marseillais spécialisé dans la protection des emails et de la sensibilisation aux menaces cyber sur le segment PME.

    Ce qui fait d’Apax le premier actionnaire de Mailinblack, devant New Alpha, un fonds français qui devient le second contributeur à son capital dès son entrée, précise Thomas Kerjean, le PDG de Mailinblack. Ce nouvel actionnariat inclue également une partie de l’équipe de direction et les actionnaires historiques, dont Entrepreneur Invest, qui réinvestit dans le projet.

    Construire un acteur cyber de 40M€ de CA en Europe grâce à des acquisitions…

    Ce changement d’investisseurs permettra à Mailinblack d’investir environ 50 millions d’euros pour assurer sa stratégie de diversification, laquelle pourra passer par des opérations de croissance externe. En France comme en Europe, l’éditeur marseillais étudie déjà des acquisitions d’éditeurs dont l’ARR (Revenu Récurrent Annuel) est compris entre 1 M€ et 10 M€ dans un contexte de marché fragmenté.

    Car l’éditeur ambitionne désormais quadrupler au moins son chiffre d’affaires d’ici à 2026, qui était de 8,6 M€ en 2021 (+15%), grâce aussi à de nouveaux recrutements marketing et commerciaux, au renforcement des canaux indirects mais également par le développement d’offres complémentaires.

    « Nous sommes heureux de contribuer à l’essor de Mailinblack en France et en Europe en réalisant la huitième opération de notre fonds Apax Development », commente Bérenger Mistral, associé d’Apax Partners.

    … Et de nouveaux produits

    L’éditeur marseillais prévoit également d’investir dans la R&D et ses logiciels (Protect Cyber Coach, une solution de simulation de cyberattaques), comme le confirme Thomas Kerjean : « Cette opération financière va nous permettre de diversifier notre offre produits en développant, en réalisant des partenariats ou en acquérant des solutions telles que : gestion de mots de passe, transfert de documents, dépollution numérique, entre autres”, détaille Thomas Kerjean, PDG de Mailinblack. Après avoir réinventé notre produit historique Protect, connu de tous et utilisé par 14 000 clients, par des Intelligences Artificielles auparavant réservées aux grands comptes, nous avons repensé la sensibilisation des collaborateurs à la cybersécurité avec Cyber Coach, une solution de simulation de cyberattaques par email et d’éducation expérientielle, déjà adoptée par +600 clients. Nous souhaitons désormais renforcer notre leadership en Europe en créant un véritable garde du corps numérique pour l’utilisateur en entreprise, au service des DSI.

    The post Apax Partners et NewAlpha Verto veulent faire de Mailinblack un acteur européen de la cybersécurité appeared first on Sécurité.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 10:59
    Rate this post

    L’Union européenne va présenter une proposition de loi dans le cadre du Cyber Resilience Act. L’objectif est d’établir des normes de cybersécurité et des procédures d’évaluation de conformité plus strictes pour les objets connectés.

    Le 13 septembre, l’UE devrait annoncer sa nouvelle proposition intitulée Cyber Resilience Act pour contraindre les fabricants d’objets connectés, et des services dont ils dépendent, à augmenter la sécurité de leurs appareils, à travers des règles de cybersécurité communes, et cela sous peine d’être condamnés à une amende  – on parle de sanctions pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial annuel – ou à voir leur produits retirés  du marché européen. La proposition devrait être adoptée ensuite sous forme de loi.
    Cette loi complétera le cadre législatif existant de l’UE : directive sur la sécurité des réseaux et des systèmes d’information (SRI) et la loi sur la cybersécurité ainsi que NIS 2.

    Le Cyber Resilience Act a été communiqué par la présidente de la Commission européenne, Ursula von der Leyen, dans son discours sur l’état de l’Union en septembre 2021. Routeurs, smartphones, caméras connectées… et services associés tels que les logiciels sur les téléphones sont concernés.


    The post Règles de cybersécurité communes sur les objets connectés : l’UE devrait présenter le 13 septembre sa proposition de loi appeared first on Sécurité.
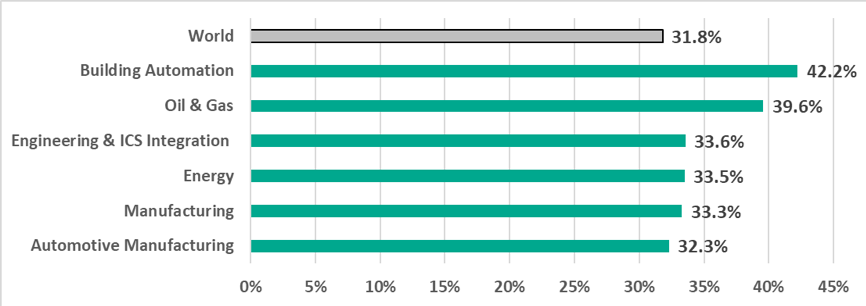

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 10:49
    Rate this post

    Le programme Partenaires Unifié de Kaspersky offre en cette rentrée 2022 un système de marges arrière révisé, une extension des formations proposées et plus de récompenses, pour les fournisseurs de services IT managés (MSP) notamment.

    Les marges arrière couvrent désormais une plus large gamme de produits et services de l’éditeur Kaspersky. Les MSP disposent dorénavant de meilleures rétro-commissions et de procédures simplifiées pour passer de la certification « Registered » à « Platinum ».

    Les MSP disposent dorénavant de meilleures marges arrières et de procédures simplifiées

    « En 2021, seuls les partenaires certifiés Platinum et Gold avaient des remises arrière et ce, sans distinction de solutions vendues et donc sans accélérateur selon l’orientation, chose que l’on propose aujourd’hui notamment pour les MSP », explique Catherine Oudot, directrice channel de Kaspersky en France.

    Kaspersky United permet également aux MSP de bénéficier d’une augmentation des taux de marges arrière pour les produits inclus dans le programme MSP. Il s’agit de logiciels Kaspersky tels que, par exemple, Endpoint Security Cloud, Endpoint Detection and Response, Managed Detection and Response service, Industrial CyberSecurity, etc.

    Pour aider les MSP à passer plus rapidement du statut de « Registered » à celui de Silver, Gold, et Platinum et à obtenir plus de privilèges à chaque niveau, Kaspersky a introduit un multiplicateur de 5x pour les ventes d’abonnements MSP. Cela signifie que les ventes d’abonnements d’un partenaire sont multipliées par cinq, ce qui lui permet d’atteindre l’objectif du statut suivant. Ces innovations visent à mettre l’accent sur les produits Enterprise et les MSP.

    Les revendeurs IT peuvent également obtenir des remises arrières dès le niveau Silver

    Les revendeurs IT « classiques » peuvent également obtenir des remises arrières à partir du statut Silver et recevoir un taux progressif tout en passant aux niveaux suivants, Gold et Platinum. Le taux dépend aussi de la catégorie du produit vendu. La récompense initiale est prévue pour les solutions inclues dans Kaspersky Security Fondations, elle augmente pour tout ce qui rentre dans la catégorie Optimum Security et atteint son maximum pour tout ce qui rentre dans la catégorie de solutions Expert Security.

    Mais un partenaire peut être plus flexible dans ses priorités et vendre n’importe quelle combinaison de produits – ils sont tous pris en compte dans un seul objectif. Les remises arrière s’appliquent sur l’ensemble des ventes, y compris les services professionnels, ce qui n’était pas le cas l’an dernier, et sont soumises à un objectif trimestriel. Les avantages financiers sont aussi plus alignés sur les objectifs propres du revendeur. Les récompenses monétaires deviennent disponibles pour davantage de produits, de services et de support premium inclus dans sa liste de prix. Et notammentpour ses offres de « Threat Intelligence », qui sont disponibles en mode MSP dès mi-septembre.

    « Avec cette mise à jour, nous avons tenu à rendre le système d’avantages financiers aussi simple que possible : un partenaire vend quelque chose en fonction de ses priorités – nous le comptons. Les récompenses devraient encourager les partenaires existants à élargir leurs objectifs de vente et à se tourner davantage vers le marché grands-comptes, en incluant les produits des portefeuilles Optimum et Expert Security. Les avantages sont également très attrayants pour les nouveaux partenaires, ainsi que pour les MSP, conformément à nos priorités stratégiques de développement des canaux de distribution », commente Catherine Oudot, directrice du réseau de distribution chez Kaspersky France.

    Le programme introduit également de nouvelles formations

    Les formations incluent de nouveaux cours à disposition des MSP, des commerciaux et des spécialistes techniques. Leurs mises à jour comprennent le programme de recrutement remanié pour les MSP qui simplifie l’acquisition du statut, ainsi que de nouveaux cours approfondis sur les produits, notamment Managed Detection and Response et Secure Remote Workspace.

    Pour les experts avant-vente et du support technique, les cours techniques Kaspersky Industrial CyberSecurity et Kaspersky EDR Optimum avec laboratoires pratiques sont désormais disponibles dans les centres de formation agréés. Le nombre de ces centres de formation technique spécialisés augmente également à l’échelle mondiale, avec deux nouveaux centres déjà ouverts au Moyen-Orient et en Afrique et quelques autres qui seront ouverts en APAC, en Europe, en Amérique latine et en Afrique d’ici la fin 2022.

    The post Kaspersky accorde des marges arrière, des formations et plus d’avantages à ses revendeurs, aux MSP notamment appeared first on Sécurité.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 10:11
    Rate this post

    Les attaques par « vishing hybride », hameçonnage vocal amorcé par e-mail, ont atteint un niveau record sur six trimestres, avec une augmentation de 625 % en volume par rapport au premier trimestre 2021.
     
    Les attaques basées sur la réponse ciblant les boîtes e-mails des entreprises viennent d’atteindre un niveau record depuis 2020, représentant à elles seules 41 % de la totalité des escroqueries par e-mail ciblant les salariés ayant eu lieu au cours du deuxième trimestre de cette année. Tel est le principal enseignement du dernier rapport trimestriel d’Agari et PhishLabs (marques intégrées au portefeuille cybersécurité de HelpSystems) sur les tendances en matière de menaces.

    Les fraudes 419 ou “arnaque nigériane” en peloton de tête

    Attaque d’ingénierie sociale reposant sur la réponse des victimes à travers un canal de communication choisi, une menace basée sur la réponse comprend des méthodes telles que le phishing (ciblage des victimes par courrier électronique), le vishing/smishing (ciblage par appel vocal ou SMS) et la fraude 419 ou “arnaque nigériane”, qui consiste à inciter les victimes à envoyer un acompte en échange d’une somme d’argent plus importante.
    Les escroqueries par fraude 419 ont représenté 54 % de toutes les menaces par e-mail basées sur la réponse au deuxième trimestre enregistrant une hausse de 3,4 % en part des signalements jusqu’à présent en 2022, et constituant régulièrement la majorité de ces attaques.
    La compromission des e-mails professionnels (BEC), qui permet aux acteurs de la menace de se faire passer pour une source de confiance, comme un salarié de l’entreprise ou un sous-traitant, s’est également intensifiée au cours de cette période, contribuant à 16 % du volume global des attaques.

    Le vishing hybride en augmentation

    Si la part des attaques parmi les autres menaces de la catégorie « Response-Based » a baissé par rapport au premier trimestre, les attaques par vishing hybride ont pour leur part également progressé, atteignant un niveau record sur six trimestres, soit un bond de 625 % en volume par rapport à Q1 2021. Elles représentent au total 24,6 % des menaces basées sur la réponse. Les attaques par vishing hybride se différencient du « traditionnel » vishing en interagissant d’abord par e-mail avec la victime. L’attaquant introduit dans son message un numéro de téléphone mobile, cherchant à faire appeler la victime et à lui soutirer des informations sensibles.

    « Les attaques basées sur la réponse représentent toujours une part significative du volume de phishing, ce qui montre que les techniques d’ingénierie sociale continuent de se révéler efficaces pour les criminels », a commenté John Wilson, chercheur principal de l’unité Recherche sur les menaces de HelpSystems. « Nous constatons d’ailleurs que ces derniers continuent à perfectionner les leurres 419, de vishing et de BEC ; ils ne se réinventent pas, mais s’appuient majoritairement sur les nouvelles variantes des menaces d’ingénierie sociale ayant fait leurs preuves par le passé. »

    The post Niveau record des attaques par « vishing hybride » appeared first on Sécurité.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 09:47
    Rate this post

    Au premier semestre 2022, des objets malveillants ont été bloqués dans 1 équipement OT sur 3, selon le rapport sur le paysage des menaces liées aux systèmes de contrôle industriel (ICS), publié par Kaspersky ICS CERT.

    Dans la plupart des cas, les attaques contre les entreprises du secteur industriel ont été menées à l’aide de scripts malveillants et de pages de phishing (JS et HTML). L’infrastructure d’automatisation des bâtiments (aussi appelée « l’immotique ») s’est avérée être la plus marquée : plus de 40 % (42 %) ont été la cible de cybermenaces. Comme ces dispositifs peuvent ne pas être totalement isolés des réseaux des entreprises hébergées dans le bâtiment, ils constituent une cible d’accès initial de choix pour les cybercriminels. 

    Pourcentage de systèmes OT pour lesquels divers objets malveillants ont été bloqués

    Au cours du premier semestre 2022, des objets malveillants ont été bloqués dans près de 32 % des dispositifs OT protégés par les solutions Kaspersky, chiffre l’éditeur. Ces équipements sont utilisés dans les secteurs du pétrole et du gaz, de l’énergie, de la construction automobile, des infrastructures d’immotique entre autres domaines, pour remplir toute une série de fonctions OT. Cela concerne aussi bien les ordinateurs des ingénieurs et des opérateurs que les systèmes de contrôle et d’acquisition de données (SCADA) et les interfaces homme-machine (IHM).

    Les secteurs d’activité touchés au premier semestre 2022

    Scripts malveillants, pages de phishing et logiciels espions

    Les agents malveillants ont principalement tenté d’attaquer les systèmes industriels en utilisant des scripts et des pages de phishing (JS et HTML). Cette catégorie de menaces est également celle qui a connu la croissance la plus dynamique par rapport au semestre précédent, avec une hausse de 3,5 %. 

    Les scripts malveillants et les pages de phishing sont l’un des moyens les plus couramment utilisés pour diffuser des logiciels espions. ils ont été détectés sur près de 9 % des systèmes OT, ce qui représente une augmentation de 0,5 % par rapport au second semestre 2021. Les logiciels espions sont aussi diffusés via l’envoi de mails d’hameçonnage contenant un document malveillant en pièce jointe. Kaspersky rapporte une augmentation spectaculaire du nombre d’ordinateurs OT où des fichiers indésirables ont été bloqués, une hausse de presque 6 %, soit plus du double. 


    L’immotique, le type d’infrastructure OT la plus ciblée  

    Près de la moitié des ordinateurs (42 %) des infrastructures liées à la gestion technique des bâtiments (GTB) ont été confrontés à des cybermenaces. Ces outils appartiennent normalement à des sociétés de services, qui gèrent les systèmes automatisés des bureaux d’affaires, des centres commerciaux, et des municipalités, entre autres infrastructures publiques. Quant aux infrastructures industrielles et critiques, elles disposent souvent de leurs systèmes de gestion des bâtiments sur site.


    The post Des objets malveillants ont été bloqués dans près de 32 % des dispositifs OT, selon Kaspersky appeared first on Sécurité.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 09:40
    Rate this post

    Suite aux échecs du Safe Harbor (en 2015) et du Privacy Shield (en 2020), que doivent faire les entreprises européennes qui souhaitent la pleine souveraineté de leurs données ? Attendre la finalisation du dernier accord de mars dernier ? Ou chiffrer dès maintenant leurs données sensibles ? La réponse de Sébastien Roques-Shaw, directeur des partenariats stratégiques internationaux de Virtru.

    Les entreprises européennes sont confrontées à un dilemme numérique : elles veulent tirer parti des avantages de productivité et de sécurité des principales plateformes mondiales de Cloud, et préserver la propriété intellectuelle, les informations confidentielles et autres données sensibles en toute confidentialité et sécurité, mais elles craignent d’être confrontées à des obligations légales contradictoires et changeantes, voire de mettre en danger la vie privée de leurs clients.

    Car oui, les entreprises européennes peuvent être contraintes de transmettre leurs données et celles de leurs clients au gouvernement américain, car les principaux fournisseurs de services Cloud sont basés aux États-Unis et soumis à diverses lois exigeant une coopération avec l’appareil de sécurité nationale et intérieure américain, et car il n’existe actuellement aucun cadre multilatéral de protection de la vie privée.

    Le point sur le paysage politique actuel

    L’Union européenne a adopté de fortes protections de la vie privée pour ses citoyens européens avec le RGPD.  Les États-Unis eux, ont adopté une législation de grande portée, le leadership en matière de protection de la vie privée se situant au niveau des États. En particulier, la loi américaine Clarifying Lawful Overseas Use of Data (CLOUD Act de 2018) a codifié que lorsque les données sont hébergées par des fournisseurs de Cloud basés aux États-Unis, même si leurs serveurs sont situés en dehors des États-Unis, ils peuvent toujours être contraints de remettre toutes les données au gouvernement américain.

    Et les accords entre l’UE et les USA comme le Safe Harbor (en 2015) et le Privacy Shield (en 2020) n’ont pas tenu longtemps, ayant été invalidés respectivement à la suite de l’arrêt Schrems I et Schrems II par la Cour de justice de l’Union européenne (CJUE).

    Alors, doit-on attendre la concrétisation de l’accord transatlantique annoncé le 25 mars 2022 sur le transfert des données personnelles entre les deux continents, annoncé par Ursula von der Leyen, la présidente de la Commission européenne, et Joe Biden, le président américain ?

    Cette troisième tentative sera-t-elle la bonne ? Alors que le contenu et les détails juridiques ne sont pas encore connus ! Oui, ce nouvel accord est un signe positif, mais il y existe toujours des inquiétudes concernant la confidentialité et la sécurité des données partagées.

    Bénéficier grâce au chiffrement d’un contrôle complet de ses données sensibles dans le cloud

    Pour être certain de conserver la pleine souveraineté sur ses données et celles de ses clients, il existe un seul moyen : le chiffrement de bout en bout des données. Le chiffrement de bout en bout peut non seulement protéger les données contre les accès non autorisés, mais il offre également un contrôle total sur ces données lorsqu’elles voyagent et sont partagées.

    Grâce au chiffrement de bout en bout, les entreprises peuvent :

    • Adopter des services Cloud mondiaux tout en respectant les exigences de souveraineté des données.

    • Protéger les droits de confidentialité des clients.

    • Garder le contrôle total des données qui leur ont été confiées. 

    • S’assurer que les concurrents, les gouvernements étrangers et les autres entités qui ne devraient pas y avoir accès ne peuvent pas accéder à leurs informations exclusives ou autrement sensibles. 

    D’ailleurs, le Comité Européen de la Protection des Données (EDPB) a identifié le chiffrement de bout en bout comme un moyen efficace de sécuriser les données tout en travaillant avec un fournisseur de services d’un pays tiers, tant que ce chiffrement et son algorithme sont robustes ; que le cryptage est appliqué pendant toute la durée pendant laquelle les données doivent rester confidentielles ; que les clés sont gérées de manière fiable et contrôlées par le propriétaire des données.

    Alors, pour être assuré que vos données restent complètement sécurisées et sous votre contrôle, pourquoi attendre la finalisation d’un 3ème accord entre l’UE et les USA ? N’attendez plus, quel que soit votre fournisseur de cloud, chiffrez-les !

    The post Pourquoi attendre la finalisation de la 3ème tentative d’accord entre l’UE et les USA sur le transfert des données personnelles ? appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 12 September 2022 - 09:27
    Rate this post

    La CMK, alias la Customer Managed Key, vient apporter un niveau de confidentialité supplémentaire à la protection des données utilisateurs.

    La Customer Managed Key donne la possibilité aux utilisateurs de protéger des données stockées au repos dans l’infrastructure Zoom Cloud. Les utilisateurs peuvent dorénavant choisir d’utiliser leurs propres clés de chiffrement pour crypter certains actifs Zoom. La liste des actifs couverts comprend les enregistrements cloud de Zoom Meeting (y compris les transcriptions et les textes de chat), les enregistrements cloud de Zoom Webinars, les enregistrements et messages vocaux de Zoom Phone, les jetons d’accès au calendrier pour Zoom Rooms, le calendrier des utilisateurs et Microsoft Teams, ainsi que l’archivage des réunions et des webinaires.

    La Customer Managed Key la clé prend en charge les clients qui utilisent AWS Key Management Service (AWS KMS). Pour configurer la solution, les administrateurs de compte peuvent fournir des clés de chiffrement directement dans l’onglet « Sécurité » du portail d’administration Zoom.
    Il est également possible de travailler avec les services profesionnels de Zoom pour l’implémenter.

    The post Zoom lance une clé de chiffrement entièrement gérée par le client appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 11 September 2022 - 10:00
    Quelles études pour travailler dans la cybersécurité ? Et d'ailleurs, faut-il vraiment faire des études ? ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    ✅ Sources et (beaucoup) plus d'informations ► https://www.ssi.gouv.fr/guide/les-profils-de-la-cybersecurite/

    👨‍🎓 FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) ► https://cyberini.com/formations/ (éligible CPF, pack de cours inclus)

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    La question des études est récurrente, je vous propose un point de vue à la fois général et plutôt objectif sur la question. Cela en m'appuyant sur les sondages de l'ANSSI sur les métiers et profils de la cybersécurité. Nous y apprenons notamment que les diplômes ne sont pas si importants qu'on ne le pense et qu'un BAC + 5 ne fait pas tout !

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Hacking éthique - Progresser en cybersécurité, amorcer une carrière ou apprendre par simple intérêt : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Saturday 10 September 2022 - 18:25
    Rate this post

    Les chercheurs de l’éditeur de cybersécurité ESET annoncent avoir découvert un groupe de cyberespionnage jusqu’alors inconnu qu’ils ont nommé  « Worok« .

    Le groupe , selon ESET, s’attaque aux grandes entreprises dans les secteurs des télécommunications, de la banque, des transports maritimes, de l’énergie, de l’armée et du gouvernement, situés principalement en Asie, mais également au Moyen-Orient et en Afrique.

    Worok développe ses propres outils et exploite des outils existants pour compromettre ses cibles.

    La boîte à outils personnalisée du groupe comprend deux chargeurs, CLRLoad et PNGLoad, et une porte dérobée, PowHeartBeat.

    -CLRLoad est un chargeur de premier niveau qui a été utilisé en 2021, mais qui a été remplacé en 2022 dans la plupart des cas par PowHeartBeat.

    -PNGLoad est un chargeur de seconde étape qui utilise la stéganographie pour réassembler les charges utiles malveillantes cachées dans des images PNG.

    -PowHeartBeat est une porte dérobée complète programmée en PowerShell et masquée à l’aide de différentes techniques de compression, d’encodage et de chiffrement. Elle possède des fonctionnalités d’exécution de commandes/de processus et de manipulation de fichiers. La porte dérobée est par exemple capable de transférer des fichiers vers et depuis des machines compromises, de renvoyer au serveur de commande et de contrôle des informations sur les fichiers telles que le chemin, la longueur, l’heure de création, les heures d’accès et le contenu, et de supprimer, renommer et déplacer des fichiers.


    Joel PASCAL

    The post « Worok », nouveau groupe de cyberespionnage appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 09 September 2022 - 17:10
    Rate this post

    Hexatrust, un groupement de solutions françaises de cybersécurité et du Cloud de confiance, organisait aux salons Hoche à Paris le 6 septembre dernier la 8e édition de ses Universités d’Eté. Jean-Noël de Galzain, son président, développe pour Solutions Numériques les thèmes de la souveraineté et de l’ambition numérique mises en avant lors de l’événement.

    « La souveraineté, c’est l’autonomie, la capacité de choix, parfois avant-gardistes, dont nous devons être maîtres », explique Jean-Noël de Galzain à la tête de ce groupe de plus de 75 membres, et président par ailleurs de l’éditeur en cybersécurité Wallix. A ses yeux, le parallèle est ainsi évident entre pénurie actuelle dans l’énergie, qui nous pousse à nous approvisionner à l’étranger, et celle potentielle dans les télécoms ou Internet. 

    Une ambition numérique

    Pour mener à bien une ambition numérique, il faut posséder « la qualité des technologies pour être compétif via à via des américains, des chinois, des Russes ». A cette qualité de l’offre, il faut également « une mobilisation de l’écosystème », « une politique stratégique » et « la responsabilité numérique des utilisateurs » qui doivent « choisir des solutions de confiance, souveraines, qui respectent nos valeurs, nos critères. »

    « Une politique ambitieuse » doit être menée pour répondre aux besoins de nos services publiques tout autant que pour nos entreprises. Cela se fera avec « la cyber et la transparence au coeur du dispositif. »
    « Il y a une chaîne de valeur à mettre en place, expose Jean-Noël de Galzain. Avec Marc Darmon, président du GICAT (Groupement des Industries Françaises de Défense et de Sécurité terrestres et aéroterrestres), nous avons écrit un courrier que nous allons envoyer à l’ensemble des intégrateurs, des industriels, qui vont intégrer de plus en plus d’outils pour se moderniser de façon sécurisé, pour les encourager à utiliser nos solutions de cyber, de Cloud et de digital workplaces souveraines. »

    Développer le business

    Jean-Noël de Galzain croit que les entreprises françaises de la cyber, plus largement du numérique, sont capables de développer et de porter leurs solutions dans le monde entier. Wallix, lui-même, n’est-il pas ainsi devenu leader du PAM (Privileged Access Management) dans le Gartner ? Il espère que vont exister « de grandes ETI industrielles européennes » comme dans l’aéronautique, le transport, le nucléaire, etc. « qui peuvent triompher sur les marchés mondiaux avec l’aide d’une politique publique ambitieuse ».
    « La souveraineté industrielle et numérique est dans la tactique de notre gouvernement, donc le terrain est assez favorable », estime-t-il, indiquant que Jean-Noël Barrot, le ministre délégué chargé de la Transition numérique et des Télécommunication, présent d’ailleurs à ses Universités d’été, l’avait reçu dès le début de son mandat. « On a été habitué à ce que ce soit des patrons de grands groupes qui soient reçus, il existe aujourd’hui une écoute équivalente dans le domaine technlogique », assure-t-il.
    « Avec de l’ambition politique et la responsabilité des utilisateurs, on peut réduire notre dépendance et devenir des champions du numérique », conclut-il

    Jean-Noel de Galzain remet au ministre la Charte Hexatrust. A gauche de l’image Michel Van Den Berghe, président du Campus Cyber et au centre Guillaume Poupard, directeur général de l’ANSSI
    Affluence record aux Universités d’été d’Hexatrust

    The post Universités d’Eté d’Hexatrust – « La souveraineté, c’est l’autonomie, la capacité de choix dont nous devons être maîtres », Jean-Noël de Galzain appeared first on Sécurité.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 09 September 2022 - 11:17
    Comment les tentatives d’hameçonnage et d’attaques cyber criminelles se frayent elles un chemin sur un réseau professionnel ? Découvrez les options de confidentialité du réseau social pour vous en protéger.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 07 September 2022 - 15:58
    Chaque fois que vous vous engagez dans une activité en ligne impliquant des transactions financières, faites de la sécurité votre principale préoccupation.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 31 August 2022 - 10:12
    #hackers #hacksandtips #hacking #cybersecurity
    #apprendre #programming #reseau  #programmation #howto #cybersecurite #learn #hacker #security #pentest #money #argent #business


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 30 August 2022 - 10:25
    Contre les ransomwares, la méthode de défense la plus efficace est basée sur la capacité à revenir dans le temps, à l’instant précédant le moment où le logiciel malveillant a pénétré dans les systèmes.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 29 August 2022 - 11:00
    Questions, commentaires incidence[s]@protonmail[dot]com https://www.ironnet.com/blog/a-view-from-the-black-hat-noc-key-findings https://www.theregister.com/2022/08/25/north_korean_malware_black_hat/ =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 26 August 2022 - 06:15

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 23 August 2022 - 18:48
    Apprendre le hacking ne se fait pas en une minute. Cela prend du temps et demande surtout de suivre un plan, et d'être organisé. Voici les 4 grands domaines à maîtriser et par lesquels vous pouvez commencer. Plus d'infos dans le Guide complet : https://youtu.be/i1g_aIGRJZU #apprendrelehacking #hacking #hacker #cybersecurité #cybersecurity #programmation #réseaux #python #pythonprogramming #programming #linux #kalilinux