KrISS feed 8.11 - A simple and smart (or stupid) feed reader. By Tontof

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 11 September 2025 - 08:23

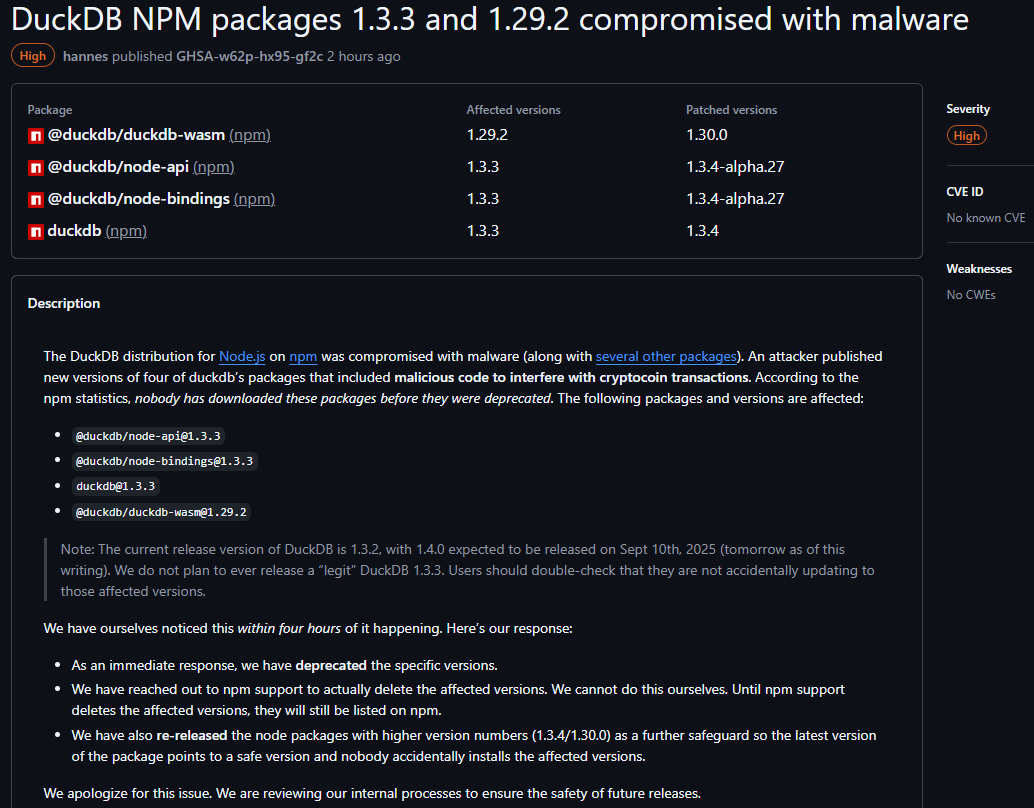
    DuckDB met en garde contre la compromission de packages NPM officiels. La campagne malveillante a été découverte en début de semaine !

    4 packages malveillants ont été détectés :

    • @duckdb/node-api@1.3.3
    • @duckdb/node-bindings@1.3.3
    • duckdb@1.3.3
    • @duckdb/duckdb-wasm@1.29.2

    DuckDB a rapidement déprécié la version en cause et fait supprimer les paquets en cause. Une nouvelle version des packages a été déployée avec un changement de numérotation : 1.3.4 et 1.30.0. Une des techniques utilisés est le classique phishing par mail se faisant passer pour le support NPM. Ce phishing permettait ensuite aux hackers d'envoyer le code malveillant. Les hackers ont ensuite remplacé les packages officiels par des paquets compromis intégrant des mécanismes pour faire de la cryptomonnaie. L'auteur de l'attaque est un certain Qix. 

    Résultat : 360 000 téléchargements ! La question est comment des paquets ont pu être "facilement" remplacés. La sécurité 2FA ne suffit plus à garantir un minimum de sécurité. Le compte DuckDB officiel a-t-il été compromis ? Si oui, comment ? Ici, ce n'est pas une attaque Typosquatting. Bien entendu, le code malveillant était obfusqué.

    L'attaque se comprend ainsi : 

    - compromission d'une manière ou d'une autre du compte duckdb_admin qui maintient 12 paquets NPM

    - seuls 4 paquets ont été changés avec le code malveillant

    Un mainteneur officiel a confirmé la technique du phishing en suivant les liens du (faux) mail. "L'un des responsables a lu ce texte et l'a trouvé plutôt raisonnable. Il a suivi le lien (aujourd'hui disparu) vers un site web hébergé sous le domaine npmjs.help. Ce site web contenait une copie parfaite du site npmjs.com. Il s'est connecté avec l'utilisateur et le mot de passe duckdb_admin, suivis de l'authentification à deux facteurs. Là encore, le profil utilisateur, les paramètres, etc. étaient une copie parfaite du site npmjs.com, y compris toutes les données utilisateur. Comme demandé dans l'e-mail, il a ensuite réinitialisé la configuration de l'authentification à deux facteurs." a commenté DuckDB.

    Les contre-mesures possibles :

    - n'installer pas les paquets compromis

    - installer uniquement les versions saines et clairement identifiées

    - auditer les installations récentes et le trafic réseau

    Qix ne s'est pas arrêté à DuckDB :

    Réaction officielle : https://github.com/duckdb/duckdb-node/security/advisories/GHSA-w62p-hx95-gf2c
    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 09 September 2025 - 08:54

    Plex subit une nouvelle faille de sécurité avec une fuite de donnée. La plateforme préconise de changer en urgence votre mot de passe sur vos comptes. Cela fait suite à la découverte d'une nouvelle faille exposant les données personnelles. Une attaquant peut accéder aux mails, nom du compte, au mot de passe et toutes les données d'authentification. 

    " Un tiers non autorisé a accédé à un sous-ensemble limité de données clients provenant de l'une de nos bases de données. Bien que nous ayons rapidement maîtrisé l'incident, les informations consultées comprenaient des adresses e-mail, des noms d'utilisateur, des mots de passe chiffrés de manière sécurisée et des données d'authentification. Tous les mots de passe de compte éventuellement consultés ont été chiffrés de manière sécurisée, conformément aux bonnes pratiques, ce qui signifie qu'ils ne peuvent être lus par un tiers. Par mesure de précaution, nous vous recommandons de prendre des mesures supplémentaires pour sécuriser votre compte. Soyez assuré que nous ne stockons pas de données de carte bancaire sur nos serveurs ; ces informations n'ont donc pas été compromises lors de cet incident." explique PLEX. 

    Le service préconise de faire un reset du mot de passe si vous faites une authentification directe. 

    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 08 September 2025 - 10:05

    Sitecore prévient qu'une vulnérabilité potentiellement critique touche plusieur services de l'hébergeur. Elle est connue sous le numéro CVE-2025-53690. Il s'agit d'une attaque par désérialisation ViewState suite à une mauvaise configuration d'une clé machine ASP.Net d'exemple publiée dans la documentation. Cette faille permet d'installer le logiciel espion WEEPSTEEL qui donne accès aux données et aux repertoires. Les données contenues par le ViewState sont protégées par une clé machine. Et ici, la clé étant connue, il est facile de faire une attaque. Sitecore précise que les services concernés sont Experience Manager, Experience Platform, Managed Cloud. 

    L'hébergeur préconise plusieurs actions :

    - surveiller les instances et les services pour observer une activité anormale

    - changer la clé machine utilisée dans le fichier web.config

    - vérifier que les éléments <machineKey> soient chiffrés dans les fichiers web.config

    - limiter l'accès au web.config uniquement aux administrateurs

    Explication en profondeur de l'attaque : https://cloud.google.com/blog/topics/threat-intelligence/viewstate-deserialization-zero-day-vulnerability?hl=en

    La réaction de Sitecore : https://support.sitecore.com/kb?id=kb_article_view&sysparm_article=KB1003865

    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Wednesday 03 September 2025 - 11:45

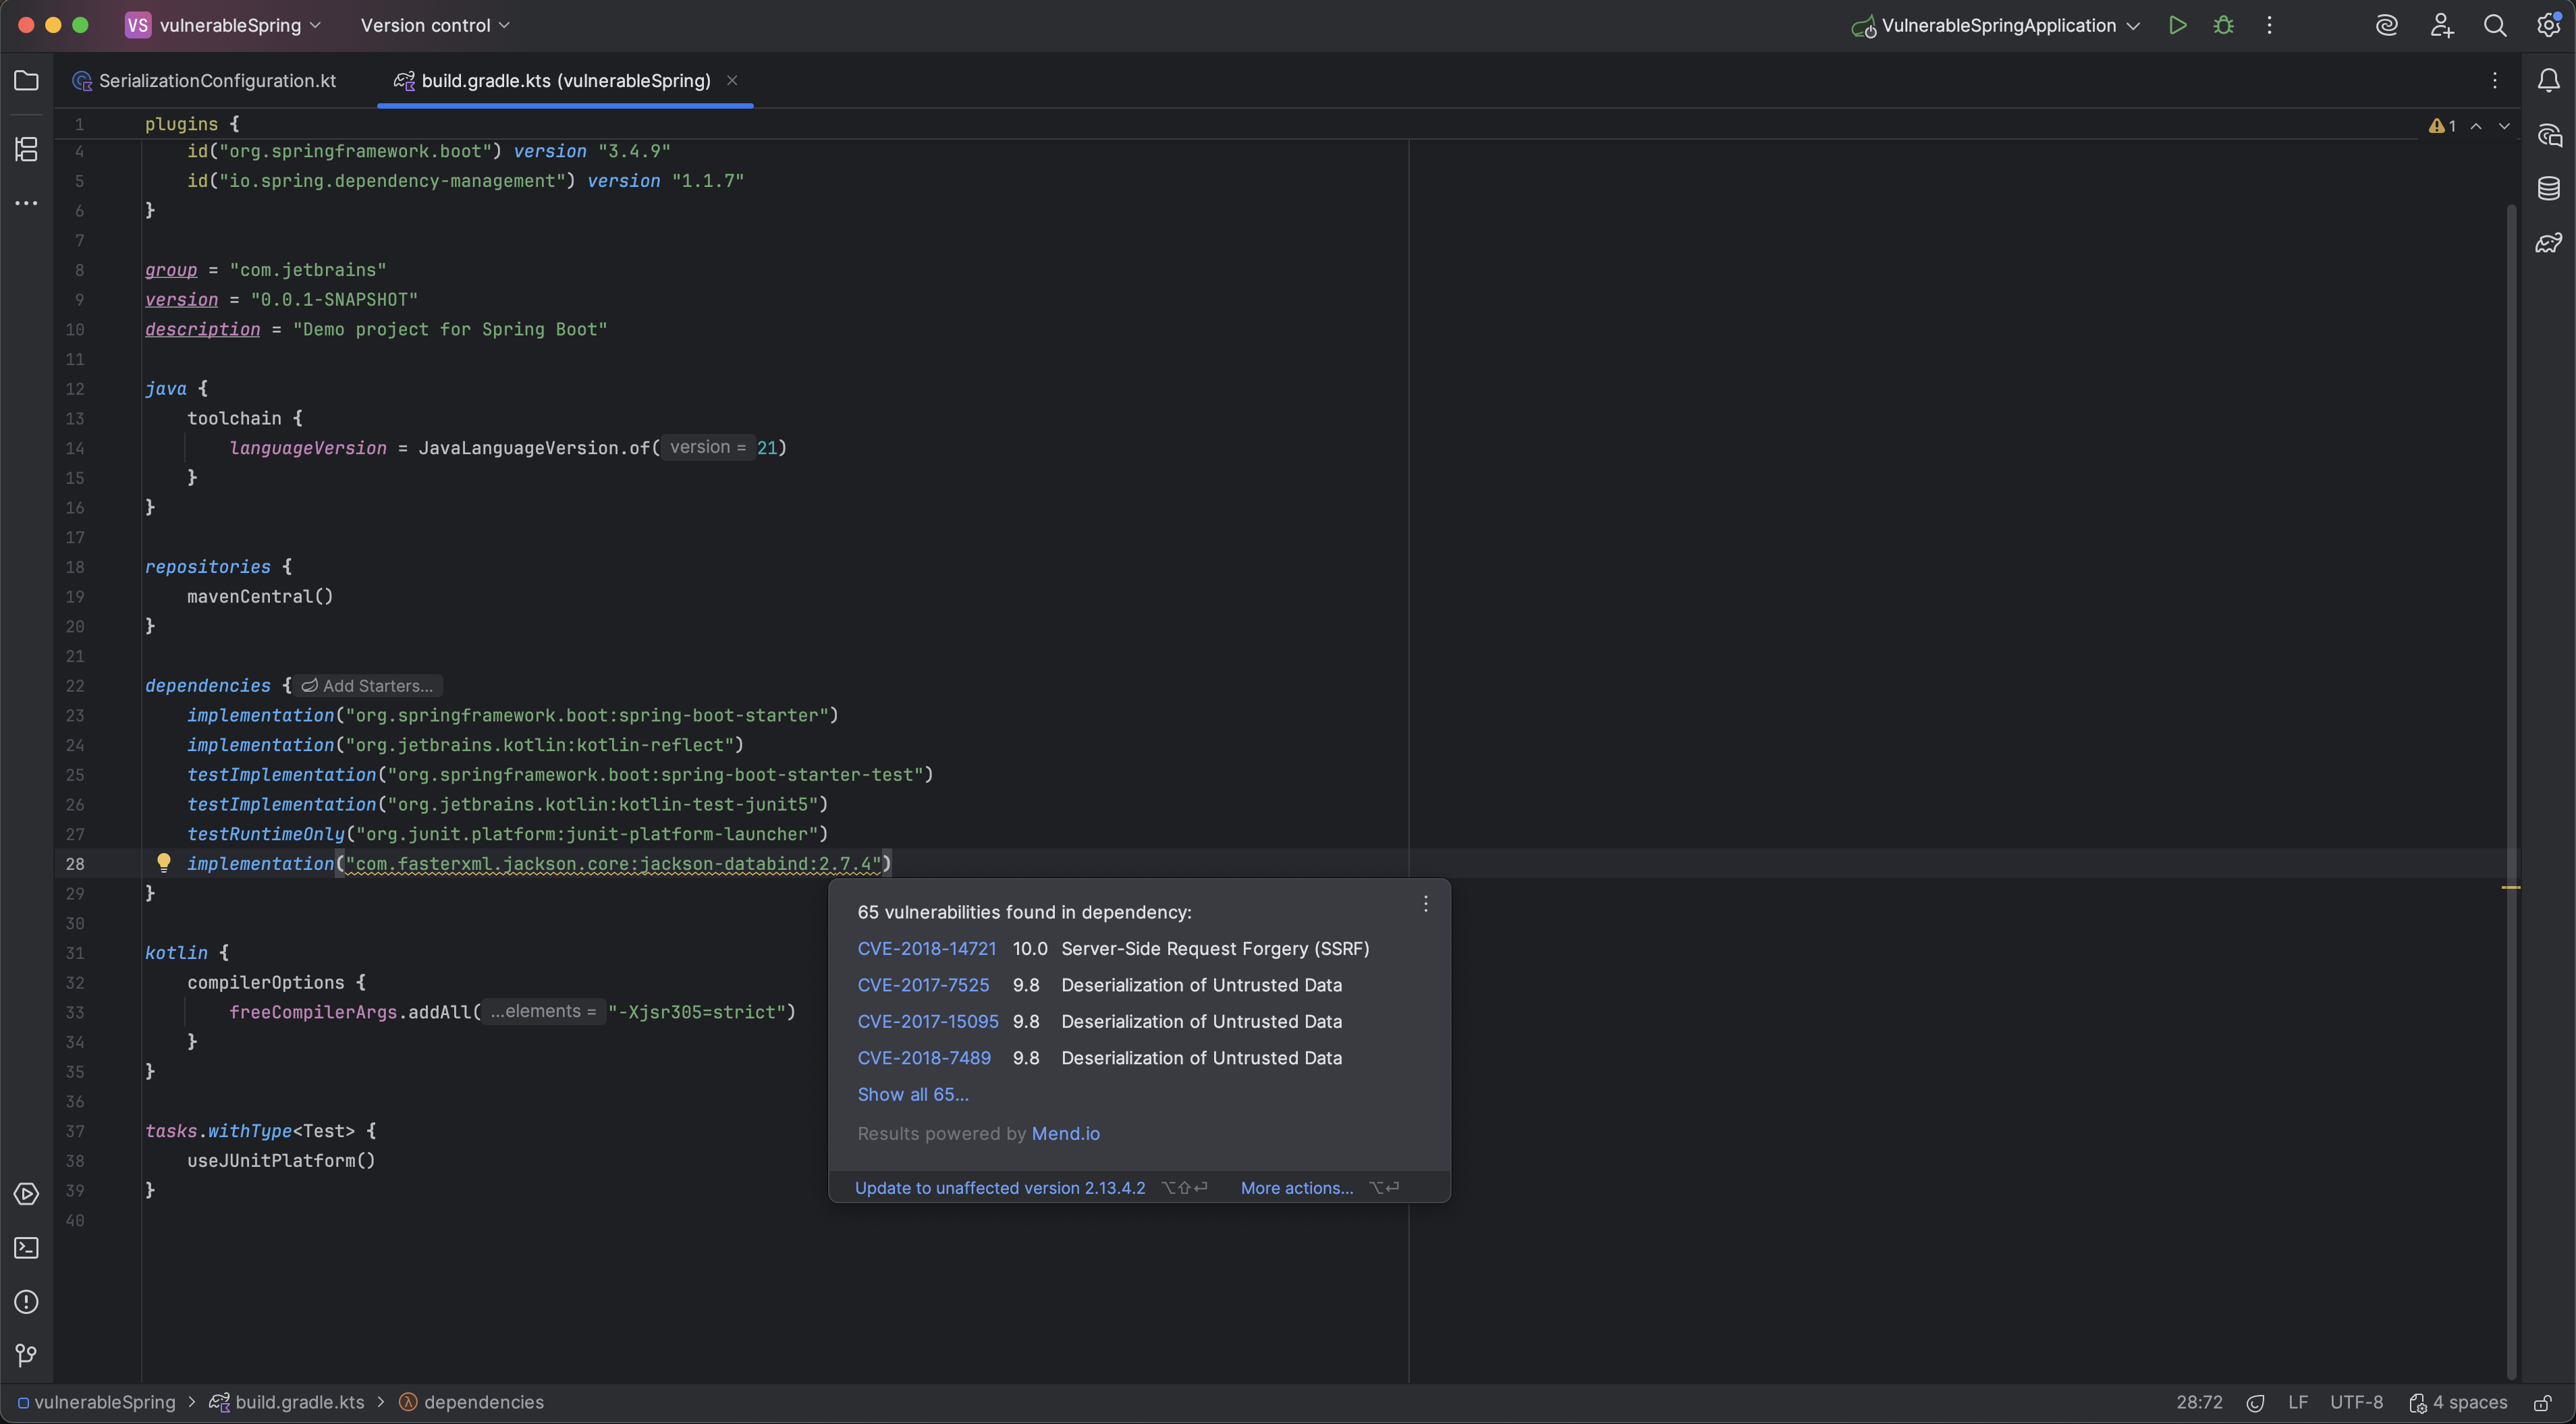
    JetBrains avait annoncé début 2025 un partenariat avec Mend.io pour améliorer la sécurité dans les codes sur les différents IDE de l'éditeur et Qodana. Mend.io édite une plateforme de sécurité orientée AppSec. Les équipes ont travaillé à intégrer API Vulnerable et des fonctions d'analyse de code des librairies open source. Ces fonctions sont intégrées dans le plugin Package Checker de Mend.io. 

    Ce plugin couvre Java, Kotlin, C#, JavaScript, TypeScript, Python. Pour l'activer, il faut aller dans seetins -> editor -> inspections. Il suffit de sélectionner l'inspection souhaitée. Ce faisant, vous pourrez utiliser directement l'analyse AppSec dans vos codes. Package Checker permet également de consulter la liste des vulnérabilités dans une fenêtre dédiée de l'IDE. Il suffit d'utiliser le lien « Afficher tout… ». Cela vous mènera à la fenêtre « Dépendances vulnérables », qui affiche l'état général du projet et fournit des informations sur chaque dépendance vulnérable détectée.

    Annonce : https://blog.jetbrains.com/idea/2025/09/enhanced-vulnerable-api-detection-in-jetbrains-ides-and-qodana/

    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 02 September 2025 - 16:40

    C'est l'Everest de nombreux éditeurs de sécurité avec l'IA, les agents IA et tout ce qui Vibe Coding. La sécurité des codes générés par l'IA est loin d'être acquise. Pis, certains outils dérivent au fur et à mesure des itérations IA. « Les assistants IA comme Copilot ou Cursor permettent à un développeur de produire autant de code que trois à cinq développeurs traditionnels. Mais pendant que la productivité explose, les équipes sécurité restent à taille constante. Résultat : 76 % du code généré par IA nécessite une refonte pour des raisons de sécurité. On ne peut pas faire du vibe coding et accélérer le développement sans repenser en profondeur la sécurisation du code. » explique Fabien Petiau, Country Manager de Checkmarx. « Avec les agents IA, la surface d’attaque dépasse largement le code source : elle englobe désormais toutes les actions invisibles menées par ces agents tout au long du cycle de développement. Exposition de données, actions non autorisées, shadow code, dépendances hallucinées… Le Vibe Coding impose une nouvelle cartographie des risques, difficile à surveiller et encore plus complexe à maîtriser. »

    Il faut donc faire du secure by design dès la génération et corriger les problèmes tout de suite. Chechmarx propose pour cela 3 agents dédiés : 

    • Developer Assist Agent (Agent pour développeurs) disponible dès aujourd’hui : intégré aux principaux IDE IA comme Windsurf, Cursor ou encore GitHub Copilot, il fournit aux développeurs une détection, une correction et des recommandations contextuelles en temps réel, directement dans leur environnement de développement. Cette solution permet d’identifier et de sécuriser le code généré par l’IA dès sa création, accélérant le développement sans compromettre la sécurité. Les premiers retours clients, issus des secteurs de la santé, des services financiers et des produits grand public, montrent une détection plus rapide et des remédiations plus efficaces.
    • Policy Assist Agent (Agent de gouvernance) : orchestre l'application des politiques de sécurité dans les pipelines CI/CD, priorise les failles exploitables, automatise les flux de remédiation et fournit une vue complète de la dette de sécurité.
    • Insights Assist Agent (Agent analytique exécutif) : offre une vision stratégique avec un suivi en temps réel de la posture de risque sur l’ensemble du portfolio logiciel, l’alignement sur les métriques DORA et MTTR, l’automatisation de la conformité et un reporting clair à destination des comités de direction.

    Derrière, l'éditeur entraîne les modèles chaque mois et intègre les vulnérabilités détecturées et référencées. 

    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 01 September 2025 - 10:43

    JFrog a mis en évidence 8 paquets open source malveillants s'attaquer aux données via la version Windows de Chrome. Ces paquets, notamment react-sxt (version 2.4.1), react-typex (version 0.1.0), et react-native-control (version 2.4.1), ont été téléchargés par des utilisateurs malveillants de npm. Ils contenaient un obscurcissement multicouche très sophistiqué, avec plus de 70 couches de code dissimulé, permettant aux attaquants d'exécuter des charges utiles malveillantes sur les machines des développeurs sans interaction avec l’utilisateur.

    Ils peuvent :

    • Vol de données : extraire les données sensibles de tous les profils utilisateur, y compris les mots de passe, les informations de carte de crédit, les cookies et les portefeuilles de cryptomonnaie, depuis le navigateur Chrome.
    • Techniques d'évasion : utiliser le contournement des clichés instantanés, l'usurpation d'identité LSASS, plusieurs méthodes d'accès aux bases de données et le contournement du verrouillage des fichiers pour éviter la détection.
    • Exfiltration de données : télécharger les données volées vers des serveurs contrôlés par les pirates, y compris l'infrastructure hébergée par Railway.

    « Les référentiels de logiciels open source sont devenus l'un des principaux points d'entrée des pirates dans le cadre des attaques de la chaîne d'approvisionnement, avec des vagues croissantes utilisant le typosquatting et le masquage, en se faisant passer pour légitimes. » a déclaré Guy Korolevski, chercheur en sécurité chez JFrog. « L'impact des campagnes sophistiquées à plusieurs niveaux conçues pour contourner la sécurité traditionnelle et voler des données sensibles souligne l'importance d'avoir une visibilité sur l'ensemble de la chaîne d'approvisionnement logicielle grâce à un scan automatisé rigoureux et à une source unique de vérité pour tous les composants logiciels. »

    NPM a été prévenu. Les paquets ont été supprimés. Les utlisateurs les ayant téléchargés doivent impérativement changer les identifiants. Pour l'équipe JFROG, ces paquets montrent une complexité dans le code et les méthodes d'attaques. Les paquets possèdent une obfuscation multiple et des techniques d'évasion avancées. 

    Annonce complète de l'attaque : https://jfrog.com/blog/malicious-npm-packages-chrome-browser-information-stealer/?utm_source=press&utm_medium=mediaalert&utm_campaign=npmpackage&utm_content=ma

    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 19 August 2025 - 16:08

    Synacktiv propose un framework orienté pentest : MOFOS. Il permet de créer rapidement des VM sur Libvirt, QEMU, KVM, avec Python. C'est un équivalent à Qubes OS. Mofos est axé sur la gestion sécurisée des machines virtuelles, notamment avec les fonctions suivantes :

    - Intégration transparente avec Xpra.
    - Un système de presse-papiers permettant l'échange et la réception de contenu entre l'hôte et les machines virtuelles.
    - Communication SSH avec les machines virtuelles.
    - Restrictions réseau par défaut
    Une VM Mofos se compose de deux diques combinés avec OverlayFS. Le premier disque est un disque modèle en lecture seule, tandis que le second stocke toutes les modifications apportées par la machine virtuelle. Ce disque modèle est partagé entre plusieurs machines virtuelles. La création d'une nouvelle machine virtuelle nécessite uniquement le clonage d'un disque vide déjà partitionné pour contenir les données modifiées. Cette approche garantit la création rapide de nouvelles machines virtuelles. Toute mise à jour du modèle sera appliquée aux machines virtuelles dépendantes lors de leur prochain redémarrage.
    On peut alors manipuler les VM selon des modèles réseau précis.
    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Monday 11 August 2025 - 10:33

    La vulnérabilité CVE-2025-8088, avec un score de 8,8, est en cours sur WinRAR. Cette faille est dite "path traversal" et impacte les versions Windows de WinRAR et UnRAR. L'archive contient le code malveillant que peut lors de la décompression s'installer sur l'OS cible et s'activait ! Il ouvre alors un accès de type porte dérobée sur votre Windows. Les codes sourcs UnRAR et la dll sont touchés. Une faille identique avait été reperée et fixée en juin dernier (CVE-2025-6218). Des groupes de hackers russes seront impliqués dans les deux failles. 

    Les versions 7.12 et plus anciennes sont concernées par cette CVE. Mettez à jour sans délai.

    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Thursday 07 August 2025 - 11:34

    Les équiptes de sécurité de GitLab viennent de publier une campagne d'attaque sur la chaîne logicielle en utilisant une pratique de typosquatted de packages Python depuis PyPi. Comme le rappelle proofpoint, "Le typosquatting ou typosquattage, également connu sous le nom de détournement d’URL, est une forme de cybercriminalité opportuniste qui exploite les erreurs de frappe commises par les internautes lorsqu’ils saisissent l’adresse d’un site web.". Simple et effiace. Ce n'est pas la première fois que PyPi subit ce type d'attaque. 

    GitLab a repéré l'attaque en monitorant les packages et l'activité anormale sur les paquets Bittensor. Le 6 août dernier, plusieurs packages suspects ont été identifiés :

    • bitensor@9.9.4 (02:52 UTC)
    • bittenso-cli@9.9.4 (02:59 UTC)
    • qbittensor@9.9.4 (03:02 UTC)
    • bitensor@9.9.5 (03:15 UTC)
    • bittenso@9.9.5 (03:16 UTC)

    Ces paquets imitent les paquets officiells bittensor et bittensor-cli. "Notre analyse a révélé un vecteur d'attaque soigneusement conçu, où les attaquants ont modifié une fonctionnalité de jalonnement légitime pour voler des fonds. Les packages malveillants contiennent une version détournée de la fonction stake_extrinsic dans bittensor_cli/commands/stake/add.py. Les hackers ont réussi à insérer du code malveillant à la ligne 275 trompant ainsi l'utilisateur qui s'attend à un fonctionnement normal. Plusieurs usages illégals ont été observés dont :

    - Exécution silencieuse : Utilise prompt=False pour contourner la confirmation de l'utilisateur.
    - Purge complète du portefeuille via l'usage de transfer_all=True
    Destination codée en dur : Achemine tous les fonds vers l'adresse du portefeuille de l'attaquant.
    GitLab a retiré les packets en cause.
    Catégorie actualité: 
    Image actualité AMP: 

  • Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 591

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 595

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598

    Deprecated: Function strftime() is deprecated in /home/elshsfws/veille.elshobokshy.com/index.php on line 598
  • Tuesday 05 August 2025 - 08:40

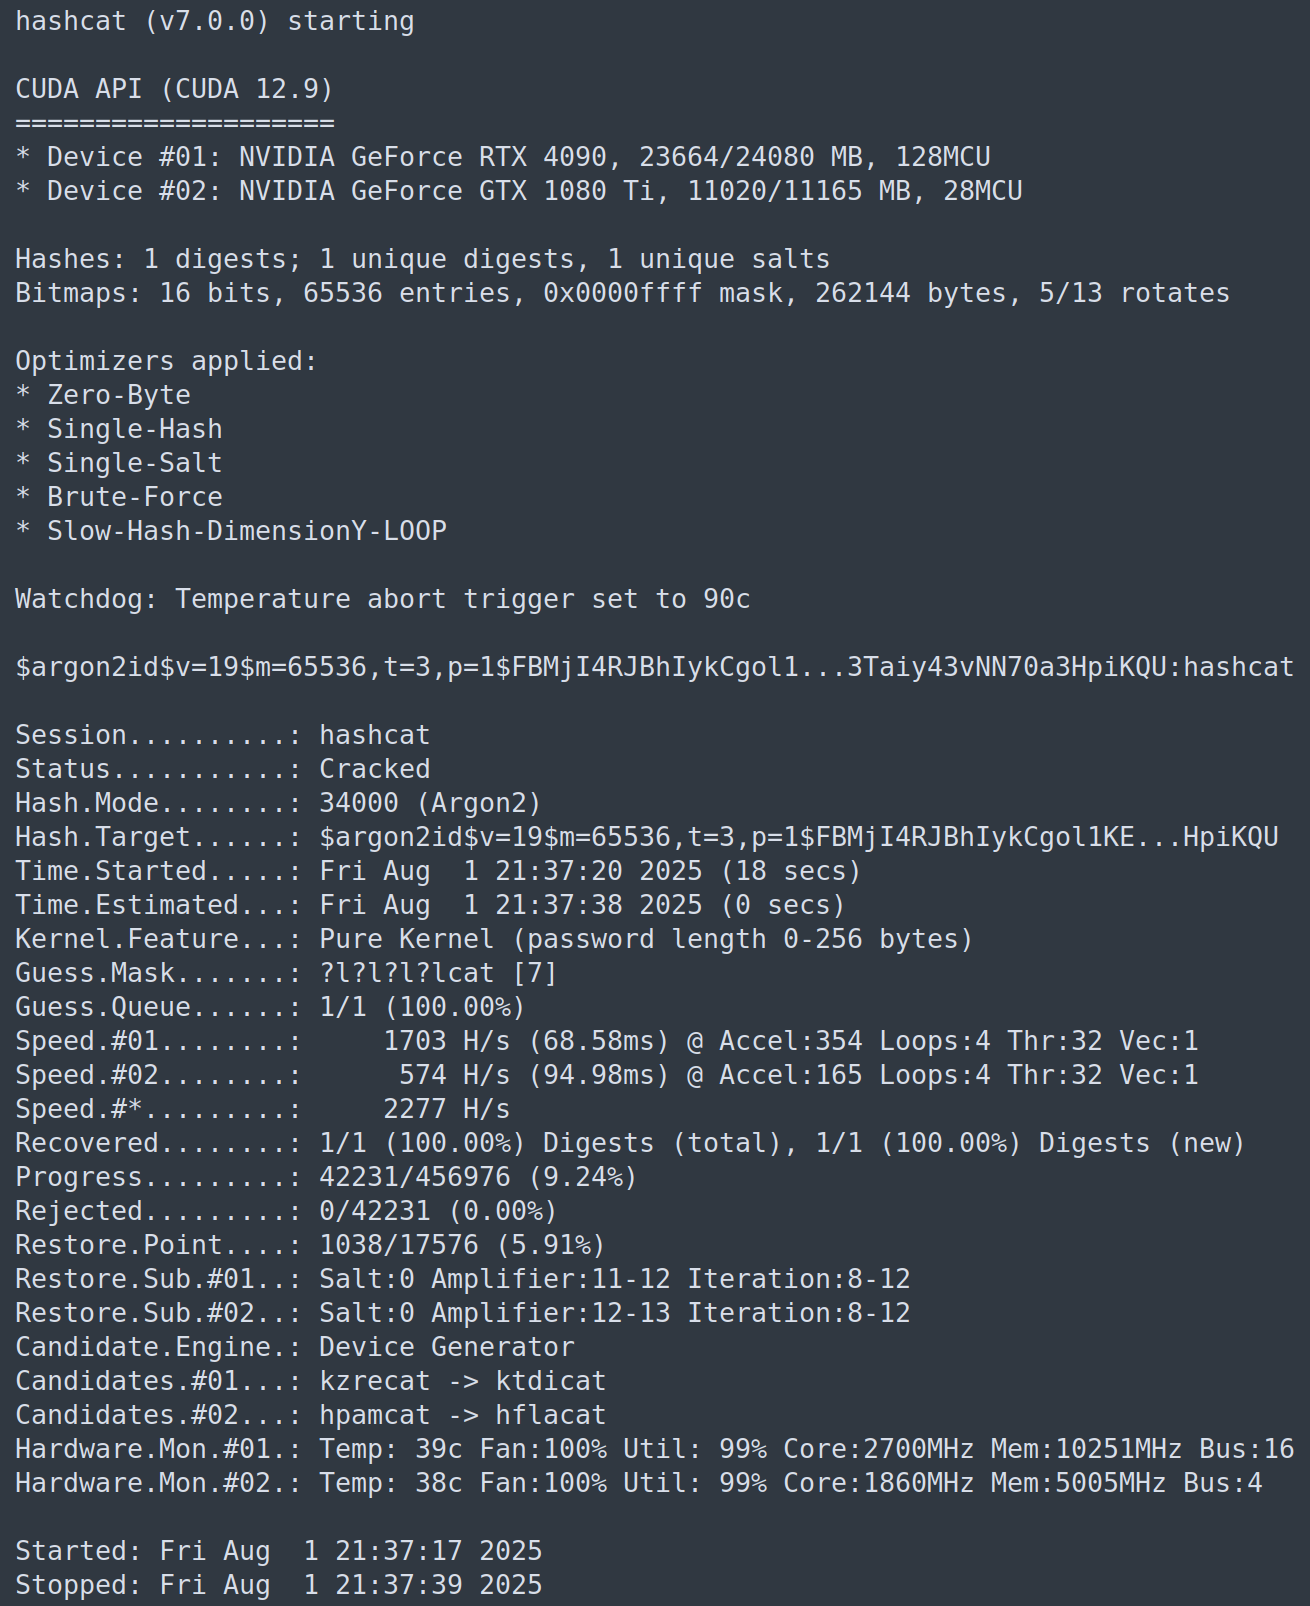
    Hashcat est un outil open source pour retrouver les mots de passe. Certains diront qu'il est l'ultime casseur de mot de passe ! Il supporte plus de 300 algos de hashage et 5 modes d'attaques. Il est optimisé pour les CPU, GPU et tout hardware accéléré sous Linux, macoS et Windows. La version 7 est disponible depuis quelques jours. 

    Les changements sont importants :

    - 900 000 lignes de code modifiées, changées, optimisées !

    - plus de 105 contributeurs

    - refonte de la documentation avec les dernières évolutions

    Les principales nouveautés sont :

    - plugin Python Bridge pour pouvoir faire un hashage directement en Python, pas de recompilation

    - Virtual Backend Devices : pour mieux supporter les différents matériels

    - autodection du mode de hash

    - support de Docker Build

    La v7 inclut des dizaines de nouveaux types de hashages, de nouveaux hashs génériques pour le web, de nouvelles primitives pour les librairies de cryptographie, de nouveaux outils pour extraire le hash d'environnements tels que AFPS, VirtualBox, etc... L'autre priorité de la version est la performance : une nette amélioration sur de nombreuses fonctionnalités.

    Note de version : https://hashcat.net/forum/thread-13330.html

    Catégorie actualité: 
    Image actualité AMP: